TGViewer
Channel Public Channel
OPERATION ZERO RU

OPERATION ZERO RU

@opzero_ru

Единственная в России платформа уязвимостей нулевого дня.

Веб-сайт: https://opzero.ru
X: https://x.com/opzero_en
Канал на русском: @opzero_ru
Канал на английском: @opzero_en
Subscribers
769
Photos
12
Videos
0
Links
20
Recent Posts 10 shown
Post #48 551
Актуальные вакансии:

Старший исследователь безопасности iOS
Старший исследователь безопасности Android
Старший исследователь безопасности браузеров

Уровень заработной платы для каждой позиции — от 1 млн рублей в месяц. Детали на сайте: https://opzero.ru/vacancies/
  • 🔥 14
  • 😱 1
Post #47 1.34K
Ищем сильных специалистов на проекты по исследованию юзермодного софта для Windows. Требования: наличие собственных непубличных фаззеров под open source и closed source, умение эксплуатировать LFH на Windows 11. Оплата сдельная, за каждый выполненный проект.

Отправляйте ваши анонимизированные резюме на почту: contact@opzero.ru / opzero@onionmail.org (если используете Proton или иные заблокированные сервисы)

Обязательно шифруйте текст и файлы нашим новым PGP-ключом, актуальным в 2026 году: https://opzero.ru/files/opzero.asc
  • 🔥 7
  • 🤔 1
Post #45 1.96K
  • 🔥 6
Post #35 1.79K
  • 🔥 5
Post #34 1.37K
Мы уважаем Google и Microsoft за всё, что они делают ради сообщества специалистов по информационной безопасности. Благодаря им, даже у таких скромных компаний, как OPZERO, появляется возможность трудиться на благо нашей страны без значительных расходов: наш бюджет на рекламу в сети до 2026 года составлял 0 рублей. К счастью, в 2026 данные вендоры решили оказать поддержку и рынку зиродей-уязвимостей, маркетинговые ходы которых войдут в учебники маркетинга и, возможно, в анналы истории. Конспектируем:

— Google (капитализация 4.54 трлн долларов США) в своей VRP снижает минимальную стоимость уязвимостей чтения/записи в подсистемах Chrome до $500 [1].
— Microsoft (капитализация 3.42 трлн долларов США) отказывается платить за критические уязвимости, удаляет аккаунт GitHub исследователя Nightmare Eclipse и косвенно обвиняет его в содействии criminal activity [2].

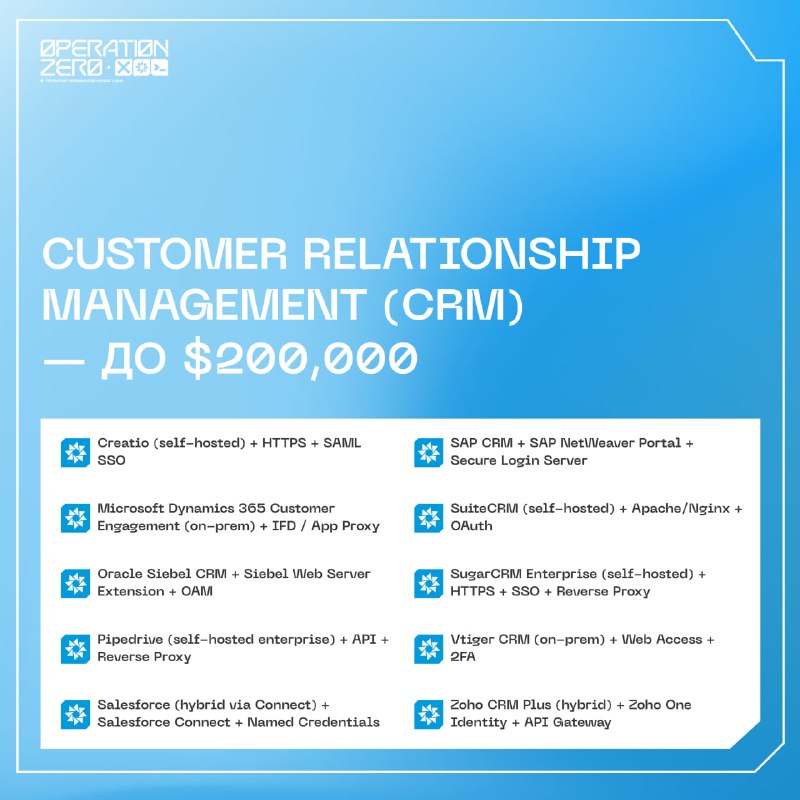
Тем временем, OPZERO (капитализация 0 долларов США) благодарит коллег и публикует новый масштабный запрос. Тренд этого лета — pre-authenticated RCE в корпоративном ПО для первоначального доступа. Требования к эксплоитам: работа на дефолтной конфигурации, отсутствие взаимодействия с пользователем, время выполнения до минуты, высокая стабильность, стремящаяся к 100%. Точный список интересующего нас ПО с ценами вы можете найти в карточках в следующем посте. Запрос актуален до конца 2026 года.

[1] https://bughunters.google.com/about/rules/chrome-friends/chrome-vulnerability-reward-program-rules
[2] https://deadeclipse666.blogspot.com/
  • ❤ 9
  • 😁 1
Post #33 1.05K
Сервер ап. DoS на один день? Слабо, очень слабо, коллеги.

P.S. Просим тех, кто в течение субботы пытался отправить заявку через сайт (приняв риски того сертификата) или сообщение по электронной почте, повторить их.
  • 😁 8
  • ❤ 2
  • 🤡 1
Post #32 1.16K
Let's Encrypt заблокировал нам сертификат и возможность выпуска новых, поэтому некоторое время сайт будет недоступен, пока российский центр сертификации не выпустит новый.
  • 😁 14
  • 🤯 6
  • 😢 5
  • 👌 2
  • 🤨 1
Post #31 1.3K
В последнее время значительно увеличилось количество заявок, полностью сгенерированных с помощью ИИ. Авторы таких заявок зачастую сами не понимают, как работает их эксплоит, и вместо ответов на наши вопросы опять же дают вывод ИИ. Непонимание своего эксплоита означает долгое обсуждение (если взаимодействие с LLM можно назвать обсуждением), итог которого всегда один: несоответствие заявленным характеристикам и потраченное время.

В связи с этим, с сегодняшнего дня вводим следующее требование: текст заявки и ответов по электронной почте должен быть написан человеком. Если уязвимость была найдена и проэксплуатирована с помощью ИИ или вообще без участия человека, это не является проблемой, мы не снижаем стоимость в таком случае. Проблемой является неспособность исследователя оценить качество сгенерированной информации.
  • 👍 19
  • 😁 12
  • 🙈 4
Post #30 1.98K
101 Chrome Exploitation — Part 2: Common Browser Vulnerability Patterns

Выложили большую статью с обзором классов уязвимостей в Chrome. В ней рассматриваются поверхность атаки конвейера V8, движка Blink, ошибки в процессе GPU, позволяющие выйти из песочницы, проблемы Mojo IPC и параллелизма в Chrome. Затрагиваются темы современных аппаратных защит, таких как PKEYs и MTE. Статья не претендует на глубокое изложение по каждой из тем и служит отправной точкой для дальнейшего изучения эксплуатации конкретных типов уязвимостей.

https://opzero.ru/press/101-chrome-exploitation-part-2-common-browser-vulnerability-patterns/
Operation Zero RU 101 Chrome Exploitation — Part 2: Common Browser Vulnerability Patterns - Operation Zero RU The previous article covered Chrome's multi-process architecture, how the rendering pipeline works, V8's compilation tiers, and the GPU process. That's what a browser is. Now we look at where it breaks. Every piece of this codebase parses untrusted input…
  • ❤ 15
  • 🔥 7
  • 👍 6
Post #29 2.08K
В телеграме появились фейковые каналы, якобы от нашего имени продающие эксплоиты. Не ведитесь на мошенников и следите только за нашими официальными ресурсами:

Веб-сайт: https://opzero.ru
X: https://x.com/opzero_en
Канал на русском: @opzero_ru
Канал на английском: @opzero_en
  • 👍 8
  • 👌 5
Older posts →

About this channel

How can I read @opzero_ru without a Telegram account?
TGViewer shows the public web preview Telegram publishes for OPERATION ZERO RU: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does OPERATION ZERO RU have?
OPERATION ZERO RU (@opzero_ru) has 769 subscribers on Telegram, refreshed roughly every 30 minutes.
Does OPERATION ZERO RU know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →