TGViewer
Channel Public Channel
Северная Пальмира

Северная Пальмира

@northern_palmyra

Канал сообщества OSINT-аналитиков Северная Пальмира

Для связи пишите в директ.


Тематические дискуссии и обмен опытом:
https://t.me/intelligence_guild
Subscribers
4.83K
Photos
276
Videos
8
Links
318
Recent Posts 20 shown
Post #438 4.63K
Don't Look Up. Большая дыра в безопасности спутниковых систем. (Эстонская разведка)

Командой специалистов из Калифорнийского университета в Сан-Диего (UCSD) и Мэрилендского университета (UMD) было проведено исследование. В течение 3х лет ими поначалу разрабатывалось, а далее и использовалось по назначению оборудование для приема спутниковых данных.

Были перехвачены сигналы только малой части, около 15% всех действующих спутников. В ходе исследования выснилась гигантская дыра в безопасности - разработчики этих систем вероятно просто "действительно не думали, что кто-то будет смотреть вверх".

Данные передавались в совершенно открытом виде в промышленной, энергетической инфраструктуре, у некоторых сотовых операторов. Морской, авиационный сектор; множество государственных и военных объектов также оказались уязвимы.
«Это нас просто потрясло. От спутниковой экосистемы зависят действительно критически важные элементы нашей инфраструктуры, и мы подозревали, что всё будет шифровано. Но снова и снова, когда мы обнаруживали что-то новое, выяснялось обратное»


#Intelligence_article #Sigint

👥 Канал & Чат | 📺 Youtube | 📺 Rutube
  • 👀 12
  • 🔥 5
  • ❤ 4
  • 😁 2
Post #437 4.22K
Корзина свежих слив за эту неделю

С 26.01 по 01.02 произошли утечки:

🍆 panerabread.com (Panera Bread)
Были украдены 14 миллионов уникальных записей, в числе которых: полные имена, адреса электронной почты, номера телефонов, домашние адреса, данные учетной записи, персональные данные. #USA🇺🇲
Источник

🍆 argaam.com (Argaam Investment Company)
Были украдены 2 миллиона уникальных записей, в числе которых: полные имена, адреса электронной почты, номера телефонов, пароли, отображаемые имена, идентификаторы пользователей, статус учетной записи, статус многофакторной аутентификации, уровни подписки и доступа к учетной записи, отметки времени создания и обновления учетной записи. #SAU🇸🇦
Источник

🍆 Paa.ge (Paa.ge)
Были украдены 33 миллиона уникальных записей, в числе которых: полные имена, адреса электронной почты и номера телефонов, адреса доставки (в большинстве примеров – франция), идентификаторы транзакций, суммы покупок, коды валют и описания товаров, личные сообщения, отправляемые между пользователями. #FRA🇫🇷
Источник

🍆 walutatu.it (WalutaTu)
Была украдена база данных, которая включает: полные имена, идентификационные номера транспортных средств (vin), номера номерных знаков, технические характеристики транспортного средства (марка, модель, даты регистрации), технические характеристики автомобиля (тип топлива, мощность двигателя, дополнительные опции), внутренние идентификаторы пользователей и типы потенциальных клиентов. #ITA🇮🇹
Источник

🍆 lawpavilion.com (LawPavilion)
Были украдены 63 000 строк данных, в числе которых: полные имена, адреса электронной почты, номера телефонов, статус пользователя, уникальные идентификаторы пользователей. #NGA🇳🇬
Источник

🍆 semsarmasr.com (Semsar Masr)
Были украдены данные 185 000 профилей, в числе которых: полные имена, адреса электронной почты, номера телефонов, пароли в открытом виде, физические адреса, роли и идентификаторы пользователей, ссылки на социальные сети, даты рождения и должности, подробные журналы активности учетной записи и отметки времени. #EGY🇪🇬
Источник

🍆 reseau.site (Reseau.Site)
Были украдены 73 000 записей, в числе которых: полные имена, адреса электронной почты, даты рождения, гендеры, номера телефонов, физические адреса, хэшированные пароли, история покупок и заказов. #FRA🇫🇷
Источник

🍆 lematic.com (LeMatic)
Были украдены 450 ГБ данных, в числе которых: конфиденциальные корпоративные документы, финансовые данные, данные клиента, внутренние снимки серверов и иерархии файловых систем. #USA🇺🇲
Источник

🍆 quantumfinancial.org (Quantum Financial Corp)
Были украдены 2,5 ТБ, среди которых: журналы SWIFT, данные KYC для состоятельных лиц, не зашифрованные номера кредитных карт, внутренние списки пользователей и журналы административного доступа. #USA🇺🇲
Источник

🍆 bumble.com (Bumble Inc.)
Были украдены 30 ГБ, среди которых: внутренние документы, файлы из Google Диска, файлы из Slack. #USA🇺🇲
Источник

(нажмите на блок, чтобы развернуть)

#Intelligence_leak

👥 Канал & Чат | 📺 Youtube | 📺 Rutube
  • ❤ 5
  • 👍 1
  • 🔥 1
Post #436 3.99K
Кто управляет ботнетом Badbox 2.0?
(по материалам Krebs on Security)

В январе 2026 года: операторы относительно нового ботнета Kimwolf получили доступ к инфраструктуре гораздо более крупного Badbox 2.0.

Kimwolf – ботнет, появившийся в октябре 2025 года. К январю 2026 года заразил более 2 миллионов устройств, в основном неофициальные Android TV-приставки. Используется для распространения через уязвимые резидентные прокси и эксплуатации локальных сетей. Администраторы известны под никами Dort и Snow.

Badbox 2.0 – один из крупнейших ботнетов на базе Android TV-устройств (более 10 миллионов заражённых устройств). Вредоносное ПО предустанавливается на устройства ещё до продажи или добавляется через неофициальные магазины приложений. В июле 2025 года Google подала иск «John Doe» против 25 неизвестных лиц, управляющих ботнетом. ФБР в июне 2025 года выпустило предупреждение о Badbox 2.0 и активно занимается поиском его операторов.


В январе 2026 года администраторы Kimwolf опубликовали скриншот панели управления Badbox 2.0, на котором среди семи легитимных учётных записей (с адресами @qq.com) присутствует посторонняя учётная запись ABCD. По данным источника KrebsOnSecurity, эта учётная запись принадлежит Dort.

Анализ адресов электронной почты с панели позволил связать Badbox 2.0 с конкретными лицами и компаниями в Китае, в частности с Chen Daihai и Zhu Zhiyu, а также с доменами, ранее фигурировавшими в отчётах по Badbox.
(HUMAN Security, март 2025)

Все адреса электронной почты, указанные на скриншоте панели Badbox 2.0, получили уведомление с копией изображения и вопросами о несанкционированной учётной записи ABCD. С высокой вероятностью доступ Dort будет закрыт в ближайшее время.

Благодаря этому доступу Kimwolf мог напрямую загружать своё вредоносное ПО на миллионы устройств, связанных с Badbox 2.0. После разглашения эта возможность, скорее всего, будет устранена.

#Intelligence_case #Threatint

👥 Канал & Чат | 📺 Youtube | 📺 Rutube
  • ❤ 10
  • 👌 2
  • 🫡 2
  • 👍 1
Post #435 3.01K
The Startup Graveyard. Архив неудавшихся стартапов

На данный момент проект располагает порядком 1,500 кейсов - на каждый есть детальное описание и анализ провала, оценка рисков и финансовые прогнозы.

Это может быть полезно как с точки зрения извлечения чужого опыта, так и в форме агрегатора для сухого анализа информации.

🔗 Ссылка

#Intelligence_tool #Finint

👥 Канал & Чат | 📺 Youtube | 📺 Rutube
  • ❤ 6
  • 👍 3
  • 👀 1
Post #434 3.43K
🛜P3WiFi: возвращение легендарного проекта 3WiFi

P3WiFi — это переосмысленная версия проекта 3WiFi, представляющая собой одну из крупнейших открытых баз данных открытых точек доступа Wi-Fi. Проект базируется на open-source коде 3WiFi и логах сканирования программой Router Scan, которые добровольно загружаются участниками сообщества.

🔎Основной функционал проекта:
1. Интерактивная карта точек доступа
2. Поиск по базе данных
3. Загружаемые базы данных
​
🔓Еще одной особенностью является наличие в базах не только незащищенных точек доступа Wi-Fi но и тех, от которых удалось подобрать пароли.

#Intelligence_tool #Webint #Geoint

👥 Канал & Чат | 📺 Youtube | 📺 Rutube
  • 👍 16
  • 🔥 6
  • ❤ 5
  • 🤝 1
Post #433 3.84K
🔓 Взлом BreachForums: 324 тыс. пользователей в открытом доступе

🔒 9 января 2026 года хакер Джеймс выложил на
Shinhunte[.]rs

архив с полной базой BreachForums.
Архив содержит три компонента: SQL-дамп с 323 тысячами записями пользователей (имя пользователя, адрес электронной почты, Argon2-хэши паролей, IP-адреса), приватный PGP-ключ администраторов форума и манифест Джеймса с деталями взлома.
❕ Самая свежая регистрация в БД датирована 11 августа 2025 года, что совпадает с датой конфискации домена .hn ФБР.
🌐 Из 70 296 общедоступных IP-адресов большинство расположены в США 🇺🇸, Франции🇫🇷, Великобритании🇬🇧 и Нидерландах🇳🇱.

#Intelligence_news #Threatint

👥 Канал & Чат | 📺 Youtube | 📺 Rutube
  • 😁 8
  • 🔥 4
  • 👍 3
  • ⚡ 1
Post #432 4.06K
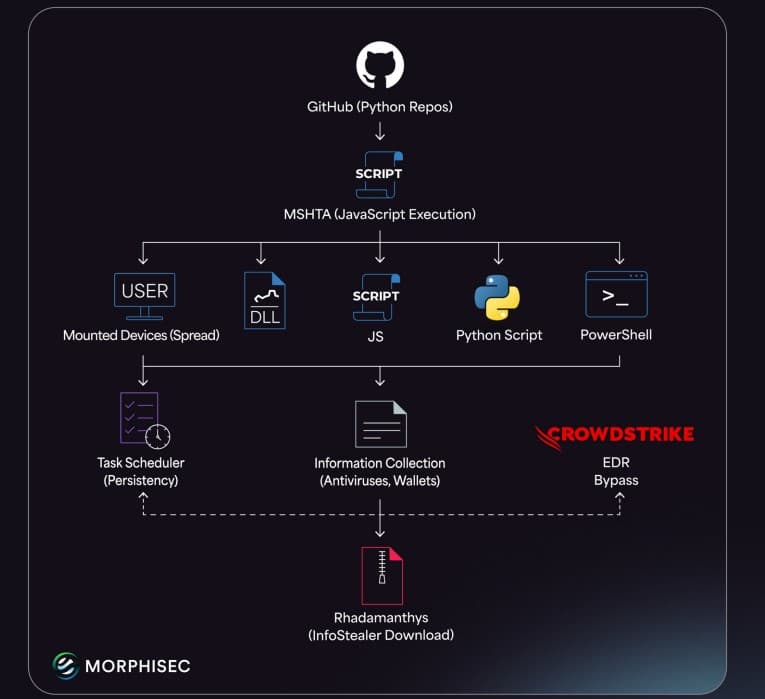
PyStoreRAT: целевая атака на OSINT-исследователей через GitHub

❕В декабре 2025 года стало известно, что злоумышленники создают поддельные репозитории под OSINT-инструменты и раскручивают их в трендах GitHub через социальные сети.

После того, как репозитории накопили доверие пользователей, злоумышленники выкатывают скрытые обновления. На уровне кода это выглядит минималистично. В репозитории содержится всего лишь несколько строк Python или JavaScript, которые загружают удаленный HTA-файл и вычисляют его через mshta.exe.

Когда HTA-файл загружается и запускается, начинает разворачиваться полный PyStoreRAT — многоэтапный модульный клиент, способный исполнять не только стандартные Windows-исполняемые файлы (EXE, DLL, MSI), но и скрипты PowerShell, Python, JavaScript, а также собственные HTA-модули.

❕Опасность представляет возможность вредоноса менять способ запуска при обнаружении определенного программного обеспечения безопасности, такого как CrowdStrike Falcon или продуктов от CyberReason и ReasonLabs, чтобы снизить свою заметность.

🔗Список репозиториев в которых обнаружен PyStoreRAT (многие из них уже заблокированы площадкой):
https://github.com/setls/HacxGPT
https://github.com/turyems/openfi-bot
https://github.com/bytello/spyder-osint
https://github.com/gonflare/KawaiiGPT
https://github.com/tyreme/spyder-osint
https://github.com/gumot0/spyder-osint
https://github.com/rizvejoarder/SoraMax
https://github.com/Zeeeepa/spyder-osint
https://github.com/aiyakuaile/easy_tv_live
https://github.com/WezRyan/spyder-osint
https://github.com/Zeeeepa/spyder-osint2
https://github.com/Metaldadisbad/HacxGPT
https://github.com/Manojsiriparthi/spyder-osint
https://github.com/xhyata/crypto-tax-calculator
https://github.com/turyems/Pharos-Testnet-bot
https://github.com/adminlove520/VulnWatchDog
https://github.com/shivas1432/sora2-watermark-remover


#Intelligence_news #Threatint

👥 Канал & Чат | 📺 Youtube | 📺 Rutube
  • 👍 10
  • ❤ 5
  • 🔥 2
  • 👏 1
Post #431 3.89K
Корзина свежих слив за эту неделю

С 15.12 по 21.12 произошли утечки:

🍆 pentadiet.it (Pentadiet)
Были украдены 137 000 уникальных записей, в числе которых: полные имена, адреса электронной почты, налоговые коды (Codice Fiscale), номера мобильных и стационарных телефонов, физические адреса, внутренние медицинские удостоверения. #ITA🇮🇹
Источник

🍆 allenprinting.com (Allen Printing Company, Inc.)
Были украдены 88 ГБ данных, в числе которых: внутренние личные дела и папки сотрудников, папки с проектами клиентов, документы на уровне штата, списки рассылки и записи о выполнении заказов, графические элементы дизайна и мастер-файлы для печати, финансовые документы и внутренние папки с документами. #USA🇺🇲
Источник

🍆 grandesvinos.com (Grandes Vinos)
Были украдены 620 ГБ данных, в числе которых: испанских национальных удостоверений личности (DNI) и паспортов физических лиц, договоры аренды и коммерческие контракты с участием компании «Grandes Vinos y Viñedos SA», списки контактов сотрудников или партнеров, включая «Контакты лицензиатов продуктовых магазинов» с именами и адресами электронной почты, счета-фактуры, разбивка бюджета и платежные ведомости. #ESP🇪🇸
Источник

🍆 sudamericadata.com.ar (SudamericaData)
Были украдены 1 ТБ данных, в числе которых: более 60 000 000 записей граждан AFIP (ARCA), более 75 000 000 записей DNRPA о владельцах автомобилей, более 176 000 000 записей ANSES по трудовым отношениям, содержащая номера телефонов, адреса электронной почты, почтовые адреса, информацию о заработной плате и трудовых отношениях, более 100 000 000 записей Citizen, охватывающие таких операторов, как Claro, Movistar и Personal, базы данных, содержащие информацию о пенсионерах и получателях государственных субсидий, внутренние пользовательские данные и исходный код. #ARG🇦🇷
Источник

🍆 Turing.com (Turing)
Были украдены 415 000 строк данных, в числе которых: полные имена, адреса электронной почты (включая внутренние адреса компании), имена пользователей, хэшированные пароли (с использованием шифрования BCrypt), универсальные уникальные идентификаторы (UUID). #USA🇺🇲
Источник

🍆 pornhub.com (Pornhub)
Были украдены 94 ГБ данных, в числе которых: полные адреса электронной почты, ключевые слова из истории поиска, история просмотров, скачать журналы активности, данные о местоположении, временные метки активности пользователя. #CAN🇨🇦
Источник

🍆 Eagle.com.eg (Eagle Stores)
Были украдены 300 000 записей, в числе которых: полные имена, номера телефонов, адреса электронной почты. #EGY🇪🇬
Источник

🍆 voltras.co.id (Voltras International)
Были украдены 30 ГБ данных, в числе которых: еженедельные и ежемесячные счета от партнеров за 2019–2024 годы, включая официальные PDF-файлы, файлы Excel для сверки платежей (Recon) за 2019-2025 годы, документы IATA ADM (Agency Debit Memo) от различных авиакомпаний, содержащие информацию о штрафах и номера билетов, внутренние отчеты отдела по возврату средств, включая точные расчеты возврата средств за 2022–2025 годы, объемы продаж на внутреннем и международном рынках за 2024 год, полные списки отчетов о платежных поручениях (PAR) и финансовых отчетов агентства, официальные PDF-документы с оплаченными и неоплаченными счетами от Voltras Travel. #IDN🇮🇩
Источник

🍆 thermoex.com (ThermoEx Company Limited)
Были украдены 170 ГБ, среди которых: полный комплект финансовой документации, файлы DWG, PDF, расчеты Compress, спецификации материалов и исполнительные чертежи, руководства по контролю качества, планы контроля качества, сертификаты на материалы и протоколы гидростатических/пневматических испытаний, файлы по текущим и завершенным проектам, включая конкретные коды, корреспонденция, электронная почта, договоры и информация о поставщиках, реальные фотографии процесса производства и тестирования. #THA🇹🇭
Источник

(нажмите на блок, чтобы развернуть)

#Intelligence_leak

👥 Канал & Чат | 📺 Youtube | 📺 Rutube
  • 👀 10
  • 👏 2
  • ❤ 1
Post #430 4.25K
Корзина свежих слив за эту неделю

С 08.12 по 14.12 произошли утечки:

🍆 netplaygo.com (NetPlay GO)
Были украдены 595 000 записей, в числе которых: полные имена, адреса электронной почты, номера CPF (бразильские налоговые идентификаторы), номера мобильных телефонов, хешированные пароли, идентификаторы пользователей и статус подписки. #BRA 🇧🇷
Источник

🍆 nepes.co.kr (Nepes)
Утечка более 1,5 ТБ данных, в том числе: внутренние файлы компании, деловые документы, кадровые и клиентские записи, финансовые данные. #KOR 🇰🇷
Источник

🍆
asaprestorationfl.com
(ASAP Restoration Corp)
Утечка более 352 ГБ данных, в том числе: контактные данные клиентов и данные о недвижимости, персональные данные сотрудников, финансовая документация и счета-фактуры, внутренние деловые коммуникации, файлы управления проектом. #USA 🇺🇸
Источник

🍆 toppersexam.com (ToppersExam)
Утечка более 1,9 миллиона записей, в том числе: полные имена, адреса электронной почты, номера телефонов, физические адреса, должности и род занятий, даты рождения, пол, идентификаторы пользователей и сведения о статусе кандидатов. #IND 🇮🇳
Источник

🍆 rewardy.io (Rewardy)
Утечка более 2,2 миллиона записей, в том числе: имена пользователей и полные имена, адреса электронной почты, хэши паролей, ip-адреса, коды стран, идентификаторы устройств, адреса криптокошельков, идентификаторы транзакций и история снятия средств, журнал активности аккаунта, статус аккаунта. #KOR 🇰🇷
Источник

🍆
voiceteam.com
(VoiceTeam Call)
Утечка более 217 ГБ данных из звонков VoiceTeam. #DOM 🇩🇴
Источник

🍆
lavergnetn.gov
(City of La Vergne)
Утечка более 381 ГБ данных из города La Vergne. #USA 🇺🇸
Источник

🍆 volkswagen.co.in (Volkswagen Mandi)
Утечка более 2,5 миллиона записей, в том числе: приветствия, имя и фамилия, а также титулы, номера мобильных телефонов, стационарный телефон, факс и адреса электронной почты, полный почтовый, платежный и адрес доставки, идентификационный номер транспортного средства (vin), подробные сведения об автомобиле, регистрационные номера и история тест-драйвов, идентификаторы учетных записей, владельцы учетных записей, коды дилеров, города дилеров и ссылки на «идентификатор zoho» / «ключ data.com», источники потенциальных клиентов, договоры купли-продажи, условия гарантии, имена менеджеров сервисного отдела и журналы обратной связи. #IND 🇮🇳
Источник

🍆 badrairlines.com (Badr Airlines)
Утечка 399 контролируемыхPDF-файлов, в том числе: полные процедуры диспетчерского управления, протоколыetops/edto и структуры экстренной связи, более 1400 страниц, содержащих информацию об оперативных правилах, подготовке пилотов и технических процедурах для boeing 737, конфиденциальная информация о программе безопасности авиакомпании и политике реагирования на угрозы, документация по структурам безопасности и обязанностям руководства, данные о флоте, включая конкретные регистрационные номера и серийные номера воздушных судов, стандартные операционные процедуры для полетов на самолетах b737 и операций наземного обслуживания, полная контактная информация станции в Руанде (Кигали), включая имя, адрес электронной почты и номер телефона руководителя станции. #SUD 🇸🇩
Источник

🍆northernairsystems.com (Northern Air Systems)
Утечка более 150 ГБ данных, в том числе: информация о сотрудниках (формы I-9, паспорта, водительские удостоверения, медицинская информация, фотографии), данные клиентов (водительские удостоверения, адреса, электронная почта), подробная финансовая отчетность, множество информации о проектах, контракты и соглашения, многочисленные соглашения о неразглашении. #USA 🇺🇸
Источник

(нажмите на блок, чтобы развернуть)

#Intelligence_leak

👥 Канал & Чат | 📺 Youtube | 📺 Rutube
  • 👍 7
  • 🔥 4
  • 🤔 2
  • 🫡 1
Post #429 3.75K
Новый инструмент анализа финансовой информации

Автор канала Исследуя конкурентов официально выпустил свой инструмент анализа финансовой информации, в отчетах вы сможете увидеть:

• Различные данные из ФНС;
• Связи и аффилированность;
• Информация из реестра проверок Генеральной Прокуратуры;
• Многое другое, что позволит вам получить общее представление о деятельности ЮЛ.

На данный момент бот работает бесплатно, но имеет определенные ограничения, в частности, по количеству запросов - 1 запрос в день.
Ссылка на бот: @bizfinds_bot

#Intelligence_tool #Finint #RUS🇷🇺

👥 Канал & Чат | 📺 Youtube | 📺 Rutube
  • ❤ 7
  • 🔥 4
  • 👏 1
  • 😁 1
Post #428 4.31K
Ввод единого универсального идентификатора юрлиц в РФ

Сегодня каждая компания в РФ имеет сразу три ключевых номера:
ИНН — налоговый учет;
ОГРН — регистрация в ЕГРЮЛ;
ЕРНС — учёт в системе соцстраха.

Для полноценного досье приходится обращаться к нескольким реестрам и разбираться с расхождениями в данных.

С 2026 по 2030 год планируется ввод единого универсального идентификатора, который заменит ИНН, ОГРН и ЕРНС.
Все государственные реестры, судебные данные, тендеры, лицензии и системы маркировки будут привязаны к одному номеру.

Что может поменяться в российской бизнес-разведке

🟢Ускорение процессов: сбор досье вероятно будет проходить быстрее.

🟢Рост точности: цепочки аффилированности смогут достигать более высокой точности.

🟢Исторические данные: старые утечки, основанные на ИНН, частично потеряют актуальность и потребуют перекодировки.

🟢Доступ: возможно появление более строгих лимитов и защитных механизмов при массовых запросах к единому реестру.


Следующие 2–3 года — период, когда ещё возможно собрать и сохранить полные базы по ИНН/ОГРН.

После 2030 года корпоративный OSINT в РФ будет работать в рамках новой инфраструктуры — более быстрой и унифицированной, но с потенциально более жестким контролем доступа.

#Intelligence_news #Finint #RUS🇷🇺

👥 Канал & Чат | 📺 Youtube | 📺 Rutube
  • 🔥 10
  • ❤ 6
  • 👍 3
  • 👨‍💻 1
Post #427 5.11K
🎤OSINT Live 2025:

Стартует сегодня в формате бесплатной виртуальной конференции от Skopenow, которая объединит ведущих экспертов OSINT и представит новые методы сбора и анализа разведданных.

Дата и время проведения:
- 15 октября 2025, 9:00 AM ET (16:00 мск).

Программа и спикеры:
9:00 AM (16:00 мск)
- Rob Douglas: Welcome / Introduction.

9:05 AM (16:05 мск)
- Daniel Faram: Harnessing Overlooked Data in OSINT.

10:05 AM (17:05 мск)
- Matteo Tomasini: Leveraging Compromised Identifiers in OSINT Investigations.

11:05 AM (18:05 мск)
- Sam Gregory: Detecting and Investigating Deepfakes and Synthetic Media.

12:05 PM (19:05 мск)
- Craig Silverman: Using Digital Ad Libraries to Uncover Influence, Spend, and Strategy.

01:05 PM (20:05 мск)
- Keon Ellison & Zachary Melvin: Building and Leading a Corporate Security Team for the AI Era.

02:00 PM (21:05 мск)
- Steve Adams: Closing Remarks.

Ссылка для участия:
🖱️https://www.skopenow.com/osint-live

#Intelligence_event
👥 Канал & Чат | 📺 Youtube | 📺 Rutube
  • 👍 6
  • ❤ 4
  • 👏 1
Post #426 8.62K
Отличная новость! На форуме @geoint открывается тематическое состязание с двумя профилями📍

🔍 1 — решают задачи на поиск координтат съемки фотографий
✏️ 2 — создают задачи для геоинтеров

Призы для представителей каждой из сторон:
🏆1 место:
1) Курс от CyberYozh, один из следующих на выбор
2) Любая книга (по ИБ-тематике) на Ozon, до 3.000р
3) 6 месяцев подписки бот Telesint

🥈2 место:
1) Курс от CyberYozh, один из следующих на выбор
2) Любая книга (по ИБ-тематике) на Ozon, до 2.000р
3) 6 месяцев подписки бот Telesint


Также, в порядке мест, один желающий того призер может взяться за почетное место модератора задач на форуме @geoint!


Прием задач до 25.10, публикация до 30.10. Детали на форуме
  • 👍 6
  • ❤ 5
  • 🔥 3
Post #425 4.18K
🫥 ФБР закрыло новую версию BreachForums

Домен Breachforums[.]hn появился нынешним летом. На нем предполагался перезапуск нашумевшего и известного всем нам форума, но уже на прошлой неделе домен перестал работать, также как и его Tor-версия. ФБР официально заявило о проведенной операции, разместив на сайте баннер, сообщающий о его конфискации.

Злоумышленники опубликовали в Telegram подписанное PGP-ключом сообщение, в котором обозначили изъятие у них всех серверов бэкенда BreachForums, а также заявили , что "эра форумов закончилась". BreachForums мертв, теперь окончательно - и любой подобный сайт будет принят сообществом за ханипот

#Intelligence_news #Darkwebint
👥 Канал & Чат | 📺 Youtube | 📺 Rutube
  • ❤ 2
  • 🔥 1
  • 👏 1
Post #424 4.29K
Где ИБ, там и OSINT

OSINT и кибербезопасность давно идут рука об руку — открытые данные всё чаще становятся ключевым инструментом для расследований, анализа рисков и защиты цифровой инфраструктуры.

Мы присоединились к подборке Telegram-каналов по информационной безопасности, чтобы соединить разведку из открытых источников с практиками защиты и расследований.

Если следите за киберугрозами, анализируете цифровые следы или просто хотите понимать, что реально происходит в сети — присоединяйтесь.
  • 👌 9
  • 👀 6
  • 👍 4
  • ❤ 2
Post #423 3.88K
OSINT by PimEyes: что умеет новый проект

В начале сентября стартовал проект OSINT by PimEyes, разработанный компанией The Fourth Foundation LLC.

Это не публичный поисковик, а закрытая профессиональная платформа, доступная только проверенным организациям с законными основаниями.

Для кого предназначен сервис:
— правоохранительные и следственные органы;
— банки и финансовые организации (оценка рисков, борьба с отмыванием денег);
— НПО и правозащитные структуры;
— организации, занимающиеся модерацией и удалением незаконного контента;
— любые доверенные структуры, работающие с киберугрозами и мониторингом визуального присутствия в интернете.


Функционал платформы:
🟢 поиск совпадений лица на множестве публичных источников;
🟢 классификация контента и автоматические сигналы риска (преступность, санкции, политика и др.);
🟢 выдача структурированных данных: найденные совпадения, контекст и первоисточники.

Доступ и демо-период:
7-дневная бесплатная пробная версия с полным доступом к функциям платформы предоставляется аккаунтам, зарегистрированных с корпоративной почтой и прошедшим проверку. Физические лица или учётные записи не допускаются к использованию.


#Intelligence_tool

👥 Канал & Чат | 📺 Youtube | 📺 Rutube
  • 👌 6
  • 👍 3
  • ❤ 2
  • 🔥 1
Post #422 3.17K
Четвертый подкаст от 27.09.2025

Поговорили о способах применения ИИ и БЯМ в задачах OSINT: где они помогают, а где стоит относиться критически и когда уже ИИ научатся вычислять локацию по фото. Пробежались по основным нюансам утечки китайского файрвола и как ИИ помогли свету увидеть расследование этой утечки.

Слушаем ЗДЕСЬ⬅️

Всем большое спасибо за участие!

Ждем вас на следующей OSINT_курилке в конце октября!

#Intelligence_podcast

👥 Канал & Чат | 📺 Youtube | 📺 Rutube
  • 👍 7
  • 🔥 5
  • 👏 2
Post #421 3.01K
STEIN и Schwarz готовят материал, который приведет к вас точке отсчета рынка продажи ПДн и первым отчаянным коммерсантам, всколыхнувшим российское информационное пространство своей беспринципной наглостью.

В центре истории — ресурс-призрак, собиравший о людях больше, чем любой государственный реестр. Архивы, которые не должны были оказаться в сети, и доступ к ним, стоивший всего пары кликов.

Что за люди стояли за этим механизмом и почему он так быстро канул в лету — читайте в статье.

Совсем скоро.

#Intelligence_case

👥 Канал & Чат | 📺 Youtube | 📺 Rutube
  • 🔥 23
  • ❤ 9
  • 👍 7
Post #419 3.29K
Обновление расширения для Overpass-Turbo 👥

Тем временем наш инструмент Overpass-Turbo Street View Extension by North Palmyra — обновляется и уже доступна версия 1.1.3. В ней также удобный интерфейс для OverPass Turbo, который выдает гипер-ссылки на результаты поиска в OvpT в наиболее популярные сервисы интерактивных карт.

0.1.1.3 beta (github):
- Chrome Extension
- Mozilla Extension

Этот и другие инструменты, к которым мы имеем отношение, публикуются тут.

#Intelligence_tool #Geoint #NP
👥 Канал & Чат | 📺 Youtube | 📺 Rutube
  • ❤ 9
  • 🔥 3
  • 👏 3
Older posts →

About this channel

How can I read @northern_palmyra without a Telegram account?
TGViewer shows the public web preview Telegram publishes for Северная Пальмира: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does Северная Пальмира have?
Северная Пальмира (@northern_palmyra) has 4.83K subscribers on Telegram, refreshed roughly every 30 minutes.
Does Северная Пальмира know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →