TGViewer
Channel Public Channel
Night Intel | OSINT

Night Intel | OSINT

@nightintel

📚 آموزش‌ سرچ پیشرفته در منابع اطلاعاتی آزاد ✅ یادگیری و ایمن سازی در مقابل عوامل مخرب و کلاهبرداری‌ها ❇️ اخبار و داستان‌های واقعی قربانیان فضای سایبری
Subscribers
645
Photos
60
Videos
12
Links
46

Showing posts older than #97 · Back to latest

Older Posts 20 shown
Post #96 52
#اخبار
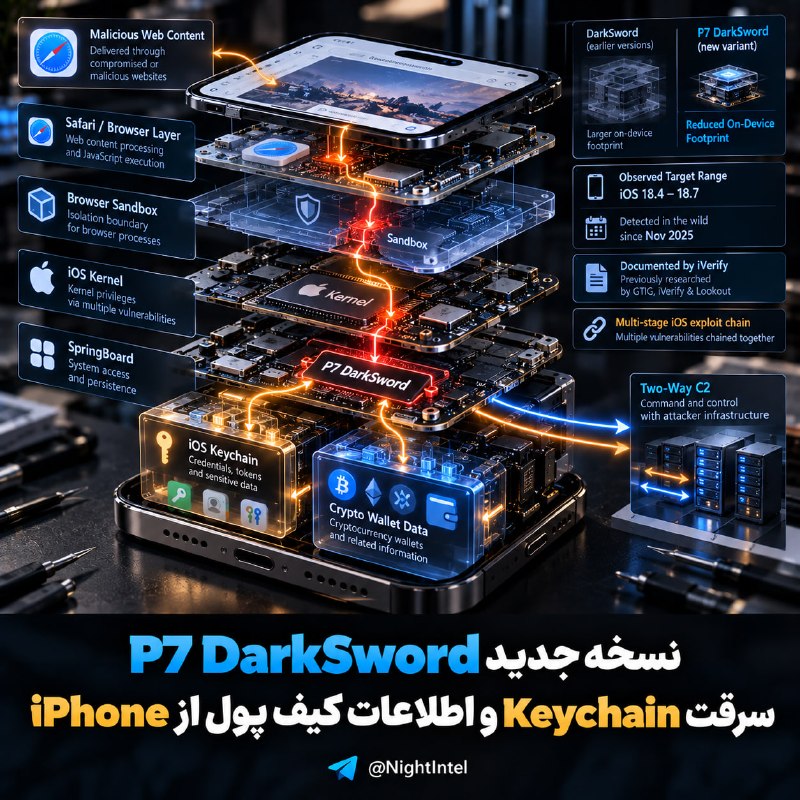
نسخه جدید P7 DarkSword؛ سرقت Keychain و اطلاعات کیف پول از iPhone
پژوهشگران iVerify نسخه جدیدی از کیت Exploit آیفون DarkSword با نام P7 DarkSword را شناسایی کرده‌اند. این نسخه نسبت به نمونه‌های قبلی ردپای کمتری روی دستگاه باقی می‌گذارد و قابلیت سرقت داده‌های Keychain و اطلاعات Crypto Wallet را اضافه کرده است. همچنین ارتباط دوطرفه C2 به مهاجمان امکان تعامل از راه دور با دستگاه آلوده را می‌دهد.
DarkSword پیش‌تر توسط Google Threat Intelligence Group، iVerify و Lookout مستند شده و دستگاه‌های دارای iOS 18.4 تا 18.7 را هدف قرار می‌دهد. این کیت با زنجیره‌کردن چند آسیب‌پذیری، از Browser Sandbox خارج شده، به سطح Kernel می‌رسد و Payload اصلی را داخل SpringBoard تزریق می‌کند. فعالیت آن از نوامبر ۲۰۲۵ در دنیای واقعی مشاهده شده است.
🔗 منبع اصلی
📢 @nightintel
  • 👍 3
  • ❤ 1
Post #95 57
#اخبار
بازداشت مظنون دیگری در پرونده ShinyHunters پس از نفوذ به پورتال استخدام FBI
مدیر FBI از بازداشت یک مظنون دیگر مرتبط با ShinyHunters خبر داده است. فرد بازداشت‌شده، یک شهروند کانادایی است که طبق گزارش‌ها در پنسیلوانیا دستگیر شده و به مشارکت احتمالی در سرقت اطلاعات از پورتال استخدام FBI مظنون است. نام او و اتهامات رسمی هنوز اعلام نشده‌اند.
این سومین بازداشت علنی مرتبط با تحقیقات اخیر است؛ پیش‌تر مظنونانی در هلند و اردن بازداشت شده بودند. FBI می‌گوید بررسی‌ها نشان داده نفوذ به پلتفرمی متعلق به یک سازمان ثالث رخ داده، زیرا یک پیمانکار Patch امنیتی صادرشده برای آن را نصب نکرده بود. ShinyHunters مدعی سرقت اطلاعات حساس کارکنان و متقاضیان FBI شده و FBI این گروه را مسئول احتمالی حادثه FBIjobs.gov می‌داند.
🔗 منبع اصلی
📢 @nightintel
  • 👍 2
Post #92 68
#نکته_آموزشی
⚠️ مفهوم Search Result با Source فرق داره
متنی که Google زیر یک نتیجه نشون می‌ده فقط یک Snippet هست.
برای استفاده در تحقیق باید صفحه اصلی رو باز کنی و Context رو ببینی.
قاعده ساده:
Search Result = سرنخ
Source = چیزی که باید بررسی بشه

📢 @nightintel
  • 👍 2
Post #91 66
#نکته_آموزشی
🧠 اسم‌ها همیشه یک شکل نوشته نمی‌شن
مثلاً:
Mohammad
ممکنه به شکل‌های زیر هم نوشته بشه:
Mohamed
Mohammed
Muhammad

اگر با یک Spelling نتیجه نگرفتی، نتیجه نگیر که اطلاعاتی وجود نداره.
اول Variantهای مختلف رو امتحان کن.
📢 @nightintel
  • 👍 4
Post #90 57
#نکته_آموزشی
🌍 فقط انگلیسی Search نکن
اگر موضوع تحقیق مربوط به یک کشور دیگه‌ست، زبان محلی اون کشور رو هم امتحان کن.
ممکنه یک شرکت توی منابع انگلیسی اطلاعات کمی داشته باشه، اما در خبرها و اسناد محلی اطلاعات بیشتری درباره‌ش پیدا بشه.
پارامتر Language خودش یک Search Strategy محسوب می‌شه.
📢 @nightintel
  • 👍 4
Post #89 56
#نکته_آموزشی
🔎 یک Query خوب از یک سؤال خوب شروع می‌شه
فرض کن می‌خوای بفهمی یک شرکت از چه زمانی فعالیت می‌کنه.
❌ یک Search ضعیف:
Example Company

✅ اما Search هدفمندتر:
Example Company founded
یا:
Example Company history

قبل از Search از خودت بپرس:
دقیقاً دنبال چه نوع اطلاعاتی هستم؟
📢 @nightintel
  • 👍 4
Post #88 59
#دوره_OSINT : جلسه ۷
جست‌وجوی حرفه‌ای در OSINT فقط تایپ کردن چند کلمه در Google نیست.
در جلسه هفتم می‌ریم سراغ Search Engine Basics و یاد می‌گیریم چطور سؤال تحقیق رو به Query بهتر تبدیل کنیم، از نتایج سرنخ بگیریم و جست‌وجومون رو مرحله‌به‌مرحله دقیق‌تر کنیم.
هدف این جلسه اینه که به‌جای سرچ تصادفی، یاد بگیریم چطور فکر کنیم و چی سرچ کنیم.
📢 @nightintel
  • 🔥 5
Post #87 60
#اخبار
افزایش شدید نشت اطلاعات در ژاپن؛ سوءاستفاده از APIها و Metabase
مرکز JPCERT/CC درباره افزایش حملات به سامانه‌های وب ژاپن هشدار داده است. مهاجمان در برخی موارد APIهای اپلیکیشن‌های موبایل را تحلیل کرده، Endpointها و API Keyها را استخراج و از ضعف‌های Access Control، Authentication و Logic برای دسترسی به اطلاعات استفاده کرده‌اند.
طبق آمار Macnica، تا ۶ اکتبر ۱۱۹ رخداد نشت یا سرقت اطلاعات در سال ۲۰۲۶ ثبت شده؛ این رقم در کل سال ۲۰۲۵ برابر ۸۴ مورد بوده است. یکی دیگر از مسیرهای حمله، سوءاستفاده از آسیب‌پذیری بحرانی CVE-2026-72898 در Metabase با امتیاز CVSS 10.0 است. JPCERT/CC تأکید کرده هنوز مشخص نیست همه این رخدادها توسط یک گروه یا با یک روش انجام شده باشند.
🔗 منبع اصلی
📢 @nightintel
Post #86 60
FBI هفت دامنه مرتبط با ابزارهای هک منتسب به Flax Typhoon را توقیف کرد
وزارت دادگستری و FBI آمریکا هفت دامنه مرتبط با ابزارهای Microscan و FishHub را توقیف کرده‌اند. مقام‌های آمریکایی می‌گویند این زیرساخت توسط شرکت چینی Integrity Technology Group اداره می‌شده و با فعالیت‌های گروه Flax Typhoon ارتباط داشته است.
Microscan یک ابزار مبتنی بر Python با بیش از ۱۳۰۰ اسکریپت Penetration Testing برای اسکن آسیب‌پذیری‌ها بود و در کنار Botnet آلوده‌شده با گونه‌ای از Mirai استفاده می‌شد. FishHub نیز برای Spear Phishing، تحویل Malware و دسترسی از راه دور به شبکه‌های قربانیان به کار می‌رفت؛ حدود ۲۰ دانشگاه تایوانی از قربانیان تأییدشده آن بوده‌اند. این عملیات زیرساخت پشتیبان حملات را مختل می‌کند، اما به معنی پاک‌شدن همه شبکه‌های آلوده نیست.
🔗 منبع:
📢 @nightintel
  • 👍 1
Post #84 65
🌐 اینترنت ثابت نمی‌مونه
صفحه‌ای که امروز می‌بینی ممکنه فردا:
حذف بشه
ویرایش بشه
Private بشه
آدرسش تغییر کنه

برای همین یافته‌های مهم رو همون موقع مستند کن.
قاعده ساده:
«بعداً ذخیره می‌کنم» معمولاً ایده خوبی نیست.
📢 @nightintel
  • 👍 2
Post #83 66
⏱️ چیزهایی که پیدا نکردی رو هم ثبت کن
مثلاً:
Search: Username X در Platform Y
نتیجه: هیچ حساب قابل‌تأییدی پیدا نشد.

چرا مهمه؟
چون دفعه بعد دوباره همون Search رو تکرار نمی‌کنی و می‌دونی قبلاً چه مسیری رو بررسی کردی.
📢 @nightintel
  • 👍 2
Post #82 65
#نکته_آموزشی
🔎 یک Fact یا Analysis؟
یافته:
«در صفحه رسمی شرکت، نام X به‌عنوان Director نوشته شده.»
این یک Fact مشاهده‌شده است.

اما جمله:
«پس X کنترل کامل شرکت رو در اختیار داره.»
یک Analysis / Inference محسوب می‌شه و برای اثباتش به شواهد بیشتری نیاز داریم.

در Notes همیشه این دو رو از هم جدا کن.
📢 @nightintel
  • 👍 3
Post #81 65
#نکته_آموزشی
تصویر📌 Screenshot به‌تنهایی مدرک کاملی نیست
فرض کن از یک صفحه مهم Screenshot گرفتی، اما:
URL رو ذخیره نکردی
تاریخ مشاهده رو ننوشتی
اسم سایت داخل تصویر مشخص نیست

چند هفته بعد ممکنه حتی خودت هم ندونی این تصویر دقیقاً از کجا اومده.
برای یافته‌های مهم حداقل این سه مورد رو کنار هم نگه دار:
Screenshot + URL + Date
📢 @nightintel
  • 👍 2
Post #80 62
#دوره_OSINT : جلسه ۶
پیدا کردن یک سرنخ فقط نصف کاره؛ باید بتونیم بعداً نشون بدیم کجا، چه زمانی و چطور پیداش کردیم.
در جلسه ششم می‌ریم سراغ ثبت و مستندسازی تحقیقات OSINT و یاد می‌گیریم چطور URLها، Screenshotها، منابع، زمان مشاهده و یافته‌هامون رو طوری ثبت کنیم که تحقیق قابل بررسی و بازسازی باشه.
چون یک یافته بدون منبع و Context، خیلی زود می‌تونه ارزش تحقیقاتی خودش رو از دست بده.
📢 @nightintel
  • ❤ 3
Post #79 70
#اخبار
نشت گسترده اطلاعات کاربران Discord از طریق ربات امنیتی Double Counter

ربات امنیتی Double Counter اعلام کرده مهاجمی با نفوذ به زیرساخت Cloud آن، حدود ۱۲ گیگابایت داده را کپی کرده است. رخنه از یک سرور قدیمی OVH آغاز شد که ابزار Metabase روی آن همچنان در دسترس اینترنت بود و مهاجم از طریق آن به Credentialهای دارای دسترسی مدیریتی رسید.
داده‌های در معرض شامل حدود ۲۸ میلیون Discord ID و Username، نزدیک به ۲۷ میلیون رکورد IP و Location، Hashهای User-Agent مربوط به حدود ۲۵ میلیون حساب و نزدیک به یک میلیون Email است؛ این مجموعه‌ها هم‌پوشانی دارند. Passwordهای Discord و اطلاعات کارت بانکی افشا نشده‌اند. توکن سرقت‌شده Bot نیز برای ارسال Invitation در حدود ۵۰ سرور بزرگ استفاده شده است. این رخداد مربوط به زیرساخت Double Counter است و نشانه‌ای از نفوذ مستقیم به Discord گزارش نشده است.
🔗 منبع اصلی
📢 @nightintel
  • 👍 1
Post #78 66
#اخبار
جایزه ۱۰ میلیون دلاری آمریکا برای اطلاعات درباره هکر چینی متهم به سرقت تحقیقات COVID-19

وزارت خارجه آمریکا تا ۱۰ میلیون دلار برای اطلاعات درباره Zhang Yu، تبعه چین که به مشارکت در حملات سایبری علیه تحقیقات COVID-19 آمریکا متهم شده، جایزه تعیین کرده است. مقام‌های آمریکایی مدعی‌اند او برای دفتر امنیت دولتی شانگهای، زیرمجموعه وزارت امنیت دولتی چین، فعالیت داشته است.
طبق پرونده، حملات بین فوریه ۲۰۲۰ تا ژوئن ۲۰۲۱ دانشگاه‌ها و پژوهشگران واکسن، درمان و آزمایش COVID-19 را هدف گرفتند و برخی Mailboxها سرقت شدند. Zhang و همکارش Xu Zewei همچنین به کارزار HAFNIUM علیه Microsoft Exchange مرتبط دانسته شده‌اند؛ کارزاری که بیش از ۱۲,۷۰۰ سازمان آمریکایی را تحت تأثیر قرار داد. Xu اکنون در بازداشت آمریکاست و Zhang همچنان تحت تعقیب است؛ اتهامات مطرح‌شده به‌معنای اثبات جرم نیستند.
🔗 منبع اصلی
📢 NightIntel
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →