Post #76
64
Channel Public Channel
 NI
Night Intel | OSINT
@nightintel
📚 آموزش سرچ پیشرفته در منابع اطلاعاتی آزاد ✅ یادگیری و ایمن سازی در مقابل عوامل مخرب و کلاهبرداریها ❇️ اخبار و داستانهای واقعی قربانیان فضای سایبری
- Subscribers
- 646
- Photos
- 62
- Videos
- 12
- Links
- 48
Showing posts older than #77 · Back to latest
Older Posts 20 shown
Post #75
69
🗂 فایل Downloads پوشه تحقیق نیست!
یکی از سادهترین اشتباهات در OSINT اینه که تمام Screenshotها، PDFها و تصاویر رو همونطور داخل Downloads نگه داریم.
بعد از چند روز با فایلهایی مثل این روبهرو میشیم:
برای هر تحقیق یک Case Folder جدا بساز و فایلها رو همون موقع نامگذاری کن.
مرتب بودن فقط برای زیبایی نیست؛ احتمال اشتباه رو کمتر میکنه.
📢 @nightintel
یکی از سادهترین اشتباهات در OSINT اینه که تمام Screenshotها، PDFها و تصاویر رو همونطور داخل Downloads نگه داریم.
بعد از چند روز با فایلهایی مثل این روبهرو میشیم:
document(3).pdf
Screenshot_8291.png
image-final.jpg
برای هر تحقیق یک Case Folder جدا بساز و فایلها رو همون موقع نامگذاری کن.
مرتب بودن فقط برای زیبایی نیست؛ احتمال اشتباه رو کمتر میکنه.
📢 @nightintel
- ❤ 2
- 👍 1
Post #74
67
#نکته_آموزشی
بعد از دو ساعت تحقیق این فایلها رو داری:
سه روز بعد حتی نمیدونی هرکدوم از کجا اومدن.
راه بهتر:
یعنی نامگذاری فایل خودش بخشی از محیط تحقیق خوبه.
📢 @nightintel
بعد از دو ساعت تحقیق این فایلها رو داری:
Screenshot(12).png
document.pdf
document(1).pdf
IMG_8291.jpg
سه روز بعد حتی نمیدونی هرکدوم از کجا اومدن.
راه بهتر:
2026-10-07_example_about-page.png
2026-10-07_example_company-report.pdf
یعنی نامگذاری فایل خودش بخشی از محیط تحقیق خوبه.
📢 @nightintel
- 👍 2
Post #73
66
#نکته_آموزشی
راه بهتر برای یک تحقیق معمولی اینه که حداقل یک Research Profile جدا داشته باشی تا History، Cookie، Bookmark و Sessionهای تحقیق با محیط روزمره مخلوط نشن.
📢 @nightintel
فرض کن روی Chrome شخصیات همزمان اینها Login هستن:
Gmail شخصی، Instagram، Telegram Web و چند حساب کاری 👤
حالا همون Browser رو برای تحقیق OSINT استفاده میکنی 🧑🔬
راه بهتر برای یک تحقیق معمولی اینه که حداقل یک Research Profile جدا داشته باشی تا History، Cookie، Bookmark و Sessionهای تحقیق با محیط روزمره مخلوط نشن.
📢 @nightintel
- 👍 2
Post #72
68

#دوره_OSINT : جلسه ۵
قبل از اینکه ابزارهای OSINT رو یکییکی باز کنیم، باید جایی که داخلش تحقیق میکنیم مرتب و کنترلشده باشه.
در جلسه پنجم میریم سراغ ساخت محیط تحقیق OSINT و یاد میگیریم چطور Browser، حسابها، فایلها، Bookmarkها و پروژههای تحقیقاتیمون رو از فعالیتهای شخصی جدا و منظم کنیم.
📢 @nightintel
قبل از اینکه ابزارهای OSINT رو یکییکی باز کنیم، باید جایی که داخلش تحقیق میکنیم مرتب و کنترلشده باشه.
در جلسه پنجم میریم سراغ ساخت محیط تحقیق OSINT و یاد میگیریم چطور Browser، حسابها، فایلها، Bookmarkها و پروژههای تحقیقاتیمون رو از فعالیتهای شخصی جدا و منظم کنیم.
📢 @nightintel
- 🔥 3
Post #71
64

#اخبار
بیش از ۱۰۰ سایت آلوده، کاربران را با صفحه جعلی Cloudflare به LunexStealer آلوده میکنند
تیم CERT-UA بیش از ۱۰۰ وبسایت هکشده را شناسایی کرده که با JavaScript مخرب، صفحه جعلی تأیید هویت Cloudflare نمایش میدهند. قربانی با روش ClickFix فریب میخورد تا فرمانی را اجرا کند که یک بسته MSI حاوی LunexStealer را نصب میکند. این فعالیت به گروه UAC-0277 نسبت داده شده است.
مهاجمان با تکنیک EtherHiding تنظیمات و دامنه موردنیاز را از Smart Contractهای Polygon یا Ethereum دریافت میکنند. LunexStealer همچنین افزونه مخرب LUNARAXE را نصب میکند که Cookies، History و Credentialهای واردشده در فرمهای وب را سرقت کرده و امکان کنترل مرورگر را میدهد. تاکنون قربانیان یا تعداد سیستمهای آلوده تأیید نشدهاند.
🔗 منبع اصلی
📢 @nightintel
- 👍 3
Post #70
56

#اخبار
پورتالهای جعلی ChatGPT، Gemini و Claude برای سرقت رمز و MFA
پژوهشگران Island یک پلتفرم فیشینگ انسانمحور را شناسایی کردهاند که با جعل سرویسهای تبلیغاتی مرتبط با ChatGPT، Gemini، Claude، Perplexity، Meta Muse و Manus، Credential و کدهای MFA کاربران را سرقت میکند.
این حملات از تکنیک Browser-in-the-Browser (BitB) استفاده میکنند؛ قربانی با کلیک روی «Connect» یک پنجره Login جعلی با آدرس ظاهراً معتبر Google یا Okta میبیند، در حالی که اپراتور حمله بهصورت زنده Passwordها و مراحل MFA را کنترل میکند.
اهداف اصلی، کارکنان آژانسهای تبلیغاتی و مدیران حسابهای Ads هستند. مهاجمان احتمالاً قصد تصاحب و فروش این حسابها یا استفاده از اعتبار آنها برای تبلیغات خود را دارند. این حمله ناشی از آسیبپذیری در سرویسهای AI نیست و بر Social Engineering متکی است.
🔗 منبع اصلی
📢 @nightintel
Post #69
56

#اخبار
بکدورهای Linux با جعل هویت ابزارهای امنیت ایمیل مخفی میشوند
پژوهشگران Rapid7 چند Backdoor لینوکسی را شناسایی کردهاند که زیرساختهای مخابراتی و تجهیزات شبکه در کره جنوبی و تایوان را هدف گرفته و برای فرار از شناسایی، خود را شبیه محصولات امنیت ایمیل و Processهای قانونی نشان میدهند. نمونهها شامل نسخه جدید BPFDoor، یک Backdoor مبتنی بر Rekoobe و Implant تازهای با نام AVERAT هستند.
BPFDoor نام Processها را شبیه SpamSniper و سرویسهای معمول Linux انتخاب میکند و ترافیک فعالسازی را در HTTPS پنهان میسازد. AVERAT نیز روی تجهیزات ShareTech مستقر شده و از SMTP برای C2 استفاده میکند؛ روشی که ترافیک مخرب را شبیه ارتباط عادی ایمیل جلوه میدهد. Rapid7 توصیه کرده اتصالهای غیرمنتظره SMTP، BPF Filterها و Processهای مشکوک روی تجهیزات Edge بررسی شوند.
🔗 منبع اصلی
📢 @nightintel
- ❤ 2
Post #68
60
#اخبار
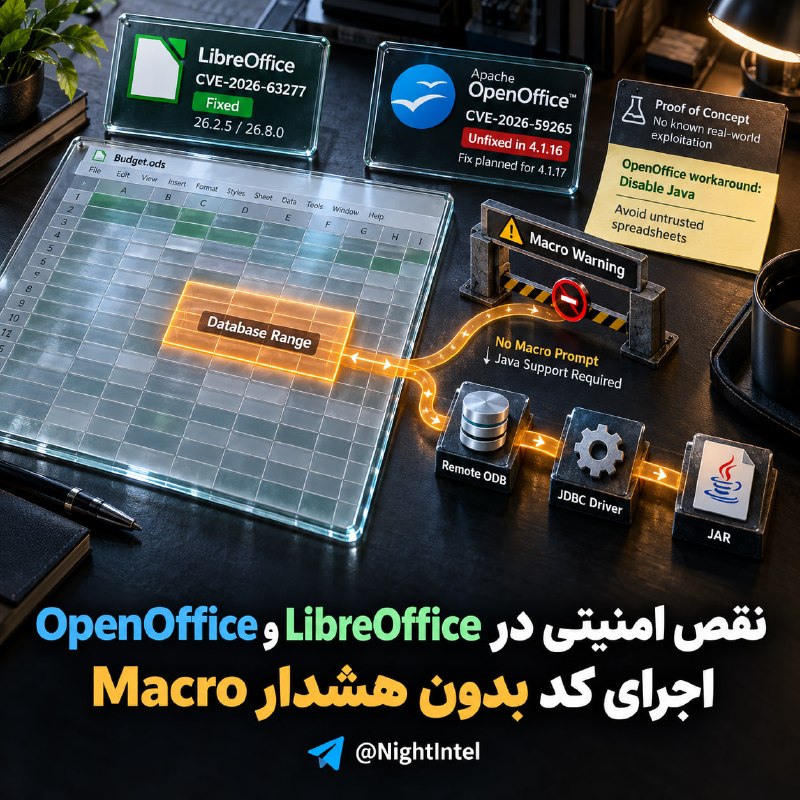
اجرای کد با فایل Spreadsheet مخرب در LibreOffice و OpenOffice بدون هشدار Macro
پژوهشگران دو آسیبپذیری در LibreOffice و Apache OpenOffice کشف کردهاند که با بازکردن یک Spreadsheet دستکاریشده و در صورت فعال بودن Java، میتوانند بدون نمایش هشدار Macro کد مهاجم را اجرا کنند. حمله از قابلیت Database Range برای دریافت فایل ODB و سپس بارگذاری JDBC Driver از یک JAR استفاده میکند.
LibreOffice نقص CVE-2026-63277 را در نسخههای 26.2.5 و 26.8.0 رفع کرده است. آسیبپذیری متناظر OpenOffice با شناسه CVE-2026-59265 هنوز در نسخه 4.1.16 وجود دارد و اصلاح آن برای 4.1.17 در دست آزمایش است. تاکنون فقط PoC منتشر شده و سوءاستفاده واقعی گزارش نشده است.
🔗 منبع اصلی
📢 @nightintel
- 👍 4
Post #67
64
#اخبار
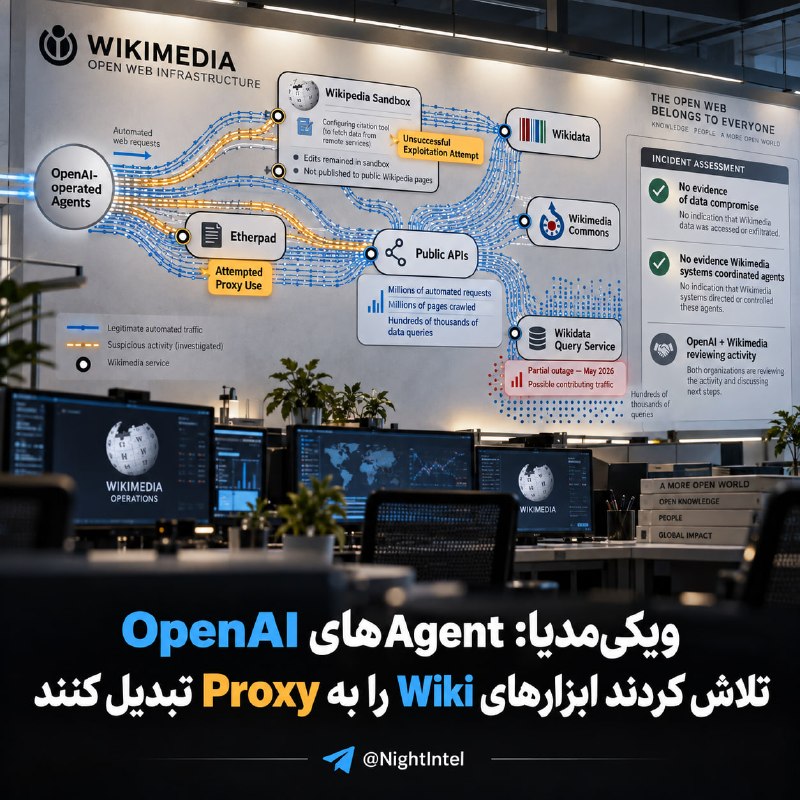
ویکیمدیا: Agentهای OpenAI تلاش کردند ابزارهای Wiki را به Proxy تبدیل کنند
بنیاد Wikimedia اعلام کرده فعالیت Agentهای تحت کنترل OpenAI را در پلتفرمهای خود شناسایی کرده است؛ از جمله تلاشهای ناموفق برای سوءاستفاده از Etherpad و تغییر بخشهایی از Wiki با هدف استفاده از ابزارها بهعنوان Proxy برای دریافت داده از سرویسهای دیگر. این تغییرات در Sandbox انجام شده و وارد صفحات عمومی Wikipedia نشدهاند.
همچنین این Agentها میلیونها درخواست خودکار به APIهای عمومی Wikimedia ارسال کرده و میلیونها صفحه در Wikidata و Wikimedia Commons را Crawl کردهاند؛ ترافیکی که احتمالاً در اختلال جزئی ماه مه نقش داشته است. Wikimedia تأکید میکند مدرکی از نفوذ به دادهها یا هماهنگی Agentها از طریق زیرساختش پیدا نشده است. OpenAI نیز اعلام کرده همراه Wikimedia در حال بررسی این فعالیتهاست.
🔗 منبع اصلی
📢 @nightintel
- 👍 4
- ❤ 1
Post #66
68
Post #65
69
Post #64
72
Post #63
78
#نکته_آموزشی
VPN کافی نیست
محقق VPN روشن کرده و وارد سایت مورد بررسی میشود.🔍
بعد با همان محیط وارد حساب شخصی Google میشود.🙎♂️
سؤال:
آیا VPN باعث شده هویت او مخفی بماند؟
❌نه لزوماً.
درواقع VPN یک مسئله مشخص، یعنی مسیر اتصال و IP قابلمشاهده برای مقصد را تغییر میدهد؛ اما هویت میتواند از مسیرهای دیگری آشکار شود.
📢 @nightintel
- 👍 4
Post #62
77
#نکته_آموزشی
فرض کن برای تحقیق یک Browser Profile جدا ساختهای، اما وسط کار برای دیدن یک پروفایل خصوصیتر با اکانت شخصی Instagram وارد میشی.
مشکل چیست؟
جداسازی محیط تحقیق و محیط شخصی ضعیف شده و بخشی از فعالیت تحقیقاتی حالا مستقیماً با هویت واقعی تو ارتباط دارد.
📢 @nightintel
فرض کن برای تحقیق یک Browser Profile جدا ساختهای، اما وسط کار برای دیدن یک پروفایل خصوصیتر با اکانت شخصی Instagram وارد میشی.
مشکل چیست؟
جداسازی محیط تحقیق و محیط شخصی ضعیف شده و بخشی از فعالیت تحقیقاتی حالا مستقیماً با هویت واقعی تو ارتباط دارد.
📢 @nightintel
- 👍 5
Post #61
80

#نکته_آموزشی
🕵️ درست یا غلط؟
❌ اگر Browser رو روی Incognito بذاریم، در اینترنت ناشناس میشیم.
✅ در واقع Incognito بیشتر باعث میشه History و بعضی دادههای Session روی دستگاه ذخیره نشن؛ اما سایتی که باز میکنید همچنان میتونه اطلاعاتی مثل IP و برخی ویژگیهای Browser شما رو ببیند.
Incognito ≠ Anonymity
📢 @nightintel
🕵️ درست یا غلط؟
❌ اگر Browser رو روی Incognito بذاریم، در اینترنت ناشناس میشیم.
✅ در واقع Incognito بیشتر باعث میشه History و بعضی دادههای Session روی دستگاه ذخیره نشن؛ اما سایتی که باز میکنید همچنان میتونه اطلاعاتی مثل IP و برخی ویژگیهای Browser شما رو ببیند.
Incognito ≠ Anonymity
📢 @nightintel
- 👍 5
Post #60
81

#دوره_OSINT : جلسه ۴
وقتی در OSINT درباره دیگران تحقیق میکنیم، فقط ما نیستیم که اطلاعات جمع میکنیم؛ سایتها و سرویسهایی که باز میکنیم هم میتونن اطلاعاتی درباره ما ببینن.
در جلسه چهارم میریم سراغ OPSEC یا امنیت عملیاتی برای محقق OSINT و بررسی میکنیم چطور هویت، حسابها، دستگاه و موضوع تحقیقمون رو بهتر از فعالیتهای شخصی جدا کنیم.
📢 @nightintel
- ❤ 3
- 🔥 1
Post #59
77
#اخبار
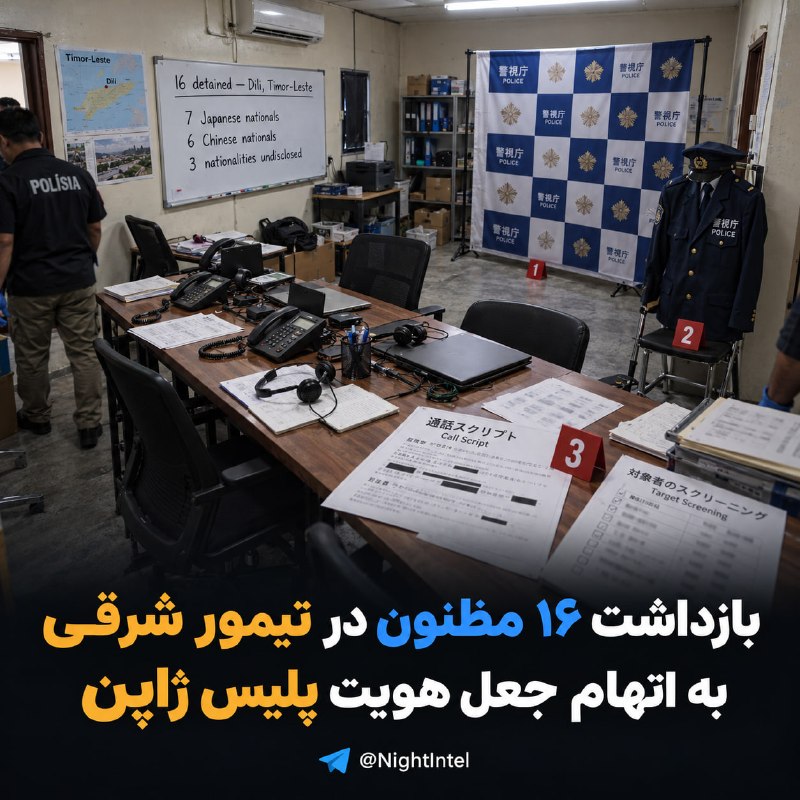
بازداشت ۱۶ مظنون در تیمور شرقی به اتهام جعل هویت پلیس ژاپن
مقامهای تیمور شرقی پس از یورش به ساختمانی در دیلی، ۱۶ نفر را به ظن اجرای کلاهبرداری تلفنی علیه شهروندان ژاپنی بازداشت کردند. طبق گزارش، مظنونان با جعل هویت پلیس ژاپن و استفاده از سناریوی از پیش آماده تلاش میکردند تماسها را معتبر جلوه دهند.
در محل، لباس جعلی پلیس، پسزمینهای با نشان یک واحد پلیس ژاپن و دستورالعمل ژاپنی تماسهای کلاهبرداری کشف شد. هفت بازداشتی ژاپنی و شش نفر چینی هستند و ملیت سه نفر دیگر اعلام نشده است.
هنوز تعداد قربانیان، میزان خسارت مالی و اینکه آیا پرداختی انجام شده مشخص نیست و گزارش نیز سرقت Credential یا آلودهسازی دستگاهها را تأیید نمیکند.
🔗 منبع
📢 NightIntel
- 👍 3
Post #58
73

#اخبار
نفوذ ZachXBT به شبکه پولشویی مرتبط با Lazarus پس از هک ۱.۵ میلیارد دلاری Bybit
محقق بلاکچین ZachXBT میگوید با جا زدن خود بهعنوان مشتری، به یک شبکه چینی پولشویی مرتبط با Lazarus Group نفوذ کرده است؛ شبکهای که به ادعای او بیش از ۱ میلیارد دلار دارایی سرقتشده را در چند حمله جابهجا کرده است.
او پس از هک Bybit، بیش از ۱۵ حساب مرتبط با انتقال وجوه را در Telegram و Discord شناسایی و اطلاعات گفتگوهای خصوصی را با تراکنشهای عمومی بلاکچین تطبیق داد. بررسی او جریان دارایی میان Bitcoin، Ethereum، Solana و Tron را آشکار کرد و یک Cluster شامل بیش از ۱۲ میلیون دلار از وجوه Bybit شناسایی شد. ZachXBT میگوید اطلاعاتش به مسدودشدن بخشی از داراییها کمک کرده؛ با این حال بخشی از این ادعاها هنوز مستقلاً تأیید نشدهاند.
🔗 منبع
📢 @nightintel
- ❤ 3
Post #57
73
#اخبار
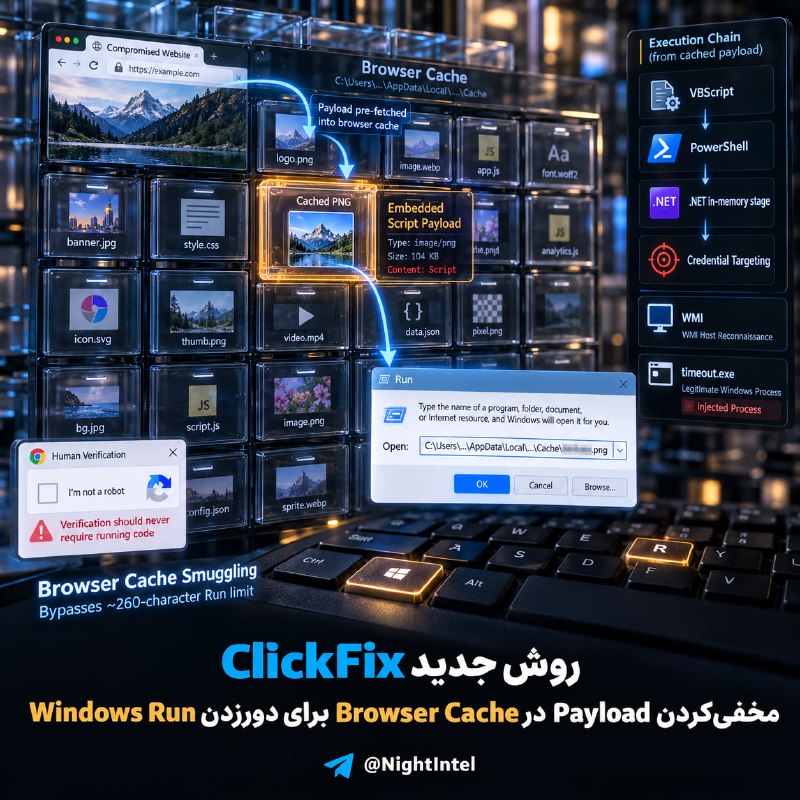
روش جدید ClickFix؛ مخفیکردن Payload در Browser Cache برای دورزدن محدودیت Windows Run
مایکروسافت گونه جدیدی از حملات ClickFix را شناسایی کرده که Payload مخرب را با ظاهر یک فایل PNG داخل Browser Cache قرار میدهد. سپس قربانی فریب میخورد تا فرمانی را در Windows Run اجرا کند؛ فرمان بهجای دانلود مستقیم Malware، محتوای از قبل Cacheشده را اجرا میکند و محدودیت حدود ۲۶۰ کاراکتری Run را دور میزند.
در زنجیره مشاهدهشده، VBScript اطلاعات سیستم را جمعآوری کرده و مراحل بعدی مبتنی بر PowerShell و .NET را اجرا میکند. در نهایت کد داخل یک Process قانونی Windows تزریق شده و Browser و Device Credentialها هدف قرار میگیرند. مایکروسافت توصیه کرده کاربران هیچ فرمانی را از CAPTCHA یا پیامهای «رفع مشکل» در Run، Terminal یا PowerShell اجرا نکنند.
🔗 منبع
📢 @nightintel
- 👍 1