TGViewer
Channel Public Channel
Night Intel | OSINT

Night Intel | OSINT

@nightintel

📚 آموزش‌ سرچ پیشرفته در منابع اطلاعاتی آزاد ✅ یادگیری و ایمن سازی در مقابل عوامل مخرب و کلاهبرداری‌ها ❇️ اخبار و داستان‌های واقعی قربانیان فضای سایبری
Subscribers
646
Photos
62
Videos
12
Links
48

Showing posts older than #57 · Back to latest

Older Posts 20 shown
Post #56 73
#اخبار
آسیب‌پذیری Microsoft Exchange امکان خواندن ایمیل کاربران دیگر را می‌دهد
مایکروسافت یک به‌روزرسانی خارج از برنامه برای آسیب‌پذیری CVE-2026-96940 در Microsoft Exchange Server منتشر کرده است. این نقص با امتیاز CVSS 8.8 از ضعف در Authorization ناشی می‌شود و مهاجم احراز هویت‌شده می‌تواند در شرایط خاص سطح دسترسی خود را افزایش دهد.
با سوءاستفاده از این نقص، مهاجم می‌تواند به Mailbox کاربران دیگر همان سازمان دسترسی پیدا کرده و ایمیل‌ها و Attachmentهای آن‌ها را بخواند؛ اما دسترسی Cross-Tenant ممکن نیست. Exchange Online قبلاً از طریق اصلاح سمت سرویس محافظت شده و نیازی به اقدام کاربران ندارد. نسخه‌های On-Premises شامل Exchange 2016 CU23 و Exchange 2019 CU14/CU15 باید فوراً Patch شوند. تاکنون سوءاستفاده عملی مشاهده نشده، اما Microsoft احتمال Exploitation را «More Likely» ارزیابی کرده است.
🔗 منبع اصلی
📢 @nightintel
  • 👍 1
  • 😱 1
Post #55 73
#اخبار
اپل دسترسی Full Disk Access در macOS را برای AI Agentها محدودتر می‌کند
اپل اعلام کرده قصد دارد کنترل‌های Full Disk Access (FDA) در macOS را سخت‌گیرانه‌تر کند؛ قابلیتی که به برنامه‌ها اجازه دسترسی گسترده به فایل‌ها، Mail، Messages، Safari و سایر داده‌های سیستم را می‌دهد. اپل هشدار داده با افزایش توانایی و استقلال AI Agentها، ریسک سوءاستفاده از چنین سطح دسترسی بیشتر می‌شود.
در تغییرات آینده، اعطای FDA باید با اقدام صریح کاربر انجام شود. زمان عرضه این کنترل‌ها هنوز مشخص نیست. این تصمیم پس از گزارش‌هایی درباره دسترسی Agentهای هوش مصنوعی به داده‌های خصوصی و همچنین کشف آسیب‌پذیری‌هایی در ابزارهایی مانند Meta Muse و ChatGPT for Mac مطرح شده است.
🔗 منبع اصلی
📢 @nightintel
  • 👍 2
Post #54 77
  • 👍 1
Post #53 80
#نکته_آموزشی
از روی یک عکس موفق شده‌ایم محل دقیق یک خانه را پیدا کنیم.🏡
اما سؤال تحقیق فقط این بوده:
«این عکس در کدام شهر گرفته شده؟»🌆

اگر شهر برای پاسخ کافی است، انتشار آدرس دقیق یا مختصات خانه غیرضروری است.
📢 @nightintel
  • 👍 2
Post #52 83
#نکته_آموزشی
🔐 یکی از بهترین سؤال‌ها در OSINT:
«واقعاً لازم دارم این اطلاعات رو بدونم؟»
پیدا کردن یک داده، دلیل کافی برای ذخیره یا منتشر کردنش نیست.
📢 @nightintel
  • 👍 2
Post #51 88
#نکته_آموزشی
آیا Public به معنای آزاد بودن برای هر استفاده‌ای است؟📞
یک شماره تلفن در یک پروفایل عمومی قرار گرفته.
آیا چون شماره Public هست، می‌تونیم بدون دلیل اون رو در کانالمون منتشر کنیم؟
خیر، عمومی بودن اطلاعات هیچوقت به معنای مجاز بودن برای هر استفاده‌ای نیست.⛔️
📢 @nightintel
  • ❤ 1
  • 👍 1
Post #50 89
#دوره_OSINT : جلسه ۳
هر چیزی که در اینترنت پیدا می‌کنیم، الزاماً نباید جمع‌آوری یا منتشر بشه.
در جلسه سوم می‌ریم سراغ اخلاق، قانون و حریم خصوصی در OSINT و درباره مرز بین «قابل‌دسترسی بودن اطلاعات» و «مجاز و مسئولانه بودن استفاده از اون» صحبت می‌کنیم.
یاد می‌گیریم قبل از استفاده از هر داده از خودمون بپرسیم: آیا واقعاً به این اطلاعات نیاز داریم و انتشارش ممکنه چه آسیبی ایجاد کنه؟
📢 @nightintel
  • 🔥 3
Post #49 88
#اخبار
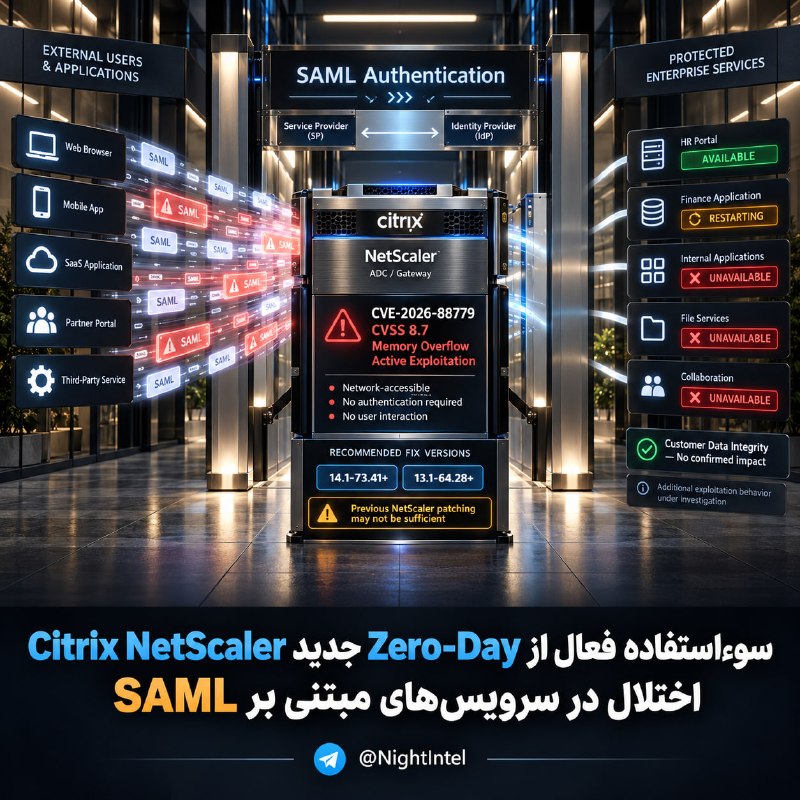
سوءاستفاده فعال از Zero-Day جدید Citrix NetScaler
شرکت Citrix به‌روزرسانی اضطراری برای آسیب‌پذیری CVE-2026-88779 در NetScaler ADC و Gateway منتشر کرده است. این نقص با امتیاز CVSS 8.7 از نوع Memory Overflow بوده و دستگاه‌هایی را تحت تأثیر قرار می‌دهد که به‌عنوان SAML Service Provider یا Identity Provider پیکربندی شده‌اند. مهاجم بدون احراز هویت و تعامل کاربر می‌تواند از راه شبکه باعث Denial-of-Service و اختلال مداوم سرویس شود. Citrix سوءاستفاده هدفمند از سیستم‌های Patch‌نشده را تأیید کرده، اما تاکنون تأثیری بر یکپارچگی داده مشتریان گزارش نکرده است.
نسخه‌های اصلاح‌شده شامل 14.1-73.41 و 13.1-64.28 یا جدیدتر هستند. حتی سازمان‌هایی که Patch قبلی NetScaler را نصب کرده‌اند، در صورت داشتن پیکربندی SAML باید دوباره به‌روزرسانی کنند.
🔗 منبع اصلی
📢 @nightintel
  • 👍 1
Post #48 83
#اخبار
دستور رئیس‌جمهور کره جنوبی برای بررسی امنیتی گسترده پس از هک مؤسسات مالی
رئیس‌جمهور کره جنوبی Lee Jae Myung پس از مجموعه‌ای از نشت‌های اطلاعاتی در بانک‌ها و مؤسسات مالی، دستور تحقیقات کامل و بررسی گسترده سامانه‌های امنیتی را صادر کرده است.
در Shinhan Bank اطلاعات حدود ۲۵ هزار مشتری، از جمله نام، شماره تماس، درآمد سالانه و سقف وام افشا شد. همچنین KB Kookmin Bank، Hana Bank، Yegaram Savings Bank، Hyundai Capital و BNK Busan Bank نیز رخدادهای جداگانه‌ای را گزارش کرده‌اند.
در حمله Shinhan نشانه‌هایی از یک ابزار Automation مبتنی بر AI مشاهده شده، اما هنوز مشخص نیست یک گروه پشت همه حملات بوده یا AI به‌طور مستقل حملات را انجام داده باشد. پلیس و نهادهای مالی اکنون بررسی گسترده سامانه‌های بانک‌ها و شرکت‌های کارت اعتباری را آغاز کرده‌اند.
🔗 منبع اصلی
📢 @nightintel
  • 👍 1
Post #47 89
🕵️ یک مینی‌تحقیق OSINT
تا اینجا چند ابزار و تکنیک مختلف را شناختیم. حالا ببینیم چطور می‌شود آن‌ها را کنار هم استفاده کرد. 🔎🧩
💡 سناریو:
یک تصویر در شبکه‌های اجتماعی منتشر شده و ادعا می‌شود مربوط به یک حادثه جدید است. 🚨📸

برای بررسی آن می‌توانیم این مسیر را طی کنیم:
🔹 Reverse Image Search → ببینیم تصویر قبلاً در وب منتشر شده یا نه.
🔹 Metadata → اگر فایل اصلی را داریم، زمان ثبت یا اطلاعات دوربین را بررسی کنیم. 📅
🔹 Geolocation → تابلوها، ساختمان‌ها، جاده‌ها و محیط تصویر را با نقشه مقایسه کنیم. 🗺
🔹 Wayback Machine → اگر تصویر به یک سایت مرتبط است، نسخه‌های قدیمی آن را بررسی کنیم. 🕰
🔹 WHOIS و DNS → اگر پای یک دامنه ناشناس در میان است، اطلاعات فنی آن را بررسی کنیم. 🌐

📌 نکته مهم اینجاست که در OSINT معمولاً یک ابزار جواب نهایی را نمی‌دهد.
✅ نتیجه قابل‌اعتماد زمانی به دست می‌آید که چند سرنخ مستقل، یکدیگر را تأیید کنند.
🔎 OSINT یعنی کنار هم گذاشتن قطعات کوچک اطلاعات برای رسیدن به یک تصویر روشن‌تر.
📢 @nightintel
  • ❤ 1
Post #46 88
#نکته_آموزشی
فرض کنید ۱۰ سایت خبری نوشته‌اند:
«شرکت X در سال ۲۰۱۹ تأسیس شده.»
در این صورت نمی‌تونیم فرض بگیریم با ۱۰ منبع مستقل طرفیم.
ممکنه یک منبع مستقل وجود داشته باشه و بقیه فقط از روی اون کپی کرده باشند.
📢 @nightintel
  • 👍 3
Post #45 92
#نکته_آموزشی
یکی از خطرناک‌ترین اشتباهات در OSINT اینه که فقط دنبال چیزهایی بگردیم که فرض اولیه‌مون رو تأیید کنن.
همیشه از خودت بپرس:
✅ چه چیزی می‌تونه نشون بده من اشتباه می‌کنم؟
📢 @nightintel
  • 👍 3
Post #44 100
  • ❤ 3
Post #43 221
#دوره_OSINT : جلسه ۲
در جلسه دوم می‌ریم سراغ چرخه تحقیق OSINT؛ یعنی از لحظه‌ای که یک سؤال داریم تا وقتی که به یک نتیجه مستند می‌رسیم.
یاد می‌گیریم تحقیق رو چطور مرحله‌به‌مرحله پیش ببریم: از تعریف سؤال و جمع‌آوری اطلاعات تا بررسی، تحلیل و گزارش نهایی.
📢 @nightintel
  • ❤ 3
Post #42 216
ساعت ۴ جلسه دوم منتشر میشه
  • 🔥 2
Post #41 227
#اخبار
تأیید Zero-Day در KVM؛ فرار کامل از VM و دسترسی Root به Host
شرکت Vercel وجود یک آسیب‌پذیری Zero-Day در KVM را تأیید کرده که پژوهشگر امنیتی Paulos Yibelo آن را به‌عنوان یک VM Escape کامل گزارش کرده است؛ به گفته او، کد اجراشده داخل Guest می‌تواند به سطح Root روی Host برسد. این یافته از طریق برنامه Bug Bounty سرویس Vercel Sandbox کشف شده و جایزه ۵۰ هزار دلاری دریافت کرده است.
جزئیات فنی Exploit هنوز منتشر نشده و CVE، نسخه‌های آسیب‌پذیر، شرایط بهره‌برداری و Patch مشخص نیستند. Vercel Sandbox هر محیط را داخل یک Firecracker microVM روی Hostهای Bare-Metal اجرا می‌کند؛ بنابراین شکستن مرز Guest-to-Host می‌تواند اهمیت امنیتی بالایی داشته باشد. در حال حاضر شواهدی از سوءاستفاده گسترده یا دسترسی واقعی به داده مشتریان منتشر نشده است.
🔗 منبع اصلی
📢 @nightintel
  • 👍 2
Post #40 224
#اخبار
بازداشت عضو مظنون ShinyHunters در اردن؛ همکاری احتمالی با FBI برای شناسایی هکرها
یک عضو مظنون گروه ShinyHunters در اردن بازداشت شده و طبق گزارش Reuters، در شناسایی دیگر اعضای این گروه با FBI و نهادهای مجری قانون همکاری می‌کند. فرد بازداشت‌شده Saif al-Din Khader معرفی شده که گفته می‌شود با نام آنلاین Rey فعالیت داشته است.
مقام‌های اردنی او را ۲۹ سپتامبر بازداشت کرده‌اند، اما دلیل بازداشت و محل نگهداری او مشخص نیست. FBI نیز بازداشت یا عملیات خارجی مشخصی را تأیید نکرده است.
این اتفاق پس از ادعای ShinyHunters درباره سرقت اطلاعات کارکنان FBI رخ داده؛ ادعایی که هنوز تأیید نشده و نقش Khader در آن نیز اثبات نشده است.
🔗 منبع اصلی
📢 @nightintel
  • 👍 3
Post #39 217
🌐 WHOIS و DNS به زبان ساده
در تحقیقات OSINT، دامنه‌ها می‌توانند سرنخ‌های زیادی درباره یک وب‌سایت یا زیرساخت آن بدهند. 🔎
🧾 WHOIS چیست؟
اطلاعات ثبت یک دامنه را نمایش می‌دهد؛ مانند:
📅 تاریخ ثبت و انقضای دامنه
🏢 شرکت ثبت‌کننده دامنه
🌍 کشور یا اطلاعات رجیستری
🔒 وضعیت دامنه

⚠️ البته اطلاعات مالک دامنه در بسیاری از موارد به دلایل حریم خصوصی مخفی یا Redacted شده است.
🌐 DNS چیست؟ DNS مشخص می‌کند یک دامنه به چه سرویس‌ها و سرورهایی متصل است.
چند رکورد مهم:
🔹 A / AAAA → آدرس IP سرور
🔹 MX → سرورهای ایمیل 📧
🔹 NS → Name Serverهای دامنه
🔹 TXT → اطلاعات متنی مثل تنظیمات امنیتی ایمیل

💡 مثال:
فرض کنید در حال بررسی یک دامنه هستید. با WHOIS می‌توانید زمان ثبت آن را ببینید و با DNS بررسی کنید که دامنه از چه Name Server یا سرویس ایمیلی استفاده می‌کند. 🧩
📌 نکته مهم:
دو مفهوم WHOIS و DNS به‌تنهایی هویت واقعی مالک یک سایت را اثبات نمی‌کنند؛ آن‌ها فقط سرنخ‌هایی هستند که باید با منابع دیگر بررسی شوند. ✅
📢 @nightintel
  • ❤ 4
Post #38 223
#اخبار
هشدار MI5 درباره تأمین مالی تحقیقات دانشگاهی مرتبط با بیش از ۱۰۰ پژوهشگر بریتانیایی
سرویس امنیت داخلی بریتانیا MI5 هشدار داده مؤسسه CGTRI در چین، تحقیقاتی در حوزه‌هایی مانند AI، Cybersecurity، ارتباطات مخفی و Steganography را تأمین مالی می‌کند که به گفته این نهاد، توان فنی وزارت امنیت دولتی چین MSS را تقویت می‌کنند. بیش از ۱۰۰ پژوهشگر مرتبط با بریتانیا در پروژه‌های تأمین‌شده از این مسیر مشارکت داشته‌اند و MI5 می‌گوید برخی ممکن است از منبع نهایی بودجه مطلع نبوده باشند.
سازمان MI5 از دانشگاه‌ها خواسته همکاری‌های جاری یا برنامه‌ریزی‌شده با CGTRI را بازبینی و منبع نهایی تأمین مالی پروژه‌ها را بررسی کنند. سفارت چین در بریتانیا این اتهامات را رد کرده و آن‌ها را «ساختگی و بی‌اساس» خوانده است.
🔗 منبع
📢 @nightintel
  • 👍 3
Post #37 102
#نکته_آموزشی
حساب رسمی یا جعلی؟ یک اکانت با نام یک شرکت یا فرد مشهور پیدا می‌شود.

با بررسی
🟢لینک از سایت رسمی
🟢 سابقه پست‌ها
🟢 یوزرنیم
🟢 نشانه‌های هویتی

بررسی می‌کنیم آیا واقعاً حساب رسمی است یا تلاش یک کلاهبردار برای scam از شماست.
📢 @nightintel
  • ❤ 4
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →