TGViewer
Channel Public Channel
Night Intel | OSINT

Night Intel | OSINT

@nightintel

📚 آموزش‌ سرچ پیشرفته در منابع اطلاعاتی آزاد ✅ یادگیری و ایمن سازی در مقابل عوامل مخرب و کلاهبرداری‌ها ❇️ اخبار و داستان‌های واقعی قربانیان فضای سایبری
Subscribers
647
Photos
62
Videos
13
Links
48

Showing posts older than #37 · Back to latest

Older Posts 20 shown
Post #36 102
#نکته‌_آموزشی
خیلی پیش اومده که عکس یا ویدیویی در شبکه‌های اجتماعی وایرال بشه و ادعا کنه مربوط به امروز یا بازه زمانی خاصی هستش 📅
✅در مواجه با این موارد که نیاز به اعتبار سنجی یا راستی آزمایی دارند، باید با :
جست‌وجوی معکوس تصویر
بررسی اولین انتشار
مقایسه با منابع خبری

مشخص کنیم این تصویر جدید است یا قدیمی.
📢 @nightintel
  • 👍 4
Post #35 114
  • 👍 3
Post #34 115
  • 👍 2
Post #32 126
Night Intel | OSINT #دوره_OSINT : جلسه ۱ در جلسه اول با مفهوم اوسینت، تفاوت آن با جست‌وجوی معمولی و کاربردهای اصلی آن در جمع‌آوری اطلاعات آشنا می‌شویم و یاد می‌گیریم چطور اطلاعات عمومی موجود، می‌توانند به یک نتیجه قابل‌تحلیل تبدیل شوند. 📢 @nightintel
جلسه اول مینی دوره اوسینت
  • ❤ 5
Post #31 137
#دوره_OSINT : جلسه ۱
در جلسه اول با مفهوم اوسینت، تفاوت آن با جست‌وجوی معمولی و کاربردهای اصلی آن در جمع‌آوری اطلاعات آشنا می‌شویم و یاد می‌گیریم چطور اطلاعات عمومی موجود، می‌توانند به یک نتیجه قابل‌تحلیل تبدیل شوند.
📢 @nightintel
  • ❤ 8
Post #30 121
#اخبار
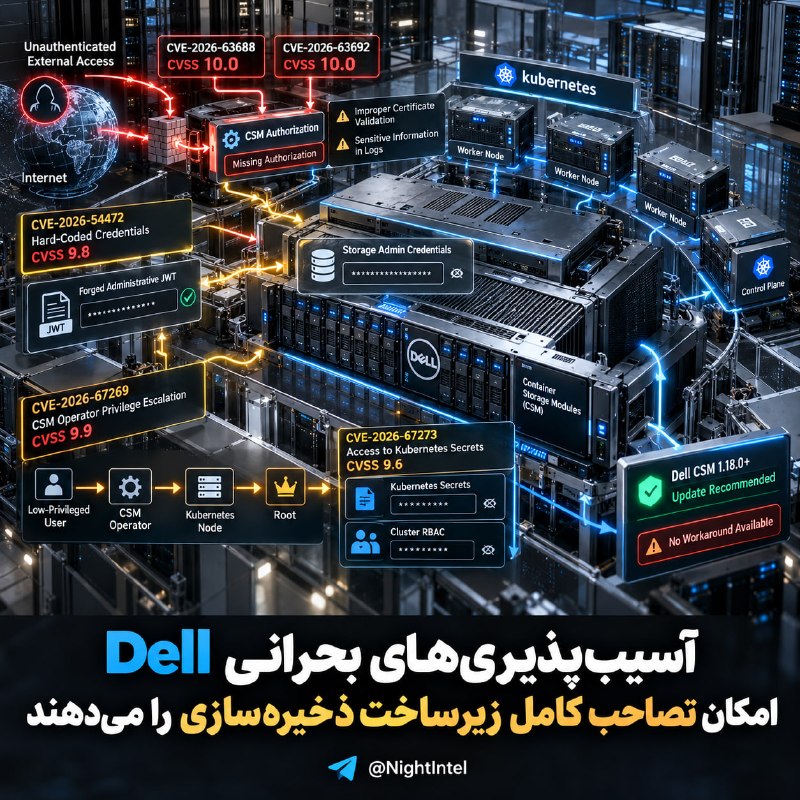
آسیب‌پذیری‌های بحرانی Dell امکان تصاحب کامل زیرساخت ذخیره‌سازی را می‌دهند
شرکت Dell به‌روزرسانی امنیتی DSA-2026-448 را برای رفع چند آسیب‌پذیری بحرانی در Container Storage Modules (CSM) منتشر کرده است. دو نقص CVE-2026-63688 و CVE-2026-63692 با امتیاز CVSS 10.0 می‌توانند به مهاجم بدون احراز هویت اجازه دسترسی به Credentialهای مدیریتی و کنترل منابع ذخیره‌سازی را بدهند.
آسیب‌پذیری CVE-2026-54472 نیز با Credentialهای Hard-coded مرتبط است و می‌تواند برای ساخت JWT مدیریتی معتبر مورد سوءاستفاده قرار گیرد. نقص‌های دیگری امکان دسترسی Root به Nodeهای Kubernetes و دسترسی به Kubernetes Secrets را فراهم می‌کنند.
Dell اعلام کرده Workaround یا Mitigation وجود ندارد و توصیه کرده CSM به نسخه 1.18.0 یا جدیدتر ارتقا یابد و JWT Secretها نیز تعویض شوند.
🔗 منبع
📢 @nightintel
  • 🔥 1
Post #29 236
#اخبار
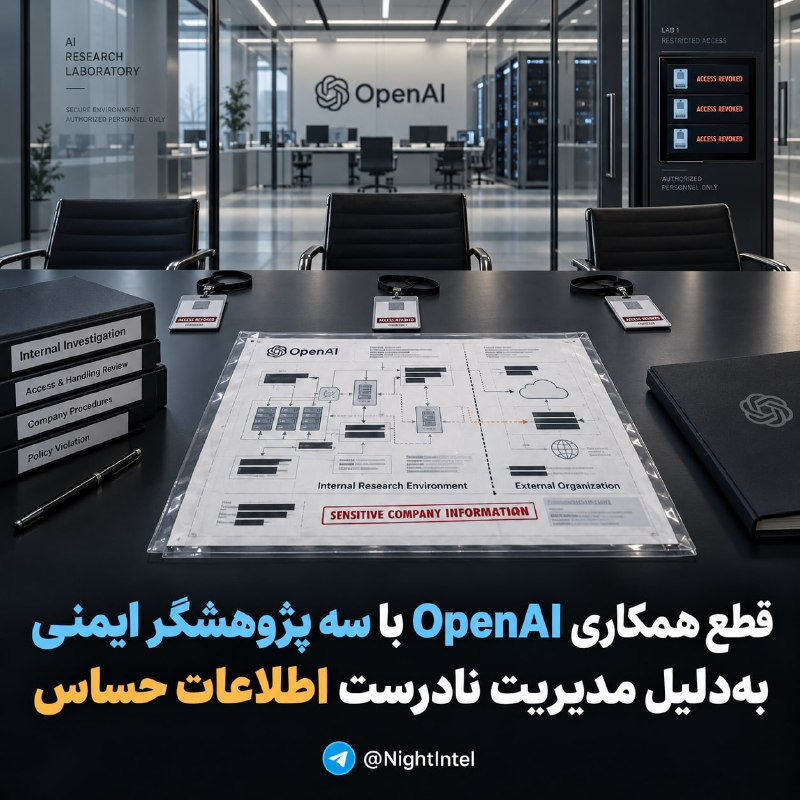
قطع همکاری OpenAI با سه پژوهشگر ایمنی به‌دلیل مدیریت نادرست اطلاعات حساس
شرکت OpenAI همکاری خود با سه عضو تیم Safety را پایان داده است. این شرکت می‌گوید تحقیقات داخلی نشان داده این افراد برخلاف سیاست‌های سازمان، اطلاعات حساس را خارج از رویه‌های تعیین‌شده مدیریت کرده‌اند.
طبق گزارش‌ها، Jasmine Wang، Tomek Korbak و Mikita Balesni اطلاعات محرمانه‌ای را با یک سازمان ثالث فعال در حوزه AI Safety به اشتراک گذاشته‌اند؛ نام این سازمان اعلام نشده است. Bloomberg گزارش داده اطلاعات موردنظر به معماری زیرساخت OpenAI مربوط بوده است.
این اتفاق هم‌زمان با افزایش توجه به مسائل ایمنی Agentهای هوش مصنوعی رخ داده است. OpenAI نیز اخیراً اعلام کرده کنترل‌های امنیتی، محدودیت دسترسی اینترنت، جداسازی محیط‌های تحقیقاتی و Monitoring را تقویت کرده است.
🔗 منبع
📢 @nightintel
  • ❤ 1
  • 👍 1
Post #28 226
🕰 Wayback Machine چیست؟
گاهی یک صفحه وب حذف می‌شود، محتوایش تغییر می‌کند یا نسخه قبلی آن دیگر در دسترس نیست. اینجاست که Wayback Machine می‌تواند مفید باشد. 🔎🌐
سایت Wayback Machine بخشی از Internet Archive است و نسخه‌های ذخیره‌شده بسیاری از صفحات وب را در طول زمان نگه می‌دارد. 📚
با استفاده از آن می‌توان:
📅 نسخه‌های قدیمی یک سایت را مشاهده کرد
📝 تغییرات یک صفحه را در طول زمان بررسی کرد
🗑 محتوایی را که بعداً حذف یا ویرایش شده پیدا کرد
🔗 لینک‌ها و ساختار قدیمی یک وب‌سایت را بررسی کرد
🧩 برای تحقیقات OSINT، تاریخچه حضور یک دامنه یا صفحه را دنبال کرد

💡 مثال:
فرض کنید یک شرکت اطلاعات مهمی را از صفحه «درباره ما» حذف کرده است. با Wayback Machine ممکن است بتوانید نسخه قدیمی همان صفحه را پیدا کرده و تغییرات را مقایسه کنید. 🔄👀

⚠️ نکته مهم:
اما Wayback Machine از تمام صفحات اینترنت نسخه ندارد و بعضی صفحات ممکن است اصلاً آرشیو نشده باشند. همچنین وجود یک صفحه در آرشیو به‌تنهایی صحت محتوای آن را ثابت نمی‌کند. ❌
📢 @nightintel
  • ❤ 3
Post #27 216
#اخبار
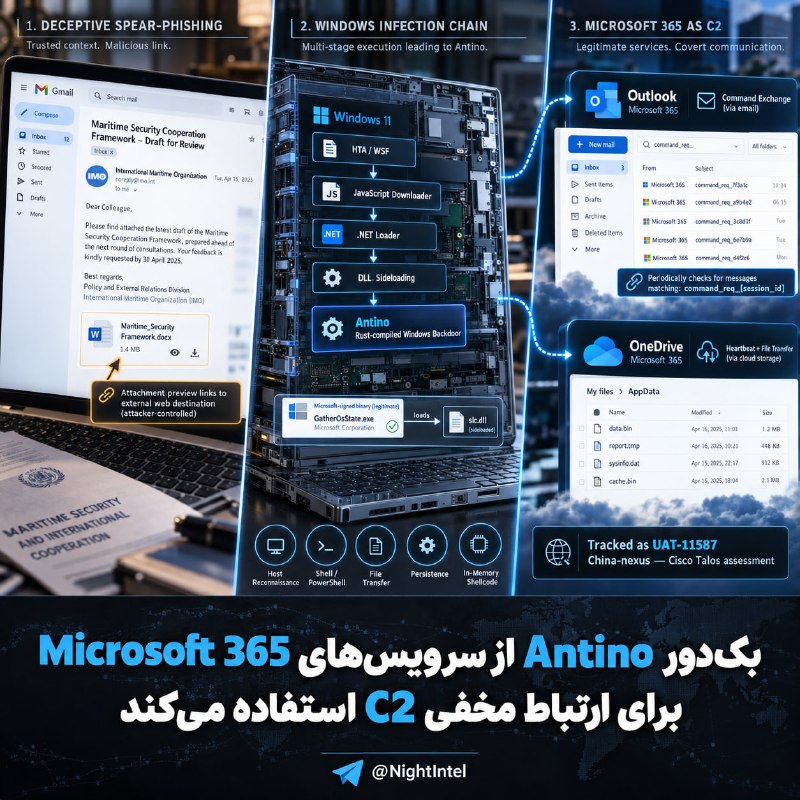
بک‌دور Antino از Outlook و OneDrive برای C2 استفاده می‌کند
پژوهشگران Cisco Talos کارزار جاسوسی سایبری جدیدی را شناسایی کرده‌اند که به یک Threat Actor با پیوند چین نسبت داده شده و سازمان‌های دولتی و سیاست‌گذاری در چند کشور آسیایی را هدف گرفته است. در این حملات، بک‌دور جدید Antino روی سیستم‌های Windows نصب می‌شود.
Antino با Rust نوشته شده و قابلیت اجرای Shell و PowerShell، انتقال فایل، Persistence و اجرای Shellcode در حافظه را دارد. نکته مهم، استفاده از Microsoft 365 به‌عنوان C2 است؛ Outlook برای دریافت فرمان و OneDrive برای Heartbeat و انتقال فایل استفاده می‌شود.
زنجیره حمله با Spear-Phishing آغاز می‌شود و در برخی ایمیل‌ها Attachment Preview جعلی شبیه Gmail برای فریب قربانی نمایش داده شده است. Talos این فعالیت را با نام UAT-11587 دنبال می‌کند.
🔗 منبع
📢 @nightintel
  • ❤ 1
Post #25 224
اگر از مباحث اوسینت اطلاعی نداری از فردا با شروع دوره کاملا توی مسیر قرار میگیری نگران نباش 🥸
  • ❤ 3
  • 👍 1
Post #24 232
📍 Geolocation چیست؟
در OSINT، Geolocation یعنی پیدا کردن محل تقریبی یا دقیق ثبت یک عکس، ویدئو یا رویداد با استفاده از سرنخ‌های قابل مشاهده. 🔎🌍
گاهی هیچ لوکیشنی روی تصویر ثبت نشده، اما خودِ تصویر سرنخ‌های زیادی دارد:
🏢 شکل ساختمان‌ها
🛣 تابلوها و علائم خیابانی
🚦 نوع چراغ‌ها و جاده‌ها
🗻 کوه‌ها و عوارض طبیعی
🚘 پلاک و مدل خودروها
🌳 پوشش گیاهی و آب‌وهوا
🗣 زبان نوشته‌های داخل تصویر
☀️ جهت نور و سایه‌ها
💡 مثال:
فرض کنید تصویری از یک خیابان منتشر شده، اما مکان آن مشخص نیست. با بررسی تابلو مغازه‌ها، معماری ساختمان‌ها و مقایسه محیط با نقشه‌ها و تصاویر ماهواره‌ای می‌توان محدوده احتمالی را پیدا کرد. 🗺🛰

🛠 ابزارهای رایج در Geolocation:
🔹 Google Maps
🔹 Google Earth
🔹 OpenStreetMap
🔹 Mapillary
🔹 GeoHints

⚠️ نکته مهم:
یک سرنخ به‌تنهایی کافی نیست. ممکن است خیابان‌ها، ساختمان‌ها یا تابلوهای مشابه در چند منطقه وجود داشته باشند.
📌 در Geolocation، نتیجه قابل‌اعتماد معمولاً از ترکیب چند سرنخ مستقل به دست می‌آید، نه از یک نشانه واحد. ✅
📢 @nightintel
  • ❤ 2
  • 🔥 2
Post #23 507
فردا شروع دوره آموزش OSINT از صفر .

سرفصل‌ها طوری طراحی شده که جست‌و‌جوی حرفه‌ای در منابع اطلاعاتی رو یاد بگیرید .

و بعد از اون میریم برای پیشگیری و مراقبت از اطلاعات شخصیمون در برابر عوامل مخرب و تهدید کننده اطلاعاتمون .👾

با وجود هوش مصنوعی های حال حاضر . تمام افراد از حالا به بعد باید اطلاعات فیک رو از واقعیت تشخیص بدن ، باید پیگیر اخبار و داستان های افرادی که ازشون سرقت اطلاعاتی شده باشن .

اینجا اومدیم که امنیتمون رو تا جایی که امکان داره بالا ببریم . نوتیف کانال رو روشن بذارید تا هیچکدوم از مطالب رو از دست ندید. 🔔

📢 @nightintel
  • ❤ 8
Post #22 623
#اخبار
سرقت ۳۸۷.۵ میلیون دلاری از Bitget با سوءاستفاده از یک Zero-Day
صرافی Bitget تأیید کرده مهاجمان در سرقت ۳۸۷.۵ میلیون دلار رمزارز از یک Zero-Day در محصولات امنیتی شخص ثالث سوءاستفاده کرده‌اند. این حمله به مهاجمان امکان دستیابی به Credentialهای داخلی سطح بالا و صدور دستورهای برداشت جعلی را داده است.
بررسی SlowMist نشان می‌دهد نشانه‌های نفوذ از ۳۱ اوت وجود داشته و مهاجمان پیش از انتقال دارایی‌ها به چند Node مرتبط با محصولات امنیتی دسترسی پیدا کرده بودند. Mandiant نیز اعلام کرده مهاجمان پس از نفوذ به تجهیزات امنیتی، با حرکت جانبی به محیط Wallet رسیده و روی Wallet Job Server بسته‌های مخرب مستقر کرده‌اند.
این حادثه ۱۱ Blockchain را تحت تأثیر قرار داده است. Bitget می‌گوید الگوهای IP و تحلیل On-chain، این حمله را به مهاجمان کره شمالی مرتبط می‌کند.
🔗 لینک منبع اصلی
📢 @nightintel
  • 👍 2
  • ❤ 1
Post #21 594
#اخبار
رخداد امنیتی MetaMask؛ خروج Validatorهای تحت تأثیر از شبکه Ethereum
شرکت MetaMask اعلام کرده در حال رسیدگی به یک رخداد امنیتی در بخشی از زیرساخت خود است. این شرکت می‌گوید تاکنون تهدید فوری برای Walletهای MetaMask شناسایی نشده و بررسی و رفع مشکل با همکاری شرکای خارجی و مشاوران امنیتی ادامه دارد.
به‌عنوان اقدام احتیاطی، MetaMask خروج Validatorهای تحت تأثیر در سرویس Staking غیرامانی خود را آغاز کرده است. این شرکت تأکید کرده کنترل Withdrawal Keyهای مشتریان را در اختیار ندارد.
پروتکل Lido نیز اعلام کرده Validatorهای Ethereum مرتبط با MetaMask در حال خروج هستند. این اقدام ممکن است باعث کاهش Rewards و ایجاد Downtime Penalty شود. انتظار می‌رود آخرین Validatorها تا پایان ۷ اکتبر ۲۰۲۶ وارد فرایند خروج شوند. جزئیات فنی رخداد هنوز منتشر نشده است.
🔗 لینک منبع اصلی
📢 @nightintel
  • 👍 2
  • ❤ 1
Post #20 563
#اخبار
کارزار جدید RedFlick بیش از ۱۰۰ سازمان را هدف حملات فیشینگ قرار داد

پژوهشگران از گسترش یک کارزار فیشینگ منتسب به گروه Star Blizzard، خبر داده‌اند. این عملیات با زنجیره جدیدی به نام RedFlick بیش از ۱۰۰ سازمان را هدف گرفته و دست‌کم ۱۳ کارزار آن بین ژانویه تا اوت ۲۰۲۶ مشاهده شده است. اهداف عمدتاً در آمریکا و بریتانیا قرار داشته‌اند و شامل نهادهای دولتی، دیپلماتیک، پژوهشی، رسانه‌ای، سیاست‌گذاری عمومی و مالی مرتبط با موضوعات اوکراین بوده‌اند.

در مرحله اول، مهاجمان ایمیلی عادی و بدون Attachment، Malware یا Exploit ارسال می‌کنند تا یک گفت‌وگوی طبیعی با قربانی شکل بگیرد. پس از دریافت پاسخ، فایل RAR یا ZIP رمزگذاری‌شده ارسال می‌شود و Password آن به‌صورت تصویر داخل ایمیل قرار می‌گیرد. آرشیو می‌تواند حاوی فایل VHDX یا فایل LNK باشد که ظاهری شبیه PDF دارد.

از آوریل، Installerهای RedFlick اقدام به ایجاد Scheduled Task، جمع‌آوری اطلاعات سیستم و دریافت اجزای لازم برای نصب Backdoor کرده‌اند. در نسخه‌های بعدی کارزار نیز از فایل‌های حاوی داده Encode شده، برای چندمرحله‌ای‌تر کردن اجرا استفاده شده است.

🔗لینک منبع
  • ❤ 2
  • 🤯 1
Post #19 549
#اخبار
سوءاستفاده از آسیب‌پذیری Citrix NetScaler؛ ساخت Superuser و مخفی‌کردن Web Shell پشت آدرس‌های شبیه CSS
پژوهشگران امنیتی فعالیت‌هایی را شناسایی کرده‌اند که در آن مهاجمان از آسیب‌پذیری بحرانی CVE-2026-88771 در محصولات Citrix NetScaler ADC و NetScaler Gatewayبرای اجرای دستورات، نصب Web Shell و تلاش برای سرقت اطلاعات استفاده می‌کنند. این نقص می‌تواند به مهاجم بدون احراز هویت اجازه اجرای دستورات دلخواه را بدهد.

طبق تحقیقات شرکت LevelBlue، رویدادهای مخرب شامل Usernameهای تحت کنترل مهاجم بوده‌اند که از رشته‌هایی مانند pitboss و NSPPE برای بهره‌برداری از این آسیب‌پذیری استفاده می‌کردند.

فعالیت مهاجمان شامل دریافت و اجرای Payload، جمع‌آوری Configurationهای NetScaler، ایجاد Reverse Shell، ساخت حساب‌های دسترسی بالا و استقرار Web Shell بوده است.

این گزارش در شرایطی منتشر شده که تحقیقات جداگانه از تأثیر حملات مرتبط با آسیب‌پذیری دیگری با شناسه CVE-2026-88772 بر ده‌ها سازمان خبر داده‌اند.

🔗 لینک منبع اصلی
📢 @nightintel
  • ❤ 1
  • 👍 1
Post #18 415
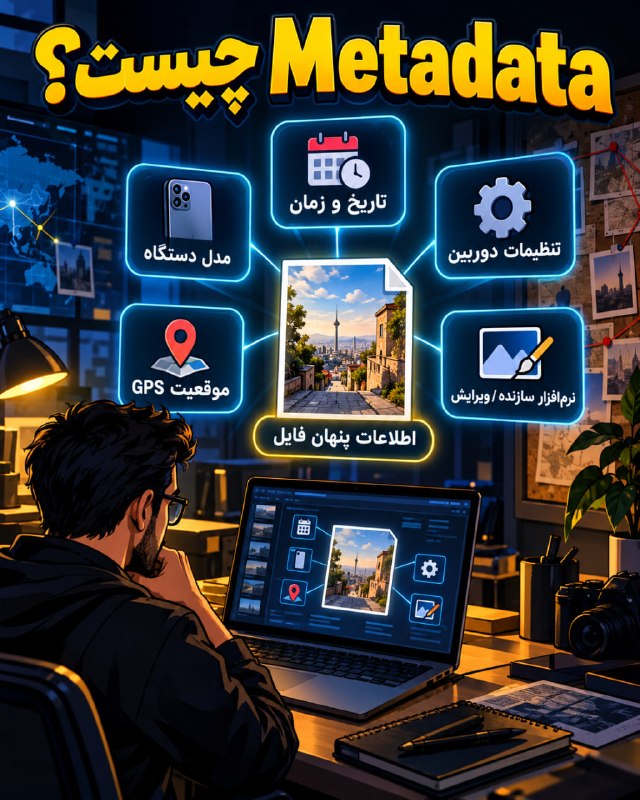
🧾 Metadata چیست؟
گاهی یک فایل فقط چیزی نیست که می‌بینیم. 👀
عکس‌ها، اسناد و حتی بعضی فایل‌های صوتی می‌توانند اطلاعات پنهان‌تری هم همراه خود داشته باشند که به آن Metadata یا «فراداده» می‌گویند. 🔍
📸 در یک تصویر، Metadata ممکن است شامل این موارد باشد:
📅 تاریخ و زمان ثبت عکس
📱 مدل دستگاه یا دوربین
⚙️ تنظیمات دوربین
📍 موقعیت جغرافیایی GPS، اگر ذخیره شده باشد
📝 اطلاعات نرم‌افزاری که فایل را ساخته یا ویرایش کرده

📢 @nightintel
  • ❤ 2
Post #17 423
#اخبار
سوءاستفاده مهاجمان از آسیب‌پذیری Zimbra برای نصب Web Shell و سرقت اطلاعات احراز هویت
پژوهشگران امنیتی Microsoft از سوءاستفاده فعال مهاجمان از آسیب‌پذیری CVE-2026-73570 درZimbra (ZCS) خبر داده‌اند. این نقص یک آسیب‌پذیری بدون نیاز به احراز هویت است که در شرایطی می‌تواند به Remote Code Execution منجر شود.
مهاجمان می‌توانند با ارسال یک درخواست دستکاری‌شده به سرور Zimbra در معرض اینترنت، بدون نیاز به ورود کاربر یا تعامل قربانی، آسیب‌پذیری را فعال کنند. شرکت Zimbra این نقص را در ژوئیه ۲۰۲۶ و با انتشار نسخه 10.1.20 برطرف کرده است.
پس از نفوذ موفق، مهاجمان چندین JSP Web Shell و Reverse Shell روی سرورها مستقر کرده‌اند و از روش‌های مختلفی برای افزایش سطح دسترسی، Persistence و اجرای کد در حافظه استفاده کرده‌اند. هویت عامل یا گروه پشت این حملات هنوز مشخص نشده است.
فعالیت‌های مرتبط با این آسیب‌پذیری بین ۲۰ ژوئیه تا ۱۳ اوت ۲۰۲۶ مشاهده شده‌اند؛ یعنی بخشی از فعالیت‌ها پیش از افشای عمومی نقص انجام شده است.
🔗 لینک منبع اصلی
📢 @nightintel
  • 👍 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →