Что такое «ООО-Центр разблокировки» и как они связаны со скам-сетью cfg
Если вы читали мои предыдущие разборы по HypeFlow, Veridian и Holi, вы знаете, что за ними стоит команда cfg и админ @cfgic.
Это были не просто «агентства». Это была первая ступень схемы.
Сегодня я расскажу про вторую ступень - их службу по разблокировке.
Как это работает:
1. Их воркеры (под видом рекламных агентств) убеждают вас войти в чужой Apple ID на вашем айфоне. 2. Ваш телефон мгновенно блокируется через Lost Mode. 3. Вы в панике ищете, как его разблокировать. 4. Вы находите аккаунт «ООО-Центр разблокировки» или @CfgcSpecial, платите им деньги, и они снимают блокировку.
Только это - те же люди.
Они зарабатывают дважды: сначала блокируя ваш телефон, а потом беря с вас деньги за его разблокировку.
Кто за этим стоит:
Центр разблокировки привязан к номеру +7 966 203 1401 и аккаунту @CfgcSpecial (в био указан @cfg020).
Этот номер уже засвечен в базах как мошеннический («Нежелательный звонок. Есть жалобы»). А сам аккаунт зарегистрирован на подставного дропа.
Как не попасться:
Никогда не входите в чужой Apple ID. Никогда не выходите из своего по чьей-то просьбе. Если ваш телефон заблокировали - не платите за разблокировку по ссылкам от таких «ООО-Центров». Это те же мошенники.
scodyxПочему обычный человек никогда не поймает интернет-мошенника? Разбор базового OpSec Когда люди сталкиваются со скамерами (как в схеме фейкового агентства Veridian / Holi Agency), у них возникает логичный вопрос: «Почему их так сложно вычислить, если они работают…
Именно поэтому обычная попытка «вычислить» мошенника через случайную ссылку часто не работает.
Итог
Суть не в том, что мошенники обладают какой-то невероятной технологией. Они просто используют несколько простых методов одновременно:
Для обычного пользователя этого уже достаточно, чтобы мошенник оставался практически невидимым.
При этом отдельные технические признаки — ошибки сервера, история сертификатов, структура сайта и связанная инфраструктура — могут помочь собрать картину и связать отдельные элементы между собой.
scodyxПочему обычный человек никогда не поймает интернет-мошенника? Разбор базового OpSec Когда люди сталкиваются со скамерами (как в схеме фейкового агентства Veridian / Holi Agency), у них возникает логичный вопрос: «Почему их так сложно вычислить, если они работают…
для тех, кто не понимает, попросил нейронку сделать брлее понятным языком:
На сайте нет полноценного бэкенда, базы данных или админ-панели. Фактически на хостинге находятся всего два основных файла: "index.html" и "bloggers.html".
То есть сайт нужен в основном как внешняя «витрина» и способ перенаправлять людей в Telegram.
2. Реальный сервер скрыт за Cloudflare
Настоящий IP-адрес сервера скрыт через Cloudflare. Однако сервер всё равно можно частично определить по его ошибкам.
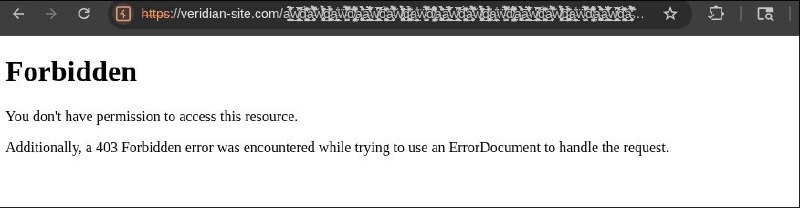
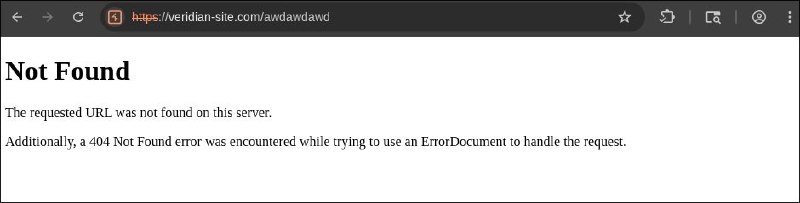
Например, если открыть страницу, которой не существует, сервер выдаёт стандартную ошибку Apache:
««Additionally, a 404 Not Found error was encountered while trying to use an ErrorDocument...»»
По этой ошибке можно понять, что на сервере используется Apache. Также, судя по конфигурации, сервер работает через cPanel.
3. Перед Apache стоит nginx
Если отправить слишком длинный URL, запрос блокируется ещё до того, как доходит до Apache. В ответ появляется ошибка "414 Request-URI Too Large", которую выдаёт nginx.
Таким образом, схема сервера выглядит примерно так:
Пользователь → nginx → Apache/cPanel → сайт
При этом внешний IP сервера скрыт через Cloudflare.
4. Сертификаты показывают недавний запуск
Согласно истории сертификатов на crt.sh, 31 июля 2026 года для домена автоматически были выпущены сертификаты Let's Encrypt через cPanel.
Это косвенно указывает на то, что сайт появился совсем недавно — в конце июля.
---
Почему обычному человеку сложно вычислить интернет-мошенников?
На примере схемы с фейковыми агентствами вроде Veridian / Holi Agency возникает вопрос: если мошенники работают в открытом интернете, почему их так сложно найти?
Ответ довольно простой: им необязательно быть профессиональными хакерами. Для того чтобы оставаться анонимными для большинства людей, достаточно соблюдать несколько базовых правил безопасности.
1. Они скрывают настоящий сервер
Мошенникам не нужен даркнет.
Они могут купить обычный недорогой хостинг с cPanel, а затем подключить Cloudflare или другой reverse proxy.
В результате человек, открывающий сайт, видит IP-адрес Cloudflare, а не настоящий IP сервера мошенников.
То есть напрямую узнать, где физически находится их сервер, становится намного сложнее.
2. Основная работа проходит внутри Telegram
Сайт используется в основном как приманка и переходник, а общение с жертвами происходит уже в Telegram.
Это удобно для мошенников: их реальный IP-адрес обычно не виден собеседнику напрямую.
Даже если используется звонок, мошенники могут просто не отвечать с рабочих аккаунтов. Поэтому получить дополнительную информацию о них через обычное общение становится сложнее.
3. Рабочие аккаунты легко заменить
Аккаунты менеджеров, ботов и других участников схемы могут регистрироваться на временные номера.
Если один аккаунт получает бан или перестаёт работать, его просто заменяют другим.
Поэтому заблокировать один аккаунт недостаточно: через некоторое время появляется новый.
4. Могут использовать данные реальных людей
Для создания доверия мошенники могут использовать настоящие реквизиты существующих ИП или ООО.
Например, они могут взять из открытых государственных реестров данные реального предпринимателя — имя, ИНН, ОГРН и другие сведения — и представить их как реквизиты своего «агентства».
В результате при поверхностной проверке может показаться, что компания настоящая.
При этом настоящий владелец этих данных может вообще не знать, что его реквизиты используются мошенниками.
5. Они стараются не открывать чужие ссылки
Мошенники понимают, что их тоже могут пытаться вычислить.
Поэтому подозрительные ссылки от незнакомых людей они обычно не открывают. Такая ссылка потенциально может вести на фишинговую страницу или сервис, который собирает техническую информацию о посетителе.
Если им отправить ссылку под каким-нибудь предлогом, например:
««Посмотрите, пожалуйста, скриншот моей ошибки на этом сайте»»
они могут просто проигнорировать её или попросить прислать информацию другим способом.
Почему обычный человек никогда не поймает интернет-мошенника? Разбор базового OpSec
Когда люди сталкиваются со скамерами (как в схеме фейкового агентства Veridian / Holi Agency), у них возникает логичный вопрос: «Почему их так сложно вычислить, если они работают в открытом интернете?».
На самом деле мошенникам не нужно быть гениальными хакерами. Чтобы оставаться полностью анонимными для 99% людей, им достаточно соблюдать четыре базовых правила операционной безопасности (OpSec):
1. Маскировка серверов в клирнете (Reverse Proxy) Они не прячут свои сайты в Даркнете. Они покупают самый дешевый виртуальный хостинг с cPanel, но сразу прикрывают его бесплатным тарифом Cloudflare или DDoS-Guard. В итоге для всего внешнего мира реальный IP-адрес их сервера стерт — Whois-базы показывают только гигантские защитные дата-центры прокси-серверов.
2. Экосистема Telegram как слепая зона Вся бизнес-логика, фишинг и сбор данных происходят строго внутри Telegram. Мессенджер скрывает реальные IP-адреса пользователей и ботов, прогоняя весь трафик через собственные дата-центры (DC1, DC5 и т.д.). Прямое P2P-соединение между смартфонами возникает только во время звонков, но мошенники просто не берут трубку с личных аккаунтов, обрывая последнюю техническую ниточку деанона.
3. Копеечные расходники (Расходная инфраструктура) Все аккаунты менеджеров, воркеров и ботов-комментаторов регистрируются на виртуальные номера США или Индии. Стоимость одного такого временного номера на биржах активаций — от 0.40$ до 0.60$. Часто аккаунты и вовсе угоняются у реальных иностранцев через копеечные схемы «раздачи халявных денег». Для скамеров эти профили — одноразовый мусор: как только аккаунт получает бан, оператор за 10 секунд заходит в новый.
4. Чужие юридические лица (Угон личности) Чтобы вызывать доверие у соискателей, мошенники не придумывают фейковые реквизиты. Они открывают государственные реестры ИП/ООО и крадут открытые данные (ИНН, ОГРН, имена) реальных действующих IT-специалистов. В итоге по документам всё выглядит кристально чисто, а реальный человек даже не подозревает, что от его имени прямо сейчас воруют чужие Apple ID.
5.. Жесткая дисциплина по ссылкам Мошенники прекрасно знают, что их пытаются вычислить, поэтому у них работает жесткая внутренняя инструкция: никогда не кликать по ссылкам, которые им присылают в чате. Любой сторонний линк для них — это потенциальный логгер (IP-логгер, Canarytokens) или фишинг, направленный на перехват их собственной рабочей сессии. Если им скинуть ссылку даже под самым логичным предлогом (например, «посмотрите скриншот моей ошибки на этом сайте»), их OpSec-шаблон мгновенно срабатывает на защиту. Они либо полностью проигнорируют сообщение, либо сразу переведут диалог обратно в безопасное для них русло, требуя текстовые данные или номер телефона. Они работают только внутри своей или доверенной инфраструктуры.
3. Фронтенд. При отправке аномально длинного URL-запроса, он блокируется еще до того, как успевает долететь до Apache. Запрос обрывает фронтенд-прокси, выдавая ошибку 414 Request-URI Too Large / nginx. Архитектура сервера стандартная: nginx (фронтенд) + Apache/cPanel (бэкенд) 4. Согласно истории сертификатов в crt.sh, 31 июля 2026 года cPanel автоматически выписала внутренние сертификаты Let's Encrypt для этого домена. Площадку запустили в конце прошлой недели
Разбор veridian-site.com (мошеннического сайта) 1. Сайт - пустая статика. Обнаружены только чистые GET-запросы. Никакого бэкенда, админок или баз данных на сервере нет. На хостинг залиты всего два файла: index.html и bloggers.html. Сайт работает исключительно как декорация и прокладка для перенаправления трафика в Telegram. 2. Связка софта (Бэкенд). Мошенники скрыли оригинальный IP за Cloudflare, но сервер выдает себя на ошибках. При вводе несуществующего пути возвращается каноничная заглушка: «Additionally, a 404 Not Found error was encountered while trying to use an ErrorDocument...». По сигнатуре DOCTYPE (IETF DTD 2.0) — это стандартный дефолтный отпечаток (fingerprint) веб-сервера Apache. Ошибка рекурсии возникает из-за настроек плагина AutoSSL в панели cPanel
scammers .NETВсем привет. За последние 2 дня нам скинули много информации насчет них, и мы нарыли чуточку тоже. Всем этим скамом ВЕРОЯТНЕЕ всего занимается команда cfg. Подписчик приложил нам архивы и документацию по работе с скам-ботами от cfg. В этих архивах находятся…
Всем привет. За последние 2 дня нам скинули много информации насчет них, и мы нарыли чуточку тоже.
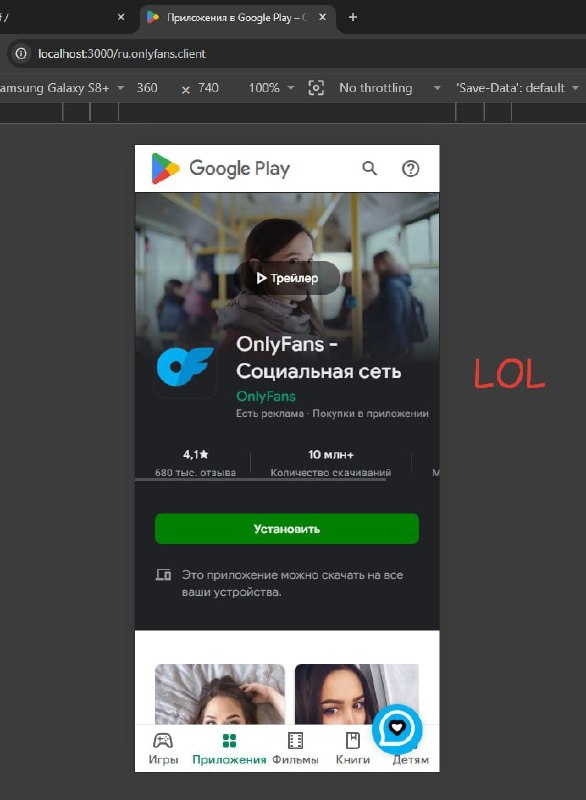
Всем этим скамом ВЕРОЯТНЕЕ всего занимается команда cfg. Подписчик приложил нам архивы и документацию по работе с скам-ботами от cfg. В этих архивах находятся исходные коды их сайтов, которые хранят в себе чуточку информации, а также то, что они пытались скамить и через фейковый OnlyFans. Приложу архивы, вы можетп посмотреть их сами.
Если зайти с компьютер, то сайт видит неверный userAgent и выводит QR-код на саму же себя, чтобы юзер вошел с телефона. Обходится эта проверка с помощью симуляции мобильного браузера в DevTools (скрин 2)
При нажатии на кнопку выполняется попытка скачивания несуществующего файла «OnlyFans.apk». Найти этот APK-файл нам не удалось. (Скрин 7)
А также мы нашли как примерно выглядит отправка ваших данных, если вы оказались обманутыми, айди группы, куда ведут все ваши данные. Об этом в постах ниже