Есть человек в тг "
@cheatsslivka". Он рекламирует свой канал на серверах блока как "ИИ" бот для DDNet, который играет в блок. Такой бот действительно существует и даже открыт на GitHub, НО!
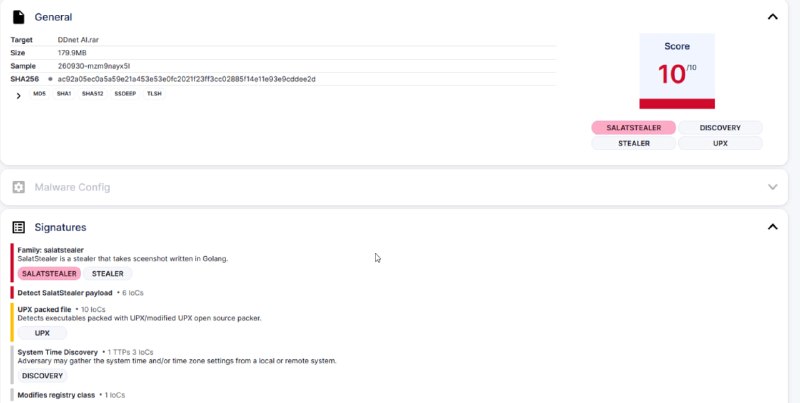
Во ВСЕХ его .exe-файлах вшит SalatStealer, стилер, который крадет ваши данные, делает скриншоты экрана и т.д. Он ещё и упакован, чтобы антивирусам было сложнее его обнаружить, хотя Windows Defender уже определяет файл node_inject.exe, node_svc.exe как троян (Trojan:Win32/Malgent)
Судя по анализу, данные уходят создателю в тг-бота и самому автору стилера
Найти его можно прямо в папке бота: app-win\resources\app\bin\nodejs_inject.exe (он же копируется как node_svc.exe). Это и есть сам стиллер
Кроме того, лаунчер создает новую папку и копирует стиллер переименовывая его %localappdata%\DDNetServices\node_svc.exe и сразу же запускает его. У оригинального бота на гитхабе такого
ВООБЩЕ нет
Проверить у себя: Win+R -> %localappdata%\DDNetServices -> Enter. Если папка открылась, значит файл у вас запускался и вам стоит принять меры насчёт этого
Также создатель скрывает свой юзернейм в тг-канале, чтобы ему за это не смогли что-то сделать
Подведем итоги:
Это стиллер. Он упакован, а сам архив под паролем, чтобы антивирус сразу не удалил его. Все очевидно
Если вы что-то качали оттуда - вырубайте инет и сносите винду
Анализ:
https://tria.ge/260930-mzm9nayx5l/behavioral1Анализ 2:
https://www.virustotal.com/gui/file/ab79affe31326c3a59b74a3aa4863207251deb7279f02d6177cf3a84031b2162НАСТОЯЩИЙ ИИ бот:
https://github.com/Wranked1/DDNet-AI/releases
 MR