TGViewer
Channel Public Channel
ML&|Sec Feed

ML&|Sec Feed

@mlsecfeed

Feed for @borismlsec channel

author: @ivolake
Subscribers
1.37K
Photos
1.3K
Videos
87
Links
2K

Showing posts older than #2477 · Back to latest

Older Posts 18 shown
Post #2476 164

Forwarded from CyberSecurityTechnologies

ML_for_High-Risk_Apps.pdf34.3 MB
#MLSecOps
#Tech_book
"Machine Learning for High-Risk Applications:
Approaches to Responsible AI
", 2023.

// This book describes approaches to responsible AI - a holistic framework for improving AI/ML technology, business processes, and cultural competencies that builds on best practices in risk management, cybersecurity, data privacy, and applied social science
Post #2475 168

Forwarded from AiHub ✨ Приручаем ИИ | Вайб-кодинг | Ai-first development

Skill + cli для AI агентов по управлению вашим портфелем в сервисе т. инвестиции уже здесь.

↗️ Да-да, я не сошёл с ума. Теперь агент берет на себя всю рутину по анализу вашего портфеля и рынка ценных бумах и прочих активов. Нет, это не торговый бот, и НЕ КОНСУЛЬТАНТ, ведь закон гласит: нельзя кому попадя раздавать ИИР (индивидуальные инвестиционные рекомендации). Это терминал в прямом смысле слова для доступа к т.инвестициям. Инвестируем на вайбе!

Денег он за Вас не заработает, но даст исчерпывающую картину рынка инвестиций, проанализирует степень диверсификации, рассчитает доходность, напомнит про ближайшие дивиденды и купоны, соберет актуальные новости.

Skill содержит cli, который вмещает в себя полноценный клиент для работы с api. Без сторонних зависимостей. Упаковано в js файл.

Чтобы не пугать с порога: у агента есть 3 режима:
1️⃣ Sandbox.
Песочница, деньги на счету ненастоящие, а котировки и вся информация по api - актуальная, можно потренироваться на виртуальном балансе и оценить работу скилла и агента в целом.
2️⃣ Read-only.
Агент уже видит реальный баланс, но денежных операций выполнить не получится. В данном режиме агент перелопатит за вас тонну информации и даст полную картину по рынку, сэкономив время на скрининге.
3️⃣ Full
В этом режиме есть возможность уже покупать и продавать, со всеми трейдерскими опциями, и конечно же через жесткое подтверждение в агенте по каждой операции. При этом всём, агент перед каждой операцией хорошенько проверит, не "хомяк" ли вы.

🚨 Если вы почувствовали, что нейросети уже готовы, есть специальный режим (stonks mode, включается в .env файле, лежит по пути ~/.config/tinvest папка создастся при автоматической установке, либо создать вручную и положить туда). Дает агенту возможность делать операции без подтверждений. Но даже тут агент просто так не пойдет что-то делать, пока его не попросишь (ну или не повесишь на cron своему клешнеботу задачу что-то периодически выполнять, например, мониторить курсы или искать желаемую точку входа в актив)

Чуть-чуть погонял на реальном портфеле, буду дальше пользоваться на постоянке.

💻 Репозиторий
(проще дать его агенту он сам установит)

🗯 curl -fsSL https://raw.githubusercontent.com/nyxandro/t-invest-skill/main/install.sh | bash
(установка командой)

🎆 Репосты и звезды в github приветствуются.
Post #2474 169

Forwarded from CodeCamp

Это гениально: платим за Claude Fable до 60% меньше с помощью обычного JPEG.

Утилита pxpipe превращает весь контекст для модели в картинку. Фишка в том, что изображения тарифицируются по пикселям, а не по количеству символов, так что длинный контекст обходится заметно дешевле. Автор так сократил расходы в 7 (!) раз. И нет, текст не превращается в кашу: Fable без проблем прочитал все 39 тестовых изображений.

Лайфхак дня, не иначе 😨
Post #2473 172

Forwarded from CodeCamp

Делаем архитектуру проекта понятной: нашел для системных аналитиков классный скилл Archify 🤩

Просто описываете, как у вас всё устроено в проекте, а агент рисует архитектуру, связи между сервисами, потоки данных и другие схемы. На выходе получается HTML-файл, который можно открыть в браузере или экспортировать.

Делаем документацию смотрибельной 👍
Post #2472 144

Forwarded from Data Secrets

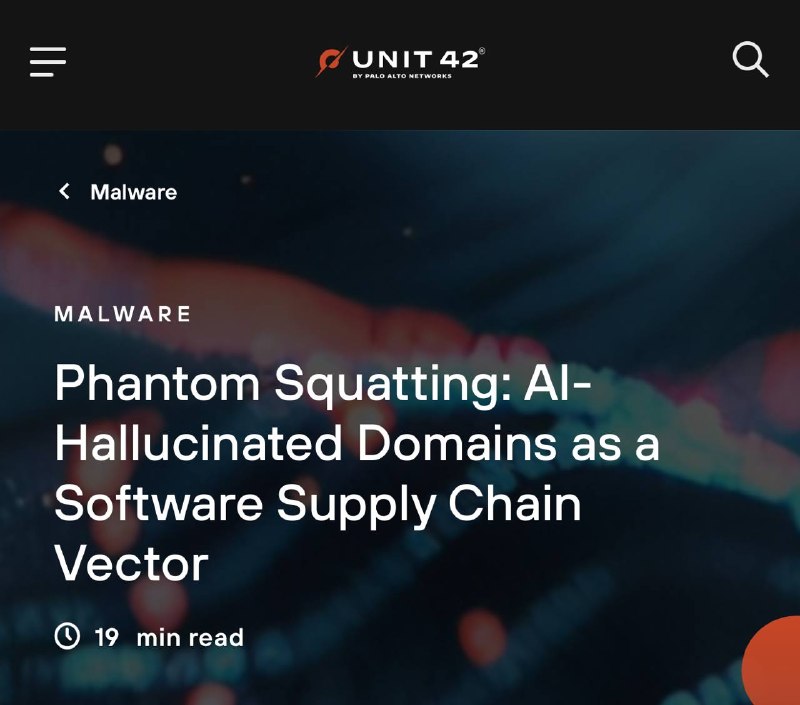
Хакеры теперь используют галлюцинации LLM для мошенничества

Unit 42, одна из самых известных в мире команд, которая занимается расследованием кибератак и анализом вредоносного ПО, выпустила очень занятное исследование про так называемый Phantom Squatting.

Как мы все знаем, LLMки – большие любители выдумывать несуществующие URL. При этом, ожидаемо, некоторые домены они выдумывают чаще. Например, могут выдавать name_download. com вместо правильного name. com.

Таких паттернов довольно много, и вот злоумышленники поняли, что эти выдуманные адреса можно просто регистрировать на себя и размещать там фишинг. По аналогии с typosquatting, когда хакеры пользовались человеческими опечатками и регистрировали сайты типа goggle. com.

При этом пользователя даже не надо заманивать, за хакеров это делают сами LLM. Технолоджия, как говорится.

И если вы сейчас подумали, что это какой-то единичный случай, то нет: исследователи обнаружили уже более 13 тысяч существующих вредоносных URL, использующих этот принцип.

Поверх этого есть еще около 250 тысяч незарегистрированных доменов, которые регулярно придумывают модели. Настоящая находка для мошенников всех мастей.
Post #2470 151

Forwarded from AISecure

Elastic опубликовали интересный материал о том, как они построили Agentic SOC и сократили время триажа алертов с 30 минут до менее чем 3 минут.

Самое интересное в статье — не использование LLM, а сама архитектура системы.

Основные принципы:

• Workflow выступает в роли оркестратора. Он управляет пайплайном, ветвлениями, ретраями и вызовом инструментов. Вся эта логика детерминирована и не требует LLM.

• LLM используется только там, где действительно нужен анализ. Если задачу можно решить с помощью ES|QL, правил или других детерминированных механизмов, модель не вызывается. Это снижает стоимость, уменьшает задержки и минимизирует риск галлюцинаций.

• Вместо одного универсального агента используются специализированные агенты для разных доменов: Windows, macOS, Cloud, SaaS и других. Каждый работает только в своей области экспертизы.

• Финальный агент не собирает данные, а принимает решение на основе уже подготовленных артефактов: определяет True/False Positive, оценивает уровень уверенности, сопоставляет техники MITRE ATT&CK и формирует рекомендации.

Вся архитектура выглядит следующим образом:

Alert → Workflow → ES|QL проверки → Specialized Agents → Review Agent → Verdict

Мне кажется, именно такой подход будет становиться стандартом для AI-систем. Не один «суперагент», который делает всё, а оркестрация детерминированных процессов и набора специализированных агентов.

Эту архитектуру легко представить не только в SOC, но и в DevSecOps, Kubernetes Security, Vulnerability Management и CI/CD Security.

Статья: https://www.elastic.co/security-labs/alert-triage-agentic-soc-elastic-workflows
Post #2469 147

Forwarded from Data Blog

StiTching

Мне сегодня нужно было сшить кожу на пальце, и в процессе этого перформанса я вспомнила про model stitching. Чтобы скрасить время — врачебное и моё — начала рассказывать зачем это надо. Без понятия, зашло ли хирургу и медсестре, но зато я обнаружила для себя интересный тейк на поделиться с вами = )

Что:
Model stitching как идея появился в 2015 году. Его выдвинули как метод изучения эквивалентности двух сетей, но математическая эквивалентность здесь мимо не проходила — она, более того, не верна — авторы назвали два представления эквивалентными, если существует преобразование между ними, в математике мы требуем аксиом).


Тогда это осталось нишевым инструментом для картинок — юзали AlexNet-ы.

Потом в 2021 NeurIPS идею дооформили, вышли две работы: Similarity and Matching of Neural Network Representations и Revisiting Model Stitching to Compare Neural Representations. Кстати, в первой работе шутили про Франкенштейна (или нет).

Как это стало устроено:
Смотрим на две обученные и замороженные сети A и B. «Сшитая» модель строится так:

• берём нижние слои сети B (front model, представление r = B≤ℓ)
• между ними ставим тонкий обучаемый stitching layer — единственный, кто обучается
• подключаем к верхним слоям сети A (top model, A>ℓ)

То есть делаем бутерброд из белого и темного хлеба, если хотите. А формально ищется простейший слой, задачей вида: L_ℓ(r; A) = inf_{s∈S} L(A>ℓ ∘ s ∘ r)
Где s — stitching layer, A>ℓ — верхние слои A, r — представление из B. s∈S — тут специально, мы ищем слой из класса простых слоев, а инфимум (inf), как математический знак, говорит нам, что stitching layer обязан быть минимальным: для свёрточных сетей — 1×1 conv с BatchNorm, для трансформеров — token-wise linear.

Как именно обучают stitching layer:
— HLM (hard label matching) — минимизируем ошибку на настоящих метках задачи.
— SLM (soft label matching) — минимизируем расстояние до предсказаний end-модели, а не до ground truth.
— DM (direct matching) — напрямую минимизируем расстояние между активациями на уровне stitching.
— FuLA (functional latent alignment, Athanasiadis et al., 2026) — stitching layer обучается имитировать не только выход end-модели, но и её внутренние процессы послойно (на пальцах плохо — надо читать).

Метрика успеха — stitching penalty = разница между ошибкой сшитой модели и ошибкой базовой A. Penalty ≈ 0 означает совместимость. Penalty < 0 — сшитая модель стала лучше базовой, то есть мы буквально подсадили ей более сильные нижние слои.

Зачем это нужно:
Смотрим на фиолетовую/рыжую цитату — изначально — метрика сходства. Но потом пошло интереснее. Например, Stitchable Neural Networks (CVPR 2023) можно семейство предобученных моделей разного размера (например, Swin-Ti/S/B), сшить и получить модель, которая во время инференса может динамически переключаться между режимами accuracy/efficiency или T-Stitch: ускорение диффузионных моделей через замену первых шагов денойзинга на более лёгкую сеть и возврат к тяжёлой для финального качества.


Это что, пахнет LoRA?
Эту мысль я обдумывала при знакомстве со stitching. Вдруг она не возникла у вас — я опеределиа.

Да: оба метода замораживают предобученные веса и вставляют тонкий линейный слой.
Но нет: LoRA адаптирует одну модель к новой задаче, stitching измеряет совместимость двух уже обученных сетей на старой задаче.

Финал не придумала, но stiting — одна из штук, висящих у меня на "идеи для рисерча". А ещё — просто вдумайтесь! Этот AI-мир можно сшить!

Хирург, кстати, ничего не спросил, но швы наложил нормально.

Аккуратнее будьте, друзья, и будьте здоровы! 😌
Post #2467 179

Forwarded from CodeCamp

Anthropic внедрили шпионское ПО в Claude Code, чтобы помечать пользователей из Китая 💀

Исследователи обнаружили, что Claude Code анализирует часовой пояс, прокси и домен подключения, а потом незаметно помечает запросы скрытыми Unicode-символами. Anthropic говорит, что это нужно для борьбы с обходом экспортных ограничений и массовой дистилляцией моделей. Но в Х возмущены «скрытым шпионским ПО» внутри инструмента, которому доверяют.

Более того, рисовые братья пишут, что Anthropic еще и вставляет трекинг-пиксель в письма о блокировке — он срабатывает при открытии и может дополнительно подтверждать местоположение.

В соцсетях уже призывают не доверять компании, которая проворачивает такое, и представить, какой шум поднялся бы, если на месте китайцев были, например, евреи.

Это уже даже больше похоже на ИИ-войну, чем на гонку. 👻
Post #2466 166

Forwarded from ICT.Moscow

ФРИИ и Metascan запустили фонд для развития российских стартапов в сфере ИБ

Фонд развития интернет-инициатив (ФРИИ) и разработчик сканера уязвимостей Metascan запустили фонд для развития российских стартапов в сфере информационной безопасности.

Объем фонда может достигнуть 300 млн руб., на один проект выделят от 5 до 100 млн руб. в обмен на долю (10%) в стартапе. В числе приоритетных направлений — управление уязвимостями, защита веб-приложений и API, автоматизация ИБ-процессов, новые технологии в кибербезопасности, импортозамещение в ИБ, а также безопасность данных и облачная безопасность.

Фонд рассматривает проекты, продукты которых ориентированы на сегмент B2B, компания зарегистрирована в России, а ее продукт готов или находится в коммерческой эксплуатации, имеются первые клиенты, пилотные проекты или подтвержденный спрос.

🔗 В мае «Ростех» открыл программу поддержки стартапов по ИИ и робототехнике.
  • 🤡 2
  • 🥴 2
  • 👎 1
Post #2464 164

Forwarded from Кибербез образование | cybersecurity-roadmap.ru

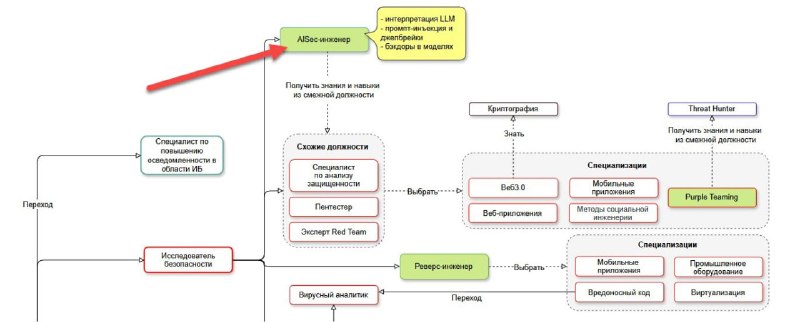
Безопасность ИИ на схеме профессий 👷

Расскажу про большое обновление, которое произошло вчера на карте профессий по кибербезу (cybersecurity-roadmap.ru)

Благодаря коллеге из 🟥 добавил на схему две должности: AISec-инженера и AISecOps-инженера, ранее они входили в состав MLSecOps.

Решили также отказаться от использования ML в названии должности, т.к. большой объем работы таких специалистов связан с LLM, поэтому AI = ML + LLM

Если говорить про отличия, то AISec-инженер — больше исследователь с навыками пентестера по сравнению с AISecOps, хотя у них много пересекающихся компетенций в области AI. В итоге AISec я отнес на схеме к Исследователю безопасности, а AISecOps — к специализации для ИБ-инженеров (см. рисунки 👀)

#кадры_в_ИБ
  • 😁 1
Post #2463 168

Forwarded from SecureTechTalks

🧠🪱 AI-черви больше не требуют оператора

На arXiv вышла работа: AI Agents Enable Adaptive Computer Worms.

Исследователи показали новый класс вредоносного ПО: адаптивный AI-червь, который больше не живёт по заранее зашитому exploit chain. Вместо фиксированной логики внутри работает LLM-агент.

После компрометации машины червь разворачивает локальную open-weight модель прямо на украденных ресурсах и начинает сам анализировать окружение:
🔹 какие сервисы подняты
🔹 какие версии софта используются
🔹 где слабые конфигурации
🔹 какие lateral movement paths доступны
🔹 какие новые CVE можно применить

Каждый новый хост становится одновременно новой точкой заражения и новой вычислительной нодой для дальнейшего reasoning.

Получается паразитическая модель распространения.

🧨 Тестирование

Авторы прогнали worm на корпоративной сети из 33 машин: Linux, Windows и IoT. В среднем компрометировалось 73.8% инфраструктуры.

Червь адаптировался даже к CVE, которые появились уже после обучения модели, используя runtime intelligence и свежие advisory.

Агент умеет искать свежие эксплойты сам, а знания становятся динамическими.

🛡️ Новый класс угроз

AI-worm -  это динамический reasoning движок. Он не хранит exploit chain. Он синтезирует её в реальном времени.
Это означает:
➖ меньше сигнатур
➖ меньше предсказуемости
➖ больше адаптации
➖ дешевле масштабирование
➖ сложнее containment

Таким образом, мы видим первые признаки autonomous offensive malware. Похоже эпоха «самообучающихся червей» уже началась.

🔗 Исследование: https://arxiv.org/abs/2606.03811

Stay secure and read SecureTechTalks 📚

#кибербезопасность #AI #LLM #Malware #Worm #AgenticAI #RCE #ThreatIntel #CyberSecurity #SecureTechTalks
Post #2462 188

Forwarded from e/acc

по сети ходит мем (который вероятно не только мем) о том как инженер убрал со стола клавиатуру и работает с одним только микрофоном.

после вчерашнего анонса Метой brain2qwerty (неинвазивного BCI, который позволяет управлять компьютером через "силу мысли") фронтир сместился еще дальше.

на самом деле, еще в 2010-2011 году вместе с профессором МГУ А. Капланом я тестил и даже пытался как-то применить коммерчески такие интерфейсы. они вполне себе работали, помогали печатать или играть в шахматы не используя ничего, кроме модуляции активности собственного мозга (в простонародии -- фокусировка).

однако, тогда это был довольно стандартный ЭЭГ с большой степенью помех и неточностей, плюс очень медленный.

то что предложила мета это два улучшения:
1. использование МЭГ (магнитоэнцефалографии) вместе с ЭЭГ для увеличения точности
2. ИИ модель, которая умеет сильно точнее и быстрее декодировать мозговые волны в печатный текст

вот тут все детали о том как оно работает.
Post #2461 160

Forwarded from AISecHub

AI Coding Agents as Attack Surface: MCP, Poisoning, and Miasma

The core risk is a trust-boundary mismatch: coding agents ingest untrusted inputs (e.g., MCP tool outputs or repo content) but can act with developer-level privileges, so poisoning and instruction smuggling can turn “context” into autonomous actions.

#MCP #AgentSecurity #AISecurity #Report

https://labs.cloudsecurityalliance.org/research/ai-coding-agent-attack-surface-mcp-repository-poisoning-v1-0
Lab Space AI Coding Agents as Attack Surface: MCP, Poisoning, and Miasma AI Coding Agents as Attack Surface: MCP, Poisoning, and Miasma Executive Summary The rapid adoption of AI coding agents has introduced a category of security risk the industry has not previously en…
Post #2460 212

Forwarded from Руслан Гринев | AI-разработка

Линус Торвальдс совсем не против использования ИИ в разработке. Хотя конечно он больше топит за локальные модели, чтобы не зависеть от корпораций.

Говорит, что ИИ даёт 10-кратный рост производительности, но появление компиляторов в своё время дало 1000-кратный рост, просто этого уже никто не помнит, мало кто писал машинный код руками.

При этом его злит когда люди говорят, что за них 99% кода пишет ИИ. Но никто же не говорит "100% моего кода написал компилятор", потому что это всего лишь инструмент, как и ИИ, и если люди говорят, что ИИ написал за них код, значит, они не понимают, то, что делают.

Также он говорит, что те люди, которые писали хороший код, и с помощью ИИ смогут делать работоспособные и поддерживаемые приложения. Потому что они понимают как работает система.

https://www.reddit.com/r/buildinpublic/s/t3ZEPc8t9u

🧐 Подписаться на канал
Reddit From the buildinpublic community on Reddit: Linus Torvalds: people bragging about AI writing their code never mention compilers… Posted by gargieesingh - 914 votes and 122 comments
Post #2459 210

Forwarded from Вайб-кодинг

Проект OpenHuman менее чем за месяц набрал более 33 тысяч звёзд на GitHub. Одной из главных причин такого роста стала новая функция Super Context 🐸

При открытии нового чата OpenHuman сначала собирает контекст: анализирует релевантную информацию о пользователе, текущем экране и выполняемой работе. Благодаря этому уже первый ответ строится так, будто диалог длится уже несколько сообщений.

OpenHuman это ИИ-ассистент с открытым исходным кодом, который работает на уровне операционной системы и интегрируется со 118 приложениями. По словам разработчиков, он использует локальные данные пользователя и со временем всё лучше адаптируется к его стилю работы

Проект работает локально, поэтому данные не покидают устройство пользователя.

В течение десяти дней подряд OpenHuman входил в число самых популярных репозиториев GitHub, а сейчас занимает первое место в рейтинге платформы.

http://github.com/tinyhumansai/OpenHuman
Post #2458 179

Forwarded from GitHub Community

SIA — это платформа самосовершенствующегося искусственного интеллекта, которая позволяет автономно повышать производительность любой системы искусственного интеллекта (модели / агента) при выполнении эталонной задачи.

🐱 GitHub
Post #2456 204

Forwarded from GitHub Community

AgentsView помогает вам просматривать, искать и отслеживать расходы для агентов по написанию кода в одном локальном приложении, без аккаунтов, и данные хранятся на вашем компьютере.

Он может быстро показывать использование токенов, ежедневные расходы, детали сессий и историю чатов, доступную для поиска, по многим агентам, чтобы вы могли экономить время, контролировать расходы и быстро находить прошлую работу.

🐱 GitHub
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →