TGViewer
[MIS]ter & [MIS]sis Team [MIS]ter & [MIS]sis Team @mis_team · 1.02K subscribers
Post #39 4.69K
!!Breaking news!!

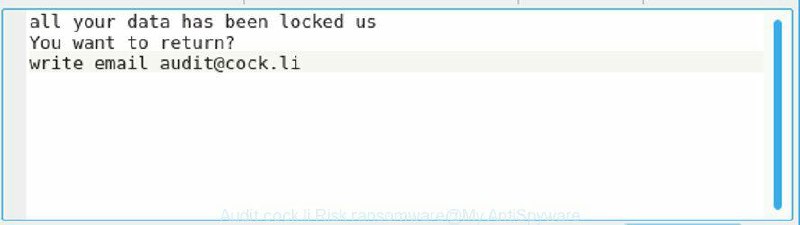
В сети происходит активное распространение новой модификации шифровальщика Dharma!!

Шифровальщик попадает на ваш компьютер через спам рассылку. В рассылке либо ссылка на вредоносный сайт, либо зараженный документ (стандартно в общем). Тема письма в основном - сообщения от транспортных компаний по вашим посылкам и доставкам. Но могут быть и другие варианты.

Атаке подвержены все версии ОС Windows (и старые и новые). Используемые методы шифрования - AES-265 и RSA. Все файлы становятся с расширением file.some_id.[audit@cock.li].risk

На данный момент расшифровальщиков для данного вредоносного НЕТ!!

Пожалуйста, будьте бдительны, обращайте внимание на то, какие письма вы открываете!!

А также проводите аудиты ИБ не только тогда, когда что-то случилось!

Думаете о своей безопасности и безопасности компании!
More from @mis_team
  1. Sep 3, 2021Заметки на полях: Немного образовательного контента Сентябрь - время каких-то учебных начи…
  2. Jul 12, 2021Заметки на полях: Пентестим Kubernetes Лет 6 назад проект Kubernetes только начинал развив…
  3. May 14, 2021Заметки на полях: Microsoft Incident response playbook Ежедневно атакам подвергаются сотни…
  4. Apr 16, 2021​​Заметки на полях: немного о внутренних процессах Windows И для хорошего специалиста важн…
  5. Mar 31, 2021Заметки на полях: пентест мобильных приложений В современном мире мобильные приложения рас…
  6. Mar 12, 2021Заметки на полях: PowerShell для пентестера. Часть 5 Сегодня рассказ немного необычный. Ра…
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →