Заметки на полях: немного о внутренних процессах Windows
И для хорошего специалиста важно не только уметь запускать различные утилиты, но и понимать принцип их работы. А чтобы понять принцип работы утилиты - необходимо понимать процессы, на которые направлены эти утилиты.
Один из основных вопросов для понимания работы ОС Windows "Что происходит, когда пользователь вводит свой пароль при загрузке ОС Windows?"
Давайте разберемся.
Вариантов аутентификации пользователя несколько:
1. доменная аутентификация
2. локальная аутентификация
Рассмотрим вариант локальной аутентификации:
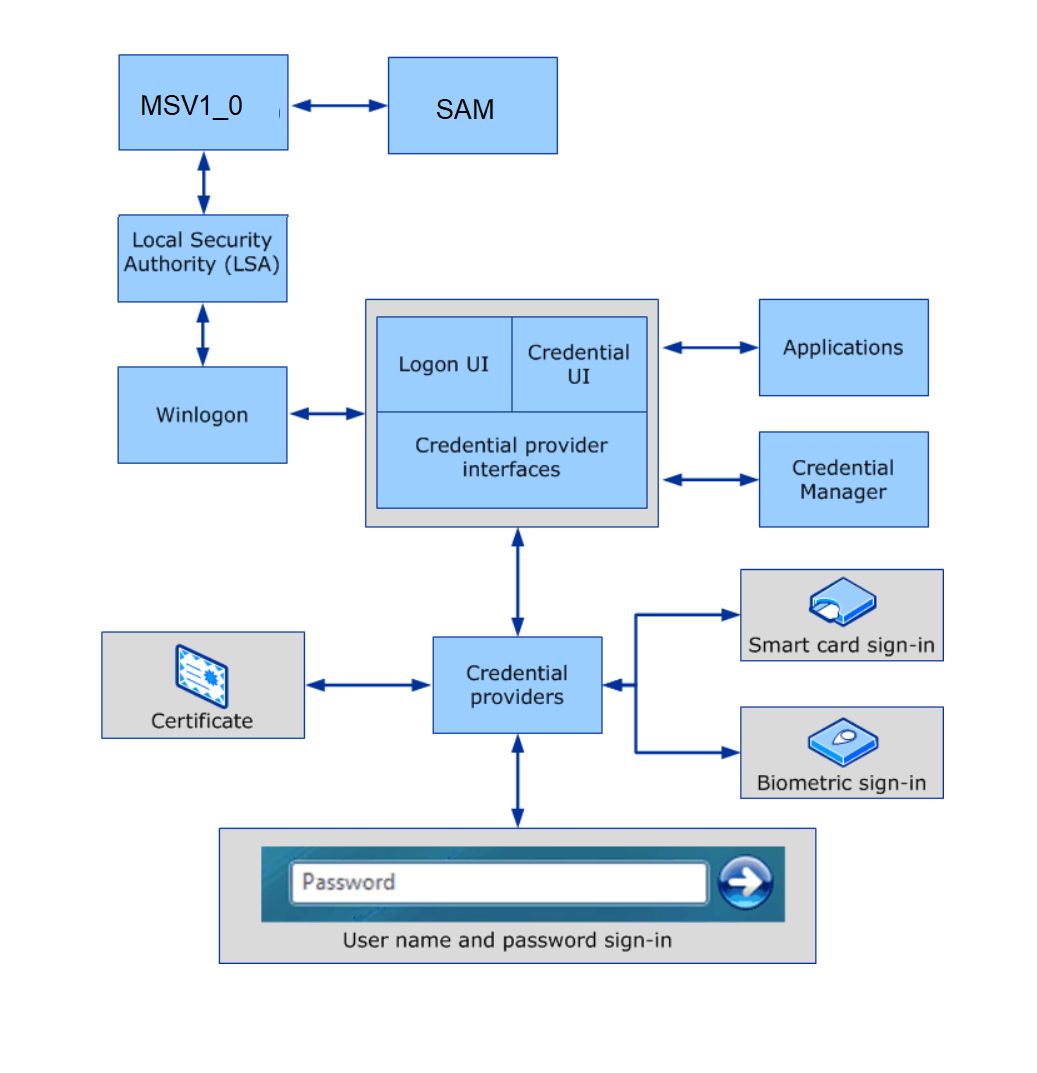
1. Пользователь вводит пароль. Или не только пароль. Пользователь может войти с помощью сертификата, смарт-карты или отпечатка пальца. Принцип похож. Поэтому для простоты будем разбирать на примере ввода пароля.
2. Пароль преобразуется в нужный вид для ОС и происходит RPC (Remote Procedure Call) вызов к LSA (Local Security Authority)
3. LSA обращается к DLL модулям, выполняющим проверки аутентификации. Для входа на локальный компьютер - это модуль MSV1_0.
4. Модуль MSV1_0 получает данные, которые ввел пользователь и отправляет запрос в SAM.
5. Полученные данные из SAM сравниваются с теми, которые поступили и если они совпадают - модуль говорит LSA, что пользователь вошел в систему
Доменная аутентификация с помощью Kerberos:
1. Пользователь вводит свой доменный пароль на доменный компьютер
2. Для того, чтобы пользователь мог зайти на компьютер, даже в случае недоступности контроллера домена - в LSA хранятся кэшированные данные пользователя
3. Таким образом MSV1_0 может проверить подлинность данных пользователя
4. Затем Kerberos отправляет запрос AS-REQ в Active Directory и получает TGT
5. Этот TGT кэшируется в памяти, но не сохраняется в SAM
Если вы хотите глубже разобраться в теме внутренних процессов при аутентификации в Windows - очень рекомендуем видео - https://syfuhs.net/ops108-windows-authentication-internals-in-a-hybrid-world - просто, понятно, интересно. Кстати, там рассматриваются и другие способы входа - через Windows Hello, FIDO и Azure AD
Post #197
3.24K