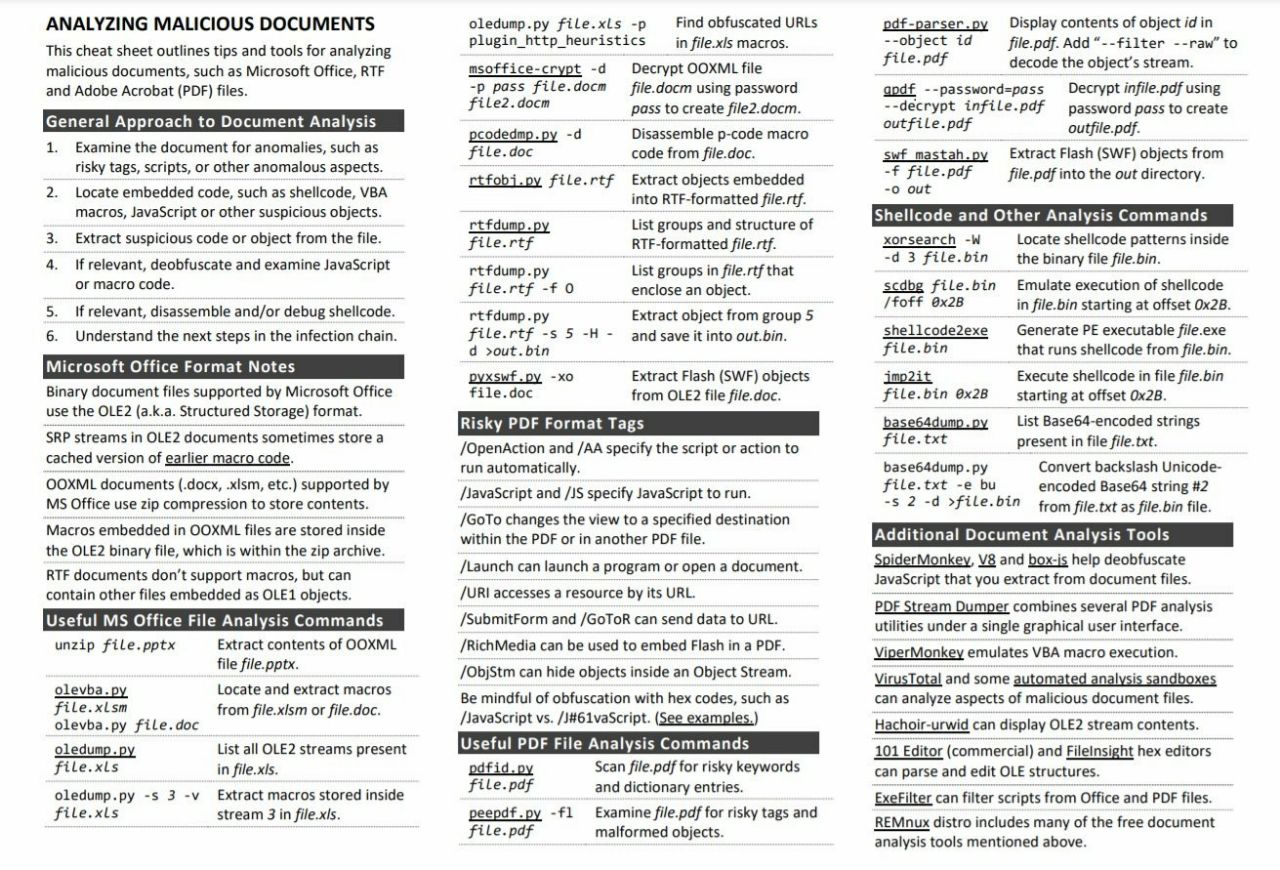
Cheat Sheets: Анализ вредоносных документов
Самая популярная и эффективная атака - рассылка фишинговых писем. В независимости от количества лекций и тренингов в компании - всегда найдется парочка человек, которые перейдут по ссылке или же откроют документ, присланный в фишинговом письме. Это человеческий фактор, о которого никуда не деться. Да и фишинговые письма давно уже перестали быть письмами богатого дядюшки из Зимбабве, который только и мечтает о том, чтобы оставить вам наследство.
Фишинговые кампании порой очень сложно раскусить - подобранные темы письма всегда актуальны, документы выглядят правдоподобно, стилистика безупречна. Одним из примеров таких животрепещущих тем - рассылки, связанные с Covid-19 - от предложений бесплатно сдать тест на коронавирус до рассылок документов с инструкциями об удаленной работе в офисе.
Делимся с вами небольшой шпаргалкой, которая поможет BlueTeam специалистам анализировать вредоносные документы. Это может сильно помочь в расследовании инцидента.
Post #185
2.1K