Заметки на полях: Пароль от точки доступа
Ни для кого не секрет, что при подключении к Wi-Fi сети, пароль запрашивается только один раз - при первом подключении. После его корректного ввода - сразу сохраняется и клиент больше не вводит пароль для подключения к уже известной сети.
Это настолько естественно и обыденно, что подобные вещи мы не замечаем.
Сейчас у большинства организаций сеть для сотрудников идет не по шнурку, а по wi-fi. Это удобнее, но не всегда безопаснее.
Сегодня поделимся с вами небольшим кейсом о том, как использовать информацию о сохраненных паролях Wi-Fi сетей.
Предположим, что в ходе нашей RedTeam кампании мы смогли с помощью фишинга закинуть вредонос на компьютер одного из сотрудников компании. Одним из векторов для продолжения атаки - узнать пароль от Wi-Fi в офисе, приехать туда физически, подключиться по Wi-Fi к сети и дальше работать с внутренними ресурсами. Потому что наш вредонос может быть обнаружен в любой момент, и мы останемся ни с чем. Да, нам нужно физически приехать к офису заказчика и пытаться поймать Wi-Fi сеть. Возникнут трудности, если заказчик в другом городе. Но мы рассматриваем кейс, когда такая возможность есть.
Для того, чтобы узнать пароль от точки доступа нам необходимо:
1. получить список Wi-Fi сетей, к которым пользователь подключался
Для этого выполняем команду:
netsh wlan show profiles
В результате видим список Wi-Fi сетей, к которым пользователь подключался. Причем верхнее имя — это самое свежее по времени подключение.
2. Получаем информацию о пароле интересующей нас сети
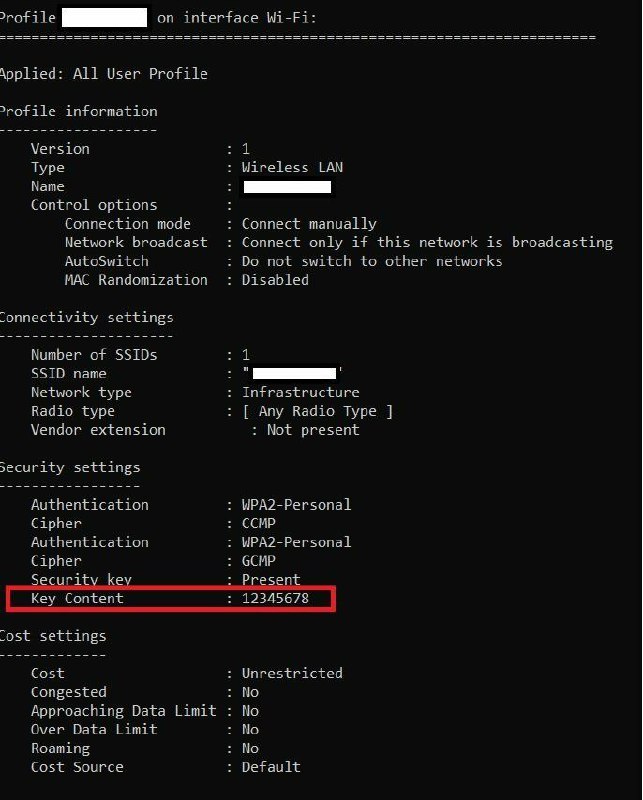
netsh wlan show profile name=имя интересной нам сети key=clear
Пароль в открытом виде (см картинку)
3. Едем и подключаемся к сети)
Post #182
2.36K