Цвета информационной безопасности
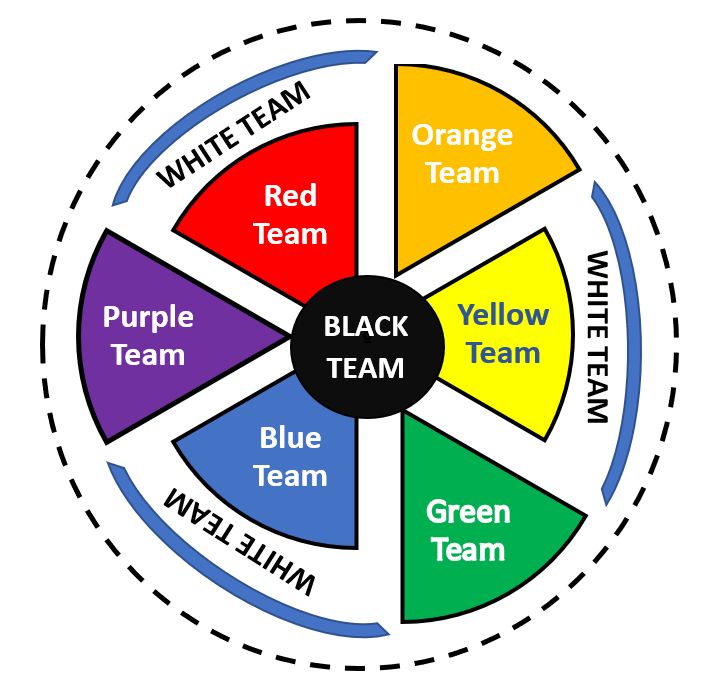
Мы привыкли, что в информационной безопасности чаще всего встречается два цвета команд - Red и Blue. Однако цветов и функционала у команд, занимающихся информационной безопасностью, гораздо больше. В России пока еще такая колористика не встречается, но в иностранной литературе и в очень крупных компаниях вы сможете увидеть команды следующих цветов: желтая, зеленая, оранжевая, белая, черная, фиолетовая, красная, синяя (см картинку). Давайте поговорим о них и их функционале подробнее, чтобы не удивляться, когда они нам где-нибудь повстречаются.
RedTeam - более менее понятно - команда атакующих, т.е. люди, которые непосредственно ищут уязвимости и проводят атаки
BlueTeam - тоже вроде бы понятно - команда защитников. По сути, BlueTeam — это SOC.
PurpleTeam - посредники при взаимодействии красной и синей команды. Поскольку в RedTeam и BlueTeam представлены именно технические специалисты, которые не всегда могут провзаимодействовать между собой - нужна команда (или отдельные люди), которая будет выстраивать процесс тестирования и взаимодействовать с обеими командами. Представители данной команды встречаются в России.
YellowTeam - по сути это разработчики. Это могут быть как разработчики ПО и различных приложений, так и системные архитекторы.
OrangeTeam - команда, которая обучает разработчиков безопасности и помогает им взглянуть на свою разработку с точки зрения атакующего. Т.е. они по своей сути не разработчики, а атакующие узкого профиля. Например, это специалисты по поиску веб-уязвимостей, которые могут рассказать разработчикам что нужно сделать, чтобы впихнутая злоумышленником кавычка не позволила ему получить данные, которые он хотел бы получить.
GreenTeam - команда, которая пытается внедрить мониторинг и логирование событий на этапе построения какой-либо системы, а также упростить интеграцию новых систем в существующие системы мониторинга. Например, в компании появился новый антивирус, логи которого необходимо как-то обрабатывать и было бы неплохо, чтобы они отображались в глобальной SIEM компании. Это будет делать (в идеале конечно) Green Team.
WhiteTeam - не всегда можно назвать командой - скорее нетехнические люди, которые выстраивают процессы в каждой команде, следят за прогрессом, расставляют организационные приоритеты, помогают во взаимодействии.
BlackTeam - команда, которая подсказывает всем командам какую модель угроз рассматриваем для организации, какие тенденции в ИБ, TTP (тактики, методы и процедуры) злоумышленника. Ее цель – чтобы команды работали в одном направлении и видели ИБ компании одинаково.
Post #178
2.19K