Cheat Sheets: GPO
Могут ли групповые политики чем-то помочь RedTeam специалисту? Да! Еще как могут! И мы сейчас не будем рассматривать создание каких-либо вредоносных политик. Сами групповые политики могут очень-очень многое рассказать об устройстве компании, о средствах защиты, о программном обеспечении, которое стоит на компьютерах пользователей и много еще о чем. Как не потеряться в этом изобилии и на что смотреть в первую очередь?
Основное, на что обращаем внимание - какие параметры активности детектируют защитники. И порой узнать это достаточно сложно.
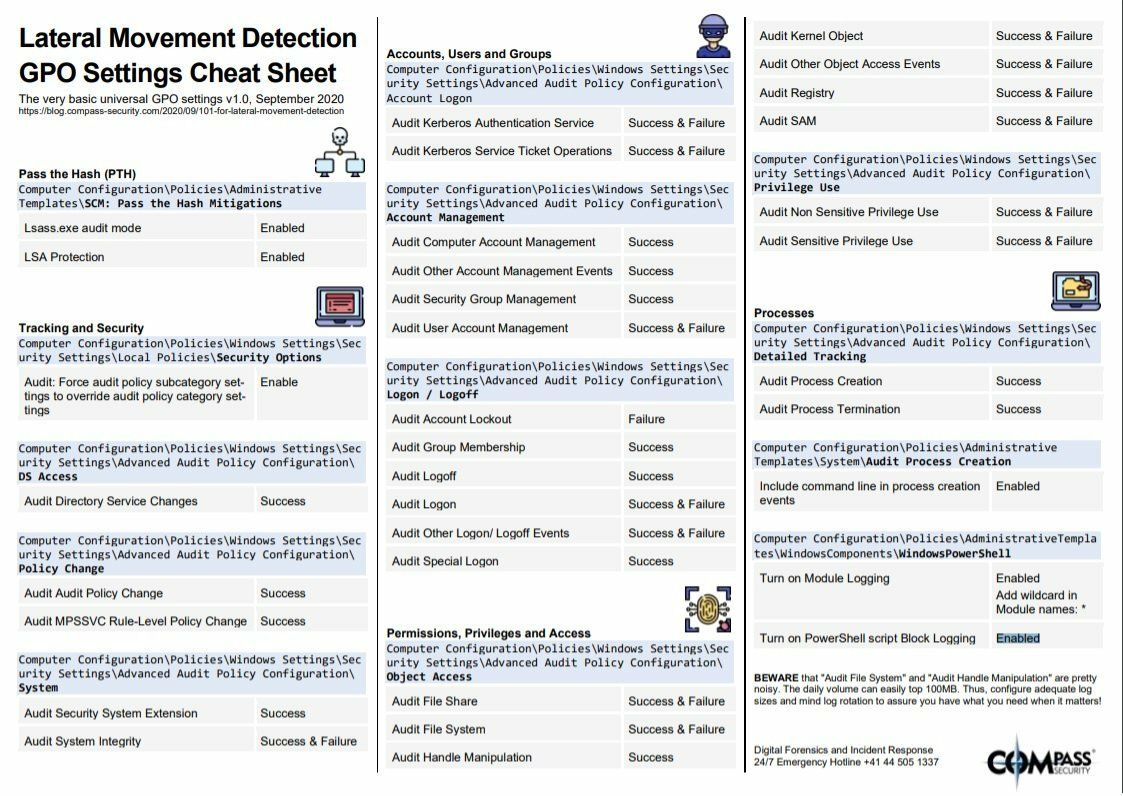
Сегодня делимся с вами шпаргалкой от Compass Security, предназначенной для BlueTeam, о том какие групповые политики должны быть включены для того, чтобы отслеживать перемещение злоумышленника по домену. И эта шпаргалка - отличная шпаргалка для RedTeam специалистов. Увидев групповые политики с такими флагами - вы точно знаете, что защитники наблюдают за этим параметром.
Например, если вы видите, что у "Turn on PowerShell script Block Logging" стоит флаг "Enabled", то использовать PowerShell надо максимально осторожно, потому что все действия об обработке команд и сценариев PowerShell детально записываются и вас могут вычислить по щелчку пальцев.
Post #177
1.92K