TGViewer
[MIS]ter & [MIS]sis Team [MIS]ter & [MIS]sis Team @mis_team · 1.02K subscribers
Post #122 933
Рубрика "Новости от Microsoft"

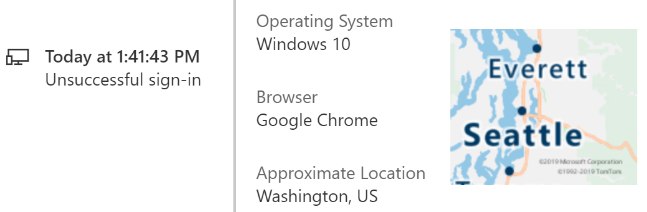
Небольшая новость - теперь пользователи Azure могут видеть все свои попытки входа в аккаунт. Причем не только удачные, но и неудачные! Таким образом, если RedTeam пытается подобрать пароль какого-то пользователя Azure - это будет сразу видно в попытках входа, как неудачный логин.

Для BlueTeam это очень крутая вещь, которая поможет в дальнейшем мониторить аномальные устройства, IP адреса, геолокацию. Что, кстати, уже используется в различных средствах защиты от Microsoft.

Защита Microsoft очень растет в последнее время!

https://techcommunity.microsoft.com/t5/Azure-Active-Directory-Identity/Users-can-now-check-their-sign-in-history-for-unusual-activity/ba-p/916066
TECHCOMMUNITY.MICROSOFT.COM Users can now check their sign-in history for unusual activity | Microsoft Community Hub With "My Sign-Ins", users can check to see if anyone else is trying to access their accounts.
More from @mis_team
  1. Sep 3, 2021Заметки на полях: Немного образовательного контента Сентябрь - время каких-то учебных начи…
  2. Jul 12, 2021Заметки на полях: Пентестим Kubernetes Лет 6 назад проект Kubernetes только начинал развив…
  3. May 14, 2021Заметки на полях: Microsoft Incident response playbook Ежедневно атакам подвергаются сотни…
  4. Apr 16, 2021​​Заметки на полях: немного о внутренних процессах Windows И для хорошего специалиста важн…
  5. Mar 31, 2021Заметки на полях: пентест мобильных приложений В современном мире мобильные приложения рас…
  6. Mar 12, 2021Заметки на полях: PowerShell для пентестера. Часть 5 Сегодня рассказ немного необычный. Ра…
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →