TGViewer
Channel Public Channel
METASCAN News & PoC

METASCAN News & PoC

@metascan_news

Сканер уязвимостей с экспертным сопровождением: https://metascan.ru
Subscribers
600
Photos
74
Videos
2
Links
71
Recent Posts 19 shown
Post #106 216

This post (sticker, poll or similar) has no web preview. Open in Telegram

  • 🔥 6
  • ❤ 3
  • 👍 3
  • 👏 2
Post #105 304
🥰 Коллеги, добрый день!

Сегодня в 17:00 вместе с Solar, Мосбиржей, MWS Cloud, Ideco поговорим про защиту компаний от угроз GenAI

Обсудим: AI-пентест, LLM-фаерволы и ML-Ops

📍Регистрация: https://invest.iidf.ru/events/cyberstage#program

К сожалению, мероприятие пройдет без трансляции, но вы можете присутствовать очно или немного подождать, мы поделимся записью!

Кому будет полезно:

🌩ИБ-стартапам, чтобы познакомится с инвесторами, CISO и представителями корпораций
🌩CISO, чтобы узнать о рисках и барьерах внедрения AI из опыта коллег и о подходах к их преодолению
🌩Инвесторам - для актуального среза рынка AI-решений в сфере информационной безопасности
🌩Корпорациям - для потенциального сотрудничества

Сессия CISO-AI: диалог «бывших» стартапов и корпораций начнется в 17:20.

—
METASCAN News & PoC
  • 🔥 10
  • 👍 4
  • ❤ 3
  • 😎 1
Post #104 716

This post (sticker, poll or similar) has no web preview. Open in Telegram

  • 🔥 15
  • 👍 5
  • 👏 2
  • 🤝 1
Post #103 517
🥰 METASCAN в цифрах в 2026

Коллеги, добрый день! Хотим поделиться с вами результатами за первые 9 месяцев 2026 и обсудить планы.

Этот год стал для нас большим этапом развития отношений с партнёрами и MSSP-провайдерами. С этого года пилотные проекты и внедрения проводит не только наша команда, но и квалифицированные и крутые инженеры партнёров!

Мы рады приветствовать 16 новых интеграторов-партнёров, и ,если вы еще не с нами, то будем рады пообщаться (partner@metascan.ru)!

Помимо этого, до конца года METASCAN станет доступен через наиболее крупных провайдеров облачных услуг, для всех клиентов их облаков. Это большой шаг, позволяющий получить максимально качественное сканирование внешнего периметра не только корпорациям, но и всем клиентам облаков.

За этот год мы завершили 73 пилотных проекта. Были рады выявить разные скрытые уязвимости, активы и вместе с коллегами построить по настоящему сильные и регулярные процессы контроля периметра.

Выявили и зарегистрировали 12 0-day БДУ и 4 0-day CVE в отечественных и зарубежных продуктах.

Посмотреть на критерии для сравнения функциональных возможностей и особенностей сопровождения решений можно в таблице критериев.

А самый лучший способ — выбрать наиболее подходящее для вас решение и записаться на пилотный проект на нашем сайте.

Выбирайте лучшее. METASCAN.
  • 🔥 18
  • 👍 9
  • ❤ 8
  • 👎 3
Post #101 1.33K
Что бы хотелось добавить:

1) Вина за инцидент полностью лежит на нас. Безусловно, мы выявили ряд проблем на своей стороне. И осуществляем большой комплекс инженерных и технических мер по недопущению инцидентов.

2) Мы рассматриваем произошедшее как попытку конкурентной борьбы с помощью PR-методов. Мы считаем принципиально недопустимым такое поведение, особенно для компаний работающих в сфере информационной безопасности.

Мы предпочитаем конкурировать качеством инженерных решений, сервиса и реальными результатами на проектах.

3) В прошлый раз мы совершили ошибку, не став юридически преследовать участников. Больше мы эту ошибку не повторим.

Помимо этого, мы бы хотели объявить о запуске BugBounty программы.
Пока идут переговоры с площадками, присылайте пожалуйста ваши отчёты на bb@metascan.ru.

За эти несколько дней мы получили от вас большое количество поддержки, предложений о партнёрстве и запросов. Большое вам спасибо!

Выбирайте лучшее. METASCAN.
  • ❤ 42
  • 🔥 21
  • 🤝 14
  • 💊 4
Post #100 1.34K
Коллеги, добрый день!

Подводим итоги разбора опубликованной утечки. Многие обратили внимание на схожесть этого инцидента со случаем, о котором мы писали в прошлом году. Эта утечка является продолжением истории, связанной с уволенным в прошлом году разработчиком, который стал сотрудничать с компанией-конкурентом.

Мы изначально обратили внимание, что по факту слив состоит из 2х наборов данных. Скриншоты из прошлого инцидента и документы, выгруженные из корпоративного чата. Но нам потребовалось время, чтобы выстроить хронологию событий.

В чем по факту состоял текущий инцидент:

1) Злоумышленник, используя скомпрометированный токен TG-бота имеющего права администратора в корпоративном чате, используя инвайт-ссылку бота, в ночь с пятницы 04.09.2026 на субботу 05.09.2026 в 02:02 добавил в чат аккаунт, имитирующий сотрудника HR (аватарка, описание, один символ в нике отличается).

2) 05.09.2026 в 02:02 от имени аккаунта злоумышленника запускается экспорт истории чата с выгрузкой файлов и ссылок.

3) 05.09.2026 в 02:04 администратор чата удаляет аккаунт злоумышленника из чата, оповещаются руководители направлений. В 02:10 собирается ВКС по анализу инцидента.

Фактически, время пребывания злоумышленника в корпоративном чате составило порядка 2х минут. При исключении аккаунта из группы запущенный экспорт файлов прерывается. В связи с этим злоумышленник смог получить минимальный объем данных, которые, к сожалению, включали 2 отчёта от 07.2026 о проведении пилотных проектов.

Теперь о том, как эта ситуация стала возможной, и о допущенных нами грубых ошибках.

Изначально при увольнении злонамеренного сотрудника были отозваны все токены, к которым он имел доступ в рабочем порядке; была выполнена проверка истории коммитов репозиториев, в которых также были выявлены и отозваны конфиденциальные токены.

К сожалению, мы упустили из внимания, что злоумышленник также имел доступ к дополнительным виртуальным машинам, на которых тестировалась функциональность бота, и технически на протяжении всего периода имел доступ к токену бота.

Данный бот не имел доступа к переписке в чатах клиентов, т.к. настройки приватности чатов разрешают боту видеть только обращенные к нему сообщения. К сожалению, в нашем внутреннем чате бот имел права администратора, что снимало данное ограничение.

Помимо этого, данный бот постоянно был запущен на нашей стороне, что при попытке параллельного подключения злоумышленником вызывает ошибку.

telegram.error.Conflict: Conflict: terminated by other getUpdates request; make sure that only one bot instance is running


Эта проблема вызывает гонку между запросами getUpdates на стороне Telegram API, и, по реальным замерам, запуск такого "снифера" приводит к получению 1 из 10 сообщений. Бот всегда посылает getUpdates в цикле, даже если вы не обращаетесь к нему.

Первую такую ошибку в логе своего бота мы зафиксировали не ранее 15.08.2026.
Вероятно, злоумышленник в попытке получения информации для «слива» столкнулся с проблемой получения данных через конфликт с getUpdates и перешел к плану с добавлением фейкового пользователя.
  • ❤ 26
  • 🔥 14
  • 🤝 6
  • ❤‍🔥 2
Post #99 1.32K
Коллеги, добрый день.

Мы подтверждаем, что утечка состоит из файлов внутренней переписки и слепка тестового стенда, актуального на 21.10.2025, и не затронула инфраструктуру, выявляемые уязвимости или иные внутренние инженерные системы.

Часть данных теоретически доступных злоумышленнику отсутствует в утечке. Мы не можем подтвердить, что дополнительные данные были скомпрометированны или переданы третьим лицам.

Уведомляем вас о выполненных работах по недопущению утечек со стороны внутреннего злоумышленника.

1) Выполнен сброс паролей для всех пользователей (PBKDF2) (С 2023 г. для всех пользователей обязательна 2FA.)
2) Выполнен сброс токенов доступа и реконфигурация всех имеющихся Telegram-коннекторов и изменена система хранения данных.
3) Проведен аудит хранения данных и отозваны все ссылки, позволяющие обращаться к файлам без корпоративной УЗ. Добавлены механизмы, запрещающие публикацию и создание таких ссылок.
4) Проведен аудит корпоративных систем хранения данных на предмет наличия конфиденциальной информации на страницах с низким уровнем доступа.
5) Работа по инциденту координируется с НКЦКИ и ФинЦЕРТ
6) Проводится криминалистическая экспертиза.
7) Проведены дополнительные работы по поиску аномалий исходящего трафика.


Общую хронологию инцидента и подробный анализ мы опубликуем по завершению расследования.
  • ❤ 23
  • 🙏 5
  • 👏 3
  • 😁 2
Post #97 2.38K
Коллеги, добрый день!

Дополняем предыдущее сообщение техническими деталями.

По текущим результатам проводимого расследования, на основе данных внутренних систем и анализа размеров и состава опубликованных файлов.

Уволившимся разработчиком были скомпрометированы:
Слепок VM к которому разработчик имел доступ по рабочей необходимости.
Слепок содержал код, актуальный на 21.10.2025 г., и БД с маскированными пользователями до 2024 г.

Токен от телеграм бота, позволявший читать содержимое внутреннего рабочего чата.
По результатам анализа мы видим, что к боту был получен доступ в период 01.07.2026 - 28.08.2026, что позволило собрать пересылаемые между сотрудниками файлы.

2 файла, содержащие данные по уязвимостям (устранены к моменту публикации), были пересланы в нарушение нашего внутреннего регламента работы с хранилищем.
Это наша ошибка, мы полностью её признаем и работаем с компаниями для обеспечения всех необходимых мер безопасности.

Все остальные опубликованные файлы — это публичные документы, находящиеся в том числе на нашем лендинге (Руководство администратора, Описание функ. характеристик);
маркетинговые файлы, связанные с участием в конференции, или xlsx-таблицы, не содержащие клиентских или иных приватных данных, связанные с текущей разработкой.

Опубликованный скриншот с названиями некоторых компаний — фейк и попытка раздуть инцидент. По части компаний, находящихся на скриншоте, таких отчётов в принципе не делалось, еще по части — они имеют другие внутренние наименования.

Ни к каким продуктивным данным, учётным записям, серверам или хранилищам данных доступ скомпрометирован не был.

При попытке шантажа и угрозах публикации этих документов со стороны злоумышленника мы отказались выплачивать "выкуп".

В настоящий момент уведомление об инциденте также направлено в НКЦКИ.

Мы понимаем, что для конкретных компаний-конкурентов отсутствие технических преимуществ приводит к использованию подобных PR-методов. Мы не разделяем подобные подходы к ведению бизнеса и считаем подобное слабой и уголовно наказуемой позицией.
  • ❤ 3
  • 👍 1
  • 😁 1
Post #96 6.1K
Коллеги, добрый день!

Касательно появившегося "слива" данных.

Был уволен инженер на испытательном сроке, который имел доступ к части исходного кода.
Уволившийся пытался нас шантажировать тем, что сольет исходный код конкурентам или злоумышленникам.

К сожалению, в истории коммитов репозитория, к которому имел доступ злоумышленник, находился токен от внутренего TG-бота, который находился в внутреннем корпоративном чате.
В момент выявления неправомерного доступа к боту, он был деактивирован.

После неудачной попытки шантажа на этих выходных, "коллега" выложил исходники, к которым у него был доступ по работе, + то что было в рабочих чатах.
Вы можете видеть по составу опубликованных документов, что большая часть из них — это обычные не приватные рабочие документы.

Все данные, связанные с отчётами по результатам пилотных или иных проектов, хранятся в защищенном хранилище.

К сожалению, в нарушение корпоративных политик, коллеги во внутренней переписке в корпоративном чате переслали несколько штучных отчётов.

Никаких доступов к продакшну, базам данных, пользовательскому интерфейсу или иного взаимодействия с нашей инфраструктурой злоумышленник не имеет.

В настоящий момент мы уже работаем с правоохранительными органами для привлечения сотрудника к уголовной ответственности.
  • 🤔 8
  • ❤ 6
  • 🙉 6
  • 🥰 4
Post #94 1.9K

This post (sticker, poll or similar) has no web preview. Open in Telegram
  • 🔥 10
  • ❤‍🔥 5
  • 👍 2
  • 👻 1
Post #93 1.41K
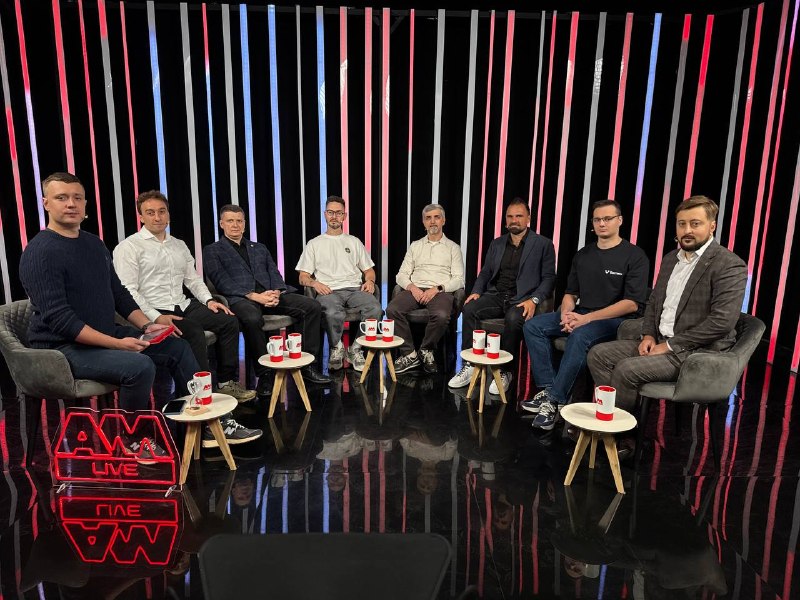
▶️ Уже через 10 минут начинается эфир AM Live: Автоматизированная проверка защищенности в 2026 году

Обсудим:
— чем автоматизированная проверка защищённости отличается от классического пентеста;
— какие инструменты действительно нужны компаниям в 2026 году;
— как находить реальные риски, а не просто собирать отчёты;
— и как встроить автоматизацию в процессы информационной безопасности.

🔗 Подключайтесь к эфиру и задавайте вопросы экспертам в чате!
—
METASCAN News & PoC
  • ❤ 6
  • ❤‍🔥 3
  • 🔥 2
  • 👏 1
Post #92 1.23K
На OFFZONE вы успешно решали CTF и мы готовы поделиться цифрами:

— У вас было 23 задания
— Запустили 732 лабы
—119617 попыток решения
— 1690 ваших успешных попыток 🎉

⛈ В среднем участник CTF делал 163 попытки решения, а 351 решил как минимум один таск! 🦾
⛈ Хотя бы одну лабу смогли решить 160 человек, и в среднем на это понадобилась 701 секунда до первого решения.

Наибольшую вашу активность мы отметили в районе 11 часов утра 🙂‍↕️и самым легким таском стал DNS зоны и трансфер зоны, который решили 119 человек и первый был Иван в 16:27.

Самым сложным таском по попыткам стал Брутфорс VNC, где мы зафиксировали 116444 попытки и 58 человек. Первый решил Ujjel в 12:42.

Мы благодарим платформу практической подготовки и оценки готовности ИБ-команд Defbox за два этапа CTF-заданий, помощь и оценку ваших решений на стенде, и ждем ближайшие обновления!
—
METASCAN News & PoC
  • ❤ 7
  • ❤‍🔥 5
  • 👏 5
  • 😎 3
Post #91 666
Обсуждали 🥰METASCAN на OFFZONE, но не успели запросить пилот?

Продолжить можно сейчас — протестируйте сканер уязвимостей на своей инфраструктуре и получите экспертное сопровождение на каждом этапе

Записаться на пилот

Будем на связи!
—
METASCAN News & PoC
  • 👍 10
  • 👨‍💻 4
  • ✍ 2
  • ❤ 2
Post #90 600
📆 В эту среду, 26 августа в 11:00, Давид Ордян, генеральный директор🥰METASCAN, примет участие в эфире AM Live.

Эфир пройдет на тему автоматизированной проверки защищенности в 2026 году. Подходы к автоматизации, практика и прогнозы.

🔥 В прямом эфире разберем:
— чем автоматизированная проверка защищённости отличается от классического пентеста;
— какие инструменты действительно нужны компаниям в 2026 году;
— как находить реальные риски, а не просто собирать отчёты;
— и как встроить автоматизацию в процессы информационной безопасности.

🔗 Регистрируйтесь по ссылке и увидимся в прямом эфире AM Live!
—
METASCAN News & PoC
  • 🔥 7
  • ❤ 5
  • ❤‍🔥 2
  • 👍 1
Post #89 677
OFFZONE закончился и мы тоже !

Спасибо всем, кто был с 🥰METASCAN эти два дня и стал частью этого события: коллегам, партнерам, нашим клиентам, комьюнити, спикерам и всем, кто поддерживал нас.

Наш стенд привлек много внимания и мы постарались ответить на все ваши вопросы, показали как работает наш сканер и порадовали фирменным мерчом: все футболки и каждая пара сybersecurity носок нашли своих обладателей 📦

Команда 🥰METASCAN желает вам хороших выходных! И до встречи на следующих мероприятиях!
—
METASCAN News & PoC
  • ❤‍🔥 16
  • 👏 7
  • 🔥 5
  • ⚡ 2
Post #87 741
Смотрите, что мы привезли в этом году на OFFZONE 2026!

Если вы сейчас на конференции — брендированные футболки (носки закончились) 🥰METASCAN можно купить на стенде №2️⃣

Заходите посмотреть, примерить и забрать свой размер: S, M💫
—
METASCAN News & PoC
  • 🔥 10
  • 😎 4
  • 👍 1
Post #86 670
Второй день OFFZONE — а вы уже успели заглянуть на стенд 🥰METASCAN?

Если вчера прошли мимо — у вас еще есть шанс это исправить! На стенде №2️⃣ можно проверить свои навыки и побороться за фирменный мерч.

🌩 Примите участие в мини-CTF — решите задачи на разведку, логику и эксплуатацию. Скоро подъедут усложненные задания!

🏆 Итоги и призы — в 15:00 и 18:00. Каждые три часа награждаем игроков, которые удержались в топе активностей.

Ждем на стенде №2️⃣ — второй день OFFZONE в самом разгаре!
—
METASCAN News & PoC
  • ❤‍🔥 12
  • 🏆 6
  • 👍 5
  • ⚡ 3
Post #85 1.02K
Очень рады видеть столько крутых людей на стенде, спасибо вам! Мы пережили утренную волну и готовы стартовать второй этап CTF-заданий!

Через 10 минут откроется новое CTF-задание связанное с инструментами активной и пассивной разведки.

Задание состоит из 7 этапов и за него вы получите повышенное колличество оффкоинов.

Увидимся на стенде!
  • 🔥 14
  • 👍 1
  • 🎉 1
Post #80 746
Команда 🥰METASCAN на OFFZONE 2026! Ждем вас на нашем стенде №2️⃣

У нас можно проверить свои навыки, посоревноваться и заработать офкоины. Вас ждут:

🌩Мини-CTF
Задачи на разведку, логику и эксплуатацию. Проходите испытания, срывайте флаги и получайте монеты.

🌩Игра-стрелялка
Сканируйте, уклоняйтесь, ищите баги и набирайте очки, чтобы подняться в топе.

🌩Поиск аномалий
Ищите на плакатах артефакты, которые оказались не в своей эпохе. Найдите все признаки компрометации временной линии — внимательных наградим!

КАЖДЫЕ 3️⃣ ЧАСА подводим итоги (12:00 / 15:00 / 18:00). Три игрока, которые удержались в топе активностей, получают фирменный мерч.

🔍А еще здесь сканер уязвимостей показывают и про экспертное сопровождение рассказывают наши технические специалиты.

Ждем всех на стенде №2️⃣
—
METASCAN News & PoC
  • 🔥 17
  • ❤ 5
  • 👍 3
  • ⚡ 2
Older posts →

About this channel

How can I read @metascan_news without a Telegram account?
TGViewer shows the public web preview Telegram publishes for METASCAN News & PoC: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does METASCAN News & PoC have?
METASCAN News & PoC (@metascan_news) has 600 subscribers on Telegram, refreshed roughly every 30 minutes.
Does METASCAN News & PoC know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →