TGViewer
Channel Public Channel
Max Knyazev is typing…

Max Knyazev is typing…

@maxienergy_channel

Авторский блог Максима Князева (@MaxiEnergy) об IoT, информационной безопасности и современных технологиях
Subscribers
467
Photos
337
Videos
43
Links
229
Recent Posts 16 shown
Post #419 103
Всем доброй ночи 💤

Я смотрел «Добро пожаловать в Дерри» (сериал, кстати, неплохой, кроме того, что совсем не страшный) в два часа ночи, как вдруг на скримере у меня отключилась Яндекс Станция, погас экран и началось обновление прошивки

Пеннивайз смог подключиться к моей колонке, судя по всему 🤡

Но да ладно. Нас таким не напугать. Но зато меня натолкнуло это на определенные мысли, поэтому пишу этот пост прямо сейчас, не отходя от кассы

В принципе то логика такого обновления прошивки станции вполне понятна. IoT-устройства и правда лучше обновлять ночью. Так делает не только Яндекс. Это в целом распространенная практика. Пользователь, скорее всего, спит (это я такой особенный, ужастики по ночам смотрю), устройство простаивает, а свежую прошивку желательно устанавливать как можно быстрее

Но как раз частный случай моей ночной бессонницы создает вполне себе такой кейс. Получается, пользователь не спит. Да и станция совершенно точно не простаивает

Шесть абзацев прелюдии для того, чтобы поговорить… про безопасность IoT (внезапно). Я знаю, умею удивлять 😎

Все дело в том, что для современного умного устройства OTA-обновления фактически являются частью системы защиты. Потому что после покупки устройство может прожить дома условно несколько лет, а за это время уязвимости найдут и в его ПО, и в библиотеках, и в сетевых компонентах. Поэтому удаленно и автоматически доставлять обновления, которые закрывают такие неприятные вещи, безусловно нужно

Но нормальный механизм обновления не должен просто следовать правилу типа «обновиться ночью»

Устройство должно проверить источник и подпись обновления, убедиться в его целостности, безопасно пережить потерю питания во время установки и иметь возможность восстановиться или откатиться, если новая версия не загрузилась. Сама цепочка обновления тоже должна быть защищена. Иначе мы увидим частный случай атаки на цепочку поставок 🌝

И ещё одна важная деталь. Устройство должно понимать, когда его в принципе можно обновлять

Фактически «02:00–05:00» можно рассматривать, как неплохое приближение к состоянию «никто не пользуется устройством». Но всё-таки это только приближение

На мой взгляд, логичнее проверять факт использования устройства. То есть обновляем только в том случае, если устройство в данный момент не используется

А если обновление безумно важное с точки зрения безопасности, то имеет смысл по крайней мере отдельно предупредить пользователя и дать небольшой таймаут перед принудительной установкой

И я считаю, что это хороший пример того, что Security by Design (за который я топлю) должен учитывать комфортные сценарии использования устройства, а не только безопасность саму по себе

Не должна безопасность ломать или создавать сложности в эксплуатации устройства (или чего-либо другого). Это весьма тонкая грань, которую не стоит переходить. Иначе можно сделать настолько безопасно, что пользоваться этим будет невозможно. А такое в своей практике я тоже видел 🥺

Понимаю, что вы можете подумать, что я раздул из мухи слона, но на мой взгляд, это показательный случай того, что безопасность должна быть частью устройства, а не мешать ему и его использованию, как произошло в моем случае

P.S. В защиту Станции: скример действительно стал заметно страшнее

🫡 Сайт | 🤔 Хабр

#информационная_безопасность
#интернет_вещей
  • 🔥 6
  • 🤣 4
  • 😁 3
  • 👍 1
Post #418 194
А вот и сам подкаст 🤩

Снимали полностью самостоятельно, поэтому не судите строго. Так сказать, это только проба пера. Но, на мой взгляд, получилось неплохо)

Поговорили про найм, использование нейросетей для отсмотра резюме и прохождения собеседований, определение грейда специалистов и многое другое

Выпуск можно посмотреть на 📺 YouTube и 📺 RUTUBE

Выбирайте удобную для вас площадку, заваривайте чай или кофе, и наслаждайтесь 😎

P.S. Не на все вопросы мы смогли ответить во время записи подкаста, потому что выпуск и так получился на час. Но я отвечу всем в комментариях и, возможно, следующих выпусках, которые 100% будут (может даже в гости позовем кого-нибудь)

🫡 Сайт | 🤔 Хабр

#информационная_безопасность
#карьера
  • 🔥 6
  • ❤ 5
  • 👍 4
Post #417 395
Друзья, всем привет 🫶

Сегодня мы с @maxigacy будем записывать подкаст для вас про найм в ИБ (собеседования, задания, наиболее востребованные направления в ИБ и тд). Как обычно, самые умные мысли приходят в последний момент: пожалуйста, напишите в комментариях к этому посту или мне в лс те вопросы, касательно найма, которые вам интересны (на которые вам хотелось бы послушать мнение со стороны). Мы ответим на них в ходе подкаста

Не стесняйтесь, пишите)

P.S. У меня фотографии под рукой подходящей нет, поэтому ловите веселых нас с Максом😅

🫡 Сайт | 🤔 Хабр

#информационная_безопасность
#карьера
  • ❤ 9
  • 👍 7
  • 🔥 3
Post #416 314
Сериалу "Мистер Робот" уже больше 10 лет. Я помню, как смотрел его еще в старшей школе, когда только планировал поступать в ВУЗ. Как же давно это было... ну ладно, скупая мужская слеза уже стекла, поэтому перейдем к делу. На днях я решил пересмотреть этот сериал. Кстати, если не смотрели, советую (там консультанты-технари хорошо постарались, так что все правда выглядит правдоподобно). Ближе к сути ⤵️

В четвертой серии первого сезона Эллиот (главный герой) предлагает fsociety (хактивисты) интересный способ уничтожить резервные копии E Corp, находящиеся в защищенном хранилище Steel Mountain. Вместо того чтобы пытаться добраться непосредственно до самих магнитных лент, он предлагает атаковать систему климат-контроля здания

Для этого в сериале использовали вполне реальную Raspberry Pi (поэтому я и решил выпустить этот пост). Фактически ребятам нужно было физически попасть внутрь Steel Mountain, установить Raspberry Pi за одним из термостатов, через нее организовать backdoor во внутреннюю сеть, получить доступ к системе климат-контроля и поднять температуру в помещениях с магнитными лентами. А в пятой серии Эллиот проникает внутрь и устанавливает устройство

Мы уже разбирали, насколько годится Arduino Pro Micro для взлома замков в "Миротворце" и как происходит процесс захвата флота роботов на примере "Кибердеревни". Ну а теперь разберем, насколько реалистично то, что сделали в "Мистер Робот" с Raspberry Pi. Начнем как раз с одноплатника 😎

Ну, во-первых, как я уже упомянул чуть выше, Raspberry Pi не является микроконтроллером (хотя есть серия Pico, но в сериале была не она), как та же Arduino Pro Micro. Это полноценный одноплатный компьютер. На нем можно поднять Linux, использовать Ethernet, USB, GPIO, запускать сетевые сервисы и в целом делать почти все то же самое, что на обычной тачке с линуксом. Просто эта штука компактная и за это она расплачивается своими мощностями

Поэтому сама идея использовать Raspberry Pi как небольшое устройство, которое физически можно оставить внутри чужой инфры, не является чем-то из ряда вон. Тем более в плане Эллиота она нужна, как точка присутствия внутри доверенной сети. То есть фактически у него Raspberry Pi внутри здания идет во внутреннюю сеть Steel Mountain и получает доступ к инфре. Вот тут подробно рассмотрим 🧐

Современные объекты не состоят из тысячи независимых термостатов, на которых сотрудники вручную что-то там крутят. Такие системы объединяются в BAS и BMS (это у нас Building Automation System и Building Management System, соответственно)

Через такую инфру может управляться отопление, вентиляция, освещение, электроснабжение, датчики температуры/влажности и тд. NIST, кстати говоря, относит BAS к Operational Technology. Это системы, которые взаимодействуют с физическим миром (скучали по IoT?)

Поэтому тут есть принципиальная разница с обычным взломом условного веб-сервера, к примеру. Потому что в обычной инфре результатом команды чаще всего являются данные. Но не в OT. Там мы говорим уже про процессы. Потому что команда передается на контроллер, который запускает какой-либо механизм, влияющий на изменение самого физического процесса. Условно говоря, изменили значение в системе, и спустя время в комнате стало жарче или холоднее. С точки зрения обеспечения безопасности таких систем, это прям жуткая жуть 😳

Для взаимодействия компонентов BMS существуют свои протоколы. Условный BACnet создавался спецом для автоматизации зданий и используется в HVAC, освещении, системах безопасности и тд. Там же могут быть и Modbus, KNX, и разные проприетарные протоколы производителей

Какой конкретно протокол использует AirDream в «Мистере Роботе», мы не знаем. Нам об этом в сериале не говорят. Это жалко, но со стороны архитектуры нам это не мешает

Если Raspberry Pi подключена к тому сегменту сети, откуда доступна BMS, она вполне может стать точкой входа. Но сериал все равно делает допущение, потому что просто воткнуть Raspberry Pi за термостат нельзя. Точнее, конечно, можно, но только этого недостаточно. Нужно, чтобы оттуда действительно была доступна инфраструктура управления. Если BAS нормально сегментирована, между пользовательской/корпоративной сетью и OT стоят ACL/firewall, устройства проходят аутентификацию + есть любая защита от Shadow IoT, то Raspberry Pi внутри здания сама по себе ничего не сделает

И как раз поэтому в IoT и нужна сегментация, минимально необходимые сетевые связи, аутентификация устройств, уникальная идентичность каждого устройства, нормальное управление сертификатами и ключами, NAC, контроль исходящих соединений и мониторинг аномального поведения. Я про это уже не раз писал на канале 🤌

Если термостат в какой-то момент начал общаться с адресом, с которым никогда раньше не взаимодействовал, или сразу пять устройств получили команду одновременно поднять температуру до какого-нибудь безумного значения... ну, это, мягко говоря, повод пойти посмотреть, что там случилось

Но ладно. Опять превращаю пост в доклад на конференцию со своими рекомендациями. Давайте вместе посмеемся над одним нюансом всей этой атаки из сериала 😏

По версии Эллиота, если температура превысит 95 °F (а это у нас примерно 35 °C), полиуретановый биндер магнитной ленты начнет размягчаться, после чего данные станут нечитаемыми. Звучит умно. Хотя мои любимые "Разрушители мифов" бы такое точно захотели проверить сами

У меня ни сил, ни времени на проверку этой гипотизы нет, но есть браузер. Так вот

Fujifilm для поколений LTO 1–5 указывала рабочий диапазон до 45 °C и кратковременное хранение до 35 °C. А для современных LTO температура, способная привести к необратимому повреждению ленты вообще может составлять космических 52 °C. Понимаю, сериалу больше 10 лет, но тем не менее, 35 градусов недостаточно для того, чтобы попортить ленту

Длительный выход температуры и влажности за допустимые условия и правда ничего хорошего магнитным носителям не несет. Но мгновенно превратить все это в кирпичи сразу после пересечения отметки 35 °C вряд ли получится. Причем Эллиот буквально сам говорит «Linear Tape-Open standard nine». То есть фактически LTO-9 (это угар, потому что серия вышла в 2015, когда спецификация LTO-9 была только в роадмапе; появилась она в 2020)

Поэтому момент с атакой вышел интересным. С одной стороны, именно по сценарию с одноплатником в сети, все выглядит прям хорошо и правдоподобно. Но сама идея с повышением температуры до 35 градусов для уничтожения магнитной ленты прям слишком оптимистична. Но конкретно цепочка с Raspberry Pi мне понравилась. За это консультантам сериала огромный респект 🤝

P.S. Это все в ознакомительных целях. Узнаю, что кто-нибудь из моих подписчиков подбрасывает Shadow IoT устройства в организации, отлучу от своего канала 😎

🫡 Сайт | 🤔 Хабр

#информационная_безопасность
#интернет_вещей
Кинопоиск «Мистер Робот» (Mr. Robot, 2015-2019) 📺 История молодого программиста Эллиота, страдающего социофобией и решившего, что единственный приемлемый для него способ взаимодействия с людьми — это профессия хакера. Таким образом, он быстро оказывается в том самом месте, где пересекаются интересы его…
  • 👍 8
  • 🔥 6
  • ✍ 3
Post #412 292
Я спаял себе аддон для бейджа🤌

Если честно, ничего не паял уже примерно год. Но вы смотрите, руки то помнят)

Не претендую на изящество, припоя местами я навалил многовато. Но оно работает, а в данном случае это главное😂

На пайку ребята дают час, потому что компоненты очень маленькие. Я уложился в 20 минут. В резюме впишу. Офигенный повод для гордости😁
  • 🔥 8
  • 👍 3
  • 🥰 2
  • 🏆 2
Post #411 303
Всем привет 🙃

Сегодня тусим на одной из самых крупных ежегодных конференции безопасников. Да, да, я на OFFZONE 2026

По классике фото с бейджем) В планах сегодня послушать доклады, поучаствоватьв разных активностях и просто классно провести время 😏

Если кто-то из вас, дорогие мои, сегодня тоже пришел в лофт GOELRO, с удовольствием пообщаюсь вживую с каждым, кто захочет

Я сегодня не выступаю, но на сцене будут мои коллеги. В треке AI.Zone в 14:05 выступит Даня Золотарев с докладом «Безопасность чувствительных данных в ИИ-системах», а уже в 18:05 в том же треке про «Регулярки против LLM: честное сравнение подходов к защите от prompt injection» расскажет мой техлид — Саша Лысенко. Обязательно приходите послушать 🤙

Также обязательно подходите на стенд «К2 Кибербезопасность». Там наши замечательные девчонки, Маша и Стася, расскажут вам все о наших решениях, проведут интерактив и ответят на все ваши вопросы

P.S. На конференции со мной будет Макс с канала maxigacy (AI) Security. Его вы сможете задолбать вопросами про MLSecOps)

🫡 Сайт | 🤔 Хабр

#информационная_безопасность
#карьера
  • ❤ 11
  • 🔥 6
  • ❤‍🔥 4
Post #410 354
Ситуация: у коллеги одного из моих близких друзей взломали аккаунт. Его начальник отреагировал сообщением, которое я прикрепил к этому посту (спасибо моим друзьям, которые сами просят меня выкладывать такую жесть 😅)

Естественно, со стороны это все весело/забавно (ну кроме бедного сотрудника, у которого аккаунт угнали, так на него еще начальник текстом наорал). Но давайте подумаем: а когда мы успели свести ИБ к поиску виноватого?

Если отбросить эмоциональную составляющую, тезис простой. Если ломают обычного человека — ну окей, бывает. Но если айтишника… ну это все, это трындец, товарищи (демонстрация некомпетентности, утрата доверия и повод для увольнения)

Звучит отчасти логично. Если стоматолог не следит за своими зубами, он плохой врач? Диетолог с ожирением вызывает у вас доверие как специалист? И тут сложно поспорить. Но я все таки попробую 😏

Дело в том, что конкретно к инфобезу такой подход имеет немного опосредованное отношение

Начнем с очевидного: невзламываемых людей не существует

Можно использовать уникальные пароли, MFA, отдельные устройства, внимательно проверять ссылки и все равно быть частью модели угроз. Потому что безопасность чуть шире бинарной оценки:

компетентный — не взломали

некомпетентный — взломали


Можно не переходить по фишинговым ссылкам и получить вредонос через цепочку поставок. Можно использовать MFA и столкнуться с кражей авторизованной сессии. Можно вообще ничего не делать, но стать жертвой компрометации другой системы, в которой крутятся твои данные

Да, у айтишника и тем более ибшника должен быть выше уровень цифровой гигиены. Это мы принимаем как факт. Но повышенная ответственность не дает иммунитета к атакам

Так что вброшу следующую, уже чуть менее очевидную мысль: компрометация возможна всегда

Поэтому и существуют Zero Trust, принцип минимальных привилегий, сегментация, PAM, MFA, EDR и десятки других веселых аббревиатур. Если бы профильный специалист по определению не мог быть взломан, большая часть ИБ была бы просто не нужна. Задача зрелых процессов ИБ не в том, чтобы создать условия, при которых никто и никогда не будет взломан (это утопия). Важно сделать так, чтобы компрометация одной учетки не превращалась в компрометацию всей организации, быстро обнаруживалась, локализовывалась и несла минимальный ущерб

Поэтому после подобного инцидента начинается расследование:

каким был первоначальный вектор атаки?

какие механизмы защиты были включены?

что еще могло быть затронуто?

что сделал злоумышленник?

как быстро обнаружили атаку?

как не допустить повторения этого сценария?


Мы же поэтому и делаем модели угроз, матрицы рисков и тд. Потому что всегда есть вероятность взлома и утечки. Всегда есть внутренний злоумышленник, группировки и службы враждебных государств. Нельзя думать, что если человек специалист, то через него по определению нельзя совершить атаку. Если вы следите за здоровьем, проверяетесь у врачей и занимаетесь спортом, делает ли это вас бессмертным и неубиваемым? Вопрос риторический 🙃

И заметьте, в расследование я не включил вопрос «кого теперь уволить за сам факт взлома?»

Потому что культура, в которой сотрудник знает, что за сам факт успешной атаки его публично объявят некомпетентным и уволят, порождает ещё один риск: следующий сотрудник, заметив что-то подобное, первым делом пойдет не к ибшникам, а заметать следы взлома. А это уже хреново для всех

И нет, я не выгораживаю сотрудника, которого взломали. Ответственность нужна. Если расследование покажет сознательное игнорирование требований безопасности, передачу пароля третьим лицам и тд, говорить придется по-другому (если вспомните, чью цитату я озвучил, когда говорил про подобные вещи в контексте РБПО на подкасте с Андреем Кулешовым, напишите в комментариях; первому, кто ответит правильно, я подарю классную книгу по ИБ)

Но между «человек нарушил требования безопасности» и «человека успешно взломали» есть большая логическая пропасть. И зрелый инфобез как раз начинается с умения ее замечать

P.S. С фразы «статья в ТК РФ под это найдется» я проорал в голос 👏

🫡 Сайт | 🤔 Хабр

#информационная_безопасность
  • ❤ 13
  • 👍 6
  • 🔥 3
  • 👏 2
  • 💯 1
Post #409 322
Всем привет🫶

Топ ненужных, но занимательных фактов:

1. Критическая размерность бозонной теории струн равна 26

2. 26 является единственным числом, которое находится между квадратом и кубом (n-1=5^2 n+1=3^3)

3. ROT13 существует благодаря 26 (потому что 2*13=26, за счет чего ROT13 является собственной обратной операцией)


Да, у меня сегодня день рождения (почему-то это каждый год происходит…). Мне исполнилось 26 лет 🥳

Вернер Гейзенберг в 26 опубликовал принцип неопределенности. Гейтс и Джобс уже руководили компаниями. Альберт Эйнштейн успел опубликовать ряд работ, которые в дальнейшем лягут в основу специальной теории относительности

А я… Нууу, на Беконе и Merge выступил в этом году. Воооот

Ну ладно, там было ещё по мелочи (научную статью по PIoT опубликовал, написал интересную статью на Хабр, сдал кандидатские экзамены, снялся в подкасте, опубликовал свой сайт, выступил экспертом на студенческом хакатоне, совместно с @maxigacy выиграл на конференции Арменского, и много ещё всего)

Пока все еще ничего великого. Но на мой взгляд, даже такие вещи ценны. Главное идти дальше и не сворачивать. Рано или поздно все равно придешь к чему-нибудь (ну там, Кащенко, Сербского, Пряжка 💊)

В общем я рад, что несмотря на все попытки моей жизни меня убить (2 раза в больницах за полгода), я все еще жив и могу радовать (или нет) этот мир своим присутствием

Всех вас люблю❤️
  • ❤ 12
  • 🎉 9
Post #408 323
После рабочей недели хочется как-то развеяться и отвлечься. Но у меня не очень хорошо получается просто ничего не делать (а все, что хотел, я уже выполнил)

Давайте пообщаемся. По ссылочке снизу задавайте любой вопрос. Хоть карьерный, хоть личный, вообще любой. Мне скучно, поэтому с радостью поболтаю

Задать вопрос анонимно: t.me/voprosy?start=cjph0

Если хотите не анонимно — @MaxiEnergy

Всем классных выходных 🫶

P.S. Ответы на какие-то интересные или полезные вопросы я, может быть, потом даже выложу в виде отдельного поста (а может и нет 😅)
  • ❤ 7
Post #407 425
На днях ряд российских вузов внесли в список угроз нацбезопасности США

МИРЭА, Вышка, Бауманка, МГУ… классика

Товарищи студенты, аспиранты, профессорский состав всех учебных заведений, попавших в список, я обращаюсь сейчас к вам. Так держать 😅

Ну правда, показали уровень. Про международное сотрудничество в академической среде с американскими исследователями я (как и все мы) уже давно перестал думать. Сейчас время совершенно не то. Поэтому хуже нам от этого списочка не станет. А вот факт того, что Пентагон считает условно меня (мирэашник, который учился в вышке + аспирант мирэа + безопасник) и таких, как я, ребят угрозой своей нацбезопасности… ну это какой-то показатель качества, что ли🤌

Даже немного приятно)
  • 😁 12
  • 🔥 8
  • 🤣 2
Post #406 454
Всем внимание, меня взломали и попытались шантажировать

Ну все, кликбейтный заголовок есть, а теперь по существу 🌝. Меня действительно попытались шантажировать

Письмо пришло на мою университетскую почту. Ту самую, которую я использую исключительно в виде логина в моем личном кабинете аспиранта. Я не пользуюсь ей, как почтой. Не пишу с нее письма, ничего не читаю. Но на всякий случай доступ к почтовому ящику у меня есть

И вот сегодня туда прилетает письмо. Причем якобы… с этой же самой почты (о ужас, я сейчас умру от страха)

Само письмо я прикрепил к этому посту в виде скриншота. Оно влезло не целиком, но там ниже только биткоин кошельки. Смысл всего письма можно сократить до предложения:

Я установил тебе RAT, получил доступ ко всем устройствам, украл данные, записал тебя через веб-камеру в момент самоудовлетворения и теперь жду 800 долларов в биткоинах


И, наверное, не был бы я безопасником, я бы испугался и в ужасе творил всякую фигню. Но так уж получилось, что… я безопасник 😄

Давайте разбираться, почему такие письма почти всегда являются обычной социальной инженерией (ну, естественно, с шутками, советами от меня). Погнали 🤌

Фраза «Я отправил письмо с твоей почты» обычно пугает людей сильнее всего. Это как бы гарантия того, что вас точно взломали. Или нет?

Во многих случаях адрес отправителя можно банально подделать. Если почтовая инфра настроена не лучшим образом, письмо вполне может выглядеть так, будто его отправили с вашего адреса. Но прикол даже не в этом

Даже если злоумышленник реально получил доступ к почтовому ящику, это совершенно не означает, что он получил доступ к вашему ноутбуку, веб-камере или телефону. Это вообще разные истории. Взлом аккаунта может быть точкой входа, если вы сами на ссылку в сообщении кликните и тд. Но не более. Идем дальше

Я установил RAT


Ну допустим. А доказательства этого будут?

Если человек действительно несколько недель сидел на моем компе, он как минимум знает:

— как называется мое устройство
— какие файлы на нем лежат
— какие сайты я посещаю

Но в письме нет вообще ничего. Ну просто поверьте, что у вас RAT и скиньте денег, пожалуйста 🥺

Делается это, чтобы вы сами себя напугали и додумали то, что у вас могли подсмотреть. Мозг сам себя пугает всегда лучше, чем другие

Если говорить, насколько вообще реально провернуть такую атаку, то скажу сразу, что реально. Но не так, как это описано в письме

Чтобы получить видео с вебки пользователя, злоумышленнику сначала нужно каким-то образом заразить устройство. А для этого пользователь должен открыть вредоносное вложение, запустить крякнутое приложение, выполнить shell-скрипт какой-нибудь

Это уже другой уровень атаки. И да, такие атаки существуют. Вот только использовать их ради случайного человека, чтобы попросить 800 долларов в биткоинах, мягко говоря, экономически невыгодно

Но такие письма все равно работают. Потому что они бьют по психологии жертвы. Это просто социальная инженерия (у меня на направлении в университете ей был уделен целый год)

Человек читает, что его записали через вебку ноута. И дальше мозг сам начинает делать всю работу за злоумышленника. Всякие вопросы типа «А вдруг это правда?», «А я же вчера реально на ноуте всякую клубничку смотрел» и тд

Поэтому подобные письма массово рассылаются уже много лет. Просто это эффективно. Люди боятся и платят. Не все, но кто-то все равно заплатит

Так что дам совет 🤟

Несмотря на то, что конкретно это письмо, с огромной вероятностью, является соц инжой, рекомендую все таки закрывать ноут или камеру, когда вы… ну эт самое («трогаете себя»). Думаю, вы поняли, о чем я 😄

Не потому что вас прямо сейчас кто-то записывает. А просто перестраховаться. Меньше головной боли будет потом

Берегите себя. И помните, что в инфобезе злоумышленники очень часто сначала пытаются взломать не компьютер, а человека

🫡 Сайт | 🤔 Хабр

#информационная_безопасность
  • ❤ 8
  • 🔥 3
  • 🥰 2
  • 😁 2
  • 💯 1
Post #405 385
Сегодня в 19:00 выхожу в прямой эфир 📹

Вместе с Анной Старшиновой, ведущим менеджером по развитию практики защиты данных и приложений, и Андреем Кулешовым, руководителем разработки SourceCraft Security из Яндекса, будем обсуждать DevSecOps, безопасную разработку и последние тренды в безопасности ИИ

Тем для разговора накопилось достаточно. Разберемся, где сегодня заканчивается обычная автоматизация проверок и начинается полноценный DevSecOps, почему безопасность все еще слишком часто пытаются прикрутить к разработке в последний момент и что вообще происходит с защитой ИИ-систем, которые сейчас встраивают буквально куда только можно (и нельзя)

Обязательно подключайтесь, чтобы не пропустить. Обещаю, будет интересно, содержательно и не скучно 🤌

P.S. Да-да, в этой самой студии мы уже совсем скоро будем записывать для вас годноту)

🫡 Сайт | 🤔 Хабр

#информационная_безопасность
  • 🔥 8
  • ⚡ 4
  • ❤ 4
Post #404 407
Всем доброй ночи!

Да, я пропал на 1,5 месяца. Мониторинг на работе, сессия в аспирантуре и огромное количество различных активностей дали о себе знать. Но вот, я снова с вами (надеюсь, вы успели соскучиться по мне🥳)

Тут недавно опубликовали видео выступлений с прошедшего в июне БЕКОН 2026, на котором я рассказывал про криптоджекинг. Теперь у всех, кто хотел послушать мой доклад, появилась такая возможность. Ссылочка вот тут

Приятного просмотра) С вас обратная связь по моему выступлению 🤝

P.S. На этой неделе еще увидимся 16 июля, когда я выступлю в прямом эфире на подкасте К2 Кибербезопасность. Регистрируйтесь, чтобы не пропустить

🫡 Сайт | 🤔 Хабр

#информационная_безопасность
  • 🔥 9
  • ❤ 3
  • 😱 3
Post #402 497
Второй выпуск Хакера пришел. День начался хорошо 😄

#информационная_безопасность
  • 🔥 10
  • ❤ 3
Post #401 464
С конференции вернулся в час ночи) Cпикерпати меня не отпускало 😂

Обещал, что расскажу про доклад (к предыдущему посту я прикрепил в комментариях свою презентацию, если кто-то хотел ее посмотреть). Пока официальное видео с моим выступлением не вышло, распишу все текстом, к чему мы все уже привыкли

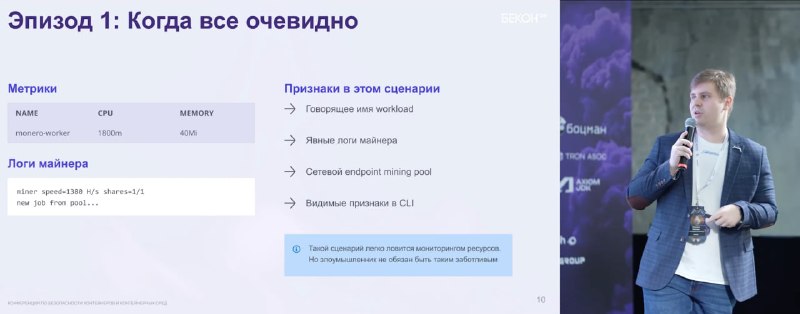
На БЕКОН 2026 я ездил с докладом про криптоджекинг в Kubernetes. И изначально может показаться, что тема довольно простая. Ну что такое криптоджекинг? Кто-то залез на сервер, запустил майнер, CPU улетел в космос, админ открыл top, увидел подозрительный процесс, убил его и все. Или не все?

Криптоджекинг сегодня представляет из себя способ монетизации уже полученного доступа. Сначала злоумышленник каким-то образом попадает в инфраструктуру, а уже потом начинает превращать чужие ресурсы в свою криптовалюту 🤑

А Kubernetes только добавляет веселья, потому что в кубере у злоумышленника перед глазами появляются Pod, Deployment, DaemonSet, ServiceAccount, RBAC, Kubernetes API и много всего интересного

В 2025 году исследователи описывали кампании, где били по Docker API, использовали Tor, тянули полезную нагрузку из скрытых источников и разворачивали криптомайнеры через контейнерную инфру. Unit 42 в 2026 году отдельно показывали, что в Kubernetes-атаках злоумышленники после первичного доступа смотрят смонтированные ServiceAccount token, проверяют права через Kubernetes API и уже потом доставляют вторичную нагрузку, включая майнеры и бэкдоры

То есть, сейчас мы имеем дело с тем, что злоумышленник, условно, смог запустить свой код, посмотрел окружение, нашел токен, проверил права, запустил майнер, вышел наружу для подключения к пулу и замаскировал процесс под что-то на первый взгляд адекватное. И все, он закрепился в инфре и теперь может годами незаметно поджирать ресурсы организации в своих целях

И если защита построена только вокруг графика нагрузки на CPU, то мы увидим только симптом, но не сможем понять причину. И вот как раз это я показывал в практическом стенде на докладе

В процессе приготовления доклада я собрал лабораторный стенд с разными пространствами имен и инструментами, которые в совокупности ловили свои "симптомы" (в докладе я их называл уликами), а их корреляция позволяла полностью проанализировать инцидент. Смысл был в том, чтобы показать, что криптоджекинг в кубере закрывается не одним продуктом, а архитектурой из нескольких слоев защиты

На уровне ресурсов нам нужны метрики. Prometheus, Grafana, metrics-server и тд, потому что нам важно видеть, что какой-то workload внезапно начал есть CPU

На уровне сети нужны NetworkPolicy, Calico или Cilium. По умолчанию лишний egress запрещаем, а разрешаем только то, что реально нужно сервису. Если приложению нужен только внутренний API, оно не должно свободно ходить в интернет просто потому что

На уровне допуска нужны Kyverno, OPA Gatekeeper или аналогичные Policy Engine. Они помогают не пускать в кластер странные спецификации, latest, образы из недоверенных источников, privileged Pod, hostPath и прочие подарки судьбы для злоумышленника

На уровне цепочки поставок нужны Trivy, Grype, Syft, Cosign и нормальная работа с образами

На уровне прав нужен нормальный RBAC. Если workload скомпрометировали, он не должен получить возможность читать секреты, создавать Pod или смотреть весь кластер. А если приложению вообще не нужен Kubernetes API, то ему часто не нужен и автоматически смонтированный ServiceAccount token (поэтому отключаем его там, где он не нужен)

На уровне рантайма нужны Falco, Tetragon или что-то подобное. Потому что часть событий можно увидеть только после запуска контейнера (запуск оболочки, например)

И тогда у нас каждый слой по отдельности видит только кусочек картины, тогда как вместе они фиксируют инцидент

Поэтому защищаться от криптоджекинга в кубере нужно не поиском серебряной пули, а ограничением сети, проверкой образов, срезанием лишних прав, отключением ненужных токенов и фиксированием событий в рантайме

Вот об этом и был мой доклад на БЕКОН 2026) Как выйдет видео с выступлением, тоже опубликую

🫡 Сайт | 🤔 Хабр

#информационная_безопасность
  • 👍 6
  • 🔥 4
  • ❤ 3
  • 👏 1
Post #400 326
Большое спасибо всем, кто был со мной на докладе 🫶

Максимальный респект тем, кто задавал вопросы и поделился обратной связью после выступления. Я безумно рад, что все прошло отлично 🥹

Когда вернусь с конференции, подготовлю отдельный пост про криптоджекинг, в котором распишу все то, что я говорил на докладе (не хочу обделять тех, кто не попал на БЕКОН)

Всем спасибо!

#информационная_безопасность
  • 🔥 13
  • 👍 7
  • ❤ 3
  • 😍 2
Older posts →

About this channel

How can I read @maxienergy_channel without a Telegram account?
TGViewer shows the public web preview Telegram publishes for Max Knyazev is typing…: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does Max Knyazev is typing… have?
Max Knyazev is typing… (@maxienergy_channel) has 467 subscribers on Telegram, refreshed roughly every 30 minutes.
Does Max Knyazev is typing… know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →