TGViewer
Channel Public Channel
Mashhad Security Event | دورهمی امنیت مشهد

Mashhad Security Event | دورهمی امنیت مشهد

@mashhad_sec_event

کانال اطلاع‌رسانی جلسات دورهمی امنیت مشهد
Subscribers
228
Photos
123
Videos
3
Links
12
Recent Posts 20 shown
Post #231 412
❌ هشدار ESET به کاربران در مورد هوش مصنوعی

🔷 محققان امنیت سایبری، تغییرات نگران‌کننده‌ای را در نحوه عملکرد مهاجمان در سال 2025 ثبت کرده‌اند که نشان می‌دهد بدافزارهای مبتنی بر هوش مصنوعی دیگر یک نگرانی دور از دسترس نیستند، بلکه یک تهدید فعال هستند که سیستم‌های سراسر جهان را هدف قرار می‌دهند.

🔷این تغییر نشان‌دهنده همگرایی دو تهدید جداگانه قبلی است: توسعه بدافزار پیشرفته و قابلیت‌های هوش مصنوعی.

🔷تحلیلگران ESET، اولین باج‌افزار شناخته شده مبتنی بر هوش مصنوعی با نام PromptLock را در نیمه دوم سال 2025 شناسایی کردند. این بدافزار از طریق یک معماری دو جزئی منحصر به فرد عمل می‌کند که اساساً نحوه عملکرد باج‌افزار را تغییر می‌دهد.

🔷ماژول اصلی استاتیک، که به زبان Go نوشته شده است، مستقیماً با سروری که یک مدل هوش مصنوعی را اجرا می‌کند، ارتباط برقرار می‌کند و حاوی دستورات کدگذاری شده است.

#اخبار
#هوش‌مصنوعی
#بدافزار

🆔 @mashhad_security_event2 
🆔 @mashhad_sec_event 
🟢 «دورهمی امنیت مشهد» 
آموزش 🟤 اشتراک دانش 🔵 شبکه‌سازی
Post #230 287
✅ نقشه راه کسب تخصص در فیلد امنیت سایبری

💢 گام‌های مقدماتی ورود تخصصی به بازار کار امنیت سایبری و تست نفوذ که در جلسه دورهمی هفته قبل مطرح شد:

👉 Network+
👉 Microsoft MCSA Server 2025
👉 CISCO CCNA
👉 Linux Administrator LPIC-1

💢 بعد از گذراندن این پیش نیازها یا همزمان با آن، می‌توانید آموزش‌های تخصصی هک قانونمند و تست نفوذ (Network Penetration Testing and Ethical Hacking) را فرا بگیرید.

#آموزش
#تست_نفوذ
#هک

🆔 @mashhad_security_event2 
🆔 @mashhad_sec_event 
🟢 «دورهمی امنیت مشهد» 
آموزش 🔴 اشتراک دانش 🔵 شبکه‌سازی
Post #229 327
🚨 هشدار در خصوص سرقت هویت مشتریان پلتفرم‌های خرید آنلاین

🔷یک عملیات گسترده‌ی وب‌اسکیمینگ (Web Skimming) در سراسر اینترنت پدیدار شده است که خریداران آنلاین و دارندگان حساب را با دامنه‌ی بی‌سابقه‌ای هدف قرار می‌دهد.

🔷محققان امنیتی، این کمپین جهانی با بیش از ۵۰ اسکریپت را شناسایی کرده‌اند که اطلاعات حساس را در طول فرآیندهای پرداخت و ایجاد حساب کاربری رهگیری می‌کند.

🔷این حمله، تکامل قابل توجهی را در نحوه هدف قرار دادن پلتفرم‌های تجارت الکترونیک توسط مجرمان سایبری نشان می‌دهد و آن ها را از سرقت ساده کارت اعتباری به سرقت هویت کامل مشتری سوق می‌دهد.

🔷این رویکرد سفارشی به بدافزار اجازه می‌دهد تا به طور یکپارچه با رابط‌های پرداخت قانونی ترکیب شود و تشخیص آن را برای تیم‌های امنیتی و مشتریانی که تراکنش‌ها را انجام می‌دهند، به طور قابل توجهی دشوارتر کند.

#اخبار
#وب‌اسکمینگ
#بدافزار

🆔 @mashhad_security_event2 
🆔 @mashhad_sec_event 
🟢 «دورهمی امنیت مشهد» 
آموزش 🟤 اشتراک دانش 🔵 شبکه‌سازی
Post #226 1.13K
📣 برگزاری دورهمی تخصصی

📚 موضوع: آشنایی با تست نفوذ، نقشه راه و بازار کار

👨‍🏫 ارائه دهنده: آقای دکتر ملک زاده

⏰ زمان برگزاری: دوشنبه ۸ دی ۱۴۰۴ ساعت ۱۶

🏣 مکان برگزاری: دانشگاه سجاد

🛎 ثبت نام محدود
✅ برای ثبت نام، در پلتفرم های تلگرام و واتساپ به شماره ۰۹۹۳۱۱۹۲۸۴۹ پیام دهید.

#دورهمی
#تست_نفوذ
#ملک_زاده

🆔 @mashhad_security_event2 
🆔 @mashhad_sec_event 
🟢 «دورهمی امنیت مشهد» 
آموزش 🟤 اشتراک دانش 🔴 شبکه‌سازی
  • ❤ 2
Post #225 308
🚨 سرفت داده های کاربران توسط پکیج خطرناک npm

🔷یک بسته‌ی خطرناک npm به نام lotusbail پیام‌های واتس‌اپ و داده‌های کاربران را از هزاران توسعه‌دهنده در سراسر جهان سرقت می‌کند.

🔷این بسته که بیش از ۵۶۰۰۰ بار دانلود شده است، خود را به عنوان یک کتابخانه‌ی قانونی API وب واتس‌اپ جا می‌زند و مخفیانه در پس‌زمینه بدافزار اجرا می‌کند.

🔷این بسته خود را به عنوان انشعابی از بسته‌ی معتبر «@whiskeysockets/baileys» معرفی می‌کند و باعث می‌شود برای توسعه‌دهندگانی که به ابزارهای ادغام واتس‌اپ نیاز دارند، ایمن به نظر برسد.

🔷این رویکرد هوشمندانه به آن اجازه می‌دهد تا از بررسی کد عبور کند و بدون ایجاد سوءظن در سیستم‌های تولیدی مستقر شود. توسعه‌دهندگان آن را نصب می‌کنند، آن را آزمایش می‌کنند، می‌بینند که کار می‌کند و هرگز متوجه سرقتی که در پشت صحنه اتفاق می‌افتد، نمی‌شوند.

#اخبار
#npm
#واتساپ
🆔 @mashhad_security_event2 
🆔 @mashhad_sec_event 
🟢 «دورهمی امنیت مشهد» 
آموزش 🟤 اشتراک دانش 🔴 شبکه‌سازی
Post #224 239
🔵 امکان جدید مایکروسافت تیمز برای مدیران سازمان ها

🔶 مایکروسافت اعلام کرد که مدیران امنیتی به زودی می‌توانند از طریق Teams، ارسال پیام، تماس یا دعوت‌نامه جلسه توسط کاربران خارجی به اعضای سازمان خود را مسدود کنند.

🔶 این ویژگی جدید از اوایل ژانویه آغاز به کار خواهد کرد و Microsoft Teams را با Defender برای Office 365 ادغام می‌کند و به مدیران امکان می‌دهد تا مخاطبین خارجی مسدود شده را از طریق فهرست مجاز/مسدود شده در پورتال Microsoft Defender مدیریت کنند.

🔶 این ویژگی در پورتال وب Defender XDR و همه کلاینت‌های Teams کار خواهد کرد و این به‌روزرسانی، بلوک‌های دامنه یا پیکربندی‌های فدراسیون موجود در مرکز مدیریت Teams را تغییر نخواهد داد.

🔶 قبل از استفاده از این ویژگی، سازمان‌ها باید دو تنظیم را در مرکز مدیریت Teams فعال کنند که به طور پیش‌فرض غیرفعال هستند: «مسدود کردن ارتباط کاربران خاص با افراد سازمان من» و «اجازه دادن به تیم امنیتی من برای مدیریت دامنه‌ها و کاربران مسدود».

#اخبار
#مایکروسافت
#تیمز

🆔 @mashhad_security_event2 
🆔 @mashhad_sec_event 
🟢 «دورهمی امنیت مشهد» 
آموزش 🟤 اشتراک دانش 🔴 شبکه‌سازی
  • 🔥 3
Post #223 226
🔴افزونه جعلی در کروم

🔷دو افزونه جعلی کروم با نام «فانتوم شاتل» با جا زدن خود به عنوان سرویس‌های VPN قانونی، هزاران کاربر را فریب می‌دهند و در عین حال مخفیانه ترافیک وب آنها را رهگیری کرده و اطلاعات حساس ورود به سیستم را می‌دزدند.

🔷 این افزونه‌های مخرب که از سال ۲۰۱۷ فعال هستند، از طریق فروشگاه وب کروم به بیش از ۲۱۸۰ کاربر توزیع شده‌اند و در آنجا بدون شناسایی به فعالیت خود‌ ادامه میدهند


🔷 عامل تهدید پشت این طرح از ایمیل theknewone.com@gmail[.]com برای انتشار هر دو نوع افزونه استفاده می‌کند که با وجود ظاهر متفاوت، عملکرد یکسانی دارند.

🔷قربانیان از اینکه در حال اجرای نرم‌افزار مخربی هستند که تمام فعالیت‌های آنلاین آنها را رصد می‌کند و به‌طور مداوم اطلاعات احراز هویت آنها را به سرورهای تحت کنترل مهاجم ارسال می‌کند، بی‌اطلاع هستند.

🔷 این افزونه‌ها خود را به‌عنوان «افزونه‌های تست سرعت شبکه چند مکانی» که برای توسعه‌دهندگان و کارگران تجاری چینی طراحی شده‌اند، به بازار عرضه می‌کنند.

#اخبار
#افزونه
#کروم
🆔 @mashhad_security_event2
🆔 @mashhad_sec_event
🟢 «دورهمی امنیت مشهد»
آموزش 🟤 اشتراک دانش 🔵 شبکه‌سازی
  • ❤ 3
Post #222 298
🚨شناسایی آسیب‌پذیری روز-صفر در سرویس Gogs

🔻 مهاجمان سایبری در حال سوءاستفاده فعال از یک آسیب‌پذیری روز-صفر (zero-day) و وصله نشده در Gogs (Go Git Service) هستند.

🔻 این آسیب‌پذیری بحرانی امکان اجرای کد از راه دور (RCE) را فراهم می‌کند و تاکنون منجر به نفوذ به حدود 700 سرور میزبان Gogs شده است.

🔻 این نقص امنیتی هنوز بدون وصله رسمی باقی مانده است و مهاجمان در حال بهره‌برداری گسترده از آن هستند. عدم وجود وصله رسمی به این معنی است که محافظت از سیستم‌ها نیازمند اقدامات فوری و جایگزین است.

🔻 سازمان‌ها و توسعه‌دهندگانی که از Gogs برای مدیریت مخازن Git خود استفاده می‌کنند، در معرض خطر جدی نفوذ کامل به سرور، سرقت داده‌ها، دستکاری کد منبع، یا حتی حملات باج‌افزاری قرار دارند.

#اخبار
#آسیب_پذیری
#روز_صفر
🆔 @mashhad_security_event2
🆔 @mashhad_sec_event
🟢 «دورهمی امنیت مشهد»
آموزش 🟤 اشتراک دانش 🔵 شبکه‌سازی
Post #221 289
🛑 انتشار به‌روز رسانی امنیتی گوگل کروم

🔷 گوگل نسخه ۱۴۳.۰.۷۴۹۹.۱۴۶/.۱۴۷ کروم را برای رفع آسیب‌پذیری‌های امنیتی حیاتی که می‌توانند اجرای کد از راه دور (RCE) را در سیستم‌های آسیب‌دیده فعال کنند، منتشر کرده است.

🔷 این به‌روزرسانی اکنون برای کاربران ویندوز و مک در دسترس است و کاربران لینوکس نسخه ۱۴۳.۰.۷۴۹۹.۱۴۶ را دریافت می‌کنند. انتظار می‌رود استقرار کامل در روزها و هفته‌های آینده انجام شود.

🔷 محققان امنیتی این آسیب‌پذیری‌ها را به دلیل پتانسیل آن ها برای بهره‌برداری از راه دور، به ویژه خطرناک شناسایی کرده‌اند.

🔷 آسیب‌پذیری CVE-2025-14765 که توسط یک محقق ناشناس در ۳۰ سپتامبر ۲۰۲۵ کشف شد، به مهاجمان اجازه می‌دهد تا از خطاهای مدیریت حافظه سوءاستفاده کنند.

#اخبار
#آسیب_پذیری
#کروم
🆔 @mashhad_security_event2
🆔 @mashhad_sec_event
🟢 «دورهمی امنیت مشهد»
آموزش 🟤 اشتراک دانش 🔵 شبکه‌سازی
Post #220 247
⭕️ ظهور مجدد گروه هکری CyberVolk با یک باج‌افزار معیوب

🔻 گروه هکری طرفدار روسیه با نام CyberVolk، پس از یک وقفه چند ماهه، با ارائه باج‌افزار VolkLocker به عنوان سرویس مبتنی بر تلگرام، دوباره ظاهر شده است.

🔻 بر اساس تحلیل پژوهشگران امنیت، باج‌افزار VolkLocker که پیلودهای مبتنی بر Go را ارائه می‌دهد و بر روی سیستم‌های ویندوزی و لینوکسی قابل اجراست، دارای نقاط ضعفی در کد است که می‌تواند امکان بازیابی داده‌های رمزگذاری شده را بدون برآورده کردن خواسته‌های مهاجمان فراهم کند.

🔻این باج‌افزار به جای تولید کلید رمزگذاری پویا، کلیدها را به صورت رشته‌های هگز کدگذاری می‌کند و کلید اصلی را به صورت یک متن ساده در یک فایل مخفی روی سیستم آلوده ذخیره می‌کند.

🔻 این نقص فنی در طراحی VolkLocker باعث شده است که قربانیان این باج‌افزار، بتوانند بدون دادن هر گونه باج، از طریق استخراج کلید ثابت، فایل‌های خود را رمزگشایی کنند. ☺️

#اخبار
#باج_افزار
#رمزگذاری
🆔 @mashhad_security_event2
🆔 @mashhad_sec_event
🟢 «دورهمی امنیت مشهد»
آموزش 🟤 اشتراک دانش 🔵 شبکه‌سازی
  • 🤣 2
Post #219 185
🔴 به‌روز رسانی اضطراری اپل برای دو آسیب پذیری روز صفر

🔹 اپل به‌روزرسانی‌های اضطراری را برای وصله کردن دو آسیب‌پذیری روز صفر که در یک «حمله بسیار پیچیده»، افراد خاصی را هدف قرار داده بود، منتشر کرده است.

🔹 این آسیب‌پذیری‌های روز صفر با شناسه‌های CVE-2025-43529 و CVE-2025-14174 ردیابی می‌شوند. در بولتن امنیتی اپل آمده است: «اپل از گزارشی مبنی بر اینکه این مشکل ممکن است در یک حمله بسیار پیچیده علیه افراد خاص در نسخه‌های iOS قبل از iOS 26 مورد سوءاستفاده قرار گرفته باشد، آگاه است.»

🔹 آسیب‌پذیری شناسه CVE-2025-43529 یک نقص اجرای کد از راه دور در WebKit است که می‌تواند برای پردازش محتوای وب مخرب مورد سوءاستفاده قرار گیرد. اپل می‌گوید این نقص توسط گروه تجزیه و تحلیل تهدید گوگل کشف شده است.

🔹 آسیب‌پذیری شناسه CVE-2025-14174 یک نقص تخریب حافظه WebKit است که می‌تواند منجر به تخریب حافظه شود. اپل می‌گوید این نقص توسط هر دو گروه تجزیه و تحلیل تهدید اپل و گوگل کشف شده است.

#اخبار
#آسیب_پذیری
#اپل
🆔 @mashhad_security_event2
🆔 @mashhad_sec_event
🟢 «دورهمی امنیت مشهد»
آموزش 🟤 اشتراک دانش 🔵 شبکه‌سازی
Post #218 173
🔴 شناسایی آسیب‌پذیری در دستگاه های NAS

🔻یک آسیب‌پذیری از نوع تزریق دستور (Command Injection) در دستگاه‌های ذخیره‌سازی تحت شبکه (NAS) مدل ZSPACE Q2C تا نسخه 1.1.0210050 شناسایی شده است.

🔻این ضعف امنیتی در تابع zfilev2_api.OpenSafe واقع در مسیر /v2/file/safe/open وجود دارد که از طریق درخواست‌های HTTP POST قابل دسترسی است. مهاجم از راه دور می‌تواند با دستکاری پارامتر safe_dir، دستورات دلخواه خود را بر روی سیستم‌عامل دستگاه هدف اجرا کند.

🔻بهره‌برداری موفق از این آسیب‌پذیری به مهاجم اجازه اجرای کد از راه دور (RCE) را با سطح دسترسی پروسه‌ی وب سرور دستگاه می‌دهد.

🔻این موضوع می‌تواند منجر به نتایج فاجعه‌باری همچون کنترل کامل دستگاه و دسترسی به فایل‌های ذخیره شده، سرقت اطلاعات حساس و محرمانه کاربران، نصب بدافزار، باج‌افزار (Ransomware) یا ایجاد درهای پشتی (Backdoor) برای دسترسی‌های آتی شود.

#اخبار
#آسیب_پذیری
#RCE

🆔 @mashhad_security_event2
🆔 @mashhad_sec_event
🟢 «دورهمی امنیت مشهد»
آموزش 🟤 اشتراک دانش 🔵 شبکه‌سازی
  • ❤ 2
Post #217 219
❇️ ادغام دو شرکت امنیت سایبری Proofpoint و Hornetsecurity

🟦 شرکت پروف‌پوینت، اعلام کرده که مجموعه هورنت‌سکیوریتی را به طور کامل خریداری کرده و از این پس این دو مجموعه در یک ساختار مشترک فعالیت خواهند کرد.

🟦 هورنت‌سکیوریتی سال‌ها در زمینه امنیت فضای ابری، حفاظت از داده‌ها، پشتیبان‌گیری و امنیت ایمیل فعالیت داشته و بخش بزرگی از کاربران مایکروسافت ۳۶۵ به خدمات این شرکت وابسته‌اند.

🟦 با این ادغام، پروف‌پوینت به شبکه گسترده مشتریان و همکاران هورنت‌سکیوریتی دسترسی پیدا می‌کند؛ از جمله هزاران ارائه‌دهنده خدمات فناوری و صدها هزار کسب‌وکار کوچک و متوسط.

🟦 هدف این اقدام، تقویت دسترسی شرکت‌های کوچک و متوسط به ابزارهای حرفه‌ای برای حفاظت داده، ایمیل و محیط‌های ابری است.

🟦 تمرکز هر دو شرکت بر «امنیت مبتنی بر انسان» است؛ یعنی حفاظت از کاربران، داده‌ها و محیط‌های کاری که حالا با ترکیب توانایی‌های هر دو مجموعه این مسیر قوی‌تر دنبال می‌شود.

#حفاظت_داده
#شبکه_سازی
#امنیت_ایمیل

🆔 @mashhad_security_event2
🆔 @mashhad_sec_event
🟢 «دورهمی امنیت مشهد»
آموزش 🟤 اشتراک دانش 🔴 شبکه‌سازی
Post #216 228
🔴 هشدار در خصوص کشف آسیب پذیری RCE در REACT

🔹 یک آسیب‌پذیری با شدت ۱۰ از ۱۰، به نام «React2Shell»، در کامپوننت‌های سرور React (RSC) شناسایی شده که امکان اجرای کد از راه دور بدون احراز هویت را در برنامه‌های React و Next.js فراهم می‌کند.

🔹 یک محقق امنیتی، این نقص را کشف کرد و آن را در ۲۹ نوامبر به React گزارش داد. او دریافت که یک مهاجم می‌تواند با ارسال یک درخواست HTTP دستکاری‌شده به نقاط انتهایی React Server Function، به اجرای کد از راه دور (RCE) دست یابد.

🔹 ریکت هشدار داده است که «حتی اگر برنامه شما هیچ نقطه انتهایی React Server Function را پیاده‌سازی نکند، اما اگر از کامپوننت‌های سرور React [RCS] پشتیبانی کند، ممکن است همچنان آسیب‌پذیر باشد.»

#اخبار
#آسیب_پذیری
#ریکت
🆔 @mashhad_security_event2
🆔 @mashhad_sec_event
🟢 «دورهمی امنیت مشهد»
آموزش 🟤 اشتراک دانش 🟠 شبکه‌سازی
  • ❤ 3
  • 👍 1
Post #215 232
🔴کشف دو اسیب پذیری نگران کننده در Django

🔻 تیم توسعه دهنده رسماً به‌روزرسانی‌های امنیتی ضروری را برای رفع دو آسیب‌پذیری مهم موجود در چارچوب وب منتشر خواهد کرد.این مشکلات از شدت بالا تا متوسط متغیر هستند.

🔻مهم‌ترین نقص، که با شناسه CVE-2025-13372 ردیابی می‌شود، یک آسیب‌پذیری تزریق SQL با شدت بالا است که پروژه‌هایی را که از PostgreSQL استفاده می‌کنند، تحت تأثیر قرار می‌دهد

🔻آسیب‌پذیری دوم، CVE-2025-64460، یک مشکل با شدت متوسط است که مربوط به سریالایزر XML است.یک مهاجم از راه دور می‌تواند از این اسیب پذیری برای ایجاد حمله‌ی انکار سرویس (DoS) استفاده کند، و عملاً سرویس را از کار بیندازد

🔻این آسیب‌پذیری‌ها بر تمام نسخه‌های پشتیبانی‌شده‌ی جنگو،از جمله نسخه‌ی در حال انتشار جنگو ۶.۰، تأثیر می‌گذارند.

#اخبار
#آسیب_پذیری
#دجانگو

🆔 @mashhad_security_event2
🆔 @mashhad_sec_event
🟢 «دورهمی امنیت مشهد»
آموزش 🟤 اشتراک دانش 🔵 شبکه‌سازی
  • 🔥 4
Post #214 201
🔴بازگشت بدافزار Glassworm

💣 بدافزار Glassworm با مقیاس بی‌سابقه‌ای دوباره ظاهر شده و طی هفته گذشته ۲۴ افزونه مخرب را در سراسر Microsoft Visual Studio Marketplace و OpenVSX مستقر کرده است.

🛑 این موج جدید حملات، تهدید مداوم ناشی از نفوذ به ابزارهای توسعه‌دهندگان توسط زنجیره تأمین را نشان می‌دهد.

🛑 این بدافزار به‌طور خاص افزونه‌های قانونی را برای چارچوب‌های محبوب، از جمله Flutter، Tailwind، Vim، Yaml، Svelte، React Native و Vue کپی می‌کند و تشخیص بسته‌های معتبر از جعلی را برای توسعه‌دهندگان دشوار می‌سازد.

🛑 این مکانیسم حمله با انتشار اولیه بسته‌های به‌ظاهر قانونی که از بررسی‌های امنیتی عبور می‌کنند، از اعتمادی که توسعه‌دهندگان به بازارهای افزونه دارند، سوءاستفاده می‌کند.

🛑 متخصصان امنیتی توصیه می‌کنند که فوراً افزونه‌های نصب‌شده را بررسی کرده و راهکارهای اسکن بازار را برای شناسایی و جلوگیری از نفوذهای آینده پیاده‌سازی کنند

#اخبار
#بدافزار

🆔 @mashhad_security_event2
🆔 @mashhad_sec_event
🟢 «دورهمی امنیت مشهد»
آموزش 🟤 اشتراک دانش 🔵 شبکه‌سازی
Post #213 203
🔴هشدار گیت‌لب به کاربران خود

🔹 گیت‌لب به‌روزرسانی‌های امنیتی حیاتی را برای نسخه‌های Community ،Enterprise خود منتشر کرده است تا چندین آسیب‌پذیری با شدت بالا را برطرف کند.

🔹 این اپدیت ها نقص‌های امنیتی را برطرف می‌کنند که می‌توانند به مهاجمان اجازه دهند احراز هویت را دور بزنند، اعتبارنامه‌های کاربر را بدزدند یا از طریق حملات انکار سرویس (DoS) سرورها را از کار بیندازند.
نگران‌کننده‌ترین آسیب‌پذیری در این نسخه، CVE-2024-9183 است


🔹 گیت‌لب‌ اکیداً توصیه می‌کند که همه مشتریانی که نسخه‌های آسیب‌دیده را اجرا می‌کنند، فوراً به آخرین پچ(18.6.1، 18.5.3 یا 18.4.5) ارتقا دهند

#اخبار
#آسیب_پذیری
#گیت‌لب

🆔 @mashhad_security_event2
🆔 @mashhad_sec_event
🟢 «دورهمی امنیت مشهد»
آموزش 🟤 اشتراک دانش 🔵 شبکه‌سازی
Post #212 216
🔐 اقدام امنیتی جدید مایکروسافت در پلتفرم ابری

🔹 مایکروسافت اعلام کرده که برای افزایش امنیت، اجرای هرگونه اسکریپت خارجی در صفحه ورود (Sign-in) سرویس احراز هویت Entra ID در پلتفرم ابری خود را مسدود می‌کند.

🔹 این تغییر از اکتبر ۲۰۲۶ روی Entra ID جهانی اعمال می‌شود و فقط اسکریپت‌هایی اجرا می‌شوند که از دامنه‌های رسمی Microsoft باشند.

🔹 هدف از این اقدام، جلوگیری از حملاتی مثل XSS یا تزریق اسکریپت است که می‌تواند باعث سرقت رمز، ربایش نشست یا دسترسی غیرمجاز شود.

🔹 افزونه‌ها یا ابزارهایی که روی صفحه ورود، اسکریپت تزریق می‌کنند، پس از این تغییر کار نخواهند کرد و در نتیجه، امنیت بیشتر برای کاربران و سازمان‌ها هنگام ورود به حساب فراهم می شود.

#اخبار
#مایکروسافت
#ابر
🆔 @mashhad_security_event2
🆔 @mashhad_sec_event
🔴 «دورهمی امنیت مشهد»
آموزش 🟤 اشتراک دانش 🔵 شبکه‌سازی
Post #211 200
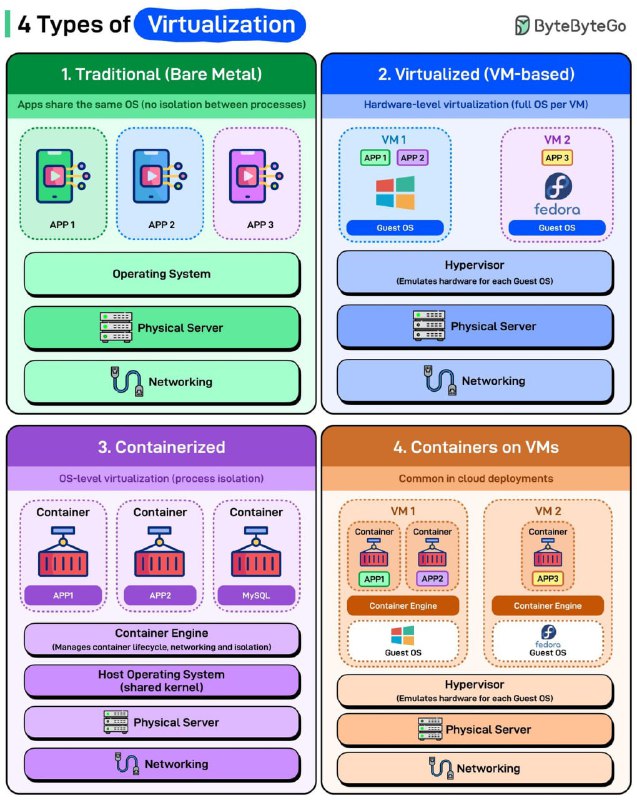
✅ انواع روش های مجازی سازی

🤔🤔 به نظرتون امنیت کدام روش بیشتره؟

#آموزش
#مجازی‌ـ‌سازی
#انتقال_تجربه

🆔 @mashhad_security_event2
🆔 @mashhad_sec_event
🔴 «دورهمی امنیت مشهد»
آموزش 🟤 اشتراک دانش 🔵 شبکه‌سازی
Post #210 183
🔴 سرقت رمز ارز کاربران اندرویدی توسط بدافزار جدید Albiriox

🔹به‌تازگی بدافزار پیشرفته‌ای به نام Albiriox شناسایی شده که با گرفتن کنترل کامل گوشی‌های اندرویدی، امکان سرقت مستقیم از حساب‌های بانکی را فراهم می‌کند. این بدافزار با پخش زنده صفحه گوشی برای هکر از طریق VNC، عملاً احراز هویت دومرحله‌ای را بی‌اثر کرده و کلاهبرداری را به‌صورت دستی انجام می‌دهد.

🔹بدافزار Albiriox توسط هکرهای روسی‌زبان و با مدل اشتراکی ماهانه حدود ۶۵۰ دلار در بازارهای زیرزمینی فروخته می‌شود. این بدافزار تاکنون بیش از ۴۰۰ اپلیکیشن بانکی و رمزارزی را در سراسر جهان هدف قرار داده است.

🔹 شیوه کاری بدافزار این گونه است که قربانیان پیامک‌هایی حاوی لینک‌های کوتاه‌شده‌ای دریافت می‌کنند که نوید تخفیف یا جوایزی را می‌دهند و آنها را به یک صفحه جعلی فروشگاه گوگل پلی هدایت می‌کنند. کاربر قربانی پس از دانلود و نصب یک برنامه‌ی ناشناخته، بدافزار اصلی Albiriox را از یک سرور فرمان و کنترل (C2) دریافت می‌کند.

#اخبار
#بدافزار
#مهندسی_اجتماعی

🆔 @mashhad_security_event2
🆔 @mashhad_sec_event
🟢 «دورهمی امنیت مشهد»
آموزش 🟤 اشتراک دانش 🔵 شبکه‌سازی
Older posts →

About this channel

How can I read @mashhad_sec_event without a Telegram account?
TGViewer shows the public web preview Telegram publishes for Mashhad Security Event | دورهمی امنیت مشهد: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does Mashhad Security Event | دورهمی امنیت مشهد have?
Mashhad Security Event | دورهمی امنیت مشهد (@mashhad_sec_event) has 228 subscribers on Telegram, refreshed roughly every 30 minutes.
Does Mashhad Security Event | دورهمی امنیت مشهد know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →