
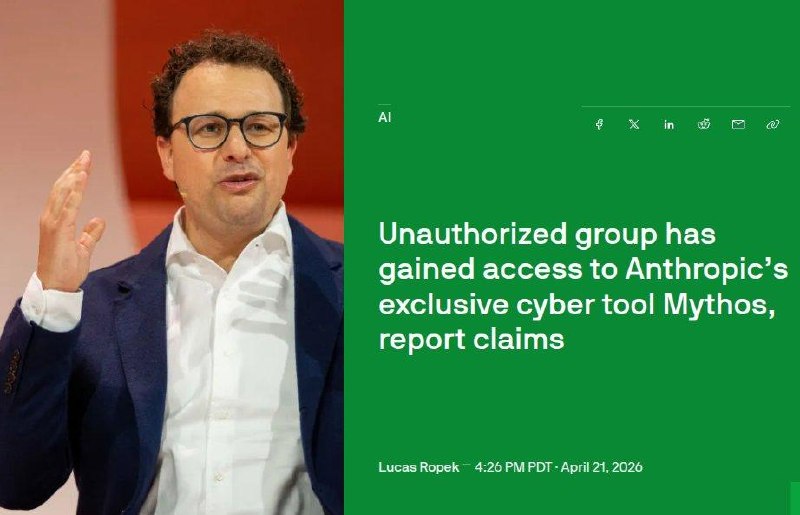
Mythos, закрытая модель Anthropic, заточенная под поиск уязвимостей, утекла за пределы круга избранных.
По данным Bloomberg, неизвестная группа получила к ней регулярный доступ через стороннего подрядчика и даже прислала журналистам скриншоты и живую демонстрацию работы.
Самое ироничное, что Mythos создавалась в рамках Project Glasswing, идея которого как раз в ограниченной дистрибуции: пусть модель видят только проверенные команды, и тогда её мощь не обернётся против индустрии.
План красивый, реальность жёстче. Ядро Anthropic никто не ломал. Ломать не пришлось. Хватило одного партнёра с дырявым контролем доступа.
И вот здесь начинается настоящий сюжет. Модель, которая ищет уязвимости быстрее людей, сама оказалась уязвима через самое слабое звено периметра. Подрядчик, чужой ноутбук, забытый токен, предсказуемое имя сервиса, и всё, твой закрытый оружейный ИИ гуляет в чужих руках.
Вывод неприятный, но его придётся принять всем, кто работает с фронтирными моделями. Секретность ИИ заканчивается там, где начинается цепочка поставок. Можно сколько угодно прятать веса, фильтровать доступ и подписывать NDA, но если у вендора слабый пароль, вся архитектура доверия рушится за одну ночь.
Mythos не первый такой случай и точно не последний. Вопрос уже не в том, утекают ли мощные модели. Вопрос в том, кто и когда поймает следующую.
techcrunch.com/2026/04/21/unauthorized-group-has-gained-access-to-anthropics-exclusive-cyber-tool-mythos-report-claims/
Post #2713
4.09K
- ❤ 19
- 🔥 6
- 🤣 6
- 👍 5
- 👨💻 3