
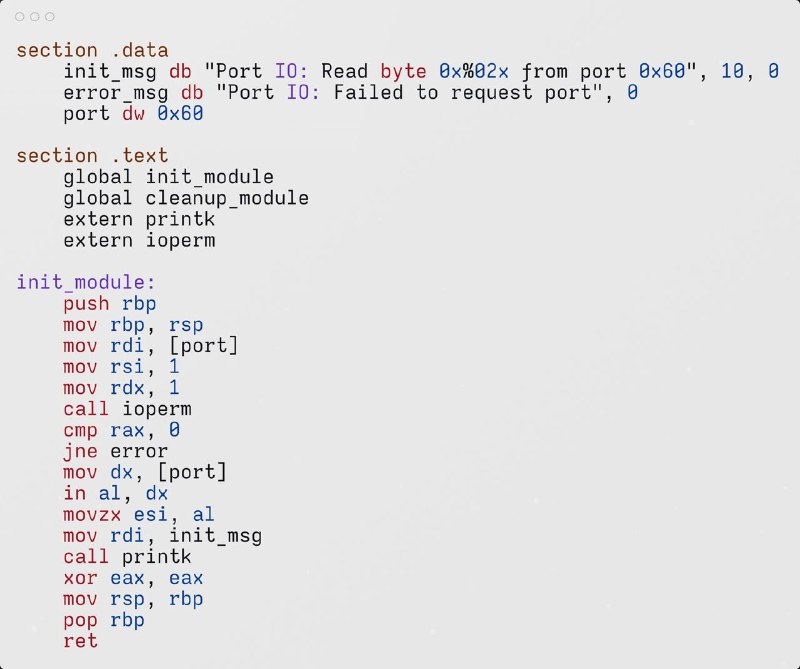

Разработчик показал необычный пример - модуль ядра Linux, написанный на NASM Assembly.
Модуль получает доступ к порту
0x60 - контроллеру клавиатуры, читает один байт данных и выводит результат через printk в системный лог.Что делает код:
- запрашивает доступ к I/O порту через
ioperm- читает значение из порта
0x60- отправляет сообщение в лог ядра
- корректно выгружается через
cleanup_moduleДля работы нужны права root и разрешение на низкоуровневый доступ к оборудованию.
Такой код показывает, насколько близко Linux позволяет работать с железом: от обычных процессов до собственного кода внутри ядра.