TGViewer
Channel Public Channel
Linux / Линукс

Linux / Линукс

@linux_gram

Все о мире Свободного Программного Обеспечения

🤝 Для связи - @raz_raz
💬 Чат - t.me/linuxgram_chat
🔷 ВК - vk.com/linux0ids
💡 Предложка - @linux_gram_bot

Заказать рекламу через биржу:
https://telega.in/c/linux_gram
Subscribers
13.8K
Photos
7.3K
Videos
233
Links
7.8K

Showing posts older than #12317 · Back to latest

Older Posts 20 shown
Post #12316 2.72K
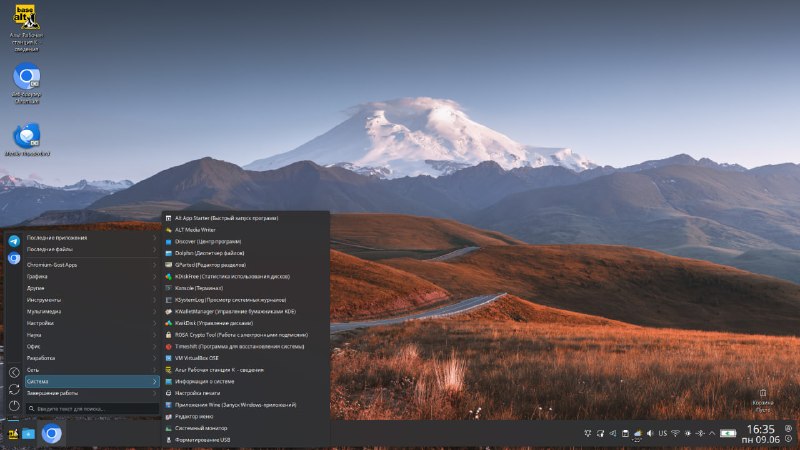
Альт Рабочая станция 11.2 удалила Яндекс Браузер и вернула кнопки окон

Разработчики выкатили обновление отечественного дистрибутива "Альт Рабочая станция 11.2"

В режиме панельного оформления окнам добавили кнопки "Свернуть" и "Развернуть". Для полного счастья в системный конфигуратор Тюнер завезли плагин проверки на соответствие рекомендациям ФСТЭК.

Под капотом тоже произошла революция. В систему добавили поддержку управления контейнерами в режиме rootless через Podman и выкинули Яндекс Браузер из установочного образа. Видимо, встроенные сервисы от поисковика оказались слишком тяжелыми даже для дистрибутива размером в 8 гигабайт. Но самая главная победа — это драйверы NVIDIA. Разработчики наконец-то изменили структуру их поставки, и теперь сисадминам не нужно каждый раз вручную собирать и обновлять ядро после прилета новых видеодрайверов. Чудеса автоматизации уже здесь

Linux / Линукс
🥸
  • 👍 37
  • ❤ 11
  • 😁 10
  • 🌚 2
  • 💔 2
Post #12313 2.62K
Нейросеть нашла критическую уязвимость в файловой системе XFS

▪️ Исследователи Qualys попросили ИИ-модель Claude Mythos Preview найти баг, похожий на знаменитый эксплойт Dirty COW. Искусственный интеллект не просто нашел состояние гонки в коде файловой системы XFS, но и написал рабочий эксплойт для получения прав root.

Уязвимость RefluXFS годами скрывалась в механизме клонирования файлов reflink, который включен по умолчанию еще с 2019 года и активно используется в корпоративных дистрибутивах.

▪️ А разработчики Ubuntu в очередной раз наступили на те же грабли со своей песочницей snapd. В утилите snap-confine откопали сразу три уязвимости, главная из которых позволяет локальному атакующему стать суперпользователем через двойное состояние гонки при создании временных директорий. Хакеру достаточно просто успеть создать симлинк в нужную долю секунды, чтобы прописать свои правила в систему.

▪️ Ну и напоследок: безопасники выявили дыру в древнем почтовом сервере Exim, которая благополучно существовала с 2013 года и позволяла поднять привилегии через банальные манипуляции с файлом перенаправления почты.

Пока гиганты индустрии рассказывают про невероятную безопасность своих серверных решений, их системы ломаются через базовые механизмы файловых систем и криво написанные изоляторы пакетов.

Linux / Линукс
🥸
Ubuntu Community Hub Snapd - multiple vulnerabilities fixed Fixes are available for 3 vulnerabilities reported in snapd, each with assigned CVE IDs and CVSS scores. CVE-2026-8933, discovered by Qualys, allows local attackers to escalate privileges. It impacts default installations of Ubuntu 22.04 LTS, Ubuntu 24.04…
  • 👍 18
  • 🔥 6
  • ❤ 3
Post #12310 2.56K
Клон SQLite на Rust, воссозданный AI на основе спецификаций

Компания Cursor опубликовала исходный код minisqlite, реализации СУБД SQLite, воссозданной на языке Rust и успешно проходящей официальный набор тестов sqllogictest от проекта SQLite. Проект подготовлен в ходе эксперимента, в котором проверялась эффективность работы AI-моделей GPT-5.5, Grok 4.5, Opus 4.8 и Fable 5, по воссозданию SQLite только на основе официального 835-страничного руководства, без доступа к оригинальному коду, интернету, наборам тестов и исполняемому файлу SQLite. Основная идея эксперимента - использование подробной спецификации в качестве промпта для создания сложного продукта.

Опубликованная реализация основывается на результатах, полученных при использовании AI-модели Opus 4.8. Minisqlite включает около 200 тысяч строк кода на Rust, не содержащего unsafe-блоков в коде библиотеки. Библиотека может открывать файлы, созданные в оригинальном sqlite3, и записывать файлы, которые можно прочитать в sqlite3. Реализация охватывает диалект SQL от SQLite, поддержку транзакций, 90 встроенных функций, планировщик запросов, движок выполнения запросов и движок хранения, совместимый с дисковым форматом SQLite 3. Из внешних зависимостей задействован только пакет elsa, с использованием которого реализован страничный кэш.

Linux / Линукс
🥸
Cursor Agent swarms and the new model economics · Cursor We compared old and new agent swarms building SQLite from scratch and found that better coordination delivers similar quality at a fraction of the cost.
  • 👍 10
  • 🤔 5
  • ✍ 2
  • 🌚 2
  • 😁 1
Post #12309 2.42K

Forwarded from 📚Системный Администратор (RTFM)

Работа с правами доступа файлов и директорий в Linux (часть 1)

# chown vasya /file
Назначить пользователя vasya владельцем файла file

# chown -R vasya directory
Рекурсивно обойти директорию directory и назначить пользователя vasya владельцем всех вложенных файлов и директорий

# chown vasya:group /file
Назначить владельца и группу для файла / file

# chmod ugo+rwx /directory
Установить полные права доступа rwx (Read Write eXecute) для всех ugo (User Group Other) на директорию / directory. То же самое можно сделать, используя числовое представление chmod 777 directory

# chmod go-rwx /directory
Удалить все права на директорию / directory для группы и остальных

📚@IT_obrazovach
  • 👍 12
  • ❤ 4
  • 😁 2
Post #12306 1.82K

Forwarded from Типичный Сисадмин

👮‍♂️ Минцифры выкатило Доктрину кибер-контроля до 2035 года

Официальная задача как обычно благая... спасаем пенсионеров 👴 от мошенников из колл-центров. Но если чекнуть документ под микроскопом, то опять вырисовывается архитектура новой Матрицы.

Что будет:

🟢Цифровой токен гражданина... отказ от логинов и СМС.
Государство хочет внедрить криптографический объект - верифицируемый цифровой отпечаток человека. Банки, ОпСоСы и Госуслуги будут обмениваться хешами этого токена.

Т.е. если у гражданна любой аккаунт ломают, то алгоритм меняет статус токена, и тут же, по цепочке, автоматически блокируют переводы в банке и всё остальное. Своеобразный нулевой траст с мгновенной блокировкой человека по всему рунету 😱

🟢 Основой бесшовной идентификации станет связка цифрового токена и единой биометрической системы. Для борьбы с дипфейками впишут обязательный поведенческий анализ и контроль живости. Допустим, чихнул не с той интонацией перед камерой мобилы, алгоритм сбросил твой токен, сиди без денег.

🟢 Отныне вводится понятие "цифровой след" и "электронное доказательство". Теперь логи серверов, метаданные, IP-адреса 🙂 и истории браузеров официально становятся уликами для судов. А еще узаконивают механизм обратного отслеживания - легальный деанон источника трафика в сети.

🟢 Антифрод полностью перекладывают на плечи бизнеса. Компании обяжут проходить гос аудиты своих систем безопасности. Появятся жесткие SLA по реагированию на инциденты. Если через вашу контору или сервис прошли скам-деньги, то вас заставят возвращать их по механизму обратного взыскания с дропов.

Выкатывать доктрину будут в три этапа:
До 2028 пишут ТЗ и законы.
В 2029–2030 заливают в прод и внедряют механизмы.
С 2031 по 2035 полируют систему и натягивают на нее суверенные нейросети.

Анонимность полностью RIP. Береги хэш с молоду 🙂

Типичный 🥸 Сисадмин
  • 😢 34
  • 😈 6
  • 😁 4
  • 🤯 3
  • 🌚 2
Post #12305 2.54K
Знаменитое «Nvidia, Fuck You!» Линуса Торвальдса уже много лет остаётся одной из самых обсуждаемых сцен в мире Linux

Произошло это в 2012 году на студенческой Q&A-сессии в Университете Аалто, когда один из студентов пожаловался на некорректную работу технологии NVIDIA Optimus под Linux

Linux / Линукс
🥸
  • ❤ 37
  • 😁 16
  • 😎 5
  • 💯 3
Post #12299 3.15K
Firefox 153 получил ИИ и двести дыр в безопасности

Mozilla выпустила Firefox 153 и продолжает упорно пичкать браузер всем подряд вместо того, чтобы просто нормально открывать веб-страницы. В свежем релизе ветки длительной поддержки разработчики с гордостью рапортуют о встроенном генераторе QR-кодов, пипетке для цвета и возможности склеивать PDF-файлы. Также завезли начальную поддержку Vulkan для аппаратного декодирования видео на Linux.

Для части пользователей выкатили экспериментальный режим "Smart Window", где нейросеть будет навязчиво помогать вам листать интернет. Чтобы оправдать бюджеты на безопасность, инженеры заодно сломали жизнь разработчикам расширений, запретив плагинам доступ к локальным файлам без специальных разрешений. Зато теперь браузер по умолчанию блокирует попытки публичных сайтов просканировать вашу домашнюю сеть на наличие умных чайников и дырявых роутеров.

Пока маркетологи хвастаются экспериментальной поддержкой формата JPEG XL и продвинутым алгоритмом сжатия данных через словари, безопасники латают огромные дыры. В релизе исправили двести шестнадцать уязвимостей, большинство из которых вызваны банальными переполнениями буферов и косяками с памятью. Эти баги позволяли хакерам запускать свой код через специально подготовленные сайты.

Linux / Линукс
🥸
  • 🤣 49
  • ❤ 5
  • 😢 3
  • 🌚 3
  • 🤯 2
Post #12298 2.68K
Не запускай --dangerously-skip-permissions в домашней директории.

Linux / Линукс
🥸
  • 🫡 18
  • ❤ 4
Post #12297 2.66K
NetworkManager 1.58 научился показывать QR-коды и эмулировать IPv4

Разработчики выкатили NetworkManager 1.58.0. В 2026 году индустрия все еще вынуждена городить лютые костыли ради старого протокола IPv4. Новый механизм CLAT позволяет хостам на чистом IPv6 запускать легаси-приложения через виртуальный интерфейс на базе BPF. Пакеты на лету заворачиваются в новый формат и летят на шлюз NAT64. До кучи в релиз завезли поддержку туннелей GENEVE для построения виртуальных сетей поверх физических, чтобы сисадминам было еще проще запутаться в собственной маршрутизации.

Но настоящий прорыв случился в текстовом конфигураторе nmtui. Спустя десятилетия развития консольных интерфейсов там наконец-то появилась кнопка Select для выбора сетевой карты из списка. В меню добавили поиск в стиле текстового редактора vim и кнопку для повторного сканирования беспроводных сетей. А главным киберпанком стала возможность вывести пароль от Wi-Fi в виде огромного пиксельного QR-кода прямо в окно терминала. Также авторы окончательно закопали древний бэкенд dhclient и вырезали поддержку устаревшего API Wext.

Linux / Линукс
🥸
  • 👍 26
  • 🤣 4
  • ❤ 1
Post #12295 2.72K
ИИ-спам доконал единственного безопасника проекта GNOME

Единственный человек, который с 2020 года разгребал все уязвимости, Майкл Катанзаро, официально сдался и объявил об уходе. Как обычно, индустрию накрыло лавиной мусорных отчетов об ошибках, сгенерированных нейросетями. Напоследок уставший безопасник решил громко хлопнуть дверью и радикально сократил срок скрытия уязвимостей с девяноста до тридцати дней. Разработчики либо чинят дыру за пару недель, либо вообще кладут на нее болт до самого дедлайна, так что нет смысла скрывать баги по три месяца.

Катанзаро покинет свой пост 1 декабря 2026 года. Если многомиллионное сообщество GNOME не найдет ему замену-волонтера, то уже с 1 ноября проект перестанет принимать информацию о новых уязвимостях.

Linux / Линукс
🥸
Michael Catanzaro's Blog Some Changes to GNOME Security Tracking Due to the increase in AI-generated security vulnerability reports, it is time for some changes in how GNOME manages vulnerability reports. These policy changes intentionally do not distinguish...
  • 🤯 36
  • 🤣 10
  • ❤ 3
Post #12294 2.63K
Умельцы установили Linux на Switch Lite

Linux / Линукс
🥸
  • 🔥 39
  • 😁 9
  • 😎 4
  • ❤ 3
  • 🎄 2
Post #12293 3.06K
ОС NetBSD портирована на системы с процессорами Motorola 68000

Разработчики операционной системы NetBSD представили новый порт hb68k, в котором реализована поддержка систем на базе процессоров Motorola 680x0, разработанных в 1979 году. В настоящее время подобные процессоры продолжают использоваться в конструкторах для самостоятельной домашней сборки компьютеров и обучения проектированию электронных устройств. Порт также может оказаться полезен любителям ретро систем, например, можно отметить недавние инициативы по запуску Linux на игровых приставках Atari Jaguar и Sega MegaDrive, оснащённых CPU Motorola 68000.

Работа порта опробована на созданном энтузиастом компьютере Phaethon 1, оснащённом самодельным блоком управления памятью (MMU), 8MB ОЗУ, двумя последовательными портами 16650, таймером DS3231/3232, шиной VME для подключения периферии, а также контроллерами прерываний, ввода/вывода, I2C и ATA.

Linux / Линукс
🥸
Mastodon @ SDF NetBSD Foundation 🚩 (@netbsd@mastodon.sdf.org) Added hb68k, a new port targeting home-designed and home-built computers designed around Motorola 68000-based processors, often distributed as DIY electronics kits. https://freshbsd.org/netbsd/src/commit/5VZn8FqRGWpDGcOG "I'm working with other 68k-home…
  • 👍 10
  • 😁 8
  • ❤ 2
Post #12290 2.66K
Выпуск композитного сервера Hyprland 0.56

Доступен композитный сервер Hyprland 0.56, использующий протокол Wayland. Проект ориентирован на мозаичную (tiling) компоновку окон, но поддерживает и классическое произвольное размещение окон, группировку окон в форме вкладок, псевдомозаичный режим и полноэкранное раскрытие окон. Код написан на языке С++ и распространяется под лицензией BSD.

Предоставляются возможности для создания визуально привлекательных интерфейсов: градиенты в обрамлении окон, размытие фона, анимационные эффекты и тени. Для расширения функциональности могут подключаться плагины, а для внешнего управления работой предоставляется IPC на базе сокетов. Настройка осуществляется через файл конфигурации, изменения в котором подхватываются на лету без перезапуска. Из функций также выделяются: динамически создаваемые виртуальные рабочие столы; режимы компоновки элементов на экране; глобальная обработка горячих клавиш; управление жестами на тачпаде/сенсорном экране.

Linux / Линукс
🥸
hypr.land Hyprland 0.56 has arrived!
  • 🔥 3
  • 🤯 3
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →