TGViewer
Channel Public Channel
Linux / Линукс

Linux / Линукс

@linux_gram

Все о мире Свободного Программного Обеспечения

🤝 Для связи - @raz_raz
💬 Чат - t.me/linuxgram_chat
🔷 ВК - vk.com/linux0ids
💡 Предложка - @linux_gram_bot

Заказать рекламу через биржу:
https://telega.in/c/linux_gram
Subscribers
13.8K
Photos
7.3K
Videos
233
Links
7.8K

Showing posts older than #11987 · Back to latest

Older Posts 18 shown
Post #11986 3.65K
Атакующие скомпрометировали 469 пакетов в AUR, включая ALVR, подставив вредоносные NPM-пакеты

Зафиксирована массовая компрометация пакетов в репозитории AUR (Arch User Repository). Атакующие получили контроль над 469 пакетами, оставшимися без сопровождающих (orphaned), взяв на себя их сопровождение. В качестве имени указывалось имя последнего сопровождающего, но другой email. Затем добавлялся один коммит и публиковалось обновление. Коммит добавлял «npm» в зависимости PKGBUILD и вставлял в post_install-блок строку для установки нескольких NPM-пакетов.

Среди устанавливаемых NPM-пакетов присутствовали популярные легитимные пакеты и вредоносные atomic-lockfile или js-digest. Установка NPM-пакетов добавлялась во все проекты, даже если в них не используется JavaScript и NPM. После активации вредоносное ПО закреплялось в системе как сервис systemd со случайным именем, камуфлируясь под поток ядра. При запуске с правами root сервис создавался в /etc/systemd/system и дополнительно активировал rootkit; при запуске от пользователя — в ~/.config/systemd/user.

Вредоносное ПО сканировало и отправляло на внешний сервер ключи и учётные данные VPN, Docker, Podman, SSH, конфиденциальные данные из браузера, историю команд в shell, ключи криптокошельков, токены доступа к Slack, Microsoft Teams, Discord, GitHub, NPM и Vault. Наиболее заметный скомпрометированный пакет — ALVR, популярный среди геймеров.

Linux / Линукс 🥸
  • 🤯 38
  • 😈 3
  • 😁 2
  • ❤ 1
Post #11985 3.86K
Marxsoft Lenix + Kollektiv Desktop Environment (KDE)

Linux / Линукс 🥸
  • 🔥 62
  • 🤣 39
  • 🫡 9
  • 🤯 3
  • 😢 2
Post #11983 12K
Проект ReactOS достиг возможности запуска игр Half-Life и Unreal Tournament 2004

Разработчики открытой операционной системы ReactOS, нацеленной на обеспечение совместимости с программами и драйверами Microsoft Windows, объявили достижении возможности запуска игры Half-Life. Запуск был осуществлён в ReactOS, установленном на реальном оборудовании - ПК Dell OptiPlex 990 c CPU Intel Core i5-2400, 1 ГБ ОЗУ и видеокартой NVIDIA GeForce 8400 GS. За несколько дней до этого в ReactOS удалось запустить игру Unreal Tournament 2004.

Linux / Линукс 🥸
  • 👍 49
  • 😁 14
  • ❤ 7
Post #11980 3.58K
Опубликован первый стабильный выпуск Euro-Office — форка платформы ONLYOFFICE DocumentServer, созданного 12 европейскими компаниями и организациями (Nextcloud, IONOS, Eurostack, XWiki и др.). Euro-Office полностью повторяет функциональность ONLYOFFICE, распространяется под AGPLv3, сборки подготовлены для x86_64 и ARM64 (deb, rpm). Причины форка: проблемы с рецензированием изменений в ONLYOFFICE, непрозрачность разработки, бинарные блобы и обфусцированный код, часть комментариев на русском языке, а также политическая ситуация (значительная часть разработчиков ONLYOFFICE находится в РФ).

The Document Foundation (TDF) опубликовала открытое письмо с критикой Euro-Office. Основные претензии: в Euro-Office по умолчанию используется проприетарный формат OOXML (Microsoft), а не открытый OpenDocument, что укрепляет привязку к американскому производителю и противоречит целям европейского цифрового суверенитета. Также TDF напоминает, что первыми европейскими открытыми офисными пакетами были OpenOffice. org и LibreOffice (основаны на немецком StarOffice), а Euro-Office — лишь ребрендинг сторонней кодовой базы.

Linux / Линукс 🥸
  • 👍 33
  • ❤ 1
Post #11978 3.14K
В Fedora взломали учётную запись разработчика и месяц использовали AI-агента для продвижения сомнительных патчей

Адам Уильямсон (команда контроля качества Fedora) заметил подозрительную активность разработчика Натана Джованнини, который ранее особо не проявлял себя, а в мае вдруг начал активно отправлять патчи, комментировать ошибки и изменять статусы отчётов, причём с явными признаками использования AI. Натан переназначал на себя чужие отчёты, закрывал их после отправки патчей в upstream, не дожидаясь принятия, или просто отклонял с пометкой NOTABUG.

Когда Адам попросил прекратить автономное использование AI-агента, Натан ответил, что это не его агент, его учётные данные скомпрометированы и кто-то действует от его имени. Он восстановил доступ к учётным записям в Fedora и GitHub, но сообщил, что его официальный аккаунт в GitHub — «nathangiovannini99», созданный за час до письма. Всплыли ещё как минимум две учётные записи, ассоциированные с Натаном.

Некоторые патчи Натана были приняты в инсталлятор Anaconda (вошли в релиз 45.5), но сопровождающий отменил эти изменения и выпустил Anaconda 45.6 без них. Патчи также были приняты в утилиту osc (openSUSE Commander). Ещё один патч передали в lxqt-policykit, но разработчики Fedora успели предупредить сопровождающего до принятия. Патчи не содержали вредоносного кода, но предположительно были подготовкой к внедрению бэкдора в компоненты сборочной системы (как в инциденте с xz). Изменения также замечены в gwenview и easyeffects.

Linux / Линукс 🥸
  • 🫡 37
  • 👍 7
  • ❤ 3
  • 🤯 3
  • 🔥 2
Post #11976 3.22K
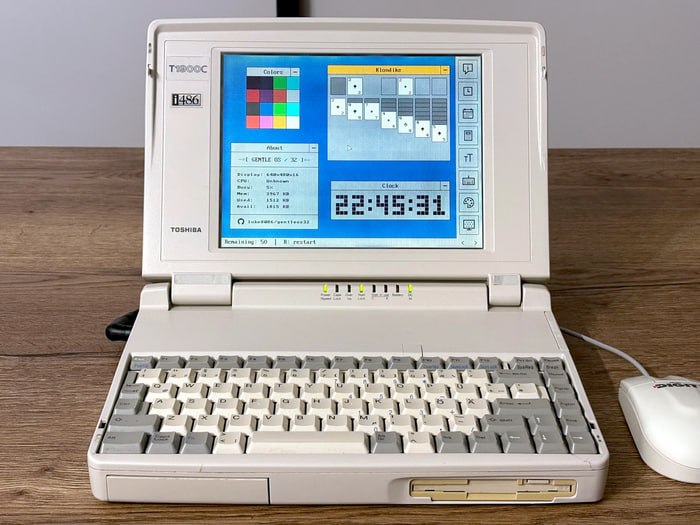
Энтузиаст опубликовал первый выпуск GentleOS — операционной системы для старых 32-разрядных компьютеров и ноутбуков (требования: CPU i386, 4 МБ ОЗУ, VGA 640x480). Код на C под GPLv2. Доступны образы: 8 МБ (на диск) и 1.4 МБ (на дискету). ОС построена на монолитной архитектуре, настраивается на этапе сборки.

Из приложений: калькулятор, календарь, часы, генератор звука, простейший графический редактор, игры (змейка, mahjong, минёр, тетрис). Также развивается вариант GentleOS/16 для 16-разрядных систем с Intel 80186 (требования: 192 КБ ОЗУ, CGA 320x200x4), запуск с дискет 720 КБ или 1.4 МБ.

Linux / Линукс 🥸
  • 🔥 46
  • 👍 8
  • ❤ 4
  • 😎 3
Post #11974 2.95K
Вышла новая версия ядра Asterinas 0.18, написанного на Rust и предоставляющего ABI, совместимый с ядром Linux

В дистрибутиве Asterinas NixOS поверх этого ядра работают Xfce, Firefox, systemd, Podman, QEMU, nginx, Redis, Clang, GCC, Go, Python, Ruby, Rust, Git, FFmpeg, PyTorch, TensorFlow, Ollama и Codex.

В версии 0.18, в рамках работы над запуском Asterinas в качестве гостевой системы в Kata Containers и Confidential Containers, реализована поддержка пространств имён IPC и cgroup, nsfs, cgroups, virtio-fs, virtio-rng и vsock. Реализован системный вызов ptrace (отладка через GDB и strace). Добавлена новая реализация ext2 и драйвер NVMe. В VFS добавлен механизм Dentry и переделана реализация страничного кэша. В Asterinas NixOS теперь можно запускать Codex, QEMU и Firefox. Добавлены системные вызовы pidfd_getfd, pidfd_send_signal, pivot_root, начальная поддержка IPv6, система capabilities и начальная реализация LSM.

Linux / Линукс 🥸
  • ❤ 6
  • 🤯 4
  • 👍 1
Post #11969 3.28K
Ubuntu MATE возрождается после ухода основателя

Лидер Lubuntu Томас Уорд объявил о формировании новой команды разработчиков, которая взяла на себя сопровождение. Отдельного релиза Ubuntu MATE 26.04 не будет, но пакеты с рабочим столом MATE для Ubuntu 26.04 поддерживаются и обновляются (можно установить через sudo apt install ubuntu-mate-desktop). Новая команда разгребает ошибки, накопившиеся за годы стагнации, и обновляет MATE с версии 1.26 (2021 год) до ветки 1.28. Полноценные установочные образы Ubuntu MATE планируется выпустить осенью с версией 26.10.

Linux / Линукс 🥸
  • 🙏 25
  • 👍 15
  • 😁 4
  • 🌚 3
  • ❤ 2
Post #11968 3.17K
Как можно сидеть на Винде, когда есть ЭТО 😁

Linux / Линукс 🥸
  • 😁 52
  • ❤ 9
  • 🔥 5
  • 🤣 4
  • 🌚 3
Post #11966 2.86K
В Apache 2.4.68 исправлено 13 уязвимостей, включая DoS через HTTP/2 Bomb

Вышел релиз HTTP-сервера Apache 2.4.68, в котором устранено 13 уязвимостей. Шесть из них имеют умеренный уровень опасности, остальные — низкий. Наиболее важные:
CVE-2026-49975 — отказ в обслуживании через исчерпание всей доступной памяти (HTTP/2 Bomb, аналогично уязвимости в nginx и других серверах).
CVE-2026-34355 — переполнение буфера в mod_proxy_html (эксплуатируется при контроле над бэкендом).
CVE-2026-44186 — бесконечное зацикливание в mod_proxy_ftp.
CVE-2026-44119 — локальные пользователи с правами на создание .htaccess могут читать файлы с привилегиями пользователя httpd.
CVE-2026-43951 — аварийное завершение из-за чтения за пределами буфера в mod_headers и mod_mime.
CVE-2026-42535 — в mod_dav_fs: авторы контента WebDAV могут получить доступ к каталогу с расширенными привилегиями.
CVE-2026-29167 — use-after-free в mod_ldap.
CVE-2026-29170 — межсайтовый скриптинг в mod_proxy_ftp.
CVE-2026-34356 — переполнение буфера в ProxyPassReverseCookieMap.
CVE-2026-42536 — переполнение буфера в mod_xml2enc.
CVE-2026-44185 — чтение за пределами буфера в mod_ssl (OCSP-запросы).
CVE-2026-44631 — переполнение буфера при обработке регулярных выражений в конфигурации.
CVE-2026-48913 — use-after-free в mod_http2 при исчезновении файловых дескрипторов.


Из не связанных с безопасностью изменений: в mod_ssl и утилите ab добавлена поддержка OpenSSL 4.0, в ErrorLogFormat появилась подстановка %{m}t для миллисекунд, mod_http2 обновлён до версии 2.0.42.

Linux / Линукс 🥸
  • 🔥 13
  • ❤ 3
Post #11965 2.27K

Forwarded from Типичный Сисадмин

🚫 ВНЕЗАПНО...«Войти через Google» теперь вне закона. За буржуйскую авторизацию выкатят конские штрафы.

Госдума в турборежиме приняла закон, который будет жестоко бить рублем за идеологически неверный логин. Отныне владельцы сайтов и приложух обязаны пускать юзеров исключительно через правильную авторизацию:

1. По РФ номеру мобильного телефона.
2. Через ЕСИА (Госуслуги).
3. Через ЕБС (Улыбаясь в камеру единой биометрической системе).
4. Через суверенные сервисы авторизации (VK ID, Yandex ID, Сбер ID).

В этот же пакет поправок изящно запихнули штрафы за рекомендательные алгоритмы. Если твой сайт подсовывает юзеру контент на основе его интересов (как лента в соцсетях или товары в маркетплейсе), но ты не вывесил на пол-экрана плашку-уведомление и не написал юридическую портянку с правилами работы этих алгоритмов, то лови еще один штраф. А если РКН приказал отключить рекомендации, а ты проигнорировал - минус 2,8 млн рублей из бюджета конторы 😰

Проблема заморского OAuth для товарища майора в том, что он не дает жесткой привязки токена к физической тушке. А вот авторизация по СМС, через Госуслуги или ВК превращает любой session_id в прозрачный цифровой след 👮‍♂️

Вэлком тотальный деанон... В новой парадигме каждый комментарий, каждый заказ на маркетплейсе и каждый лог авторизации будет детерминированно слинкован с СНИЛС и паспортными данными. Высшая форма деанонимизации на уровне базовой архитектуры веба 😶

Фронтендерам и бэкендерам прибавилась тонна работы 😭 по выпиливанию зарубежных SDK, миграции старых юзеров на новые методы входа и прикручиванию кнопок, типа "Войти через ВК".

Типичный 🥸 Сисадмин
  • 💔 34
  • 😁 7
  • 😢 7
  • 👍 5
  • 🙏 3
Post #11962 3.21K
Redox OS (микроядро на Rust) портировал Xfce и реализовал планировщик EEVDF

Разработчики Redox OS (микроядро на Rust) опубликовали отчёт о развитии проекта. Успешно портирована среда рабочего стола Xfce (работает стабильнее, чем MATE, у которого проблемы с Caja). Реализован новый планировщик задач EEVDF (Earliest Eligible Virtual Deadline First), учитывающий процессы, которые недополучили или получили слишком много процессорного времени, и корректирующий их приоритет.

Продолжена работа над POSIX-совместимой стандартной библиотекой relibc (Rust). Улучшен драйвер псевдотерминалов, добавлена частичная поддержка rlimit, повышена производительность poll/epoll (до 4 раз в QEMU). Реализовано кэширование inode, сократившее время тестовой компиляции GCC с 2411 до 670 мс. Портированы CPython 3.15 и libdrm.
Из окружения COSMIC портирован графический интерфейс для мониторинга системы. Добавлена настройка шрифтов в эмуляторе терминала.

Linux / Линукс 🥸
  • 👍 26
  • ❤ 3
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →