
ИИ-агент нашёл и проэксплуатировал дыру в репозитории Snowflake за пять дней. Виноват ли Copilot — вопрос открытый
#ai #ии #ИБ #githubactions #devsecops #agents
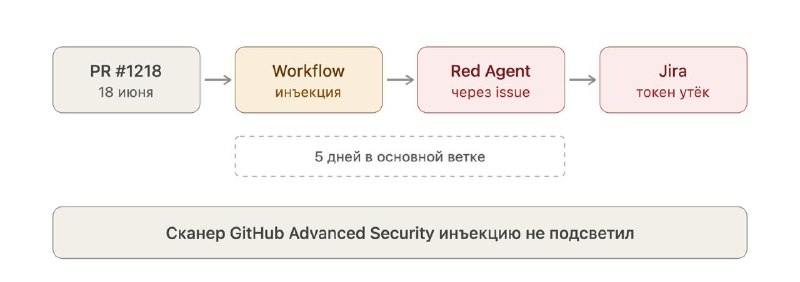
Wiz Research рассказала о случае, где обе стороны — автоматика. Автономный Red Agent просканировал GitHub-организацию Snowflake и пометил workflow jira_issue.yml в репозитории snowflake-connector-net как уязвимый к script injection через недоверенный ввод в блоках run:. Эксплуатация — одним лишь заголовком GitHub-issue, специально сформированным; на выходе украденные креды к внутренней Jira Snowflake.
Тайминг — главное здесь. Уязвимость попала в основную ветку 18 июня 2026 года с мержем PR #1218 и была жива всего пять дней до обнаружения. Сканер GitHub Advanced Security проанализировал финальную ревизию PR вместе с уязвимым workflow и критическую инъекцию не подсветил. Механика классическая: заголовок подставлялся в shell-строку раньше, чем отрабатывали команды санитизации, а защитное условие сравнивало свойство pull request, которого на issue-событиях просто не существует.
Теперь про заголовки в духе «ИИ сломал код». Атрибуция спорная. Wiz указала, что в коммите значился со-автор «Copilot Autofix powered by AI»; The Hacker News, разобрав коммиты, отнесла уязвимый фрагмент к инженеру Snowflake, а Copilot менял отдельные аспекты. GitHub утверждает, что Copilot Autofix этот код вообще не ревьюил. CVE не заведён, CVSS нет, в KEV не попадало.
Моя оценка: спор об авторстве отвлекает от единственного полезного вывода. Окно обнаружения схлопнулось до пяти дней — значит, циклы патчей и время жизни секретов надо подгонять под автоматических исследователей, а не под квартальный аудит. И да, PR от ИИ-ассистента обязан проходить тот же security-ревью, что и человеческий. Пока индустрия считает автофикс «уже проверенным по определению», такие истории будут повторяться.
Life-Hack - AI
Post #669
368
- ❤ 4
- 👍 2