TGViewer
Channel Public Channel
Константин Сизов. Давайте об ИТ

Константин Сизов. Давайте об ИТ

@lets_about_it

Сети, сервера, СХД, виртуализация, кибербез - под ключ.
Всё, что связано с ИТ-инфраструктурой.
Отечественной и не только.

20 лет опыта ИТ-проектов.
Связь: @letsit_feedback_bot
Subscribers
3.37K
Photos
319
Videos
45
Links
231

Showing posts older than #474 · Back to latest

Older Posts 9 shown
Post #472 473
Горячий 🔥 ноябрь не дает расслабиться!)

Так что пишу с колес, так как мы уже в процессе…

В процессе запуска вторых студенческих соревнований по кибербезопасности -
It’s SIMPLE CTF 2!

В этом году проводим их совместно с Бурятским Государственным Университетом (Улан-Удэ) и Сибирским Государственным Университетом имени Решетнёва (Красноярск).

Турнир в этом году пройдёт в новом формате, но об этом подробнее напишу позднее.

Традиционно перед самим турниром проводим серию обучающих вебинаров для участников. Но, в принципе, и для всех желающих, ссылки на вебинар публикуются в официальном канале соревнований.
Программа на втором фото.

Правда обучение началось уже вчера 😬

Сегодня, 26 ноября, в 15:00 (10:00 мск) будет вебинар на тему «Инструменты анализа» - что нужно для расследований и анализа.

Сами соревнования в эту пятницу - 29 ноября. Вход будет свободный, тоже все напишу.

Давайте об IT
  • ⚡ 4
  • 🔥 3
  • 🎃 2
Post #461 597
А мы продолжаем лезть в дебри, да ещё и вперёди всех.

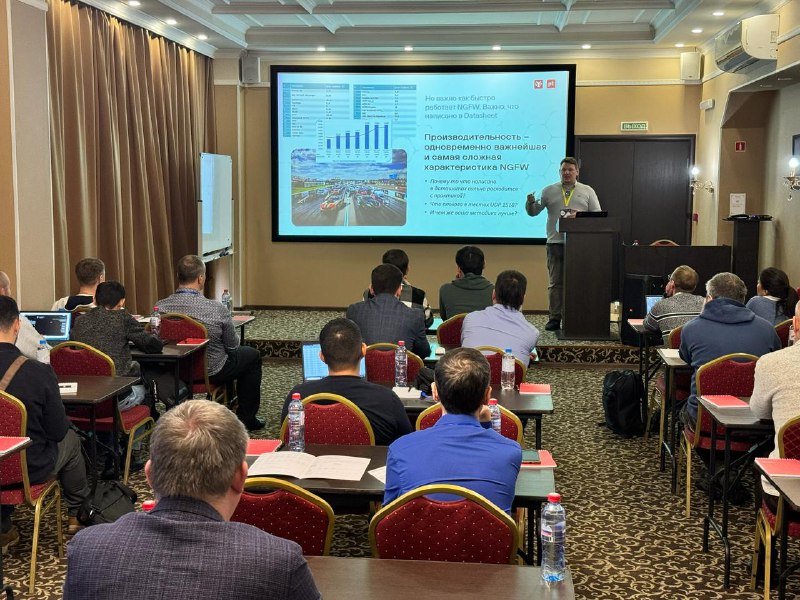
На прошлой неделе провели технический тренинг по NGFW от Positive'a, такой же, который до этого сами прошли в Москве. Только там был для партнеров, а этот уже сделали для наших заказчиков. Были и из Улан-Удэ, и из Иркутска.

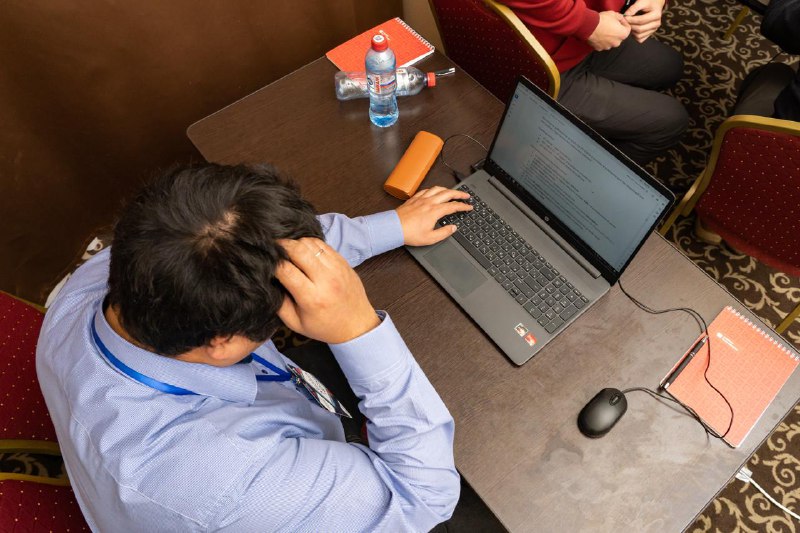
Собрали 25 инженеров с ноутбуками 👨‍💻, привезли спикера из Казани, распотрошили в теории всю техническую внутрянку NGFW (один экземпляр даже реально вскрыли 😬), нарезали каждому персональный облачный стенд с развернутой инфраструктурой для лабораторки и начали тест-драйв! 🚗

Постарались по максимуму убрать маркетинг и сконцентрироваться чисто на технических деталях. Полезли в дебри.
Less bullshit - more engineering :)

Без развития инженеров как своих, так и у заказчиков, не получится ни внедрить что либо приличное, ни инфру развить. А задачи то стоят..

Главное, что получили очень хорошие отзывы именно за тех.тренинг, практику и обучение. Не просто конфа с презентациями)

Теоретическая часть понравилась <...> Все таки по разному преподносит информацию преподаватель и просто менеджер.


Отличный лектор знает предмет на отлично, доходчиво объясняет, корректирует


Понравилась практическая часть, что сотрудники Симпл ходят и помогают


А по поводу «впереди всех» - оказывается мы провели первый буткемп для заказчиков за пределами Москвы))

Едем дальше, сегодня уже новая конфа... 😉

Давайте об IT
  • 🔥 12
  • 👍 3
  • 👏 3
  • 🎃 2
  • 😍 1
Post #460 417

Forwarded from Топ кибербезопасности Батранкова (Denis Batrankov ИКС Холдинг)

Прямо во время прямого эфира у криптостримера сняли $100 тысяч. Он случайно показал свой код доступа от кошелька (seed-фразу) во время демонстрации экрана. В итоге все его средства вывели за пару минут... epic fail.
  • 🌚 7
  • 😱 2
  • 👍 1
  • 🎃 1
Post #459 409
Оплошность хотя бы в мелочи сейчас в сети очень быстро наказывается. Отсюда и взломы через открытые порты наружу ("временно" и со слабыми учетками), и угнанные учетки в соцсетях, и успешный фишинг.
Или, как в этом случае - потеря цифровых денех...
Точно в комментах там подметили - к стримам и шерингам надо готовиться сейчас очень-очень тщательно.
Неловкое движение и минус 100к$.
Жёстко, конечно...

Давайте об IT
Post #458 496
Выжимка из пленарной сессии с регуляторами ИТ-отрасли (ФСТЭК, НКЦКИ, Минцифра, Минпромторг) с SOC-форума 2024 🔴

(пост для безопасников, хотя и не только - смотри тезисы Минцифры ниже)
---

ФСТЭК выборочно проверил 100 органов власти по своей методике оценки защищенности, и только 10%(!) обеспечили по ней минимальный уровень защищенности. Ну то есть тезис Минцифры, что до сих пор допускаются элементарные ошибки, находит свое подтверждение.
Отмечается, что ФСТЭК дальше планирует продвигать автоматизацию оценки защищенности по этой методике. И это опять-таки совпадает с трендом на разработку продуктов по автотестированию инфраструктуры, тот же Knockin, или его развитие - автопентест.

Минцифры ставит цель, что к 2030 году при проектировании ИТ-систем повсеместно в архитектуру должна будет закладываться автоматически тематика ИБ - по сути концепция Secure by Design, но уже продвигаемая централизованно.
Упор на исключение человеческого фактора на уровне архитектуры и на использование ИИ (хто бы знал как...).
Также они предлагают развивать багбаунти в регионах, как альтернативную оценку защищенности. При этом чуть ли не с гостарифами)

И закончим статистикой от НКЦКИ - 80% инцидентов за 2024 год ставили своей целью максимальное нанесение ущерба - разрушение инфраструктуры.
И вот самые распространенные виды этих инцидентов:
🚨 Критические уязвимости на периметре
🚨 Фишинг
🚨 Атаки через подрядчиков
И это будет трендами 2025 года.

А какие бы контрмеры вы предложили для парирования этих видов инцидентов?


Давайте об IT
  • 👍 5
  • ❤ 2
  • 🎃 1
  • 🙉 1
Post #457 478
Проекты проектами, а уже пора задуматься о новогоднем мерче!
Коллаборация так и напрашивается 😁

#пятничное

Давайте об IT
  • 🤣 7
  • ☃ 5
  • 🔥 3
  • 🎄 2
  • 🎃 1
Post #456 447
Экспертное мнение по отечественным решениям виртуализации и по ситуации в виртуализации в целом - статья Дмитрия Горохова

Слежу за Дмитрием Гороховым и его деятельностью несколько лет. Приводил уже ссылки на животрепещущий митап по виртуализации, который они организовывали в 2022 году.

В его статье можно в целом окунуться в общую оценку ситуации на рынке отечественной виртуализации.

Большая часть и так была мне известна, а зацепила интересная мысль, даже несколько мыслей, в конце статьи, достойные обсуждения:

Сейчас на российском рынке серверной виртуализации ходит много слухов, домыслов и ошибочных мнений. Поэтому в ближайшие годы его ждет курс на кристаллизацию — со временем у комьюнити появится понимание реальной ситуации.

Также рано или поздно у ряда производителей должны иссякнуть ресурсы. Инвестиции в разработку, выпуск новых версий продукта, борьба за долю рынка не могут продолжаться долго. Одновременно с этим некоторые крупные заказчики станут заниматься внутренней разработкой, не найдя ничего подходящего на рынке.

Также, по моему мнению, не стоит ожидать появления на рынке серьезных инноваций. Большинство вендоров находится в стадии реализации дорожной карты или стабилизации работы существующих версий продуктов, чтобы соответствовать запросам бизнеса. Вместе с тем современные подходы к разработке ПО вызывают у заказчиков смещение акцента в пользу новых подходов к построению ИТ-инфраструктуры. В среднесрочной перспективе это вызовет отток интереса от платформ виртуализации, а в долгосрочной — может и вовсе остановить этот бизнес.

К примеру, посмотрите, что случилось с лидером мнений и генератором трендов на рынке виртуализации компанией VMware. В 2022 году ее выкупила Broadcom. Смена политики лицензирования и продуктовой линейки по сути закрыла доступ к ее продуктам для малого и среднего бизнеса. Не исключаю, что платформы виртуализации станут такими же legacy, как и приложения, работающие в виртуальных машинах.


То есть тренд получается на стабилизацию и допиливание продуктов по уходящему legacy-тренду классической виртуализации.
А при этом растет направление новых приложений (контейнерных), и существующие продукты виртуализации для него просто не подойдут - для них создаются новые продукты...

Как видите ситуацию вы? С чем сталкиваетесь в своих инфраструктурах?
Как будем дальше развивать приложения и инфру под них?)

Давайте об IT
Москва Дмитрий Горохов, «Инфосистемы Джет»: «На российском рынке серверной виртуализации сохранится курс на кристаллизацию и консолидацию» Российский рынок серверной виртуализации сегодня переживает эпоху перемен: заказчики ищут готовые решения для перехода к импортонезависимости, а вендоры усиленно дорабатывают свои продукты. Пока на рынке нет явного лидера, но появилось достаточно большое…
  • 👍 1
  • 🤔 1
Post #455 437
Осиное гнездо 🐝

Всех узнали?)

#пятничное
  • 🔥 6
  • ❤ 1
Post #448 506
Как мы ломали метрокластер

Мы, конечно, больше наблюдали, чем ломали :), но все же.

Две стойки, имитирующие две площадки. На каждой хост виртуализации и СХД. Между ними сервер, имитирующий задержку на расстоянии 50км. Есть сервер свидетель для схд, на одной из площадок.

В качестве сервиса - СУБД Postgres, в качестве нагрузки - клиент с pgbench.

Виртуализация - zVirt.
СХД - Аэродиск.

На одном из видео села батарейка на телефоне, где-то минута потерялась. Но основное должно быть понятно.
По 4му тесту с витнесом отпишусь по запросу в комментариях кому интересно.

Вообще, кластер - молодец)

Давайте об IT
  • 👍 4
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →