TGViewer
Channel Public Channel
Константин Сизов. Давайте об ИТ

Константин Сизов. Давайте об ИТ

@lets_about_it

Сети, сервера, СХД, виртуализация, кибербез - под ключ.
Всё, что связано с ИТ-инфраструктурой.
Отечественной и не только.

20 лет опыта ИТ-проектов.
Связь: @letsit_feedback_bot
Subscribers
3.38K
Photos
319
Videos
45
Links
231
Recent Posts 14 shown
Post #614 358
Достойный ответ PR-службы Додо Пицца, который повышает (не снижает) доверие к бренду и лояльность к компании даже после киберинцидента.

PR-служба тоже участвует в реагировании на инцидент, если что 🙂

Кстати, это тоже отрабатывается на киберштабных учениях организации.
Telegram Додо Пицца Россия Друзья, вчера и сегодня случилась кибератака на нашу IT-систему. Команда информационной безопасности делает всё, чтобы такого больше не повторилось. А пока хотим открыто рассказать, какие данные части наших клиентов могли оказаться в доступе: имена, адреса…
  • 👍 3
Post #613 398

Forwarded from Топ кибербезопасности Батранкова

NGFW Бинго: я выбрал две клетки

TS Solution сделали NGFW Бинго. Там 12 карточек с частыми требованиями. Отмечаешь своё, видишь вендоров. Полезнее любой таблицы из ТЗ на 200 строк.

Я выбрал две позиции.

Изоляция управления

8 лет в Palo Alto Networks объяснял одно и то же: у NGFW два сердца: data plane и management plane. Если они живут на одном CPU — при атаке теряете управление ровно тогда, когда оно нужнее всего. Если идет DDoS, то веб-интерфейс не открывается, SSH отваливается по таймауту. Впервые я наелся этого с Check Point в 1998 году и это продолжается у многих поставщиков до сих пор.
На пилоте проверяйте руками: грузите процессоры до 100% и пробуйте закоммитить правило. Сколько минут? Если вы так и не дождались, то управления устройством у вас нет.

Reverse-proxy

На карточке подсказка: «Наверное, вы имели в виду WAF?» Нет.
Reverse-proxy на NGFW публикует наружу 1С, почту, порталы для подрядчиков.
Отдельный WAF ради портала на 40 человек покупать экономически невыгодно.
Без reverse-proxy сервисы публикуют голым DNAT. Это так себе решение.
Интернет-банку, да, нужен настоящий WAF. Средней компании хватит публикации на NGFW.

Про остальные
ФСБ и ФСТЭК: часто не критерий выбора, а банально входной билет. Вендоры это знают.
SSL от 20 Гбит/с: спросите, с каким шифром, размером пакета и включён ли IPS или антивирус во время теста - вы ведь расшифровываете SSL/TLS для какой-то инспекции.
GRE over IPSec важно, чтобы отправлять OSPF и BGP через туннели.
Экосистема: удобна до первой проблемы с вендором. Check Point и Fortinet тоже были экосистемой до 2022. Теперь темная сторона силы.

Чего я бы добавил в критерии выбора

🔹Конвертер политик с Check Point, Fortinet, Cisco ASA.
🔹Идентификация пользователей на терминальных серверах.
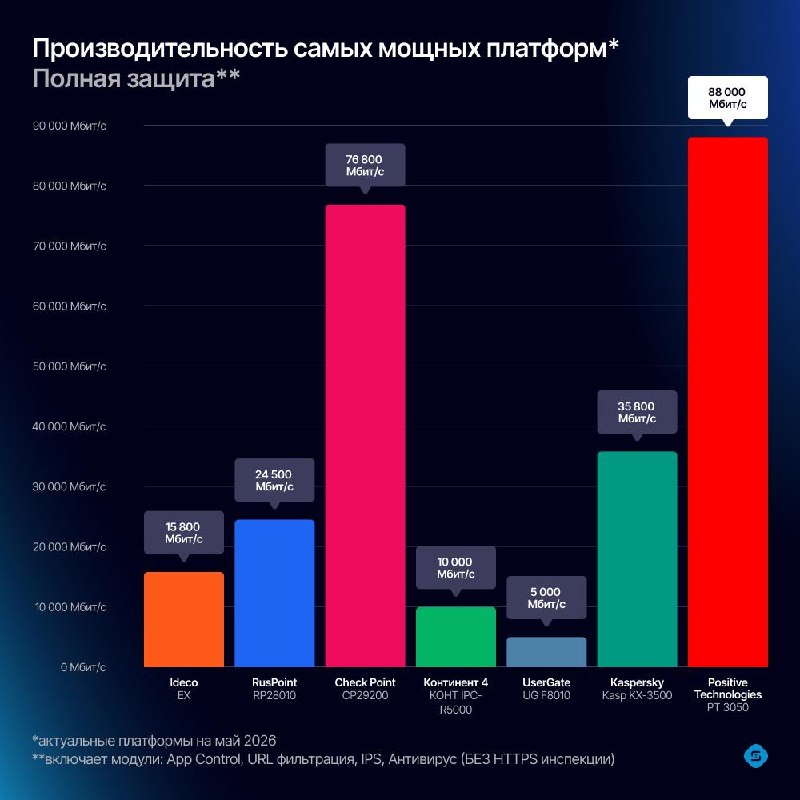
🔹Задать производительность с App-ID + IPS + антивирусом одновременно. Кстати у Check Point был их внутренний инструмент для этого.
🔹Кластер без разрыва сессий.
🔹1С, Контур, MAX в базе App-ID.

А вы что бы выбрали?

#NGFW
  • 👌 2
Post #612 389
А что вы считаете необходимым в NGFW?

Я бы точно добавил централизованное управление группой устройств, изоляцию управления (отдельный control plane) и хорошие утилиты по траблшутингу (логи, packet tracer).

Давайте об IT
Telegram Константин Сизов. Давайте об ИТ Сети, сервера, СХД, виртуализация, кибербез - под ключ. Всё, что связано с ИТ-инфраструктурой. Отечественной и не только. 20 лет опыта ИТ-проектов. Связь: @letsit_feedback_bot
Post #611 680
Писал недавно, что мы опять ввязались. Теперь рассказываю, во что именно 😁

⬇️⬇️⬇️

🛡 SIMPLE Практика 2026 — киберучения для команд ИБ и ИТ в формате «девять дней подготовки, один день проверки».

🗓 22 сентября — 1 октября 2026
📍 Финал — Улан-Удэ, БГУ. Или удалённо, команда выбирает сама

Что делает ваша команда в первые два часа реального инцидента? Кто читает логи, кто идёт в сеть, кто решает, что это вообще атака. Обычно ответ на это собирается уже по ходу настоящей атаки.

Что будет:

• Онлайн-подготовка, 22–23 сентября. Как правильно строить архитектуру защиты. Средства защиты в работе: SIEM, EDR, межсетевое экранирование, анализ трафика. Разбор кейсов, методика расследований инцидентов и правила киберучений — вместе с демонстрацией того, как собирается итоговый отчёт.

• Киберполигон, 24–30 сентября. Где команда сможет расследовать учебный инцидент. В своём темпе, детально, с поддержкой и помощью наших инженеров.

• Финальные киберучения, 1 октября. Восемь часов живых атак от студенческого CTF, сценарий заранее неизвестен, работает вся команда сразу: найти признаки атаки, собрать артефакты, восстановить действия атакующего. Проводит и судит Андрей Кузнецов, эксперт, Co-founder CSTEP Technologies.

• Закрытый отчёт, через 7 рабочих дней. Что нашли, что пропустили, где просело взаимодействие, куда расти дальше.

Проиграть здесь невозможно: публичного рейтинга нет, участников не раскрываем. А вот прокачать свою команду - точно получится.
Именно тех, кто реально будет разбирать инциденты: ИБ и ИТ инженеры.

⏳ Старт уже скоро, не упустите возможность!

➡️ Посмотреть программу, стоимость и оставить заявку стоит уже сейчас.

Давайте об IT
  • 🔥 5
  • ❤ 1
  • 🎃 1
  • 🫡 1
Post #609 978
Кажется, мы опять ввязались 😎

1 октября в Улан-Удэ пройдёт SIMPLE Практика — киберучения для команд ИБ и ИТ.

В прошлом году мы впервые добавили к нашему IT’S SIMPLE CTF отдельные киберучения. Пока студенты атаковали полигон, специалисты из Улан-Удэ и Иркутска разбирались, что происходит, искали следы атак и расследовали инциденты.

Получилось настолько живо, что в этом году решили заметно увеличить масштаб.

Участников ждут подготовка, практический кейс, работа с экспертами, командные киберучения и финал 1 октября с атакующей активностью, сценарий которой заранее неизвестен.

Для очных команд готовим ещё несколько дней программы на Байкале.

А IT’S SIMPLE CTF снова будет рядом и добавит происходящему немного контролируемого хаоса 😁

Скоро расскажу подробнее. Если работаете в ИБ или ИТ — пора присматривать себе команду до 5 человек.

Давайте об IT
  • 🔥 87
  • 💯 65
  • ❤‍🔥 59
  • 🎉 53
  • 👾 5
  • 👍 4
Post #608 934
🎂 Компании SIMPLE исполнилось 4 года.

Четыре года назад родилась маленькая компания с простой идеей: сложные ИТ и ИБ можно делать ПРОСТО — вдумчиво, инженерно и без шаманства. Кажется, получается :)

За это время — 100+ интеграционных проектов и 40+ пилотов. А за последние пару лет особенно разогнались:
— построили свой Киберполигон;
— стали Advanced-партнёром Positive по PT NGFW — на тот момент первыми в Сибири и ДВ;
— соорганизовали конференцию BIS 2025,
- провели третий IT’s SIMPLE CTF и киберучения с живыми атаками.

И всё это командой, которую всё ещё можно собрать за одним столом 😄

Спасибо команде SIMPLE, заказчикам, партнёрам и всем, кто эти четыре года рядом.

Дальше — больше. Но желательно не в IV квартале 😅

Давайте об IT
  • 🎉 22
  • ❤ 6
  • 🔥 1
Post #607 870
16 разведок НАТО объединились в панике, чтобы массово пожаловаться на русскоязычных хакеров

https://t.me/SecLabNews/17979

Казалось бы, инцидент как инцидент, но очень классный вывод в статье - как отдельная жемчужинка.

Паника отлично показывает главный системный провал современной ИБ. Заказывать дорогие аудиты и покупать монструозные EDR-системы научились все, а вовремя установить патч на локальный почтовый сервер по-прежнему считается задачей космической сложности.


Люди готовы потратить миллионы на СЗИ, но не могу заставить себя поставить патч на продуктивную систему :)

В итоге этот вал непропатченных систем накапливается (даже в НАТО), и пока я не вижу принципиального изменения в головах об отношении к этому.

Закрываем, сегментируем, мониторим, покрываем, но патчить пока не готовы - это больно, сложно, разработчики будут жаловаться.

Когда то это должно измениться.

Давайте об IT
Telegram SecurityLab.ru 🚔16 разведок НАТО объединились, чтобы массово пожаловаться на русскоязычных хакеров Разведки 16 стран дружно собрались в кружок и выкатили панический отчёт. Дескать, суровые парни из Laundry Bear обнесли целую россыпь оборонных предприятий, госучреждений…
  • 👍 3
  • 🤔 1
  • 🥱 1
Post #606 808
Коллеги, с праздником нас!

Сегодня ничего не трогаем - и так всё работает! :)

Давайте об IT
  • 🔥 9
  • 👌 4
  • 🎉 3
  • ❤‍🔥 2
Post #605 741

This post (sticker, poll or similar) has no web preview. Open in Telegram

  • 🔥 10
  • ❤ 2
  • 🤩 1
  • 😍 1
  • 🫡 1
Post #603 1.05K
Я также порой грешу «бомбардировкой» слушателей, как и этот спикер.

Знаешь много, и начинаешь все вываливать, сваливаться в технический жаргон и рассказ о фичах продукта.

А тут получилось на днях как раз лично отработать эту тему с Денисом Батранковым, известным в ИБ-среде экспертом и спикером с большим опытом выступлений и презентаций продуктов. Где он мне на ту же проблему и указал.

Денису спасибо, всем рекомендую его канал. Очень открытый человек, и при этом с глубочайшей технической экспертизой. И за спонтанный видео-отзыв тоже спасибо)

Давайте об IT
  • 👍 5
  • ❤ 1
Post #602 868
Сегодня был на демо-показе продукта, и чуть не уснул.

В какой-то момент мозг 🧠 просто сам начал отключаться. Причем, и продукт видно не плохой, и спикер хорошо в нем разбирался и говорил бодро, но держать фокус было крайне затруднительно.
Спикер потерял мое внимание, и я выключился ❌

А потом я понял, что произошло. Есть такая штука - «лестница Бена Ханта», идя по которой в выступлении, получается удерживать внимание аудитории. И вот там есть самый первый этап, когда у человека нет никакой проблемы.

И первая задача спикера - рассказать об этой проблеме, что она есть, какая она, как она касается конкретно этих людей. Чтобы люди понимали, зачем им это надо слушать.
Ну мозг так работает, очень ленивая штука.

А наш брат-интегратор, как и вендор, часто пропускает этот этап и сразу лупит из тяжелых орудий по нежной психике заказчика…
Как и произошло в моем случае.

И дело не столько в том, что вероятность реализации проекта от этого сильно падает. А просто людей жалко, а они ведь честно напрягают мозг и стараются слушать.

Людей надо беречь)

Давайте об IT
  • 👍 9
  • 🔥 1
Post #596 838

Forwarded from TS Solution

📊 TS Rate: самая честная оценка ИБ-решений

Мы запускаем наш первый большой спецпроект!

В одном месте будет собрано все, что реально помогает выбирать ИБ-решения, доступные на российском рынке:
🔵интерактивные таблицы для сравнения;
🔵 даташиты;
🔵 бинго;
🔵 экспертные материалы.

Евгений Ольков, технический директор TS Solution:
«Главная идея этого проекта — помочь каждому, кто интересуется рынком ИБ-решений, быстрее разобраться в «потоке» продуктов и разработок и сделать процесс выбора более прозрачным и зрелым. Мы не рекламируем отдельные решения, а показываем реальную картину рынка: какие решения существуют, чем они отличаются, в каких сценариях применяются и какие ограничения важно учитывать»


Уже доступен даташит по NGFW: 8 вендоров, 50+ параметров для сравнения.

Это максимально быстрый способ сравнить несколько решений по публичным данным вендоров. Больше не надо качать pdf-ки и разбираться в разных форматах даташитов: мы полностью их унифицировали и свели к единому виду. А собранное сравнение можно скачать в формате Excel для дальнейшей работы.

Обо всех обновлениях и новых сравнялках мы будем сообщать, а пока будем рады узнать ваше мнение в комментариях. Это поможет нам вместе собрать мощный и полезный инструмент.

TS Solution в Telegram | в MAX | в VK
  • 👍 6
Post #595 630
Отличный инструмент для сравнения и выбора NGFW от ребят из TS Solutions.
Рекомендую.
⬇️⬇️⬇️
Post #592 780
В конце мая участвовали со стендом в «Дне позитивной безопасности в Иркутске» от Positive Technologies и Proway.
Поделились своим опытом, рассказали про продукты и продемонстрировали Иркутску наш Киберполигон.

✔️ А ещё много обсуждали актуальные подходы и новинки ИБ. Особо популярен оказался PT Dephaze - ПО для внутреннего автопентеста. Сейчас топ по запросам на пилоты.

✔️ Также у многих вызвали большой интерес Киберучения, которые мы будем проводить 24 сентября этого года. Будет круто, скоро будут анонсы. А пока можно посмотреть как проходили киберучения в прошлом году.

✔️ И много обсуждали роль MDR (Managed Detection & Response) в современных реалиях - отсутствие бюджетов на закупки ПО и железа, нехватка кадров и компетенций, требования мониторинга 24x7, подключение к Госсопке и прочее.
По сути, MDR - это ИБ под ключ на аутсорсе. И вот такой продукт у Positive - это PT X.

🫰 Спасибо Иркутску за радушный прием! А если кому то на стенде не успели ответить, или просто есть вопрос :) - задайте его сейчас. Мы обязательно вам ответим!)

Давайте об IT
  • 🔥 11
  • 👍 3
Older posts →

About this channel

How can I read @lets_about_it without a Telegram account?
TGViewer shows the public web preview Telegram publishes for Константин Сизов. Давайте об ИТ: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does Константин Сизов. Давайте об ИТ have?
Константин Сизов. Давайте об ИТ (@lets_about_it) has 3.38K subscribers on Telegram, refreshed roughly every 30 minutes.
Does Константин Сизов. Давайте об ИТ know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →