TGViewer
Channel Public Channel
Константин Сизов. Давайте об ИТ

Константин Сизов. Давайте об ИТ

@lets_about_it

Сети, сервера, СХД, виртуализация, кибербез - под ключ.
Всё, что связано с ИТ-инфраструктурой.
Отечественной и не только.

20 лет опыта ИТ-проектов.
Связь: @letsit_feedback_bot
Subscribers
3.37K
Photos
319
Videos
45
Links
231

Showing posts older than #422 · Back to latest

Older Posts 14 shown
Post #420 374
А у нас день рождения =)

Компании SIMPLE - 2 года! 🥳

Формально 8 августа 2022 года мы получили официальную регистрацию. Хоть полноценно начали работать в 2023 году, но дата есть дата - 2 года!) Полет нормальный. Команда чувствует себя хорошо)

Немного понастольгировал сегодня, вспоминая как совсем недавно мы вдвоем ютились в маленькой комнатушке, а сейчас уже коллектив работает в удобном офисе и еще дополнительно берем в команду менеджера и инженера.

Сейчас мы чувствуем себя гораздо увереннее и с оптимизмом смотрим в будущее. Но всего этого могло не сложиться, если бы не ОГРОМНАЯ ПОДДЕРЖКА со стороны... да всех!

Я БЕЗМЕРНО БЛАГОДАРЕН заказчикам, которые нам доверились, дистрибьюторам, которые подставили плечо ;) маленькой компании и очень помогли на первых порах, вендорам и, конечно, своим ребятам - особенно Максиму и Андрею! Без надежной команды никакой корабль далеко не уплывет. А ещё, конечно, своей семье, без поддержки которой я бы никогда на это не решился.

И да, Positive, блин - вы лучшие!) Спасибо за шикарный подарок! 👏

Все также хотим стать самыми крутыми и классными, выстроить крутые процессы внутри и приводить в восторги наших заказчиков.

В общем работаем дальше ;)

Давайте об IT
  • 🎉 27
  • 👏 2
Post #419 336
В одном из прошлых постов возникло мнение в комментариях, что организациям, мол, опасно рассказывать об успехах, и тем более неудачах, в области ИБ своей инфраструктуры. И на недавней конференции также касались этой темы.

В итоге мы имеем две точки зрения:
Кто-то говорит, что надо быть тише и не светиться, чтобы тебя не зацепили и не попытались взломать намеренно.
Кто-то занимает позицию, что надо чаще поднимать эти вопросы и, скажем так, популяризировать проблемы и решения в области ИБ для организаций, чтобы другие могли почерпнуть хорошие практики и избежать ошибок других.

Я прекрасно понимаю и согласен с обеими сторонами. Но склоняюсь, скорее всего, больше ко второй.

И здесь мне хочется рассказать реальную историю взлома, которой со мной поделился один из подписчиков (близко к тексту):
Одна организация (центральный регион) попала под целевую атаку на уничтожение. Злоумышленники проникли в инфраструктуру, закрепились там, несколько месяцев исследовали. Атака была очень целевая, вплоть до того, что взломали телегу IT-директора. С нее писали админам, забрали учетки админов, выкинули всех из домена админов, оставили только те, которые скомпрометированы. И еще, так как домен уже был скомпрометирован, использовали инфраструктуру одного красно-зеленого средства защиты как инструмент атаки, в том плане, что через него дополнительно распространяли вредонос. Поудаляли полинфраструктуры, дотянулись до части бэкапов. А саму атаку при этом совершили на новогодние праздники.


На лицо нехватка как средств обнаружения и мониторинга, так и наличие пробелов в регламентах и процессах, в организации взаимодействия ИТ и ИБ, и т.д. Там внутри типовые проблемы. И взять те же региональные гос.организации, то у всех примерно одинаковые задачи и проблемы, и можно один удачный опыт достаточно легко тиражировать, чтобы у всех повысить общий уровень зрелости ИБ, да и ИТ.
Но для этого нужно об этом говорить.

Давайте об IT
  • 👍 8
Post #417 339
А теперь мой вариант, с чего, как мне кажется, имеет смысл начинать выстраивание ИБ в любой организации. В презентации раскрывал подробнее, в памятку оставил выжимку.

Спасибо всем, кто участвовал в дискуссии и предлагал свои варианты (половина комментов опять уехала в скрытый чат....). Половина пунктов точно совпала. Значит коллективный разум одобряет)

В общем, кто найдет полезным - берите памятку на вооружение. Причем полезна будет как руководителям, чтобы ставить задачи. Так и инженерам, чтобы нанести максимальную пользу и получить в союзники впечатленного босса)

Давайте об IT
  • 👍 4
Post #416 307
На днях участвовал в конференции для бизнеса Республики Хакасия «Возрастающие угрозы в сфере информационной безопасности ведения бизнеса в период проведения СВО».

Была задача выдать полезный контент для участников.
А целевая аудитория получилась очень разношерстная:
⏺Малый бизнес,
⏺Средний бизнес,
⏺Госучреждения,
⏺Большие предприятия

В итоге сформулировал такую тему: «Простые шаги: с чего начать построение ИБ в любой организации».

И вот мне интересно, а что бы вы предложили в качестве простых и понятных шагов по повышению ИБ, которые подойдут для организации любого размера?

Пишите в комментариях, а позже я выложу свою презентацию, и мы разнесем меня в пух и прах сравним 😎

Давайте об IT
  • 😎 3
Post #415 344
Коллеги, есть возможность потестировать демо-экземпляр сервера отечественного производителя OpenYard.

Конфигурация сервера:
RS1B7I-35 (1U, 10x2.5 SAS/SATA/NVME, 2x1300W)
CPU: 6354 18core/3GHz/205W/39MB - 2 шт.
RAM: DDR4 RDIMM 2Rx4 64GB 3200MHz - 8 шт.
LAN: 10G Ethernet 2xRJ-45 PCIe Gen3x8 OCP 3.0 X710-AT2 - 1 шт.
SAN: 32G FiberChannel 2xSFP+ PCIe Gen3x8 AIC XE501 - 1 шт.
RAID: HW RAID 2GB SAS-SATA SAS3108 Int:8xMini-SAS Ext:NO AIC - 1 шт.
HDD: HDD 2,5" SAS 1.2TB / 10000 RPM - 2 шт.
Misc: Cable MiniSAS HD to Slimline x4, 800mm (OAQ) - 1 шт.

Напомню,

OpenYard - это ранее совместное предприятие Ланит и Яндекс. Где они еще в 2021 году на базе компонентной базы Gigabyte начали развивать собственное производство. Собственно в 2023 году уже сориентировалось по обстановке и пошли на рынок отечественного оборудования.

Вендор интересный. Есть в реестре Минпромторга. Собственный завод в Рязани - планирую посетить в ближайшем будущем. В общем, тоже присматриваемся и тестируем.

Так что, если кто хочет реально попробовать и погонять железо, - можем организовать. Пишите на почту mail@itsimple.pro или в бота @letsit_feedback_bot

Давайте об IT
  • 👍 8
  • 🎃 1
Post #414 327
С днем системного администратора!

Дорогие друзья, коллеги!

От всей души поздравляю всех вас с профессиональным праздников системных администраторов! 🥳
Бывших, нынешних и будущих)

Спасибо за ваш незаметный труд и за порой героическую самоотдачу! Не всем видно, когда человек на отдыхе, в отпуске или выходные вытаскивает ноутбук, проверяет, как прошло обновление, доступны ли все сервисы. Переживает.

Сегодня все пользователи могут положить плюсик себе в карму и сделать счастливее своих сисадминов, поздравив их с праздником и сказав теплые слова признательности 🫰
Ваш интернет от этого будет работать быстрее и стабильнее ;))

А всем админам желаю поменьше подвигов и побольше автоматизации.
Чтобы бюджеты утверждались на раз)
И продолжать учиться и оттачивать свои навыки, чтобы все заводилось с полпинка)

Чтобы мужик с картинки мог спокойно встать сегодня, и ничего не упало)

Не надо сегодня никаких переключений - "не шаманьте в пятницу" (с)

Хороших выходных!

Давайте об IT
  • 🎉 13
  • 👍 4
  • 🤝 4
  • 🍾 1
  • 🎃 1
Post #413 420
Как госсектор защищается от кибератак

Немного незамеченной прошла новость об успехах моих коллег из «Информационно-технологического центра» Республики Бурятия.

Хорошая пресса!

Поздравляю их с успешным завершением проекта и благодарю, что отметили и наш скромный вклад! 😉

Проект был сложный, и помимо технической части потребовал очень серьезной проработки и анализа всей бизнес-логики работы.

Должен отметить коллег, начиная от руководства и заканчивая инженерами всех подразделений, насколько энергично, усердно и вдумчиво они вели работу на всех этапах - красавчики!
Очень приятно видеть, как за время проекта происходит профессиональное развитие и качественный рост как отдельных людей, так и всей службы в целом.

Это для меня, кстати, является критерием успешности завершенного проекта - произошел ли качественный переход инфраструктуры или рабочих процессов на ступеньку выше. ⬆️⬆️⬆️

Давайте об IT
CNews.ru Информационно-технологический центр Республики Бурятия защищает госсектор с помощью продуктов Positive Technologies - CNews Информационно-технологический центр Республики Бурятия строит результативную кибербезопасность. Первым...
  • 👍 10
  • 🔥 5
Post #412 474
Ищем человека в команду!

Сегодня пятница, статистика говорит, что лучшее время для HH =))

Чтобы продолжать расти и при этом также классно делать проекты для наших заказчиков, мы ищем амбициозного единомышленника с системным мышлением на должность Руководителя проектов.

Лето, конечно, мертвый сезон для поиска кандидатов. Но дальше откладывать уже нельзя)

Вот здесь ссылка на объявление о вакансии на Headhunter'e.

Делюсь с вами и буду рад распространению. За рекомендацию успешно нанятого кандидата объявляем награду.

Head Bounty прям 😎

Давайте об IT
ulan-ude.hh.ru Вакансия Руководитель ИТ-проектов в Улан-Удэ, работа в компании SIMPLE (вакансия в архиве c 14 июля 2024) Зарплата: от 60000 ₽ за месяц. Улан-Удэ. Требуемый опыт: 1–3 года. Полная занятость. Дата публикации: 11.07.2024.
  • 🏆 6
  • 👀 2
  • ❤ 1
  • 🌭 1
  • 🤷 1
Post #411 417
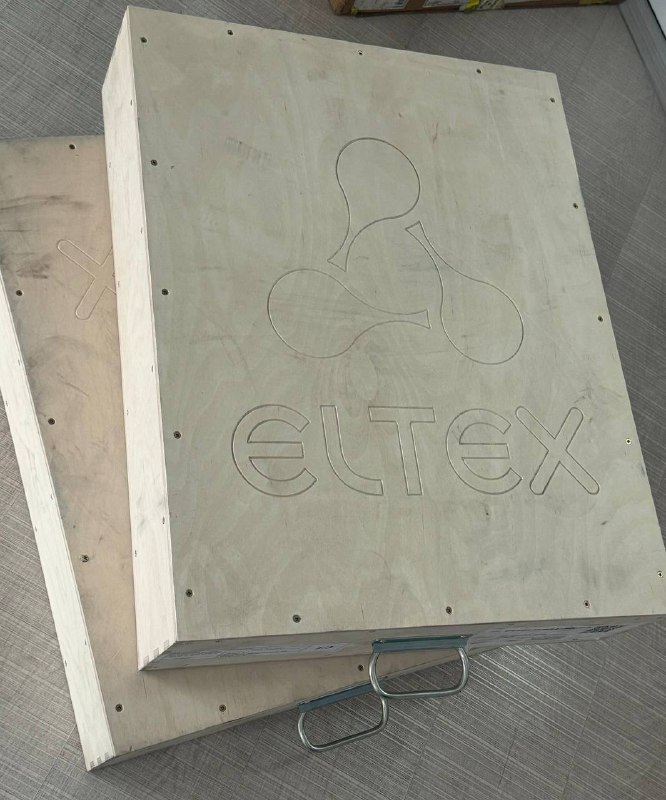
Давно нас не баловали хорошей упаковкой. А тут вот в таком виде получили коммутаторы от Eltex.
Прям солидно и качественно, и удобно.

Возможно от оборудования зависит, вряд ли у простых коммутаторов доступа дождемся такого =)

Последний раз с подобной упаковкой мне приходили только СХД от EMC и от Pure Storage.

Давайте об IT
  • 🔥 16
  • 🎃 2
  • ❤ 1
  • 😁 1
Post #410 503
«О СДЭКе болезном замолвите слово…»
#пятничное
  • 🤣 18
Post #409 474
Все чаще в обсуждениях стали упоминать концепцию secure by design. С одной стороны идея очень старая, но сейчас вновь ее вспомнили и пытаются осмыслить в новых реалиях.

Был целый трек по этой крайне интересной мне теме - Архитектура ИБ.
Архитектура как основа всего - это тот базис, который я продвигаю у заказчиков. Сперва строим инфру, с правильной архитектурой, и на ней уже идет развитие.
Вот и первый доклад по этому треку - Защита информационных систем начинается с правильной ИТ-архитектуры.

Буквально один из тезисов - из-за неправильной архитектуры вы будете тратить гораздо больше времени и денег и на развитие, и на ИБ.

Кстати, я как-то уже говорил, что правильная архитектура сети - 50% залога успеха в ИБ. Нынче Борис Симис, директор по развитию бизнеса PT, усилил этот тезис и отметил, что это 90% залога успеха в ИБ!

Давайте об IT
phdays.com Positive Hack Days An international cyberfestival for those who want to dive into the world of cybersecurity and have a great time
  • 🔥 6
Post #406 431
Просто обязан поделиться чем-то полезным с прошедшего киберфестиваля PHD2024!

Информации много полезной и классной. Не раз было отмечено самими спикерами, что многие вещи достаточно вроде и банальны и известны, но жизнь показывает, что нужно это регулярно и систематизировать, и повторять.

Так что в ближайших нескольких постах дам выжимки и ссылки на вещи, которые мне показались интересными и полезными.


Понравилась хорошая выжимка в конце одного доклада, от сердитого седого некомплиментарного дядьки)

Ловите шпаргалку - Собственно Кибербез на 1-2-3!

Ссылка на доклад в записи: называется Основы информационной безопасности коммерческих организаций. Достаточно взвешенный и здравый взгляд.

Давайте об IT
  • 🔥 2
  • 👍 1
  • 👌 1
Post #403 448
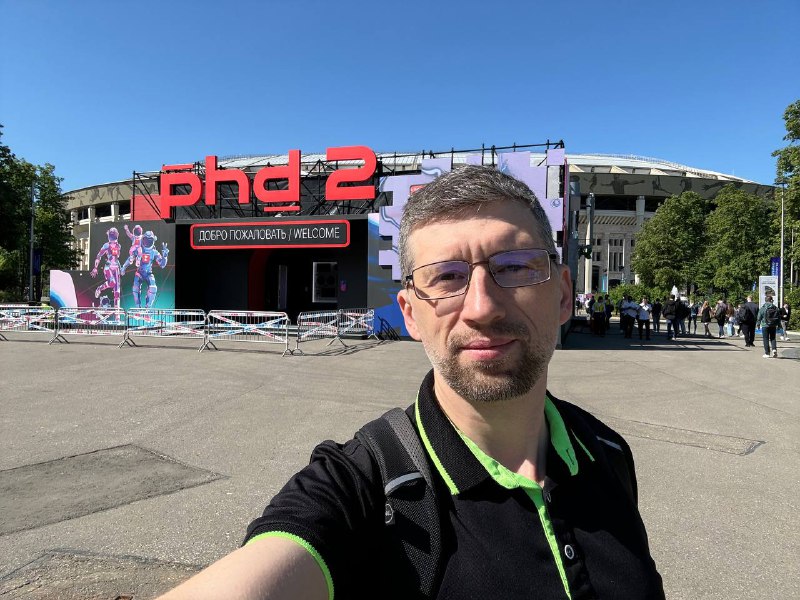
Ух! Наверное, самая ожидаемая конференция года! По крайней мере мной 🙂
Масштаб поражает - заняли весь комплекс Лужников.

Ну и организация, конечно, на уровне!
Просто получаю даже эстетическое удовольствие 😊
  • 🔥 12
  • 👍 8
  • 🎉 2
  • ❤ 1
  • 💘 1
Post #402 444
С днем космонавтики!

Тех кто следил, заодно поздравляю с недавним запуском ракетоносителя "Ангара-А5"!)

А на видео - как ИТ-технологии осваивают космос! =) Писал об этом здесь.

Радость инженера можно сравнить разве что с тем, когда запустишь пользователей через балансировщики в резервном ЦОДе! ☺️
Или когда Ростелеком через 1,5 недели отработает заявку по интернету 😂

#пятничное

Давайте об IT
  • 👍 3
  • 🤣 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →