TGViewer
Channel Public Channel
Константин Сизов. Давайте об ИТ

Константин Сизов. Давайте об ИТ

@lets_about_it

Сети, сервера, СХД, виртуализация, кибербез - под ключ.
Всё, что связано с ИТ-инфраструктурой.
Отечественной и не только.

20 лет опыта ИТ-проектов.
Связь: @letsit_feedback_bot
Subscribers
3.36K
Photos
319
Videos
45
Links
231

Showing posts older than #337 · Back to latest

Older Posts 11 shown
Post #334 374
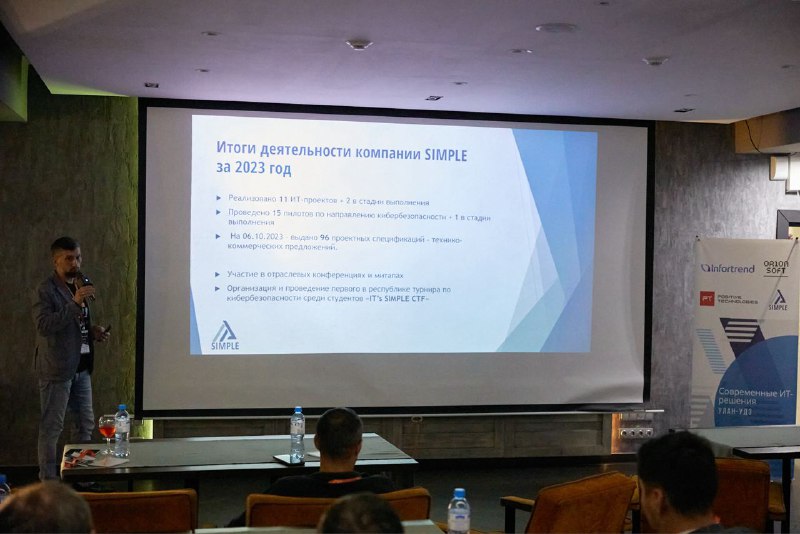
Не все по чужим конференцим ездить, надо проводить и свои

И мы провели в октябре. Были ОрионСофт(виртуализация zVirt), НЕРПА (СХД Infortrend), Positive Technologies и, конечно же, объединяющий элемент - компания SIMPLE 😊

Хорошие новости по СХД Infortrend - они переходят на третье поколение контроллеров G3. Там, наконец-то, появляются:
- блочная дедупликация ❗️
- снепшоты с поддержкой VSS,
- А ещё ‼️ отказоустойчивость между двумя площадками/сайтами - широко известная в узких кругах как метрокластер.

Насколько Infortrend матерые лошадки, мы уже убедились на нагрузочных тестах.

При этом с помощью НЕРПЫ мы получаем российское «приземление» оборудования, с локальными складами запчастей и русскоязычной техподдержкой 24/7. И всё это отлично играется по 44-ФЗ и 223-ФЗ.

Лучшего предложения по соотношению цена/качество на российском рынке не найти, это подтверждают даже конкуренты.

Приятный мотивирующий к заказу бонус - системы на G3 стали процентов на 15-20% дешевле. И если забюджетироваться до конца года, то этот ценник удастся некоторое время подержать, даже если потом будет повышение прайса.

СХД не появится у вас в инфраструктуре, если не сделать первый шаг - запросить бесплатный подбор и расчет СХД именно для ваших задач. На опыте говорю. Успевайте забюджетироваться до конца года!

Отправить запрос по почте - mail@itsimple.pro

Отправить запрос в telegram

—
Давайте об IT
  • 🔥 9
Post #333 410
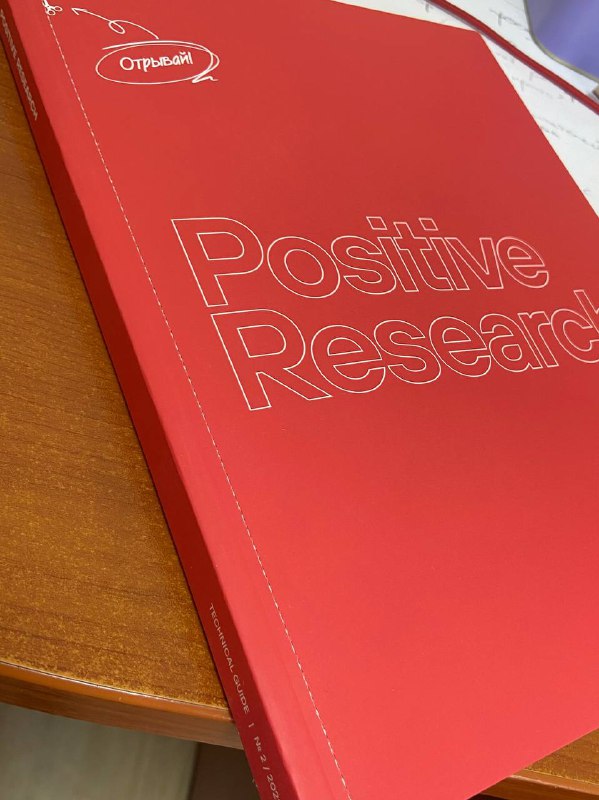
Итак, в этот раз будет непростой вопрос в рамках #пятничныемозгошмыги с призом победителю в виде красной книги последнего тиража Positive Research. Сегодня вопрос без вариантов ответа.

Вопрос по сетевому анализу трафика.

В каком случае при захвате сетевого трафика конкретного узла мы можем быть уверены, что распознанный в трафике MAC-адрес источника действительно является MAC-адресом устройства (в том числе и частным)?


Ответы пишите в комментариях - приз и лучи славы получит первый, правильно ответивший на вопрос 🙋‍♂️


Кто не проходил раньше, обязательно посмотрите предыдущие задачки по тегу - #пятничныемозгошмыги

Upd:
Правильный ответ: ищите в комментариях ;)


—
Давайте об IT
  • 👍 5
Post #327 386
Вчера работал на конференции PT Tech Days в Санкт-Петербурге.

Немного стратегии, немного про продукты, немного про технику.

Хорошая презентация была про их NGFW. Жду не дождусь первого пилота 😉 Уже, кстати, начинаю готовить расчеты для "ранних пташек".

Пообщался со специалистами также про EDR - агенты реагирования на рабочих местах.
Один из заказчиков поделился, что у них на рабочем месте стоят:
- антивирус
- EDR-агент
- DLP-агент
Все разных производителей, но отказаться от такой конструкции они уже не хотят/не могут.
Вообще заказчики достаточно приятные и отзывчивые, можно прям открывать филиал ☺️

Спасибо организаторам за атмосферный лофт!

А также за экземпляр Positive Research 2023, который готов сегодня разыграть в пятничной мозгошмыге - не переключайтесь.

—
Давайте об IT
  • 🔥 4
  • ❤ 3
Post #326 330
Родная Alma Mater - НГТУ НЭТИ отмечен ГК Астра как один из 4х лучших вузов по подготовке ИТ кадров🎉

Немного неожиданно, но приятно 😊
Видимо продвинулись за счет глубокой коллаборации с Астрой по чтению их курсов. Что, в принципе, действительно сейчас играет важную роль - получить на выходе хоть немного дееспособного выпускника)

Кстати, этот тренд сейчас поддерживает все большее число российских ИТ/ИБ-производителей. И достаточно неплохо.

—
Давайте об IT - https://t.me/lets_about_IT
  • 👍 6
  • ❤ 1
  • 🏆 1
Post #325 352
По следам прошедшего PSD почерпнул несколько интересных мыслей-тезисов:

- нельзя внедрить безопасность насилием над заказчиком
В очередной раз вытаскиваем термин "уровень зрелости организации". И в очередной раз убеждаюсь, что практически невозможно пропустить очередную ступеньку в эволюционном развитии и сразу замахнуться на пару уровней выше.
Тоже самое работает и в ИБ. Что толку внедрять новые инструменты и техники, если организация совсем не собирается их учитывать в своей работе. Потому что.... переходим в тезису №2

- внедрение результативного кибербеза перелопачивает бизнес-процессы заказчика
Как внедрение сапа или 1С ERP. Не получится сбоку прикрутить ИБшечку, не тревожа топов. Хотите результата - всем придется в этом поучаствовать. Потому что главная уязвимость может быть в самих бизнес-процессах, причем как связанных с ИТ, так и не связанных.


- безопасность - это свойство ИТ. Без которого ИТ-система в жизнь выходить не должна ‼️
Собственно здесь заканчивается противостояние ИТ и ИБ (и я могу больше не переживать о переименовании канала 😂), и происходит их объединение. Уже стало очевидно, что создавать ИТ-систему без оглядки на безопасность в современном мире - безумие. Начиная с процесса написания исходного кода.
Можно привести в пример опыт Московской Биржы (MOEX), который они рассказали на PHD12, когда они еще на этапе проектирования системы закладывают в бюджет системы деньги на то, как они будут ее защищать. У них безопасность - составная часть продукта. Не просто количество vipnet-лицензий и стоимость аттестации, а именно в учете необходимых siem/vm-систем, ngfw, waf-ов, anti-ddos'ов, количестве спецов, стендов и тд. Т.е. без этих компонентов система в жизнь не выпускается.
При этом у разных продуктов (систем), требования ИБ могут быть разными и стоимость ее обеспечения соответственно.

—
Давайте об IT - @lets_about_it
Telegram Давайте об IT "Главное событие осени" - так Positive Technologies называют свою ежегодную конференцию для заказчиков и партнеров "Positive Security Day", который сегодня, 9 октября, проходит в Москве. Планировал туда попасть, но не сложилось. Однако, есть возможность…
  • 👍 8
Post #324 664
Классная шпаргалка по линукс-командам и артефактам системы для траблшутинга

Часто почти всем моим знакомым админам и инженерам приходится траблшутить линукс по самым разным вопросам и проблемам, не только по вопросам инфобеза.

А в этой статье собрали не только подходящие для этого команды и утилиты в основном из стандартного набора, но также и подсветили артефакты линукса, в которых можно найти нужную информацию. Лог-файлы, перечни процессов, конфиги.

Ближе к концу идёт упор уже на поиск следов и действий злоумышленника в системе. Но пытливому уму инженера первая часть статьи будет также сильно полезна, даже если вопрос о нелегитимных действиях и не стоит.

https://ptresearch.media/articles/top-10-artefaktov-linux-dlya-rassledovaniya-inczidentov

—
Давайте об IT - https://t.me/lets_about_IT
  • 👍 4
Post #323 675
Космические вакансии

Я уже писал про наш отечественный космический стартап Бюро 1440. Реальное научно-производственное объединение.

Как было классно наблюдать за выводом на орбиту их первых спутников для космического интернета.

А сейчас они опубликовали у себя открытые ИТшные вакансии. Т.е. можно из ИТшки запрыгнуть в реальную космическую сферу!

Это классная история сама по себе. Романтика космоса никуда не делась :)

А ещё интересно посмотреть на стек технологий и навыков, которые требует реальный научно-производственный космический сектор.

Для программирования: C, C++, Python
+ Docker и Kubernetes

Сети: OSPF, BGP, IPv6, IS-IS, MPLS

Есть ещё разработка алгоритмов и системное мышление, а также продуктовая история для Product Owner’a.

На заметку студентам и junior’am.
Олды могут просто многозначительно поухмыляться в бороду 🧔‍♂️ (при наличии)

—
Давайте об IT - @lets_about_it
Telegram БЮРО 1440 Привет! Пока мы готовимся к следующей миссии, делимся подборкой открытых вакансий. 🟦 Ведущий системный инженер по проектированию космической системы Что важно: опыт создания технически сложных продуктов в роли Product Owner/Head of Engineering/CTO/System…
  • 👍 4
Post #322 788
"Главное событие осени" - так Positive Technologies называют свою ежегодную конференцию для заказчиков и партнеров "Positive Security Day", который сегодня, 9 октября, проходит в Москве.

Планировал туда попасть, но не сложилось.

Однако, есть возможность следить за конференций по онлайн-трансляции вот здесь. Меня просили выложить ссылку в канале.

Начало в 10:00 мск, окончание в 18:00 мск. Один день, сегодня.

На самом деле весьма интересная программа - посмотрите, можно выбрать для себя пару интересных тем.
Кому-то больше зайдет стратегическое (как мне), кто-то посмотрит прикладное, типа "Защита узлов на деле: как не допустить проникновение АРТ-группировки в вашу организацию", либо по продуктам.

—
Давайте об IT - @lets_about_it
  • 👍 6
Post #321 642
Post #318 514
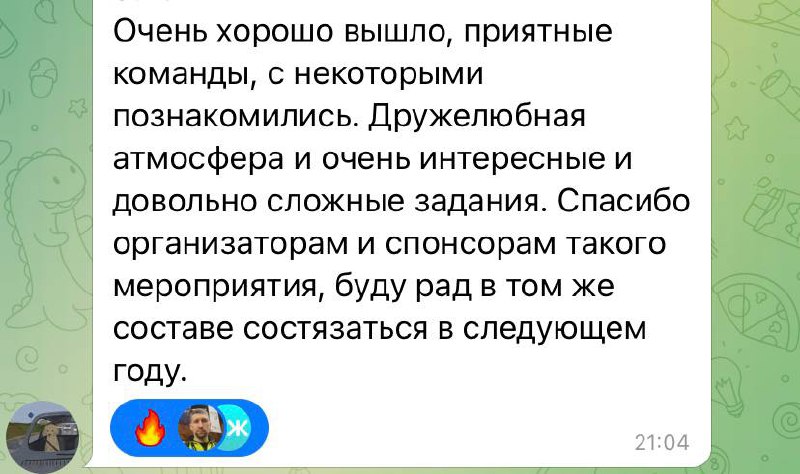
Посмотрите какие классные отзывы!
  • 🔥 6
Post #309 552
Как прошел первый турнир по кибербезопасности в Бурятии «IT’s SIMPLE CTF»

Я даже не надеялся, что мероприятие пройдет на таком высоком уровне - получилось очень атмосферно, насыщенно и интригующе до самого конца!

Напомню, что мы организовали вебинары по темам кибербеза, которые посетили более 70 студентов. Это было обязательным условием для доступа команд к турниру. В самом очном турнире участвовало 9 команд из Улан-Удэ + 1 команда из Северобайкальска дистанционно - всего 46 кибербойцов.

Ребят ждали 16 заданий на темы Web, Crypto, Forensic, Reverse. На выполнение давалось 5 часов.

Мы постарались создать соответствующую атмосферу для них на площадке, судя по отзывам все остались довольны. Фоторепортаж можно также посмотреть здесь.

За этот успех в первую очередь хочу выразить огромную благодарность техническому партнеру - Бурятскому институту инфокоммуникаций (БИИК) СибГУТИ за предоставленную площадку и отличную организацию. Большое спасибо директору Шедоевой Светлане Васильевне за отзывчивость и действенное участие - организовать такое движение волонтеров и энтузиастов - дорогого стоит!

Ребятам волонтерам отдельное спасибо! Особенно за плойку в чил-зоне :))

Итоговые места в соревновании распределились так:
1. PentestGuard (БГУ)
2. Хацкеры (ВСГУТУ)
3. Simple Team (ВСГУТУ)


Команды шли очень ровно, но в последние 30 минут ребята из PentestGuard затащили еще одну задачу и добыли победу.

Хотя я считаю, что главной наградой для всех было участие в наших вебинарах и финальном турнире. Такой опыт не так просто получить - считаю, что все ребята получили хороший заряд для развития.

Сами задания уже доступны на github - можно поизучать.

Сразу же после окончания пошли вопросы о следующем турнире - это хороший знак) После такого отклика и интереса действительно хочется продолжить 😉

—
Давайте об IT - @lets_about_it
  • 🔥 10
  • ❤ 6
  • 👏 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →