TGViewer
Channel Public Channel
Константин Сизов. Давайте об ИТ

Константин Сизов. Давайте об ИТ

@lets_about_it

Сети, сервера, СХД, виртуализация, кибербез - под ключ.
Всё, что связано с ИТ-инфраструктурой.
Отечественной и не только.

20 лет опыта ИТ-проектов.
Связь: @letsit_feedback_bot
Subscribers
3.37K
Photos
319
Videos
45
Links
231

Showing posts older than #268 · Back to latest

Older Posts 11 shown
Post #267 232
😁 #пятничное
  • 😁 5
  • 🤣 3
  • 🤪 2
Post #263 229
#phd12
Третья (заключительная) часть про PHD12 - ИБ против ИТ

Основное содержание было в тематических докладах, коих было в избытке. 13 параллельных потоков. Например, отдельно поток Defensive про анализ и тактики защиты, отдельно - Offensive про атакующие тактики, работу пентестеров и исследователей.

И вот на этом потоке меня так нормально триггернуло:

Все что ты так долго создаешь и строишь в ИТ-инфраструктуре, внедряешь полезные системные и прикладные сервисы, - люди из мира кибербезопасности/киберкриминала (пентестеры и хакеры) при малейшем изъяне быстро перемалывают и перетирают в труху.

Даже обидно.

Пример - заражение компании через уязвимость Backup Exec - агента программы резервного копирования. Построить хорошую работающую систему резервного копирования в организации с аудитом информационных активов, написанием политик и развертыванием всех агентов, систем и хранилищ - большой и серьезный труд. А потом злоумышленник через уязвимость в агенте, которую производитель, оказывается, не закрывает годами, используя развернутую тобой систему, берет и заражает всю компанию…

2й пример - обход защиты механизмов доступа к сети, таких как MAC Sec, Port Security и 802.1х. Защита от подключения левых устройств к физической сети - серьезный вызов для ИТ-отдела, особенно в крупной организации. Но, оказывается, в 4 из 5 способах настройки она легко обходится, и только в одном, при тщательной и внимательной настройке - будет выполнять свои функции безопасности.

Малейшая ошибка в настройке систем - дыра в ИБ.

Есть непропатченные больше года системы - дыра в ИБ. В том же Backup Exec уязвимость закрыта только в патче 2022 года, а в Net Backup - ещё нет… С Veeam, кстати, ситуация похожая.

Также интересно было послушать про тысячи торчащих наружу BMC-консолей, непропатченные Fortigate’ы, Битриксы и прочие сервисы. И это цифры именно по России.

В общем получилось хорошее погружение 🤿 
Много думал насчет баланса сложности систем и их защищенности, для будущих внедрений.

#phd12
—
Давайте об IT - @lets_about_it
  • 👌 4
  • 👍 2
Post #260 128

Forwarded from Пост Лукацкого

ФСТЭК, спустя 2 месяца с публикации проекта своего методического «Руководства по организации процесса управления уязвимостями в органе (организации)» утвердил этот документ. Я пока глубоко не погружался в документ, но он мне понравился - явных косяков я в нем не увидел, кроме одного (о нем ниже). Во-первых, сразу бросается в глаза оформление - наконец-то в методичках стали появляться иллюстрации, блок-схемы, таблицы... Работать с таким документом гораздо приятнее и удобнее.

Во-вторых, предположу, что приказы 17/21/31/31/239 уже не будут сильно меняться (хотя я бы все-таки реализовал задумку с единым каталогом защитных мер и ссылками на него из разных приказов), и ФСТЭК займется процессами, стоящими за большинством из мер защиты. Работа эта небыстрая, но зато благодарная - становится понятно, что скрывается за отдельными пунктами приказов регулятора. А самое главное, что кибербез становится непрерывным, а не дискретным (от аттестации до аттестации).

В-третьих, документ устанавливает следующие сроки устранения выявленных уязвимостей:
🔥 критический уровень опасности - до 24 часов
⚡ высокий уровень опасности - до 7 дней
🖕 средний уровень опасности - до 4 недель
🪫 низкий уровень опасности - до 4 месяцев.

При этом важно помнить, что фразу "устранение уязвимостей" надо трактовать не буквально. Как мне кажется речь идет о невозможности использования выявленных уязвимостей, что может быть достигнуто как установкой обновлений (прямое прочтение термина "устранение уязвимостей"), так и реализацией компенсирующих мер, о чем методичка тоже говорит достаточно явно. Если вспомнить выступление В.С.Лютикова на PHDays, то он об этом также говорил (либо патч, либо компенсирующие меры).
  • ❤ 2
  • 👍 1
Post #259 142
Недавно я писал, что самым важным в организации защиты вашей инфраструктуры является выстраивание соответствующего процесса. И на PHD12 как раз об этом говорили, в том числе коллеги из ФСТЭКа.
Теперь они опубликовали соответствующие методические документы «с человеческим лицом», которые помогут вам разработать свой процесс в своей организации. Лучше Лукацкого я это не опишу.
👇👇👇

И если присмотреться внимательно, то в реализации неизбежно переплетаются ИТ и ИБ службы. Так что опять подтверждается тезис, что эти службы и сферы надо все время сближать, а не разделять.
Так как ИБ без ИТ не реализует необходимые меры. А что будет если ИТ забывает про ИБ, как раз напишу в третьей части про PHD12
  • 👍 1
Post #258 185
Записался на технический тренинг Kaspersky SD-WAN, чутьё подсказывало, что будет интересно. Действительно оказалось много техники и хорошей фактуры.
Оказалось, что стартовал Kaspersky не на пустом месте, а оттолкнулся от существующего решения.

Если помните, я писал ранее здесь и вот здесь, что ближайший SD-WAN у нас в стране стоит ждать не раньше чем через 3-5 лет. А все мои попытки заюзать существующие решения на российском рынке пропадали как в черной дыре. Так вот одна из компаний, за которую я пытался зацепиться, - Brain4Net была приобретена 😳 Касперским и теперь является базой для их продукта SD-WAN. Вуаля! 😁
Собственно как все маститые вендоры и делают в мире.

В общем качаю тему, посмотрим как там внутри.

Начало уже интригующее: все мировые топы по SD-WAN потихоньку отходят от IPsec (!!!) и уходят в туннели на базе Geneva-инкапсуляции вместо VXLAN. Kaspersky SD-WAN уже идёт в этой парадигме.

*Geneve - туннельный протокол работающий поверх UDP (port number) для построения туннелей между NVEs (Network Virtualization Edge) через IP underlay.

#sdwan
—
Давайте об IT - @lets_about_it
  • 👍 6
  • 🔥 3
Post #257 177
А пока выходит третья часть, посмотрите пример недопустимого события из реальной жизни, спровоцированного ИТ-системами, который эмулировали на PHD12. И ещё подкрепили эффект полноценным живым макетом киберполигона.

https://t.me/alukatsky/8060
Telegram Пост Лукацкого В моем детстве у многих моих сверстников была мечта - иметь дома игрушечную немецкую железную дорогу . Но не просто паровоз с парой вагончиков и набор рельсов, но целый мини-город - с домами, вокзалом, деревьями, горами... А так как удовольствие это было…
  • 👍 3
Post #256 211
#phd12
Вторая часть про PHD12 - Стратегии и тренды

Классической пленарки не было, сразу началась работа по трекам. Но таковой фактически стала сессия с министром цифрового развития, ФСТЭКом, бизнесом (VK) и вендором ИБ (PT). Вот кстати ссылка на неё, руководителям и ответственным за ИТ и ИБ советую послушать.

В начале явно прослеживалось, что все эти 4 разных лагеря говорят каждый со своей колокольни и не слышат друг друга. У каждого своя позиция. Но где-то с середины сессии риторика вышла на сглаживание и поиск общих точек, что оставило приятное впечатление.

Интересные тезисы, к которым +/- все пришли в итоге (и я их все поддержу):

💬 Большая часть проблем инфобезопасности - это бардак в ИТ. И в целом информбезопасность - это про ИТ, его построение, настройку и эксплуатацию.
💬 Тактики и практики атак остаются примерно одними и теми же, но уровень нападающих постоянно растёт.
💬 Важен не какой-то софт, исполнение указа, киберучения или багбаунти - важно выстраивание процесса управления ИБ. Системный и непрерывный подход. Те же сервисы в ИТ должны просто в базе уже иметь требования по ИБ при их построении.
💬 Не бывает 100% защищенных систем, ресурсов на полное покрытие ИБ также может не хватить, нужна приоритизация и разные требования по ИБ к разным приоритетам.

Подытожить попробую общим тезисом, что налаженная системная работа в самых простых аспектах даст общий эффект повышения киберустойчивости больше, чем точечное внедрение "крутых" инструментов без ведения системной работы с ними и остальной инфраструктурой.

Порядок бьет класс 😎

Причем из-за уровня специалистов, зрелости ИТ в организации и ее масштабов не всегда можно дотянуться до желаемого уровня. Начните с самого простого, там где можете выстроить систему и процесс. И только потом идите дальше к следующему процессу.

#phd12
—
Давайте об IT - @lets_about_it
  • 👍 8
Post #242 185
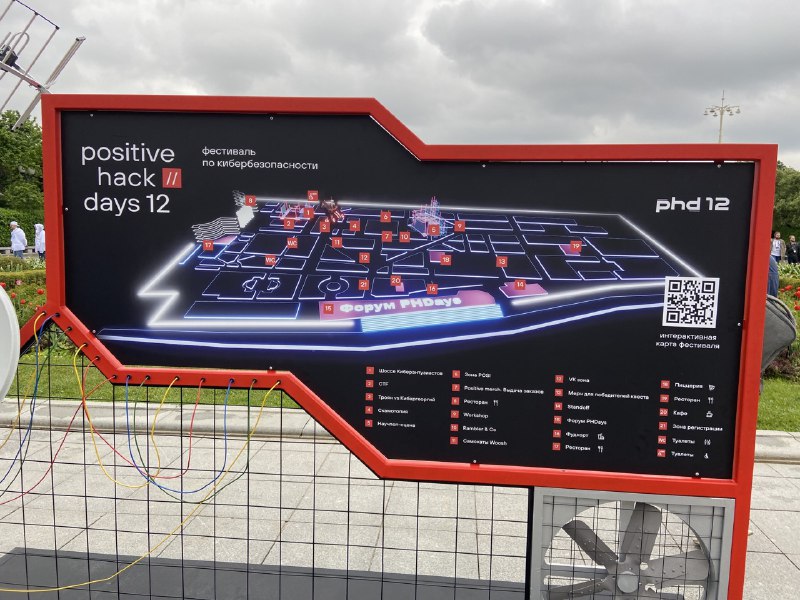
По следам киберфестиваля, конечно, осталась масса разноплановых впечатлений. Попробую их передать серией коротких заметок.

Первая будет об общем впечатлении и организации.

Очень круто! Уровень и масштаб мероприятия поражает! На вечер первого дня слышал цифру в 19 000 регистраций. Да, есть часть пожеланий к организаторам по орг.вопросам, но в целом больших проблем при таком количестве участников не было.

А по контенту и наполнению - просто отлично! 👍

Фестиваль начался уже от самого входа в Парк Горького. Там начинался детский киберквест на весь день по всему парку. Были аркадные автоматы, куча билбордов, просвещающих в игровой форме по теме кибербеза. А ещё переодетые актеры в стиле киберпанка бродили по всему парку и не давали расслабиться :) Очень атмосферно!

Потом закрытая часть - киберфорум, и отдельная история - кибербитва Standoff на киберполигоне в отдельном здании. Непросто сделать зрелищной процесс работы хакеров), но у них получилось.
Огромный макет, эмулирующий выдуманный город с полной инфраструктурой и 22 команды хакеров, непрерывно ломающих его.
Всё это прекрасно оформлено в неоновом стиле и с отличной инфографикой, озвучкой и видеорядом. Было просто приятно не раз за мероприятие туда заходить понаблюдать.

Также там были конкурсы попроще на взлом банкомата, кассы и онлайн-приложения. Касса реальная - притащили из Азбуки вкуса. Банкомат мы немного поломали 🧑‍💻, даже очков немного взяли, но до кассы не добрались)

В общем получил отличное общее впечатление и вдохновение! Не припомню на своей памяти подобных фестивалей по ИТ/ИБ-тематике.

Смотрите видео, фото, заряжайтесь! 😎
О смыслах поговорим позже.
#phd12
—
Давайте об IT - @lets_about_it
  • 👍 3
  • 🔥 2
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →