TGViewer
Channel Public Channel
Константин Сизов. Давайте об ИТ

Константин Сизов. Давайте об ИТ

@lets_about_it

Сети, сервера, СХД, виртуализация, кибербез - под ключ.
Всё, что связано с ИТ-инфраструктурой.
Отечественной и не только.

20 лет опыта ИТ-проектов.
Связь: @letsit_feedback_bot
Subscribers
3.36K
Photos
319
Videos
45
Links
231

Showing posts older than #169 · Back to latest

Older Posts 13 shown
Post #167 141
  • ❤ 4
  • 🤩 1
Post #166 169
Post #163 195
  • 👍 3
Post #161 346
Небольшое видео на вечер пятницы. Немного старое, но для нас не менее актуальное)

Анатомия атаки, очень наглядно. Собственно понятно и без слов.

#пятничное
https://www.youtube.com/watch?v=AyTHVcds6_0
YouTube Anatomy of an Attack See how an effective ransomware attack comes together. This is why today's enterprises require effective security. For more on how Cisco looks to keep ransomware at bay, go to: http://cs.co/9001BAFGf.
Post #160 235
Очередная добровольческая акция по развитию кадрового ИТ-рынка в нашем регионе. Как говорится, с радостью помогаю специалистам и организациям найти друг друга по доброте душевной ☺️

Объявление о поиске специалиста от коллег из "Россети-Сибирь Бурятэнерго":

Требуется системный администратор.
В организации достаточно большой объем оборудования, особенно сетевого. Есть сложные разветвленные сети, много дополнительных сервисов, достаточно широкое поле для деятельности и развития.

Отличный шанс для молодых специалистов после ВУЗа, так как коллектив отдела уже сбит и под чутким наставничеством можно получить большой опыт и серьезно поднять свою квалификацию. Но и ребята со стажем могут потолкаться локтями), особенно если хотите прокачать навыки по сетям.

Да, высшее профильное - must have, as is.

Из пожеланий - приветствуется знание:
1. Знание телекоммуникационного оборудования (cisco, huawei, mikrotik, eltex) .
2. AD, GPO, PowerShell, DNS, KMS, KSC, DHCP
3. Linux

Белая з/п 50+, полный соцпакет, ежегодная индексация з/п.
Детали по тел. +79140513334

#вакансия
  • 👍 4
Post #159 180
Красивое
  • 👍 2
  • 👌 2
Post #158 170
Продолжаем разговор. И сегодня один из моих любимейших и ключевых проектов.
#топпроектов

#4 - Внедрение 10G серверной фермы в Правительстве Республики Бурятия

ноя.2013-янв.2014 год. Это был мой первый масштабный инфраструктурный проект, проектирование которого пришлось делать практически с нуля и самостоятельно.

Суть проекта: единомоментная замена 10 серверных стоек, оптимизация подключения к электросети (энергоучет по каждой стойке), замена межстоечных коммуникаций (медь на оптику).

Одновременно с заменой стоек была развернута 10 гигабитная сеть для серверной фермы с парой головных коммутаторов Nexus 5500 и подключением каждой стойки через выносные коммутаторы по схеме Top Of Rack.

Серверная ферма была выделена от ЛВС в отдельный L2 домен. Между ЛВС и серверной фермой была внедрена OSPF-маршрутизация. Была организована выделенная сеть управления (out-of-band management), отделенная от основной сети.

В результате:
- емкость сети серверной фермы 250+ портов 10G
- Межстоечная связь 40/80G
- емкость сети управления 200+ портов 1G

Я тогда конкретно поволновался, так как мне давали техническое окно буквально в 2 нерабочих дня в январские праздники, за которые необходимо было произвести полный вынос оборудования, установку новой системы распределения электропитания и заново подключить оборудование уже к новой локальной серверной сети в новой расстановке.

Это накладывало большую ответственность, так как в ЦОДе базировались информационные системы большинства органов власти. Всё переключение должно было пройти без запинки.
Именно поэтому подготовка заняла больше 2 месяцев:
- с детальной проработкой схем расстановок оборудования по стойкам,
- с выстраиванием схемы новой серверной сети с максимальным соблюдением референсных дизайнов от производителя,
- с подготовкой конфигураций оборудования,
- не говоря уже о просчитывании всех патч-кордов, модулей и кабелей, большая часть которых везлась под заказ несколько месяцев. И отсутствие хоть одного в нужный момент могло всё перечеркнуть.
- ну и месяц в серверной в верблюжьем свитере, слава Богу, без последствий для здоровья))

В назначенный день озорная ватага монтажников, ничтоже сумняшеся лихо повытаскивала всё оборудование и сложила в нужные стопочки. Предварительно, конечно, промаркировав каждый патч-корд и порт подключения. И только у меня в голове стучала мысль “лишь бы собрать это обратно” 😂

Пару внезапностей, конечно, я поймал - типа Catalyst 3750 не поддерживает DAC-кабель длиной 1,5 метра, только 1 метр и 2 метра 😳. Но и на этот случай помог заложенный запас)

В итоге “космолёт” полетел с полпинка и очень долгое время служил заказчику, позволяя ему опережающими темпами развивать группировку серверов, не упираясь ни в ограничение скорости, ни в количество портов.

Большое спасибо коллегам из администрации, которые тогда ещё занимались техническими вопросами, Павел Михайлович и Александр Иванович. За доверие в проектировании и реализации такого проекта. После этого проекта, можно сказать, вместе шагнули в другую лигу 🙂

—
Давайте об IT - @lets_about_it
  • 👍 5
  • 🔥 4
  • ❤ 2
Post #157 154
Тренды инструментов кибербезопасности

Если кто погружался в организацию процесса ИБ с использованием профильных инструментов, тот сталкивался с обилием и продуктов и производителей, ещё и часто пересекающихся по функционалу.

К вашему сведению ИБ access-list'ами уже не ограничивается 😁
Тем более в существующей геополитической реальности...

Знакомьтесь с новыми аббревиатурами:

SOAR (Security Orchestration, Automation and Response) — класс программных продуктов, предназначенных для оркестровки систем безопасности, то есть их координации и управления ими.

IRP(Incident Response Platform, «платформа реагирования на инциденты») — это вид программных продуктов, предназначенных для автоматизации(!) реагирования на киберинциденты.

TIP (Threat intelligence Platform) - платформа сбора данных о киберугрозах. По сути киберразведка.

И уже многим знакомый SIEM (Security information and event management, «управление событиями и информацией о безопасности») — класс программных продуктов, предназначенных для сбора и анализа информации о событиях безопасности.


Уже мозголомка?) 🤯
Это вы ещё с продуктовым портфелем Positive Technologies не знакомились😅


А на картинке выше мнение Gartner о трендах в ИБ-инструментах.

Общий посыл такой: нас ждёт объединение и унификация платформ и инструментов.

Как по мне - это хорошо для тех, кто только начинает, можно начинать без legacy сразу с внедрения новой платформы.

И да, в условиях увеличения количества атак, скорости их протекания и катастрофической нехватки кадров ИБ единственное спасение - внедрение специализированных автоматизированных инструментов. Давайте готовиться.
  • 👍 2
Post #156 156
Всем привет!

Последние недели выдались напряжённые, были на то свои причины. Но они же и подвигли к анализу и рефлексии о проектах, в которых мне удалось поучаствовать за последние 13 лет работы в системной интеграции.

В общем, решил сделать небольшой топ проектов. Топ-5, думаю, будет достаточно.

Место здесь достаточно условно, а критерий попадания в список - комбинация новизны, интересности, сложности и запоминаемости лично для меня.

Поехали!

#5 - ИТ-инфраструктура Многофункционального центра по оказанию услуг Республики Бурятия

Это был мой первый проект в качестве инженера в далеком 2009 году. Сердцевиной которого на тот момент была единая система электронной очереди на 5 залов и 60+ окон операторов с возможностью предварительной записи через интернет.

Здесь я должен отметить ключевую роль Сергея Владимировича Гаврилюка, идеолога, вдохновителя и главного инженера. Который не слезал ни с меня, ни с разработчиков, пока мы не получали нужный результат.

В дальнейшем центр получил развитие через открытие сети филиалов по всей республике.

Каждый филиал был как произведение искусства, в котором мы совместно с Сергеем Владимировичем постоянно улучшали и внедряли новые технические решения, от филиала к филиалу.

И в итоге пришли к состоянию, когда открывающийся филиал представлял из себя максимально автономный и автоматизированный программно-аппаратный комплекс (ПАК). Любые манипуляции с оборудованием и ПО, включая управление питанием и переустановку ОС, можно было делать удаленно из ЦО. Филиал мог корректно самостоятельно провести отключение и запуск всех систем при отключении электроэнергии. Оставалось только менять картриджи для МФУ и бумагу для чекового принтера киоска. Также все было покрыто мониторингом, включая количество отпечатанных страниц на каждом МФУ.

При этом инфраструктура показала свою устойчивость и стабильность на длительном промежутке времени. И продолжает развиваться до сих пор.

Отличный проект, обслуживающий тысячи людей ежедневно. Приятно, когда твой труд приносит пользу многим людям. А ещё благодаря этому проекту удалось объездить полреспублики и побывать в прекрасных местах нашего края!


Всем коллегам в МФЦ, с которыми все эти годы вместе развивали и творили, передаю привет! А действующим сотрудникам желаю успехов в их нелегком, социально значимом труде! 😊
#топпроектов
  • 👍 8
  • 👏 3
Post #155 210
После вчерашнего поста в чате развернулась дискуссия про использование iSCSI (и опять не попала в комментарии 😢 - есть идеи, как это исправить?)

Встал вопрос о подводных камнях iSCSI - обещал написать своё видение. Так как ожидаю, что всё больше SAN-сетей будут потихоньку переходить на него. FC останется роскошью.

👨‍💻Накидал небольшую выжимку мыслей в формате статьи, так как сюда, к сожалению, не поместится. Welcome to read.
Эту тему поднимал и ранее, небольшую вводную можно глянуть здесь

Не знаю стоит ли в следующий раз писать такую простыню , много ли людей будут читать? Или лучше просто видео записать? Или аудио?
Telegraph Протоколы передачи данных в SAN-сети. FibreChannel vs iSCSI Let's Mortal Combat begin! Врубаем на фоне https://music.yandex.ru/album/6122697/track/45591444 и погнали! Истоки FibreChannel - начало 1988. Изначально проектировался для удаленного обращения к дисковым устройствам через передачу по сети SCSI блоков. iSCSI…
  • 🔥 4
Post #146 177
💻Всем выйти из сумрака!
Темные лошадки на рынке СХД.
🐎

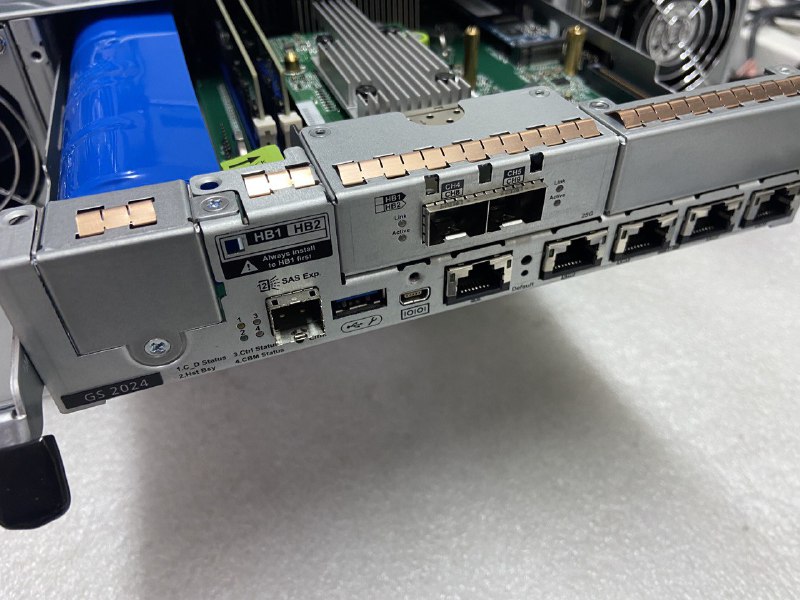
Недавно закончили поставку и внедрение новой для нас марки двухконтроллерной СХД типа Unified (блочный и файловый доступ).
СХД EonStor GS 2000 от компании Infortrend (Тайвань).

В данной комплектации ушли от привычного FibreChannel, так как если этой инфраструктуры сейчас нет, то с нуля развивать её теперь сильно проблематично. А ушли в сторону Ethernet/iSCSI 25Gbits, благо у заказчика есть соответствующие коммутаторы 10/25Gbits.

Так что подход, который начали вынужденно использовать Huawei, по замене SAN-сети с FibreChannel на iSCSI теперь, судя по всему, станет чаще применяться. Но модули FC для СХД, если что, тоже доступны.

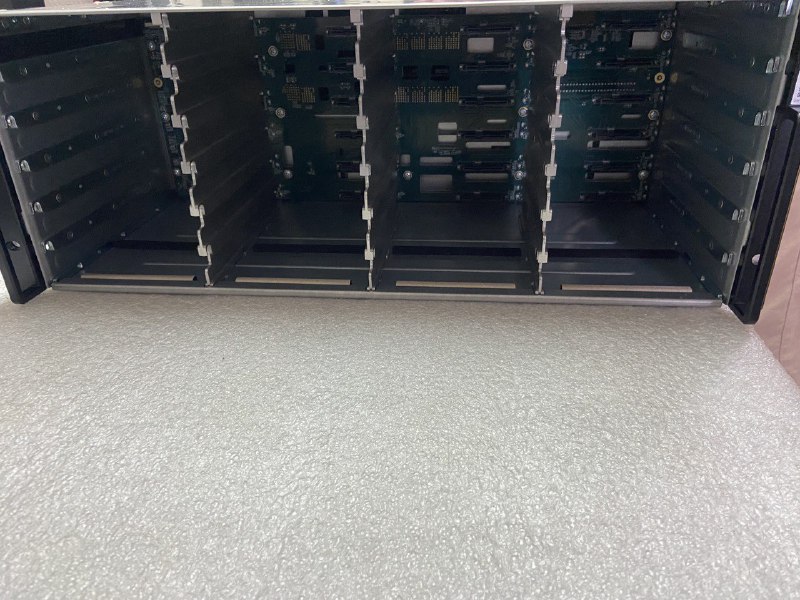
На фото виден встроенный батарейный модуль (синий) на контроллере для работы кэша. Дисковые салазки универсальные как для шпиндельных дисков, так и для твердотельных. Соответственно - универсальные полки.

Поддерживается SSD-cache и Tiering (гибридный пул, с автоматическим распределением блоков данных в зависимости от активности обращений к ним. "Горячие" на SSD, "холодные" на SAS/NL-SAS).

Доставка прошла за 7 недель до Москвы, несмотря на военные действия вокруг Тайваня на тот момент.

Запускается и настраивается местами своеобразно. Замену А-брендов, конечно, ждать не стоит. Но - вполне рабочая лошадка. На порядок дешевле реестровых.

Доступна - обращайтесь, подберу под вас @letsit_feedback_bot
—
Давайте об IT - @lets_about_it
  • 👍 5
  • 🤔 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →