
Сегодня увидел пост-презентацию про “про различные стратегии борьбы с плохими парнями”, и в разделе “как должно быть” упоминается некий "процесс VM". Причем, по сути, как основной инструмент “выправления” вашей инфраструктуры.
Давно хотел про него написать.
Это - процесс управления уязвимостями - Vulnerability Management.
В двух словах - вы не просто находите каким-то сканером уязвимости в своих непропатченных операционках, серверных приложениях и фреймворках на веб-серверах, и потом храните эти списки из сотни и тысячи строк. А выстраиваете процесс, который позволит:
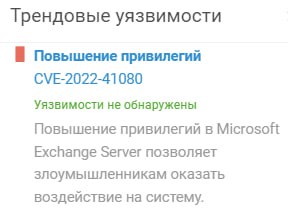
⏺оперативно искать перечень активов, на которых есть интересующая вас уязвимость,
⏺мониторить в какой степени эти уязвимости закрываются со временем,
⏺создавать политики закрытия уязвимостей, и проверять соответствует ли ваша текущая скорость работы этой политике
⏺создавать отдельные срочные задания по обновлению заданного списка активов, для устранения критических срочных уязвимостей.
Примеры из интерфейса подобных систем на картинке.
А вот для правильного закрытия уязвимостей, а не только их мониторинга, существует уже другой процесс. О нем напишу позже 🤓
#непятничное 😁
—
Давайте об IT - @lets_about_it
Post #268
272

- 👍 3
- ❤ 1
- 👌 1