TGViewer
Channel Public Channel
Юрист о персональных данных

Юрист о персональных данных

@lawyer_dataprivacy

Канал для юристов и бизнеса, который хочет избежать штрафов Роскомнадзора. Даю практические инструкции на основе судебной практики, деятельности РКН и личного опыта

Владелец канала Наталья Алешкова @naleshkova
Сайт https://privacylawyer.ru
Subscribers
3.47K
Photos
144
Videos
15
Links
203
Recent Posts 16 shown
Post #768 325
Почему работодатель должен знать, как обрабатываются данные сотрудников

Работодатель обязан понимать, какие данные сотрудников он обрабатывает, кому и на каком основании они передаются и в каких системах хранятся — это ключевой элемент управления правовыми и репутационными рисками.

Работники — субъекты с повышенным риском жалоб

В трудовых отношениях работник находится в зависимом положении, поэтому при конфликте у него есть стимул обратиться в трудовую инспекцию, прокуратуру или Роскомнадзор (РКН). Пробелы в работе с персональными данными быстро становятся «точкой давления»:
·  работник может заявить о незаконной обработке;
·  инициировать проверку контролирующих органов;
·  потребовать прекращения обработки и уничтожения данных.

Массовый отзыв согласий: как это ломает процессы

Опасна ситуация, когда обработка данных сотрудников построена на их согласиях. При конфликте работник может отозвать согласия — в том числе массово.

Последствия для работодателя:

·  прекращается основание для обработки в HR‑системах, системах доступа, учёте рабочего времени;

·  работник формально не может исполнять трудовую функцию;

·  уволить его за это нельзя — отсутствие согласия не является дисциплинарным проступком.

Работодатель оказывается в ловушке: данные обрабатывать без основания нельзя, а без данных работа сотрудника невозможна.

Почему согласия недостаточно

Согласие — самое хрупкое основание, его можно отозвать в любой момент. Работодатель должен обеспечить устойчивые правовые основания:

·      исполнение трудового договора, должностных инструкций, локальных актов работодателя;

·      обязанности по законодательству (отчётность в ФНС, ПФР, ФСС, воинский учёт);

·      законные интересы работодателя (безопасность, контроль доступа, видеонаблюдение — при соблюдении условий).

Для каждого случая нужно зафиксировать:
·      какие данные обрабатываются и с какой целью;
·      правовое основание;
·      получателей данных;
·      информационные системы, где данные обрабатываются;
·      сроки хранения и порядок уничтожения.
 
Что сделать прямо сейчас

1.Провести аудит обработки данных сотрудников:
-  составить реестр ИСПДн;
-  зафиксировать цели, категории данных, основания, получателей и сроки обработки.

2.Пересмотреть документы:
-  заменить согласия на иные основания;
- актуализировать положения о персональных данных.

3.Настроить процедуры:
- порядок реагирования на отзывы согласий;
-  алгоритм при запросах и проверках РКН;
- обучение HR и руководителей.
 
Если появились вопросы или вы видите риски в обработке данных работников — обращайтесь.

Я помогаю работодателям:

·  провести экспресс‑аудит обработки персональных данных работников;

·  выстроить юридически корректные основания вместо согласий;

·  подготовить документы и процедуры для проверок РКН и трудовых споров;

·  обучить HR и руководителей правильному обращению с данными.

Напишите — обсудим вашу ситуацию и подберём формат работы для вашей компании.
  • ❤ 4
  • 👍 1
  • 👏 1
Post #767 405
Экономия на персональных данных: когда «дешёво» становится самым дорогим решением

Последние месяцы я всё чаще вижу одну и ту же картину: компании, которые когда‑то решили «сэкономить» на персональных данных, возвращаются уже после утечки, жалоб субъектов и первых писем от регулятора.

Когда начинаешь аудит такой «защиты», всплывает типовой набор проблем:

- Документы либо вообще не сделаны, либо скачаны из интернета и не соответствуют реальным процессам компании.

- Уведомление в Роскомнадзор не актуализировано: указаны не те цели, не те категории данных, не те субъекты.

- Данные фактически хранятся и обрабатываются не в России, хотя в документах написано обратное.

- Угрозы персональным данным не проанализированы, модель угроз отсутствует или формальна.

- Технические и организационные меры защиты не приняты или приняты частично.

По сути, компания платит за «бумажку», которая не работает в реальности и не защищает ни от утечки, ни от штрафа.

Утечка — это не только репутационный удар. С мая 2025 года действуют многомиллионные штрафы по ст. 13.11 КоАП РФ.

Помимо штрафов, оператор сталкивается с:

- Жалобами субъектов и исками о компенсации морального вреда.

- Проверками Роскомнадзора.

- Репутационными потерями и утратой доверия клиентов и партнёров.

- Внутренними затратами на расследование, уведомление субъектов, усиление защиты, привлечение внешних экспертов.

Когда документы делаются формально и дёшево:

- Они не отражают реальные процессы, поэтому при проверке или инциденте сразу видно несоответствие.

- Нет реальной модели угроз и мер защиты, значит, технически данные остаются уязвимыми.

- При утечке регулятор видит, что оператор не выполнил базовые требования 152‑ФЗ, и это является отягчающим вину обстоятельством.

В итоге компания платит трижды: за «экономные» документы, за исправление после инцидента и за штрафы, которые многократно превышают стоимость качественной работы «на берегу».

Экономия на персональных данных — это не оптимизация расходов, а отложенный крупный убыток.

Если вы сейчас думаете: «Сделаем как‑нибудь, потом разберёмся», — помните, что «потом» наступит в момент утечки, когда цена ошибки будет определяться не стоимостью услуг, а оборотом вашей компании и числом пострадавших субъектов.

Если вы хотите не «бумажку для галочки», а реальную защиту бизнеса от регуляторных и репутационных рисков, напишите — обсудим аудит вашей текущей ситуации.
  • ❤ 4
Post #763 622
В эти выходные я побывала на VIII Конгрессе по нежелательным явлениям в эстетической косметологии — Adverse Event Congress (AEC 2026)- aecspb.com/agenda. И, честно говоря, до сих пор под впечатлением от масштаба и уровня организации!

Мероприятие собрало более 200 спикеров и объединило представителей множества медицинских клиник и компаний индустрии. Помимо выступлений и сессий была организована отличная выставочная зона, где можно было познакомиться с новейшими технологиями и решениями.

Мне выпала честь выступить перед коллегами из медицинских клиник с блоком, посвященным обработке персональных данных. Постаралась разобрать самые острые и частые вопросы, которые возникают у практикующих специалистов и юристов клиник:

1️⃣Сколько согласий на обработку данных действительно требуется клинике, чтобы избежать штрафов?

2️⃣Как правильно выбрать правовое основание для обработки, чтобы не нарушить закон?

3️⃣Как оформлять поручения на обработку данных на примере взаимодействия с МИС?

4️⃣Нужно ли получать отдельное согласие на привлечение юриста или внешнего консультанта?

5️⃣Как выстроить работу, чтобы избежать лишних согласий и упростить документооборот?

Отдельное спасибо организаторам за возможность принять участие в таком прекрасном мероприятии и коллегам за поддержку!
  • ❤ 10
  • 👏 3
  • 👍 1
  • 🔥 1
  • 🤩 1
Post #762 1.02K
Post #759 1.41K
⚠️ Мнение коллеги: что считать биометрическими персональными данными?

Профессиональное сообщество регулярно возвращается к вопросу: 

в каких случаях персональные данные становятся биометрическими❓️

Рекомендую обратить внимание на позицию  экcперта в области информационной безопасности и безопасности бизнеса Михаила Емельянникова.

Основные тезисы:

🔹 Вопрос отнесения данных к биометрическим, прежде всего, технический, а не юридический. Чтобы определить, являются ли данные биометрией, нужно исходить не только из норм закона, но и из принципов работы биометрических технологий.

🔹 Международные стандарты (ГОСТ ISO/IEC 2382-37-2016 и ГОСТ ISO/IEC 24713-1-2013) связывают биометрические данные с автоматизированной идентификацией или верификацией личности. Именно этот признак является ключевым.

🔹 Из этого следует, что фотографии на пропуске, доске почета, корпоративном портале, сайте организации или в трансляциях сами по себе не являются биометрическими данными только потому, что на них изображено лицо человека.

🔹 Участие человека в визуальном сравнении изображений нельзя приравнивать к биометрической идентификации. Биометрия предполагает применение специальных алгоритмов и методов автоматизированной обработки.

🔹 Отдельно автор отмечает регулирование Федерального закона № 572-ФЗ. По мнению эксперта, из сферы биометрических данных были исключены векторы (т.е. шаблоны). При этом именно они используются при идентификации и аутентификации в соответствии с международными стандартами.

👩🏻‍🎓 Тема сложная. Именно поэтому полезно изучать не только законодательство, но и технические стандарты, на которых во многом строится понимание биометрии.
Blogspot Отнесение данных к биометрии, или история одной измены «Несмотря на то, что законодатель закрепил понятие биометрических данных в комментируемом законе, до настоящего времени отсутствует единоо...
  • 🔥 4
  • ❤ 2
  • 👍 1
Post #756 1.29K
⁉️ Как оптимизировать процесс получения согласий работников при использовании сторонних систем ❓

Рабочие процессы компании строятся на использовании информационных сервисов: 1С, КЭДО, CRM-систем, облачных платформ и др. Работа таких систем предполагает поручение обработки персональных данных третьему лицу.

Например в web-версии 1С или CRM персональные данные обрабатывает провайдер сервиса, а техподдержка системы может иметь доступ к данным сотрудников.

☝️ Статья 86 ТК РФ обязывает работодателя получить согласие работника при передаче его ПДн, в том числе по договору поручения обработки. НО! что делать, если работник отказывается давать согласие или отзывает его?

На практике эту проблему можно решить так:

✔ Закрепить обязанность использовать информационную систему в трудовом договоре, должностной инструкции или локальном нормативном акте.

✔ Предусмотреть в документах, что при использовании такой системы работодатель поручает обработку персональных данных третьему лицу.

✔ Определить надлежащее правовое основание обработки. Это могут быть:

◾ исполнение договора с работником (п. 5 ч. 1 ст. 6 Закона № 152-ФЗ),
◾ законный интерес оператора (п. 7 ч. 1 ст. 6 Закона № 152-ФЗ).

При таком подходе необходимости получать отдельное согласие работника не нужно.

👩🏻‍🎓 В таких случаях важно не просто отказаться от согласия, а обосновать правомерность передачи данных и закрепить ее в документах работодателя.
  • ❤ 10
  • 👍 1
  • 🤓 1
Post #755 989
⁉️ Может ли работодатель предоставлять персональные данные по запросам государственных органов❓️

Да, может. Основанием для передачи является надлежащим образом оформленный письменный запрос от должностного лица соответствующей структуры.

Если представители пришли лично, они должны предъявить служебные удостоверения и документы, подтверждающие полномочия и цель получения информации.

☝️ Передавать копии документов госорганам не нужно. В большинстве случаев достаточно указать необходимые сведения в тексте ответа.

⚠️ Запрос может содержать требование предоставить копии документов сотрудника или ПДн, которых нет у работодателя.
Для этого необходимо сначала получить согласие работника на их передачу. Если работник откажется, работодателю следует сообщить должностному лицу, что он может запросить сведения непосредственно у самого работника.

Хороший пример — оформление пособий. Социальный фонд России в рамках Постановления Правительства РФ № 2010 от 23.11.2021 получает сведения самостоятельно в порядке межведомственного взаимодействия.

☝️ СФР официально разъяснил, что работодатель не обязан хранить копии свидетельств о рождении детей и справок от второго родителя. Для подачи заявления работодателю достаточно реквизитов свидетельства о рождении.

‼️ Важно: передавать можно строго те ПДн и только в том объеме, которые указаны в запросе госоргана или предусмотрены законом.
Министерство труда и социальной защиты РФ Постановление Правительства Российской Федерации от 23 ноября 2021 г. № 2010 | Минтруд России Постановление Правительства Российской Федерации от 23 ноября 2021 г. № 2010. Официальная информация, документы и актуальные материалы на сайте Министерства труда и социальной защиты РФ.
  • 🔥 3
  • ❤ 2
  • 👍 1
Post #754 925
⁉️ Можно ли распространять персональные данные на основании договора без оформления отдельного согласия❓️

Обязанность оператора брать согласие на распространение информации описана в статье 10.1 Закона «О персональных данных» № 152‑ФЗ.

НО! На мой взгляд, эта статья не содержит положения о том, что распространение персональных данных возможно ТОЛЬКО на основании отдельного согласия либо прямого указания закона.

Пример ⬇️

Участник подает заявку на публичный конкурс. В положении о конкурсе указано, что сведения о победителях публикуются на сайте организатора и в его социальных сетях. Принимая условия конкурса, участник соглашается с этим условием договора.

Такого подхода придерживается и арбитражный суд Московского округа. В постановлении по делу № А40-139096/22 от 30 марта 2023 года указано: 

«Довод Управления о наличии у общества обязанности по получению у руководителей общества и участников общества отдельного согласия на обработку персональных данных способом «распространение» для правомерного раскрытия указанных персональных данных на официальном сайте … правомерно отклонен судами, поскольку статья 10.1 Закона о персональных данных устанавливает порядок обработки персональных данных, разрешенных субъектом персональных данных к распространению, что является частным случаем обработки персональных данных «с согласия субъекта персональных данных».


👩🏻‍🎓 Считаю, что распространение ПДн может быть основано на условиях договора, если публикация информации является его частью. Однако Роскомнадзор может придерживаться более консервативного подхода, и в таком случае свою правоту придется отстаивать в суде.
  • 🔥 18
  • 👍 1
Post #753 851
Очень люблю то, чем занимаюсь❤️

Сегодня дала комментарии телеканалу 78 по вопросам неточностей в персональных данных, последствиях таких неточностей и нарушениях прав граждан на защиту!
  • ❤ 20
  • 👍 4
  • 🔥 3
  • 👏 1
Post #752 948
Персональные данные и подрядчики: кто отвечает за утечку

Можно передать на аутсорс обслуживание ИСПДн, хранение ПДн или техническую поддержку.
НО! Судебная практика показывает: если произошла утечка, отвечать будет оператор.

📌 В деле № А27-27136/2025 (Решение арбитражного суда Кемеровской области от 19.01.2026) произошла утечка данных после кибератаки на инфраструктуру компании. В открытый доступ попали данные работников: ФИО, паспортные данные, СНИЛС, контактная информация и другие сведения.

После обнаружения инцидента компания действовала правильно:

✔️ уведомила Роскомнадзор в течение 24 часов,
✔️ провела внутреннее расследование,
✔️ направила отчет в установленный 72-часовой срок.

Это позволило заменить штраф предупреждением.
НО! От ответственности компанию не освободило.

☝️ Важный момент: хакерская атака произошла на инфраструктуру, которую обслуживал подрядчик. Однако это обстоятельство не повлияло на решение суда.

❗ Передача обработки ПДн на аутсорсинг передаче ответственности.

Суд указал, что оператор обязан обеспечить конфиденциальность персональных данных и не допустить их распространения без законных оснований. Состав правонарушения — ч. 1 ст. 13.11 КоАП РФ.

Это решение подтверждает позицию Верховного Суда РФ. В Постановлении от 21.01.2026 № 5-АД25-119-К2 установлено: если утечка произошла через инфраструктуру подрядчика, ответственность перед законом все равно несет оператор.

👩🏻‍🎓 Подписать договор поручения на обработку персональных данных при работе с подрядчиками недостаточно.

ВАЖНО:

✔️ Провести проверку подрядчика до начала работы.
✔️ Оценить меры защиты информации, которые он применяет.
✔️ Закрепить в договоре обязанности по уведомлению об инцидентах, порядок взаимодействия при расследовании и ответственность за нарушение этих требований.

‼️ Это не избавит оператора от ответственности перед Роскомнадзором, но поможет взыскать причиненные убытки при наличии вины подрядчика.
www.garant.ru Постановление Верховного Суда Российской Федерации от 21 января 2026 г. N 5-АД25-119-К2 Суд оставил без изменения вынесенные ранее… Документы ленты ПРАЙМ: Постановление Верховного Суда Российской Федерации от 21 января 2026 г. N 5-АД25-119-К2 Суд оставил без изменения вынесенные ранее судебные решения, поскольку в действиях лица содержится состав административного правонарушения, выразившегося…
  • ❤ 6
  • 👍 1
  • 👌 1
Post #751 779
Новый этап💪
  • 🔥 43
Post #749 798
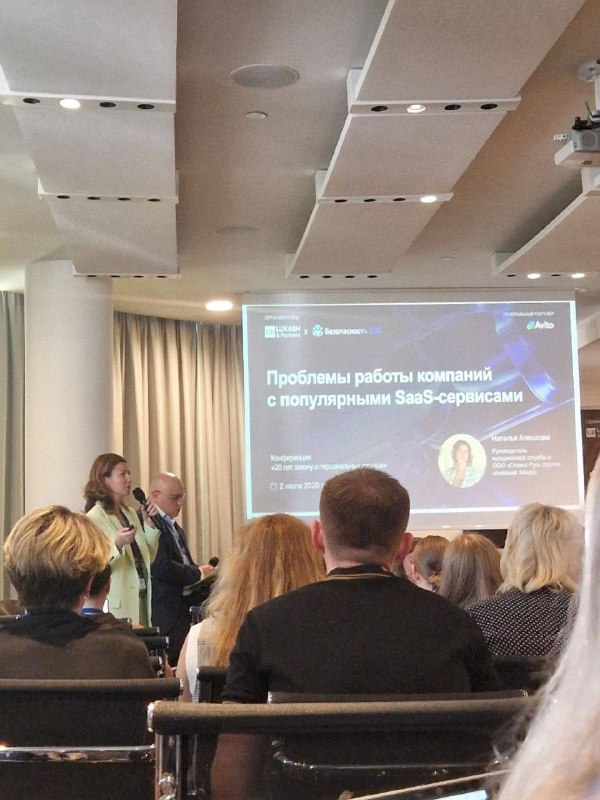
2️⃣ июля я была спикером на мероприятии, посвященном 20-летию Закона о персональных данных, которое организовал Lukash & Partners.

День получился насыщенным: актуальные доклады, дискуссии, обмен опытом с коллегами и, конечно, новые полезные знакомства. Особенно интересно было обсуждать практические кейсы, с которыми специалисты сталкиваются ежедневно.

Среди тем, которые обсуждались:

🔹 тенденции развития законодательства о персональных данных,
🔹 аудит процессов обработки: методика проведения и ведение реестра процессов,
🔹 защита персональных данных в ИСПДн: уничтожение, обезличивание и другие практические вопросы,
🔹 прохождение профилактических визитов РКН,
🔹 мониторинг сайтов на предмет соблюдения требований законодательства,
🔹 работа с SaaS-сервисами,
🔹 актуальная судебная практика по передаче ПДн работников и утечкам.

👩‍🎓 Наиболее интересные для меня инсайты:

✔️ Передача ПДн работников возможна не только на основании согласия.

✔️ Судебная практика показывает, что по делам об утечках информации нередко применяется предупреждение вместо административного штрафа. Это зависит от обстоятельств конкретного дела.

✔️ При мониторинге сайтов важно анализировать не только потоки данных, а также случаи передачи и обработки по поручению.

✔️ Основание «законный интерес» не может применяться, если законом предусмотрены специальные основания обработки. Например, для биометрических и специальных категорий персональных данных.

Спасибо организаторам за приглашение! С удовольствием рекомендую коллегам посещать подобные мероприятия. Это хорошая возможность получить новые знания, обменяться опытом и расширить профессиональные контакты.
  • ❤ 11
  • 🔥 3
Post #748 769
Передача данных работников в рамках тендерных и закупочных процедур

При проведении закупок заказчики могут устанавливать требования  о предоставлении данных о работниках участника. Такая информация может включать квалификацию, опыт и трудовую деятельность сотрудника. Это необходимо для подтверждения наличия у участника закупки квалифицированного персонала. Например для определения подрядчика на выполнение проектно-изыскательских работ или для оказания кадастровый услуг.
  
Обработка данных сотрудников участника обусловлена требованиями:

✔️ Закона “О контрактной системе в сфере закупок товаров, работ, услуг для обеспечения государственных и муниципальных нужд” №44-ФЗ,
✔️ Закона “О закупках товаров, работ, услуг отдельными видами юридических лиц” №223-ФЗ,
✔️ Постановления Правительства от 31.10.2014 №1132,
✔️ Постановления Правительства от 29.12.2021 № 2571.
 
☝️ Брать согласие у работников участнику  закупки в таком случае не требуется.

Положения законодательства предполагают, что в документации о закупке должны быть указаны сведения, перечень документов и требования к участникам закупки для подтверждения их соответствия указанным требованиям. Заказчики-юрлица руководствуются собственным Положением о закупках (пп. 9, 10  ч. 10 ст. 4), разработанным в соответствии с Законом №223-ФЗ. Для государственных и муниципальных заказчиков по 44-ФЗ особые дополнительные требования установлены в НПА Правительства РФ.

При этом оценка заявок и предъявление требований к участникам, закупаемым товарам (работам, услугам), а также к условиям исполнения договора, которые не указаны в документации о закупке, не допускается.

Практика ФАС подтверждает: компания может представлять документы о своих сотрудниках для участия в торгах, и брать согласие у каждого работника на это не нужно:

решение УФАС по Москве от 16 июля 2024 г. N 077/07/00-9014/2024,

■ решение УФАС по Москве от 6 февраля 2023 г. N 077/07/00-1221/2023, ).

‼️ Однако передавать следует только сведения, предусмотренные документацией о закупке и необходимые для подтверждения соответствия участника установленным требованиям. Избыточная передача персональных данных нарушает требования законодательства.
base.garant.ru Статья 4. Информационное обеспечение закупки. Федеральный закон от 18.07.2011 N 223-ФЗ "О закупках товаров, работ, услуг отдельными… Статья 4. Информационное обеспечение закупки. 1. Положение о закупке, изменения, вносимые в указанное положение, подлежат обязательному размещению в единой информационной системе не позднее чем в течение пятнадцати дней со дня утверждения. 2. Заказчик размещает…
  • 👌 4
  • ❤ 3
Post #747 1.02K
Практика 2026 года: на что обращают внимание суды

📌 В деле № А27-27136/2025 АС Кемеровской области от 19.01.2026 инфраструктура ООО Торговый дом «Автоматизированные системы контроля» подверглась DDoS-атаке, в результате которой персональные данные двух субъектов оказались в открытом доступе.

Компания в течение 24 часов уведомила Роскомнадзор об инциденте, организовала внутреннее расследование и в 72-часовой срок представила отчет регулятору.

Суд установил несоблюдение требований ч. 1 ст. 6 и ст. 7 Закона № 152-ФЗ. Оператор не обеспечил конфиденциальность данных и допустил их распространение без согласия субъектов. Состав правонарушения — ч. 1 ст. 13.11 КоАП РФ (ввиду отсутствия в базе данных 1000 субъектов).

☝️ Суд учел, что нарушение было совершено впервые, оператор является СМП, ущерб гражданам не причинен, а обязанности по уведомлению регулятора были выполнены своевременно. Соблюдение сроков было расценено как смягчающее обстоятельство. Это помогло компании избежать штрафа и отделаться предупреждением. 

👩🏻‍🎓 Своевременное реагирование на инциденты может снизить риски привлечения к ответственности.

------------

📌 В деле № А40-341424/25 арбитражного суда г. Москвы от 16.01.2026 АО «Почта Банк» направил клиенту SMS-сообщение после после того, как он расторг договор и письменно отозвал согласие на обработку персональных данных. Банк получил заявление, но не сразу передал его в работу.

Суд установил несоблюдение требований ч. 2 ст. 9 и ст. 5 Закона № 152-ФЗ. Оператор не прекратил обработку данных клиента после отзыва согласия, а законных оснований для использования номера телефона в маркетинговых целях не было. Состав правонарушения — ч. 1 ст. 13.11 КоАП РФ.

☝️ Оператор не признал вину, сославшись на техническую ошибку и особенности внутренних процессов. Поэтому суд назначил штраф в размере 150 000,00 ₽. Аргументы банка были расценены как попытка уйти от ответственности, а не как доказательство добросовестности.

👩🏻‍🎓 Отзыв согласия должен автоматически отражаться во всех системах обработки данных — от CRM до сервисов рассылок и колл-центров. Наличие человеческого фактора или технических сбоев не освобождает от ответственности.

‼️ Практика 2026 года показывает: суды оценивают не только сам факт нарушения, но и поведение оператора после инцидента. Они готовы учитывать добросовестность оператора, но по-прежнему жестко относятся к нарушениям требований законодательства о персональных данных.
  • ❤ 7
  • 👍 3
Post #746 872
Коллеги, добрый день!

Поделитесь, пожалуйста, в комментариях информацией о том, с какими SaaS сервисами Вы чаще все работаете?

Заключаете ли Вы с ними поручение обработки?
Post #745 981
Я выступаю спикером на ФИНПРАВ ФОРУМЕ приглашаю вас поучаствовать

Мы разберём то, о чём обычно узнают уже после проблем

💸 На форуме разберем темы:
— как не получить доначисления от ФНС
— где бизнес теряет деньги на налогах
— как селлеров «ловят» на маркетплейсах
— реальные риски АУСН, о которых молчат
— как сотрудничество с самозанятыми превращается в штрафы
— как избежать проблем с персональными данными и рекламой
— и как законно снизить налоги без последствий

📅 Даты: 23 по 30 июня

🎤 Моё выступление на тему:

От 1 до 3 млн: чек-лист рисков по персональным данным, которые есть в каждой организации

Если думаешь «меня это не коснётся» —
скорее всего, ты просто ещё не проверял свои риски

️ РЕГИСТРАЦИЯ (ЖМИ СЮДА)


❗️Количество мест ограничено

📢 Реклама
ERID: 2dQwerI
ИНН 632127299528 Артюшина О.В
  • 👌 1
Older posts →

About this channel

How can I read @lawyer_dataprivacy without a Telegram account?
TGViewer shows the public web preview Telegram publishes for Юрист о персональных данных: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does Юрист о персональных данных have?
Юрист о персональных данных (@lawyer_dataprivacy) has 3.47K subscribers on Telegram, refreshed roughly every 30 minutes.
Does Юрист о персональных данных know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →