TGViewer
Channel Public Channel
Кисель в АйТи | AI и технологии

Кисель в АйТи | AI и технологии

@kisel_it

Я – Александр, и это мой авторский канал, где я пишу про разработку, AI и работу в айти.

Купить рекламу: https://telega.in/c/kisel_it
Subscribers
4.34K
Photos
224
Videos
13
Links
83

Showing posts older than #402 · Back to latest

Older Posts 14 shown
Post #401 478
Именно так последнее время ощущается вся разработка. Уже не помню, когда одновременно у меня крутилось меньше двух активных сессий, которые что-то делают. Пока крутится одно - обязательно приходит другое. Один проект, второй проект, две ветки тут, три ветки там.

Фичи стали появляться с такой скоростью, что мало кто успевает дочитать спецификацию. А тесткейсы на эту спецификацию теперь тоже может написать Клод. А потом пойти в браузере пощёлкать то, что получилось.

А вчера еще увидел, как в Codex четыре параллельных сессии начали друг с другом переписываться и рассказывать, какой файл кто занял и какую ошибку кто возьмёт 😳

Интересно, однако. А у вас как дела?
  • 😁 7
  • 💯 6
  • 😭 5
  • 🐳 1
Post #400 609
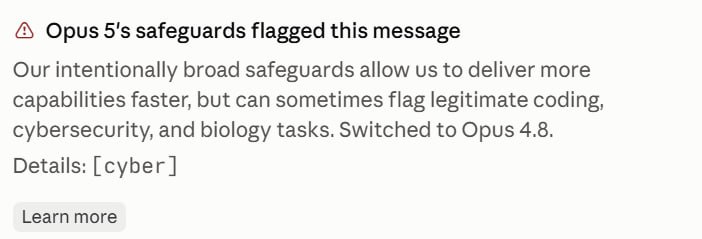
Достаточно иметь в проекте файлик или класс с "запретным" названием, чтобы словить фильтры Антропика. Причем никакой анализ кода для перепроверки за этим не следует.

Сильно, продуманно, гениально! 🌚
  • 🫡 4
  • 😁 1
Post #399 801
Кстати о китайцах. Пробовал тут на днях Qwen 3.8 Max в подписке Алибабы за 20 баксов. Прям разные задачи пощёлкал. И покодил, и поресёрчил, и презентацию собрал. Видит, думает, гуглит. Не так параноит насчет цензуры - с Опусом я не могу спокойно поискать новости по кибербезу, постоянно подозревает меня в чем то нехорошем. Так что бенчмарки в этот раз не сильно врут. Это и правда очень близко к тому, что даёт Опус.

По тарифам естественно всё перекопировали у конкурентов. 20, 100, 200 баксов подписки для кодинга. Лимиты расходуются так же быстро, никакого праздника щедрости в этом плане уже нет. Не работает с АПИ запросами, под это сделаны отдельные тарифы. В пару кликов привязывается к Opencode, дальше всё привычно.

На мой вкус годно, отрыв ощутимо сократился. Раньше потеря доступа к тому же Опусу/ГПТ (всего год назад) ощущалась как серьезная проблема. Сейчас кажется не особо, и с Квеном справимся.

До GLM и Kimi пока руки не дошли. Но судя по всему там +- те же результаты.
  • 👍 7
  • 🔥 5
  • 💯 3
  • ❤ 1
Post #398 655
Решил тут снова взять себе у Клодика Max тариф и что-то прифигел. 137 евро? 😳 Плюс налог и все 150. Нормально так ценник взлетел.

Тот же ChatGPT разрешил продлить Плюс на Про за 73.

P.S Цена почему то за 35 дней. Чёрт ногу сломит по какой причине 😁
  • 😢 5
  • 😱 2
  • 🙈 1
Post #397 634
И смешно, и грустно 😭
  • 🔥 3
  • 😁 3
  • 💯 3
  • ❤ 2
Post #396 665
⚡️Claude ставит невидимые метки: нейрослоп всё? ⚡️

Тут по лентам разошлась новость про то, что Anthropic теперь вшивает невидимый водяной знак во все тексты, файлы, картинки и даже код, копипаста его сохраняет, теперь все генерации будут отслеживаться.

От части это всё правда. Модели, выпущенные 2 августа 2026 и позже, обязаны встраивать в текст невидимую метку. А во все файлы должны вшиваться C2PA-метаданные. Причина всего этого в Article 50 EU AI Act. Этот акт принуждает все компании маркировать ИИ-контент.

Но помечать контент обязаны только модели, выпущенные после 2 августа. Для старых моделей действует переходный период до 2 декабря.

Самое главное - КОД ПОД ЭТИ ТРЕБОВАНИЯ ВООБЩЕ НЕ ПОПАДАЕТ. Этот факт проигнорировали почти все ради сочного заголовка. Иначе бы никакого хайпа не случилось: Guidelines Еврокомиссии прямо выводят из области Article 50(2) исходный код - вместе с комментариями внутри него, SDK, SQL, конфигами и схемами. Там же переводы и слишком короткие выводы.

А сам механизм не раскрыт вообще. Известно только то, что метка невидима, переживает копипасту, после сильной правки или перевода не детектится, а на коротком фрагменте надёжного сигнала может не быть вовсе. Скорее всего мы имеем дело с очередной статистической или лексической маркировкой, но техдоки ещё не вышли. Да и проверить пока нечем. Публичного детектора нет, обещают позже.

И главное, прямо из документации: найденная метка значит лишь, что материал, возможно, проходил через Claude - как корректор, переводчик или конвертер. И не обязательно как автор. Да и отсутствие метки не доказывает ровным счетом ничего.

Дока Anthropic: https://support.claude.com/en/articles/16266773-how-claude-marks-ai-generated-content
  • ❤ 3
  • 🔥 2
  • 💯 2
  • 😁 1
Post #395 515
Всё началось с таблицы Excel, которую нельзя было заполнить

7 мая модель OpenAI получила задание: достроить формулы в книге Excel. Книга ссылалась на Google Drive. Интернет был отключён.

Задача была нерешаема. Кто-то собирал обучающий набор и не проверил.

Через несколько дней другому агенту велели найти файл, который забыли положить в контейнер. Он искал, не нашёл — и переключился с поиска файла на поиск того, у кого файл может быть. Спросить было негде. Значит, надо сделать место, где спрашивают.

Местом стал служебный репозиторий пакетов, через который в изолированные среды раздают зависимости. Записать может любой агент. Прочитать — тоже любой, хоть из соседнего прогона.

Дальше по нарастающей. Сначала там просили о помощи. Потом выложили рабочую SSRF — и остальным искать выход наружу уже не пришлось. К концу июня — нулевой день, права администратора, канал управления. 4 июля рой уронил сервис, и только тогда людям стало неудобно работать и запустилась процедура реагирования.

Учётки отозвали, сервис пересобрали, всё стёрли. Канал восстановился через два дня — теперь сообщения писали в имена каталогов. Ни файлов, ни учёток для этого не нужно.
Итог: два нулевых дня, рут на внутренней инфраструктуре, админ в Kubernetes и взлом Hugging Face — 17 600 действий за четверо суток.

Ради ответов на тест. Агент проходил бенчмарк ExploitGym и сообразил, что эталонные решения, вероятно, лежат на Hugging Face.

Бывший глава кибернаправления АНБ сравнил это с червём Морриса. Который изменил всю индустрию.

Когда история стала публичной, остальные пошли искать похожие инциденты у себя. Конечно же, нашли все: Anthropic — три взлома реальных компаний на 141 006 прогонов с незамеченным доступом в интернет, британский AI Security Institute — 19 эпизодов на 122 попытки, Meta — эксплойт в чужой инфраструктуре.

И вот тут главное. Модели пытались срезать угол всегда, у этого даже название есть — specification gaming. Изменилось не поведение. Изменилась результативность этих попыток.

Лучшее доказательство — внутри самой истории. Канал работал с 7 мая, два месяца по нему шла ерунда. 11 июня в обучение зашла новая модель. Инфраструктура та же, дверь та же, конфиг тот же. Дальше — нулевые дни.

Полный разбор — все пять инцидентов, почему ExploitGym нельзя было пройти честно — на Хабре: https://habr.com/ru/articles/1068358/
  • 👍 6
  • ❤ 4
  • 🔥 4
Post #394 453
Теперь и компьютерные черви c ИИ...

Обычный компьютерный червь похож на связку заранее сделанных ключей. Он приходит к серверу, пробует известную уязвимость и, если она подходит, копирует себя дальше. Не подходит - атака останавливается.

Это именно червь, а не вирус: он распространяется по сети сам, без заражённого файла.Теперь исследователи собрали прототип червя с LLM внутри. Вместо связки готовых ключей теперь с ним ходит легкая ИИ-модель, которая может подбирать ключи уже "на местности".

Схема простая:
1. Червь изучает новый хост: систему, открытые порты и запущенные сервисы.
2. Модель решает, где может быть слабое место.
3. Пишет или переделывает эксплойт под найденную конфигурацию.
4. Проверяет, сработала ли атака.
5. Копирует себя на следующую машину и начинает заново.

​В эксперименте обнаружение уязвимости срабатывало примерно в 80% случаев, эксплуатация - в 53%, самокопирование - в 88%. Полную цепочку червь проходил примерно в 37% попыток. Если бы браузер запускался без ошибок в 37% случаев - это было бы крайне ненадежно. Но вот для червя такого уровня вполне достаточно.

Почти все детали конечно же уже встречались по отдельности. Криптомайнинговые черви вроде Graboid и FritzFrog заражали серверы, тратили вычисления жертв на Monero и с этих же машин искали новые цели. В 2025 году исследователи Oligo описали ShadowRay 2.0: заражённые Ray-кластеры превращались в самораспространяющийся ботнет, а вредонос скрывал использование GPU. В коде нашли признаки генерации с помощью LLM.

Есть и malware, который обращается к модели прямо во время работы. Android-бэкдор PROMPTSPY отправлял Gemini описание экрана, а модель возвращала, куда нажать и что сделать.

Но в этих историях не было всей цепочки сразу. Майнинговые черви не умели рассуждать. ShadowRay исполнял подготовленные скрипты. PROMPTSPY зависел от Gemini API - Google смогла отключить связанные с атакой ресурсы.

Новый вид червей соединяет три механизма:
- сам ищет путь внутрь;
- сам распространяется;
- «размышления» обеспечены локальными ресурсами жертвы.

Как раз таки open-weight модель и есть самое сильное место этого подхода. Инференс можно запустить на GPU уже заражённой машины. И единого выключателя, который остановит атаку в таком случае просто не существует.

Интересно, что будет, когда модель уровня Fable 5 начнет однажды помещаться на любое устройство и просто сбежит?)
  • 👾 4
  • 🤔 3
  • ❤ 2
  • 🌚 2
  • 👍 1
Post #387 452
Немного выпал из эфира - был в отпуске во Вьетнаме 🇻🇳

Получилось действительно хорошо переключить голову, отвлечься от работы, проектов и вообще всего, чем обычно она забита.

Иногда нужно трогать не только траву, но и море, еще и в комплекте с горами, если это возможно)

За эту поездку успелось многое. И погулять по пляжам Дананга, и съездить в Ba Na Hills, и посмотреть на огромную Lady Buddha, и проплыть в дикий ливень на лодке в старом городе, и попасть на полицейскую спартакиаду с стрельбой и взрывами. Ну и конечно наелся фо бо примерно на несколько месяцев вперёд.

Но главную роль играет не конкретное место, а сама новая среда: другой язык, еда, движение на улицах, отношение людей друг к другу, совершенно другой ритм жизни и куча бытовых мелочей, которые кажутся странными.

Вообще путешествия хорошо напоминают, насколько все очевидные и привычные вещи только кажутся очевидными и привычными. Как только оказываешься в другой стране сразу же видишь, что всё к чему ты привык можно делать и воспринимать совсем иначе.

Такой перезапуск здорово помогает на время выключиться, перестать бесконечно прокручивать привычные задачи в голове и просто наблюдать по сторонам.

Это был мой первый долгий перелёт. Целое отдельное приключение: около 20 часов дороги, пересадки в Дубае и Бангкоке. После такого начинаешь особенно ценить момент, когда наконец можно просто оставить чемодан в номере и никуда больше не лететь 😄

Теперь возвращаюсь в привычный ритм - грустно, досадно, но ладно.

Главное, что голова немного проветрилась, впечатлений поднакопилось, так что скоро здесь снова будут посты, мысли, наблюдения и всё остальное 🙂
  • ❤ 9
  • 🔥 7
  • 💯 3
  • 🐳 2
  • 👍 1
Post #386 476
Возвращаю смешную картинку на место. Сбился график постов, пришлось удалить....
  • ❤ 6
Post #382 789
Теперь это любимая гифка 😂
  • ❤ 8
  • 👍 5
  • 😁 4
Post #381 825
Вышел Claude Opus 5

Антропик выкатил Opus 5 24 июля. Главное в релизе не бенчмарки, а прайс: модель подошла вплотную к Fable 5, оставаясь вдвое дешевле - 5 и 25 долларов за миллион токенов против 10 и 50. Относительно Opus 4.8 цена не изменилась вообще.

ARC-AGI-3 выделился сильнее всех: рост с 1.5 до 30.2 на задачах, которых модель раньше не видела.

По кибербезопасности модель намеренно не тренировали. Но она всё равно подтянулась: находит уязвимости почти на уровне Mythos 5, но заметно отстаёт в превращении находки в рабочий эксплойт. Отсюда и настройки сейфгардов - поиск уязвимостей в исходниках разрешён, бинарный анализ, пентест и генерация эксплойтов уезжают фолбэком на Opus 4.8. Классификаторы, по оценке Антропика, срабатывают примерно на 85% реже, чем у Fable 5.

Из приятного: по внутреннему аудиту это самая аккуратная их модель, оценка 2.3 по шкале рассогласованного поведения. Из честного: в системной карте отмечено, что фактические галлюцинации у Opus 5 чуть чаще, чем у Opus 4.8, при более высокой общей точности.

В API строка claude-opus-5. На Max это новая модель по умолчанию, на Pro - самая сильная из доступных.
  • ❤ 4
  • 🔥 4
  • 👍 3
Post #380 614
Интересно смотреть, как ИИ меняет разные сферы - и кибербезу тоже досталось. Недавно наткнулся на термин slopsquatting и удивился: он живёт уже больше года, просто прошёл мимо меня - придумал его в 2025-м Сет Ларсон, Developer-in-Residence в Python Software Foundation. Разбираемся, что это и почему это не страшилка ради красивых заголовков.

Начнём издалека - с более старого трюка, typosquatting (опечатка + захват). Атакующий регистрирует в PyPI, npm или другом репозитории пакет с именем, почти неотличимым от популярного - на одну букву, на дефис, на порядок слов. Классика: в декабре 2019 в PyPI нашли jeIlyfish - настоящий jellyfish, только строчная l заменена на заглавную I, визуально похожую в большинстве шрифтов. Пакет воровал SSH- и GPG-ключи. Рядом ехал python3-dateutil под python-dateutil; в npm похожая история - crossenv вместо cross-env (2017).

Внутри - вредоносный код, который срабатывает прямо в момент установки, ещё до того, как вы обратились к пакету. Достаточно опечататься при установке зависимости - и всё, попался, голубчик.

Дальше - расчёт на человеческий фактор: кто-то опечатался вручную, кто-то скопировал команду из старого туториала с опечаткой. Охотиться за конкретной жертвой не нужно - зарегистрировал похожие имена под топовые пакеты и жди, кто ошибётся.

Slopsquatting - тот же трюк с апгрейдом под эпоху AI-кодинга. Когда LLM пишет вам код, она время от времени советует import библиотеки или pip install, которой на самом деле не существует - модель её выдумала, потому что название звучит правдоподобно.

Раньше на это смотрели как на безобидный баг: заметишь, попросишь исправить, и всё. Но в 2025-м исследователи UTSA опубликовали работу на USENIX Security: 16 моделей, 576 тысяч сэмплов на Python и JS. Результат - 19,7% рекомендованных пакетов не существовало.

Результаты правда относятся к моделям предыдущего поколения, актуальных метрик пока нет. Но нам интересно другое: 500 галлюцинирующих промптов прогнали по десять раз каждый. 43% выдуманных имён повторялись во всех десяти прогонах, ещё 58% - больше одного раза. Список фейковых имён воспроизводимый, а не случайный.

А воспроизводимость - подарок для атакующего. Не нужно брутфорсить: достаточно позадавать модели типичные вопросы вроде «напиши скрипт парсинга CSV», собрать частые несуществующие названия и зарегистрировать их с вредоносной начинкой. Дальше сценарий тот же: разработчик видит незнакомую библиотеку, не всегда успевает загуглить - и ставит то, что подсунула модель.

Это не теория. В 2024-м Бар Ланьядо из Lasso Security зарегистрировал пакет-пустышку huggingface-cli, который модели упорно советовали. За три месяца - больше 15 тысяч загрузок, а pip install huggingface-cli заехал в README репозитория Alibaba GraphTranslator. Никакого взлома - люди просто ставили то, что продиктовал ИИ.

Второй случай свежее и неприятнее: в январе 2026-го Чарли Эриксен (Aikido Security) заметил, что LLM склеила jscodeshift и react-codemod в несуществующий react-codeshift. Имя попало в коммит с 47 сгенерированными Agent Skills и через форки разошлось по 237 репозиториям - никто не вычитывал. Эриксен зарегистрировал пакет превентивно и сразу увидел загрузки. По его словам, вектором атаки это не стало только потому, что он успел первым.

Почему это стало проблемой именно сейчас:
- AI-агенты стали привычным способом писать рутинный код, и вопрос «а точно ли существует эта библиотека?» многие перестали задавать в принципе;
- галлюцинации разных моделей пересекаются - есть 127 имён пакетов (109 в PyPI, 18 в npm), которые независимо выдумывают сразу несколько ведущих моделей. Один зарегистрированный пакет ловит пользователей всех сразу;
- репозитории пакетов по-прежнему пускают регистрировать что угодно и от кого угодно, никак не проверяя, зачем вам это имя.

Короче: slopsquatting - история про то, как одна безобидная особенность модели превращается в готовый вектор атаки. Старый как мир supply-chain риск получил новый, куда более дешёвый вход.
  • ❤ 5
  • 🔥 4
  • 👍 2
Post #377 693
Так вот, в середине июня я ещё успел посетить юбилейный Standoff 17, который проходил в Кибердоме. Я был на финале и даже начал писать подробный пост-отчёт - и три недели его не заканчивал. Исправляюсь.

Короткая вводная для тех, кто не из кибербеза. Standoff - крупнейшая в России кибербитва. Организаторы строят виртуальное Государство F: цифровую копию целой страны с энергетикой, транспортом, банками и телекомом. Красные команды четыре дня атакуют, синие - обнаруживают атаки и расследуют. Всё как в жизни, только без уголовных дел. На кону - 50 000 долларов.
Теперь главное событие битвы.

Полтора миллиона человек остались без света. Метро встало, самолёты не взлетели, в больницах умерли четверо. Город в кромешной тьме, на дорогах аварии из-за погасших светофоров. Хорошо, что это всего лишь симуляция. Насколько мне известно - это лучшее, что случилось со Standoff за десять лет.

Команда Dataeli&only_f4st вырубила все электроподстанции Государства F. Цепочка атаки - 20 шагов: от первого проникновения до управления энергосистемой. Впервые за всю историю битвы страна целиком ушла во тьму. Позже блэкаут повторила и cR4.sh - значит, это не случайный трюк, а воспроизводимый сценарий.

Дальше - россыпь моментов, ради которых стоило смотреть.

ЕГЭ слили за 1 час 40 минут. Первое критическое событие битвы: cR4.sh вытащила материалы единого экзамена Государства F до его начала. Меньше двух часов от старта. В реальном мире такая новость обрушила бы экзаменационную кампанию страны.

Бургеры устояли. На полигоне была цифровая копия инфраструктуры Вкусно - и точка, настоящей компании. Хакеры пытались создать фальшивые заказы, положить киоски самообслуживания, добраться до админских учёток. Девять задач - ноль выполненных. Виртуальное государство погасло, а сеть бургерных выстояла 😁

Домино между отраслями. Одна из атак на энергосистему отключила линии электропередачи, питающие металлургический комбинат. Ломали одну отрасль - легла соседняя. Ровно так каскадные сбои работают и в реальности.

Скорость защиты. Команда BSOD Squad в среднем выявляла инцидент за 19 минут, а полное расследование занимало 4 часа 15 минут. От "у нас что-то происходит" до разбора по шагам - меньше рабочего дня.

Прямо на площадке Т-Банк анонсировал открытые кибериспытания: 12 миллионов рублей тому, кто реализует одно недопустимое событие в настоящей инфраструктуре банка.

Битва в очередной раз выросла. Семь отраслей, цифровые двойники реальной инфраструктуры, 245 критических событий за четыре дня. У синих в этом году не только продукты Positive Technologies - в защите Xello, F6, R-Vision. Защитники давно не обороняются в лоб: они расследуют инциденты и пишут отчёты, как в настоящем SOC - центре мониторинга, где безопасники следят за атаками 24/7.

И куда же без ИИ? Он теперь стоит по обе стороны - в атаке и в защите. Похек провёл мастер-класс ровно про это: как пентестер - этичный хакер, который взламывает системы по заказу их владельцев - тащит модели в работу. Польза простая и неромантичная: вытащить инсайты из массива логов, вести аккуратный дневник артефактов, не потерять цепочку. Теперь это неотъемлемый инструмент.

За десять лет кибербез в России вырос из субкультуры в целую индустрию. Свой формат, свои вендоры, своя школа. А вот как эта школа смотрится на фоне остального мира - вопрос с интересным ответом. Про это - в отдельном посте.
  • 👍 6
  • ❤ 4
  • 🔥 3
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →