TGViewer
Channel Public Channel


@kavehoffsec

Red Team ( Network ) , with Kaveh
Subscribers
1.16K
Photos
36
Videos
3
Links
55

Showing posts older than #237 · Back to latest

Older Posts 20 shown
Post #235 809
من ایران را دوست دارم

چون شعر دارد ، هنر دارد ، تاریخ دارد ، وسوسه ماندن دارد .

میهن در دل آدمی باید باشد .

18/19
...🕊🖤🥀
  • 🕊 7
  • ❤ 3
  • 👎 1
Post #233 3.52K
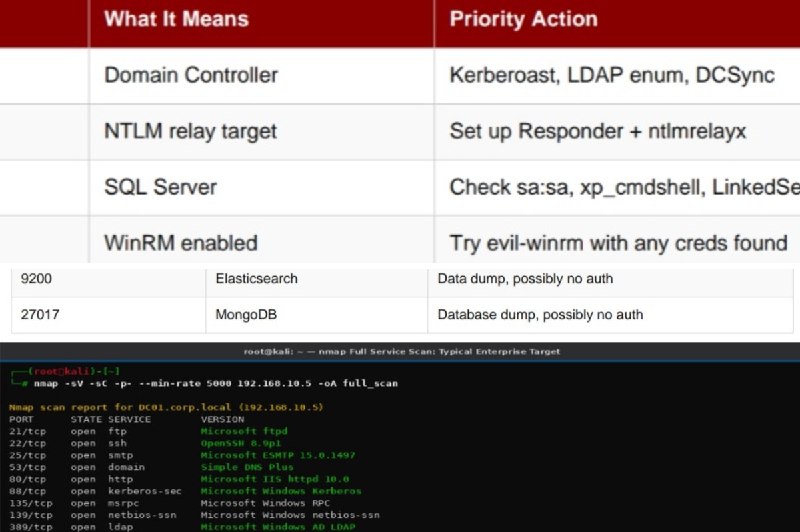
 Kerberoasting یک Service Account چقدر میتونه خطرناک باشه؟ مطلب در پایین 👇👇 @KavehOffSec #ActiveDirectory #RedTeam #Kerberoasting #CyberSecurity
🔴 Kerberoasting

📌 یک Service Account چقدر میتونه خطرناک باشه؟

یکی از چیزهایی که توی تست Active Directory همیشه باید بررسی بشه، Service Accountها و SPNها هستن.

چرا؟

چون برای درخواست یک Kerberos Service Ticket معمولاً لازم نیست Administrator باشی.

یک Domain User احراز هویت‌ شده میتونه برای Serviceهایی که SPN دارن Ticket بگیره.

حالا مهاجم چی به دست میاره؟

یک Ticket رمزنگاری‌ شده که میتونه خارج از DC و به‌صورت Offline برای Password Guessing بررسی بشه.

اینجا اگر Password مربوط به Service Account ضعیف باشه، داستان جالب میشه.
مثلاً تصور کن:


◾ در عکس بالا

📌 نکته مهم:

ا RC4 با Encryption Type 0x17 میتونه یک Signal مهم باشه، اما دیدن RC4 به‌ تنهایی یعنی «Kerberoasting قطعی» نیست.

ممکنه سیستم‌ های Legacy یا Service Accountهای قدیمی واقعاً از RC4 استفاده کنن.


برای Detection بهتره دنبال ترکیب چند Signal باشیم:

🔹 یک سیستم که در مدت کوتاه برای SPNهای مختلف Ticket می‌گیره

ا 🔹 Requester غیرعادی

ا 🔹 LDAP Enumeration مربوط به servicePrincipalName قبل از TGS Burst

ا 🔹 Service Account با Privilege بالا

🔹 استفاده غیرمعمول از RC4 در محیطی که معمولاً AES استفاده میشه

و از دید دفاعی؟

بهترین کار فقط این نیست که دنبال Kerberoasting بگردیم.

سرویس اکانتهای قدیمی رو بررسی کنیم، Passwordهای قوی و تصادفی داشته باشیم، تا جای ممکن از gMSA استفاده کنیم، SPNهای غیرضروری رو حذف کنیم و Privilege اضافی رو از Service Accountها بگیریم.

ا Kerberoasting شاید با یک User معمولی شروع بشه.

ولی اینکه به کجا ختم بشه، کاملاً به وضعیت همون Service Account بستگی داره.

@KavehOffSec
  • 🔥 6
Post #232 2.39K
Kerberoasting

یک Service Account چقدر میتونه خطرناک باشه؟

مطلب در پایین 👇👇
@KavehOffSec
#ActiveDirectory #RedTeam #Kerberoasting #CyberSecurity
  • 🔥 5
Post #231 877
Post #230 2.56K
🧠 ذهنیت یک ردتیمر
#RedTeam

یک ردتیمر فقط ابزار یاد نمیگیرد.
مهم‌ترین مهارت، نوع تفکر است.


چند اصل مهم:

🔹 همیشه مثل مهاجم فکر کن.
ا🔹 TTPهای گروه‌های مهاجم را مطالعه کن.
🔹 همیشه در حال یادگیری باش.
🔹 فقط به آسیب‌ پذیری نگاه نکن؛ به کل مسیر حمله فکر کن.
🔹 امنیت فقط تکنولوژی نیست؛ انسان و فرآیند هم مهم هستند.


یک هکر که بداند چگونه سیستم را بشکند،
بهتر میداند چگونه آن را امن کند.

این تفاوت یک ردتیمر واقعی است.


@KavehOffSec
  • ❤ 6
  • 🔥 3
  • 👍 1
Post #229 942
برچسب وطن‌ فروشی رو خوب بلدن، فقط ظاهراً موقع استفاده ازش کمی گزینشی عمل میکنن.

#کاسپین
  • ❤‍🔥 16
  • 👎 3
Post #228 1.22K
Post #223 1.09K

Forwarded from Try Hack Box

❗ تخفیف ویژه ❗

📚 کتابچه "Mimikatz: تسلط عملی بر تکنیک‌های پیشرفته حملات Active Directory" از مقدماتی تا پیشرفته.

📕 جزئیات بیشتر کتاب


💰 قیمت : ۲۵۰,۰۰۰ تومان
💰 تخفیف : ۱۹۰,۰۰۰ تومان


📖 وایرشارک برای ردتیمرها: از پایه تا پیشرفته

📕 جزئیات بیشتر کتاب

💰 قیمت : ۲۵۰,۰۰۰ تومان
💰 تخفیف : ۱۸۰,۰۰۰ تومان

📖 شکار عملی باگ بانتی : از Recon تا Bounty واقعی : متدولوژی و شناسایی و آسیب پذیری های دنیای واقعی

📕 جزئیات بیشتر کتاب

💰 قیمت : ۳۶۰,۰۰۰ تومان
💰تخفیف : ۲۸۰,۰۰۰ تومان


‼️ مهلت تخفیف : 3 روز

📌 جهت خرید به ایدی زیر پیام دهید:

@THBxSupport
Post #220 1.12K
Post #219 1.15K
Post #217 1.04K
Post #214 999

Forwarded from Try Hack Box

📌 دوره : راهنمای جامع ابزار Mimikatz

💢 توضیحات دوره : Mimikatz بدون شک یکی از مهم‌ ترین و مؤثرترین ابزارهایی است که در دنیای امنیت سایبری و عملیات تیم قرمز مورد استفاده قرار می‌ گیرد. این ابزار توسط برنامه‌ نویس فرانسوی Benjamin Delpy ایجاد شد. او در ابتدا Mimikatz را برای یادگیری عمیق‌ تر زبان C و درک بهتر مکانیزم‌ های امنیتی ویندوز توسعه داد.

این ابزار با بهره‌ برداری هوشمند از ضعف‌ های موجود در معماری ویندوز، مجموعه‌ای از حملات مهم و پرکاربرد را به صورت یکپارچه و آماده ارائه می‌ دهد. Mimikatz کار را برای متخصصان بسیار آسان‌ تر کرده است؛ به شکلی که بدون نیاز به دانش بسیار تخصصی از ساختارهای داخلی، می‌ توان از آن برای گسترش دسترسی در شبکه‌ های مبتنی بر ویندوز استفاده کرد. این ابزار همچنان فعالانه به‌ روزرسانی می‌شود و تکنیک‌ های جدید به آن اضافه می‌ گردد.


📌 توضیحات کامل

◽مدرس : مهندس سجاد تیموری
◽مدت زمان دوره : ۵ ساعت ۲۰ دقیقه

⭕ دوره دارای گروه پشتیبانی می باشد.

💰 قیمت :     ۲,۰۰۰,۰۰۰  تومان
💰 با تخفیف ویژه : ۱,۲۵۰,۰۰۰ تومان

📌 جهت خرید، به ایدی زیر پیام دهید:

@ThbxSupport
  • 👍 2
Post #213 1.27K
📌 ماندگاری Golden و Silver Ticket


Golden and Silver Tickets :
روش‌های قدرتمند Kerberos Ticket Forging در محیط‌های Active Directory (AD) هستند که به مهاجم امکان “پایداری بلندمدت یا حتی نامحدود” می‌ دهند. این حملات از Trust Relationships بین Kerberos سوءاستفاده می‌کنند تا بدون طی کردن فرآیندهای عادی Authentication، بتوانند کاربر یا سرویس را impersonate کنند.
🥇 Golden Ticket ?


گلدن تیکت (Golden Ticket) یک Kerberos TGT (Ticket Granting Ticket) جعلی است که به مهاجم اجازه می‌ دهد به هر سرویس داخل domain، به عنوان هر کاربری دسترسی داشته باشد.

الزامات :
ا # KRBTGT NTLM hash 
ا # Domain SID 
ا # اطلاعات کاربر هدف (می‌تواند کاربرِ Domain Admin را impersonate کند) 
🛠 ابزار : mimikatz 

مثال:

mimikatz # kerberos::golden /user:Administrator /domain:corp.local /sid:S-1-5-21-... /krbtgt:<hash> /id:500


ماندگاری (Persistence):

تا زمانی که KRBTGT hash ثابت بماند، مهاجم هر زمان می‌تواند TGT جدید تولید کند. 

ا - Default TGT lifetime حدود ۱۰ ساعت است، اما می‌تواند Customize شود. 

اصلاح (Remediation) :
ا # KRBTGT account را دو بار Reset کنید 

ا # همه Credentialهای Domain Admin را Rotate کنید
 
ا # Kerberos logging را فعال/پیاده‌سازی کنید و روی TGTهای غیرعادی Alert بگذارید 
🥈Silver Ticket ?

سیلور تیکت Silver Ticket یک TGS (Ticket Granting Service ticket) جعلی است که به مهاجم اجازه می‌ دهد به سرویس‌ های مشخصی (مثل MSSQL، CIFS) در یک domain-joined machine دسترسی پیدا کند، بدون اینکه به KDC مراجعه کند.

الزمات:

Service account NTLM hash (مثلاً machine account یا service principal) 

SPN سرویس 

Domain name و SID 


🛠 ابزار: mimikatz

مثال:

kerberos::golden /domain:corp.local /sid:S-1-5-21-... /target:mssql.corp.local /service:MSSQLSvc /rc4:<NTLM> /user:svc_sql


ماندگاری:

سیلور تیکت Silver Ticketها روی سرویس‌ های خاص هدف می‌ گیرند، بنابراین stealthier هستند. 

مدت زمان اثر معمولاً تا وقتی است که مهاجم “service hash” را در اختیار داشته باشد.

اصلاح :
ا # Password حساب service/machine (compromised) را Reset کنید 

ا # Kerberos event ها را برای Service ticket usage غیرعادی مانیتور کنید 

🎯 شناسایی :
🎫 Golden Ticket:

ا # Event ID 4768 بدون اینکه Event ID مربوطه 4769 رخ داده باشد (یعنی TGT بدون TGS) 

الگوهای غیرعادی درخواست TGT 

استفاده از non-trusted systems 


🥈Silver Ticket:

بدون درخواست TGT، اما دسترسی مستقیم به سرویس با یک forged TGS 

یوزر نیم Usernameها نامطابق یا منبع hostهای غیرعادی 

✍️ کاوه
https://www.x.com/kavehxnet
@KavehOffSec
#AD
🖤🥀🕊
  • 🔥 7
  • 🕊 1
Post #211 1.09K
ATTACK SURFACE
  • ❤ 6
Post #210 999
کربروس در اکتیو دایرکتوری - مروری بر پروتکل

کربروس پروتکل احراز هویت پیش‌فرض برای محیط‌های ویندوز اکتیو دایرکتوری است. این پروتکل از رمزنگاری کلید متقارن و یک شخص ثالث مورد اعتماد (مرکز توزیع کلید یا KDC) استفاده می‌کند تا بلیت‌های رمزنگاری شده‌ای اکسپورت کند که هویت را بدون انتقال رمز عبور در شبکه اثبات می‌کنند. ردتیمرها کربروس را هدف قرار می‌ دهند زیرا این بلیت‌ ها می‌ توانند سرقت، جعل یا بازپخش شوند و دسترسی مداوم و مخفیانه‌ ای فراهم کنند که از تشخیص‌ های سنتی evades traditional credential-theft .

✍ کاوه
🔥 بخش اول

@KavehOffSec
  • ❤ 6
Post #209 850
سوء استفاده از Kerberos - از طریق پاورشل

این راهنمای میدانی تکنیک‌‌ های عملی حمله کربروس را برای انجام مأموریت‌ های ردتیم مجاز در اکتیو دایرکتوری پوشش می‌ دهد. این راهنما شامل :

ticket dumping, Pass-the-Ticket injection, Kerberoasting, Golden/Silver Ticket forging, and associated detection opportunities
است .

که همه با ابزارهای بومی پاورشل قابل اجرا هستند.

✍ کاوه
🔥 بخش 0
@KavehOffSec
  • ❤ 4
Post #208 1.86K
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →