TGViewer
Channel Public Channel


@kavehoffsec

Red Team ( Network ) , with Kaveh
Subscribers
1.16K
Photos
36
Videos
3
Links
55

Showing posts older than #208 · Back to latest

Older Posts 20 shown
Post #207 1.79K
م Mimikatz در ابزارهای دیگر

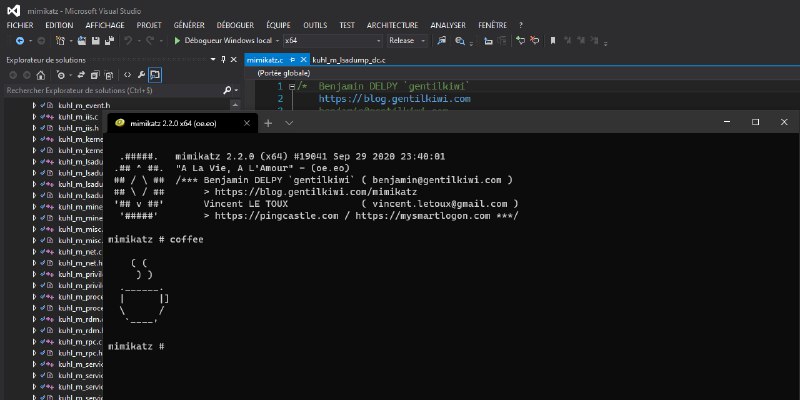
به دلیل قدرت بالای آن، قابلیت‌ های Mimikatz تقریباً در همه فریم ‌ورک‌ های اصلی penetration testing یکپارچه شده است. درک این یکپارچه ‌سازی‌ ها مهم است زیرا نحوه رفتار ابزار و نحوه تشخیص آن را تغییر می‌ دهند.
 
۱. Metasploit Framework - Kiwi Extension

افزونه kiwi جانشین افزونه قدیمی Mimikatz در Meterpreter است. این افزونه به شما اجازه می‌دهد قابلیت ‌های مشابه Mimikatz را مستقیماً از داخل یک session اجرا کنید.
مثال:
meterpreter> load kiwi
meterpreter> creds_all
 

نکته مثبت: به طور یکپارچه در workflow متاسپلویت پیاده سازی می‌ شود و کاملاً in-memory کار می‌کند که footprint دیسک کمتری دارد.

نکته منفی: Meterpreter برای  EDRهای مدرن بسیار شناخته ‌شده است. ماژول  kiwi DLLهای خاصی را لود می‌کند که به راحتی با signature  تشخیص داده می ‌شوند و اسکن حافظه اغلب خود پروسس Meterpreter را شناسایی می‌ کند.

۲.  Cobalt Strike Beacon

ا Cobalt Strike  یکی از ابزارهای قدرتمند در حوزه adversary simulation تجاری است و قابلیت‌ های Mimikatz را از طریق دستوراتی مانند  hashdump، logonpasswords  و dcsync ارائه می ‌دهد.
تفاوت آن: Cobalt Strike با تمرکز بر operational security (OPSEC) طراحی شده است. گزینه ‌هایی برای اجرای in-memory، process injection  یا ایجاد sacrificial processes فراهم می‌کند. پروفایل ‌های malleable C2 آن نیز به evasion تشخیص رفتاری کمک می‌کنند.
از دیدگاه دفاعی: چون Cobalt Strike توسط ردتیم ها و threat   actorهای واقعی استفاده می‌شود، پیکربندی ‌های پیش ‌فرض آن به شدت signature شده‌اند. مدافعان باید بر رفتارها (مانند دسترسی به  LSASS) تمرکز کنند نه نام ابزار.

۳. اسکریپت PowerShell Invoke-Mimikatz

این اسکریپت originally بخشی از فریم‌ ورک PowerSploit بود. یک wrapper پاورشل است که Mimikatz را بدون touching دیسک، در حافظه لود می‌کند.
استفاده:

Invoke-Mimikatz -Command "privilege::debug sekurlsa::logonpasswords"

مزایا: کاملاً PowerShell است، بنابراین نیازی به آپلود EXE ندارید. می‌توانید آن را از طریق download cradle لود کنید و به خوبی در زنجیره ‌های حمله اتوماتیک پیاده سازی شود.

واقعیت مدرن: دفاع ‌های ویندوز مدرن پیشرفت کرده‌اند. با  PowerShell ScriptBlock logging، transcription  و  AMSI، انجام این کار بسیار سخت‌تر از گذشته شده است.  Constrained Language Mode  نیز می‌تواند reflective assembly loading مورد استفاده این اسکریپت را مسدود کند.

ماهیت Dual-Use ابزارهای امنیتی

باید به یاد داشته باشیم که Mimikatz یک ابزار «dual-use» است. می ‌تواند برای اهداف خوب یا بد استفاده شود. خود ابزار خنثی است؛ اخلاق و legality کاملاً به کسی بستگی دارد که دستورات را تایپ می‌کند. از قدرت خود با مسئولیت استفاده کنید.

بخش های بعدی

پس از این بخش های مقدمه، basics را بررسی می‌کنیم: نحوه اجرای ابزار، ساختار ماژول‌ های آن، و انجام اولین عملیات‌ ها. از آنجا دانش شما را به صورت progressive در هر subsystems  امنیتی ویندوز می‌ سازیم.
 
به یاد داشته باشید، هدف ما فقط یادگیری یک ابزار نیست. ما از Mimikatz به عنوان وسیله‌ای برای کاوش معماری Underlying امنیت ویندوز استفاده می‌کنیم. این دانش چه در حال تست، دفاع، یا صرفاً تلاش برای درک سیستم‌ هایی که هر روز با آنها کار می‌کنید، بسیار ارزشمند است.


✍ کاوه
💢 بخش پنجم


بخش اول ، بخش دوم ، بخش سوم ، بخش چهارم


https://www.x.com/kavehxnet
@KavehOffSec
🕊🖤🥀
  • 🔥 6
  • ❤ 1
Post #206 744
راه‌اندازی  Mimikatz

منابع رسمی

اگر یک نکته وجود دارد که بخواهم بر آن تأکید کنم، این است: همیشه ابزارهای خود را از منابع رسمی تهیه کنید. استفاده از یک فایل باینری تصادفی که در یک فروم پیدا کرده‌اید، راه عالی برای backdoor شدن خودتان است.
مخزن  GitHub :  
https://github.com/gentilkiwi/mimikatz


هنگامی که آنجا هستید، دو مسیر اصلی پیش رو دارید:

۱. کامپایل کد منبع
کد منبع کامل به صورت یک solution ویژوال استودیو در دسترس است. شخصاً ترجیح می ‌دهم هر زمان ممکن از منبع کامپایل کنم.
الزامات:
💠     Visual Studio  (نسخه Community کافی است).
💠     Windows SDK .
 💠 درک پایه‌ای از پروسس ساخت  C/C++

چرا این کار را انجام دهیم؟

💠    می‌توانید کد را خودتان بررسی کنید .
💠    می‌توانید قابلیت‌ها را برای سناریوهای تست خاص سفارشی ‌سازی کنید.
💠     با بررسی کد منبع، جزئیات پیاده ‌سازی را بسیار بیشتر یاد می‌گیرید.
💠     اطمینان حاصل می‌کنید که جدیدترین ویژگی ‌ها و رفع باگ ‌ها را دارید.


۲. فایل ‌های باینری پیش‌ کامپایل ‌شده
اگر نیازی به تغییر کد ندارید، فایل ‌های باینری پیش ‌کامپایل‌شده معمولاً در بخش releases گیت ‌هاب موجود هستند:
GitHub Releases:
https://github.com/gentilkiwi/mimikatz/releases


نسخه‌ های منتشرشده عموماً شامل موارد زیر هستند:

💠     x64 (64-bit) :  این نسخه ‌ای است که برای ۹۹٪ سیستم‌ های مدرن ویندوز استفاده خواهید کرد.
💠     Win32 (32-bit) : برای سیستم ‌های قدیمی یا نیازهای سازگاری بسیار خاص.

گام حیاتی: همیشه امضای دیجیتال و hash فایل ‌های باینری دانلود شده را بررسی کنید .  Benjamin Delpy نسخه‌ های رسمی را digitally sign  می‌کند.

✍ کاوه
💢 بخش چهارم

https://www.x.com/kavehxnet
@KavehOffSec
GitHub GitHub - gentilkiwi/mimikatz: A little tool to play with Windows security A little tool to play with Windows security. Contribute to gentilkiwi/mimikatz development by creating an account on GitHub.
  • ❤ 5
Post #205 684
چرا Mimikatz اهمیت دارد؟

برای امنیت  Offensive :

تکنیک‌ های دقیق سرقت credential را نشان می‌دهد که توسط advanced persistent threats (APTs) در دنیای واقعی استفاده می‌ شود.
قابلیت ‌های ضروری برای post-exploitation و lateral movement در تست‌های مجاز فراهم می‌کند.
به ردتیمرها اجازه می ‌دهد رفتار واقعی مهاجم را شبیه سازی کنند تا بتوانیم دفاع‌ هایمان را واقعاً تست کنیم.
به ما کمک می‌کند تأثیر واقعی credential را به ذی ‌نفعان نشان دهیم.
برای امنیت  Defensive :

دقیقاً نشان می ‌دهد مهاجم پس از به دست آوردن foothold اولیه در محیط ویندوز چه کارهایی می‌تواند انجام دهد.
برجسته می ‌کند که چرا مکانیسم ‌هایی مانند Credential Guard فقط «خوب است داشته باشیم» نیستند بلکه حیاتی ‌اند.
نشان می ‌دهد چرا administrative credential hygiene ستون فقرات یک شبکه امن است.
مهم ‌تر از همه، نشان‌دهنده indicator of compromise (IOCs) است که باید در لاگ ‌هایمان به دنبال آن ‌ها بگردیم.

برای تحقیقات امنیتی:

پنجره‌ای به معماری احراز هویت ویندوز و تصمیمات طراحی پشت آن ارائه می‌دهد.
نشان می ‌دهد ویندوز واقعاً چگونه مواد حساس را ذخیره و حفاظت می‌کند.

روابط پیچیده بین زیرسیستم ‌هایی مانند  LSASS، LSA، SAM  و Kerberos را آشکار می ‌سازد.
راهی برای اعتبارسنجی اینکه کنترل‌ های امنیتی ما واقعاً طبق انتظار کار می‌کنند، فراهم می‌کند.
تأثیر بر امنیت ویندوز

میمیکتز  نحوه ساخت ویندوز را تغییر داده است. مایکروسافت با پاسخ به تحقیقات  Benjamin، بهبودهای امنیتی قابل توجهی ایجاد کرده که همه ما امروز از آن‌ها بهره می‌بریم:
 Credential Guard :  
از virtualization-based security برای جداسازی  credentialها از بقیه سیستم ‌عامل استفاده می‌کند.
Protected Process Light (PPL)  برای  LSASS :  
این کار را به طور قابل توجهی سخت‌تر می‌کند که کدهای غیرمجاز به حافظه LSASS دسترسی پیدا کنند.
 Windows Defender Application Control (WDAC) :
 کمک می‌کند ابزارهای غیرمجاز از ابتدا اجرا نشوند.
Enhanced logging :  
اکنون قابلیت ‌های audit بسیار بهتری برای تشخیص تلاش‌ های سرقت credential از این نوع داریم.

✍ کاوه
💢 بخش سوم

https://www.x.com/kavehxnet
@KavehOffSec
X (formerly Twitter) kaveh (@KavehxNet) on X Red Teamer | #HackingIsNotACrime Advocate
  • ❤ 2
  • 👍 2
Post #204 664
خانواده ابزارهای  Mimikatz

با گذشت زمان، پروژه گسترش یافته است. دیگر فقط یک فایل اجرایی نیست؛ بلکه خانواده‌ ای از پروژه ‌های مرتبط است:

۱ .  Mimikatz (ابزار اصلی):
فایل اجرایی اصلی که برای استخراج  credential، pass-the-hash، pass-the-ticket  و طیف وسیعی از عملیات امنیتی دیگر استفاده می‌شود.

۲.  Kekeo : Kekeo
 را می‌توان متخصص دانست. تمرکز آن به طور خاص روی عملیات Kerberos و سوءاستفاده از Public Key Infrastructure (PKI)  است. در حالی که Mimikatz Kerberos را مدیریت می‌کند، Kekeo  قابلیت‌ های پیشرفته ‌تری به ویژه در احراز هویت مبتنی بر گواهی و PKINIT (Public Key Cryptography for Initial Authentication) ارائه می ‌دهد.

۳.   Mimilib :
 این نسخه DLL از قابلیت ‌های Mimikatz است. می ‌توانید آن را به پروسس های دیگر inject کنید یا به عنوان Security Support Provider (SSP)  استفاده کنید که امکان harvesting credential پایدار و اغلب stealthier را فراهم می‌کند.

چرا Mimikatz اهمیت دارد؟
اغلب از من پرسیده می‌شود که چرا هنوز درباره Mimikatz صحبت می‌کنیم در حالی که قدیمی است. دلیل ساده است: آن foundational است.

✍ کاوه
💢 بخش دوم

https://www.x.com/kavehxnet
@KavehOffSec
X (formerly Twitter) kaveh (@KavehxNet) on X Red Teamer | #HackingIsNotACrime Advocate
  • ❤ 2
  • 👍 2
Post #203 767
میمیکتز Mimikatz  چیست؟

در هسته خود، Mimikatz یک ابزار Proof of Concept (POC) است.  Benjamin Delpy  آن را ایجاد کرد تا نقص ‌های طراحی ذاتی و ضعف‌ های امنیتی در سیستم‌ عامل Microsoft Windows را نشان دهد. آنچه بیشترین الهام را برای من دارد این است که این ابزار به عنوان یک پروژه یادگیری شخصی آغاز شد. در طول سال ‌ها، به یکی از مهم ‌ترین ابزارهای تحقیقاتی در کل اکوسیستم ویندوز تبدیل شده و عملاً مایکروسافت را وادار کرده تا نحوه مدیریت  credentialها را در نسخه ‌های مدرن سیستم‌ عامل به طور اساسی بازنگری کند.
این ابزار ساخته  Benjamin Delpy، شناخته ‌شده برای اکثر ما با نام
@gentilkiwi است. تاریخچه آن قابل توجه است:
 
ایجاد شده به عنوان تمرین یادگیری :  
بنجامین قصد ساخت «ابزار هک» نداشت؛ او Mimikatz را نوشت تا زبان برنامه ‌نویسی C را به خود بیاموزد. این مثال کاملی است از اینکه چگونه توسعه مبتنی بر کنجکاوی می‌تواند به تحقیقات امنیتی پیشگامانه منجر شود.

توسعه در اوقات فراغت: برخلاف بسیاری از ابزارهایی که توسط شرکت ‌های بزرگ یا دولت ‌ها تأمین مالی می‌شوند، Mimikatz  کاملاً در زمان فراغت Benjamin ساخته شد. این پروژه صرفاً با انگیزه کنجکاوی فکری و تمایل به درک internals ویندوز پیش رفت.
شفافیت متن‌ باز: با قرار دادن Mimikatz به صورت open source در  GitHub، Delpy  به کل جامعه اجازه داد تا تکنیک ‌های او را یاد بگیرند، audit  کنند و بهبود بخشند. این شفافیت برای تحقیقات offensive و defensive بسیار حیاتی بوده است.

✍ کاوه
💢 بخش اول

https://www.x.com/kavehxnet
@KavehOffSec
X (formerly Twitter) kaveh (@KavehxNet) on X Red Teamer | #HackingIsNotACrime Advocate
  • ❤ 4
  • 👍 2
Post #202 942
راهنمای عملی Credential Dumping از آزمایشگاه‌ها و سناریوهای دنیای واقعی

@KavehOffSec
  • 🔥 5
Post #201 1.11K
مدل ‌های زبانی بزرگ باید گاهی از انجام کار به‌جای یادگیرنده خودداری کنند.

اگر تازه‌کار یا کارآموز وظیفه‌ای را به عامل LLM بسپارد و فقط یک پچ آماده دریافت کند، تقریباً هیچ یادگیری ‌ای رخ نمی‌دهد: فرد نتیجه را می‌بیند (شاید حتی آن را کامیت کند) اما از فرمول ‌بندی فرضیه‌ها، تجربه‌ ی خطا و یادگیری از اشتباهات باز می‌ ماند. مت پوکاک یک چارچوب خوب پیشنهاد می‌دهد: عامل به‌عنوان یک «سیستم آموزش‌دهنده با حالت» کار کند : هدف یادگیری، منابع، درس‌ ها، واژه‌ نامه، برگه‌ های تقلب، یادداشت‌ ها و سوابق پیشرفت را نگه دارد؛ بعد از هر جلسه میزان پیشرفت را به‌روز کند: چه چیزی فهمیده شده، کجا گیر کرده، و گام بعدی چقدر باید سخت باشد بدون اینکه یادگیرنده را overload کند.

برای پیاده‌سازی، عامل باید به‌جای نوشتن کد به‌ جای تازه‌کار، او را در طول کار هدایت کند: از او بخواهد فرضیه‌ ی فعلی را توضیح دهد، یک گام کوچک بعدی پیشنهاد کند، تفاوت‌ ها را بررسی کند، درباره‌ ی خطای تست سوال بپرسد، شکاف‌ های واژگانی را ثبت کند و بعدها بازنگری کند. اگر وظیفه بزرگ است، آن را به تمرین‌ های کوچک تقسیم کند. اگر فرد بگوید «برای من انجام بده»، عامل با سوال یا راهنمایی پاسخ دهد نه با راه‌حل آماده.

نقطه‌ ی محوری «ماموریت» است: نه صرفاً «یادگیری React» بلکه «افزودن فرم با اعتبارسنجی به پروژهٔ موجود به‌ طور مستقل». نه «درک پایگاه کد» بلکه «پیگیری مسیر یک درخواست از API handler تا ثبت در پایگاه‌ داده و توضیح محل بررسی مجوزها». چنین هدفی عامل را از پراکنده‌ گویی باز می‌دارد و به تفکیک دانش از مهارت کمک می‌کند.

به‌نظر من این یکی از منطقی‌ترین الگوها برای استفاده از LLM در آموزش اولیه است: عامل هنوز یادگیری را تسریع می‌کند، اما تمرین واقعی را از فرد نمی‌گیرد تازه‌کار به‌ جای خلبان خودکار، مربی سختگیر با حافظه، منابع و بازخورد دریافت می‌کند.

من معتقدم LLMها باید به‌ جای انجام کامل وظایف، یادگیرنده را هدایت کنند تا یادگیری واقعی رخ دهد؛ عامل باید به‌ عنوان مربی حالت‌ دار عمل کند، نه جایگزین دست‌ به‌ کار.

✍🏻 کاوه
  • 👍 8
  • ❤ 1
Post #200 2.71K
Adaptix C2 AND Cobalt Strike - @TryHackBox.pdf1.1 MB
🔖 مقایسه Adaptix C2 و Cobalt Strike

مقدمه
در اکوسیستم مدرن ابزارهای post-exploitation، روند پایداری مشاهده می‌شود: تغییر از راه‌حل‌های تجاری بسته به فریم ورک ‌های C2 open-source انعطاف‌پذیر. اگر در دهه ۲۰۱۰ محصولات سطح Cobalt Strike و Metasploit Pro غالب بودند، در اواسط دهه ۲۰۲۰ پروژه‌های نسل جدید به طور فعال ظاهر می‌شوند مانند Adaptix C2 .

توییتر بنده :
https://www.x.com/kavehxnet

🥀🖤🕊
@KavehOffSec
  • ❤ 6
Post #199 1.19K
خاموشی بدی در انتظارمون هست :)
بنظرم آخرین استفاده ها را از اینترنت بین و الملل ببرید .
  • 👎 4
  • ❤ 3
  • 👍 3
  • 🤔 1
  • 👨‍💻 1
Post #197 5.48K
AD Enumeration w SC - @TryHackBox.pdf755.8 KB
🔖 در عملیات تیم قرمز، اغلب با پیاده‌سازی‌ های داخلی VDI روبرو می‌شویم که دسترسی به اینترنت و شبکه خارجی ندارند، و به همین دلیل نمی‌توانیم اسکریپت‌ های PowerShell خود را برای شمارش AD و کاربران آن در سیستم ‌های آسیب‌دیده دانلود کنیم.

در بیشتر دوره ‌های تیم قرمز، دانشجویان را تشویق می ‌کنند تا از اسکریپت‌ های PowerShell آماده برای شمارش محیط AD استفاده کنند، مانند  powerview.ps1، که روشی بسیار مناسب و غیرپیچیده است. اما اگر این روش مناسب برای ما نامناسب شود و اجازه دانلود اسکریپت‌های PowerShell یا هر ابزار دیگری از اینترنت در سیستم آسیب‌دیده را نداشته باشیم، چه باید کرد؟
اسکریپت‌هایی مانند Powerview.ps1 از توابع برای ساده‌سازی کارها استفاده می‌کنند. اما برخی از دستورات تک‌ خطی وجود دارند که می ‌توانند همان کار را در صورت عدم دسترسی به powerview انجام دهند.

در این آموزش، به بررسی این دستورات تک ‌خطی می‌پردازیم که می‌توانند به ما در شمارش AD کمک کنند.

توییتر بنده :
https://www.x.com/kavehxnet

🥀🕊🖤
@KavehOffSec
#ردتیم
  • 🕊 5
  • ❤ 2
  • 🔥 2
Post #192 2.07K
شمارش Active Directory با ADModule.pdf2.5 MB
🔖 شمارش اکتیو دایرکتوری با ADModule

⭕ اکتیو دایرکتوری Active Directory به مدیران شبکه این امکان رو میده که دامنه‌ها، کاربران و تمام ابجکت های داخل شبکه رو به راحتی مدیریت کنن.


⭕ هر چی شبکه بزرگ‌تر میشه، AD راه هوشمندانه‌ای برای سازماندهی صدها و هزاران کاربر فراهم میکنه: اون‌ها رو داخل گروه‌ ها و زیرگروه‌های منطقی قرار میده و دقیقاً در هر سطح، کنترل دسترسی رو اعمال میکنه.

🥀🖤🕊
@KavehOffSec
#AD
#ردتیم
  • ❤‍🔥 6
Post #191 1.49K
چو رنگین رخ تاجور تیره شد
به‌زاریش بهرامِ یل خیره شد
چهل روز بُد سوگوار و نژند
پُر از گرد و بیکار تختِ بلند

چهل روز گذشت....🥀🕊

مرا اندرین سوگ یاری کنید
همان تن به تن سوگواری کنید
نبیند سرِ تیغِ ما را نیام
نه هرگز بُوَم زین سپس شادکام
ز مردم‌ْشُمَـر گر ز دام و دده
کسی کو نباشد به درد آزَده
مباد اندر آن دیده‌در آبِ شرم
که از دردِ ما نیست پر خونِ گر


به یاد تمام کسانی که دیگر نیستند 🕊🥀🖤
  • 🕊 4
  • ❤ 1
  • 🤩 1
Post #190 1.25K
27 و 28 و 29 ... 🕊🖤🥀
  • 😭 18
  • ❤ 2
  • 🤔 1
  • 🤩 1
Post #188 2.26K
دستور زیر در Windows PowerShell برای گرفتن گزارش از تنظیمات Group Policy (GPO) استفاده می‌شود:
Get-GPResultantSetOfPolicy -ReportType Html -Path C:\Users\thb\Desktop\r.html

این دستور یک گزارش از سیاست‌های اعمال‌شده‌ی Group Policy (مجموعه نهایی سیاست‌ها یا RSoP) تولید می‌کند و آن را به صورت فایل HTML در مسیر زیر ذخیره می‌کند:
C:\Users\thb\Desktop\r.html

توضیح بخش‌های دستور:
Get-GPResultantSetOfPolicy

دریافت مجموعه نهایی سیاست‌های اعمال‌شده روی کاربر یا کامپیوتر

-ReportType Html


نوع گزارش را به صورت فایل HTML مشخص می‌کند

-Path


مسیر ذخیره فایل گزارش را تعیین میکند

این گزارش به این شکل نمایش داده می‌شود: در عکس پایین :

@KavehOffSec
  • 🔥 4
Post #187 1.26K
Post #186 4.36K
AD-Kerberos-SSH-SSO-TryHackBox.pdf822.3 KB
🔖 موضوع : SSH با Kerberos در Active Directory فراموش کنید کلید و رمز عبور فقط با تیکت Kerberos وارد شوید

این روش SSH با Kerberos (GSSAPI) یکی از تمیزترین و مخفی‌ ترین راه‌هایی هست که تو عملیات Red Team استفاده می‌کنیم. دیگه لازم نیست key بذاری رو سرور، دیگه لازم نیست رمز بزنی، فقط کافیه تیکت Kerberos داشته باشی.


@KavehOffSec
#REDTEAM #ردتیم #AD
  • ❤ 4
  • 🔥 1
Post #184 1.32K
  • ❤ 1
Post #181 1.15K

Forwarded from Try Hack Box

🖤 با عرض تسلیت مجدد به تمامی خانواده‌های داغدار ایران، امیدوارم ما را در این داغ شریک بدانید. 🥀

⚫️ درود ! امیدوارم که حال همه‌مان هرچند در این لحظه دشوار، به تدریج بهتر شود.

وضعیت اینترنت همان‌طور که می‌دانید، ناپایدار است و آینده‌اش نیز نامشخص به نظر می‌رسد. در این شرایط، ما با دلی اندوهگین تصمیم داریم بر روی محتوا تمرکز کنیم تا بتوانیم کمی از این فضای غم‌انگیز فاصله بگیریم و از فروپاشی روحی جلوگیری کنیم. با اینکه در این مدت تمایل چندانی به فعالیت نداشتم، اما معتقدم که انسانیت و احترام به یاد عزیزانی که دیگر در میان ما نیستند، از هر تخصصی مهم‌تر است.🕊

امروز که سی روز از فقدان این عزیزان است، بر خود لازم می‌دانیم که فعالیت‌های خود را آغاز کنیم. با وجود اینکه بسیاری از افراد هنوز نتوانسته‌اند به اینترنت متصل شوند، ما به یاد کسانی که دیگر در کنار ما نیستند، از ایموجی های 🥀 🖤 🕊 استفاده خواهیم کرد و از شما نیز دعوت می‌کنیم در مطالب خود از این ایموجی ها بهره ببرید و در ریکشن ها در کانال از 🕊 استفاده کنید .

به امید روزی که دیگر شاهد چنین حوادث تلخی در کشور عزیزمان ایران نباشیم و بتوانیم با همدلی و همبستگی، آینده‌ای روشن‌تر بسازیم.🥀🖤🕊

🥀 جهان یادگار است و ما رفتنی
🥀به گیتی نماند به جز مردمی


با احترام و همدردی 🖤🥀🕊
از طرف مجموعه TryHackBox
  • ❤ 5
  • 🍾 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →