TGViewer
Channel Public Channel
k8s (in)security

k8s (in)security

@k8security

Канал о (не)безопасности Kubernetes + микросервисных, контейнеризированных приложений.

Ведет команда www.luntry.ru
#ZST99
Вопросы, идеи, предложения => @Qu3b3c

https://knd.gov.ru/license?id=673ddbc21039886b1d03b7ce&registryType=bloggersPermission
Subscribers
13.2K
Photos
1.2K
Videos
2
Links
1.8K

Showing posts older than #1403 · Back to latest

Older Posts 20 shown
Post #1402 5.04K
Всем, привет!

Неумолимо приближаются праздники и наступление Нового года. Нам хочется уже потихоньку создать для вас новогоднее настроение (если у вас его еще нет). Для этого мы разыграем несколько наших подарков!

И так что надо сделать чтобы выиграть один из наших светильников:
К комментарию к данному посту необходимо написать оригинальное поздравление c Новым Годом для специалиста по безопасности контейнерных сред и Kubernetes =)

- Варианты принимаем до 26 числа включительно
- Вариантов может быть несколько
- Победителей на наше усмотрение может быть несколько
- Победителей будем выбирать своим субъективным мнением команды Luntry
- C победителями свяжемся и договоримся о передаче/пересылке
  • 🔥 16
  • ❤ 1
  • 🥰 1
  • 💩 1
Post #1401 7.04K
На просторах сети интернет есть такая серия постов как "Hands-on lab: Full Kubernetes compromise, what will your SOC do about it?". Состоит она из 4 частей:
1) Введение - легенда про вымышленную компанию Kuby, в которой случился инцидент и были слиты их данные. Дается описание инфраструктуры компании.
2) Построение уязвимой инфраструктуры Kuby - стек Terraform, Amazon EKS, GitHub Actions CI/CD pipeline.
3) Атака инфраструктуры Kuby - supply-chain attack приводящий к backdoor.
4) Расследование инцидента - анализ событий в GuardDuty и сбор релевантных артефактов и что можно еще улучшить.

Это будет полезно и offensive и defensive, а также DevOps.

P.S. Один из наших партнеров в этом году сделал чумовую лабу под Luntry, на решение сценариев которой ушло 3-4 дня! Это было настолько здорово, что мы договорились ее развивать совместно.
  • 👍 24
  • 🔥 8
  • ❤ 2
Post #1400 4.22K
Сегодня речь пойдет про trust-manager – небольшой Kubernetes operator, который призван помочь снизить накладные расходы на управление TLS trust bundles в ваших кластерах.

Оператор добавляет CRD Bundle, который может считывать данные из различных источников и объединять полученные сертификаты в bundle, готовый к использованию.

trust-manager разработан как дополнение к cert-manager, но при необходимости может использоваться и независимо от него.
  • 👍 14
  • 🔥 5
  • ❤ 1
Post #1399 4.45K
Непонятно как так получилось, но более чем за 4-х летнюю историю нашего канала, мы ни разу не писали про OWASP Kubernetes Security Cheat Sheet.

За это время мы писали про:
- OWASP Microservices based Security Arch Doc Cheat Sheet
- OWASP Kubernetes Top 10 (критиковали это творение, которое так с 2022 года ни разу и не обновлялось)
- OWASP Top 10 CI/CD Security Risks (даже это попало на наши радары)

Но не про OWASP Kubernetes Security Cheat Sheet ... А он в действительности очень хорош и активно обновляется! И вот недавно по просьбе клиента мы рассказывали как Luntry позволяет это все помочь решить, мы поняли что на канале об этом ни разу не писали. Сегодня - исправляемся)

P.S. В январе в рамках нашего вебинара/стрима мы рассмотрим этот Cheat Sheet и смапим его полностью на возможности Luntry ;)
  • 👍 16
  • 🔥 6
  • ❤ 4
  • ❤‍🔥 1
Post #1398 4.33K
Так как речь сегодня у нас пошла о тренингах/обучениях и уже как никак конец года и можно потихоньку начинать подводить итоги года, то можно сказать несколько слов и о моем тренинге "Cloud Native безопасность в Kubernetes" (1,2,3,4).

Данный тренинг я начал читать в 2021 года и уже получается 4 года! За это время он постоянно рос (с ~300 до ~540) и настолько увеличился, что не умещается уже в рамки 3-х дней. В итоге, я решил что в таком виде я его читал последний раз в этом году. И его ждет напрашивающаяся декомпозиция ввиду большого количества материалов, опыта, историй и кейсов. (так с легкой руки я придумал себе море работы на праздники - не делайте так!)

Также на мой взгляд это очень наглядно показывает как развивается данная тема безопасности контейнеров и Kubernetes и сколько с каждым годом в ней все больше тонкостей.
Telegram k8s (in)security Недавно друзья прислали забавную статью "Лучшие тренеры по ИБ и ИТ. Кто они?". Там перечислено 6 человек, среди которых удалось попасть и мне, что, конечно, очень приятно) При этом важно отметить, что тренинг бы не был так хорош и нравился людям, если бы…
  • ❤ 17
  • 🔥 5
  • ❤‍🔥 1
Post #1397 4.99K
Сегодня хотим поделиться большим и классным по наполнению воркшопом от Ian Smart и Rory McCune "Container Security Workshop", представленным на прошедшей недавно конференции BSides London 2024.

В воркшопе рассмотрели все возможные аспекты безопасности Docker и Kubernetes. Слайды можно посмотреть тут.
  • 🔥 19
  • 👍 3
  • 🥰 1
Post #1396 6.79K
На нашем сайте Luntry в разделе Исследований мы выложили слайды и запись нашего последнего вебинара на тему "Подпись и валидация образов в Kubernetes". Всем приятного просмотра и как обычно вопросы можно задавать в комментариях или на прямую!

Всем хороших выходных и пятницы 13 ;)
  • 🔥 21
  • ❤‍🔥 1
Post #1395 5.06K
Официально вышла новая версия Kubernetes 1.32 с кодовым именем "Penelope". Данная версия содержит 44 улучшения, из которых 13 ушли в Stable, 12 в Beta и 19 в Alpha.

Мы уже писали о ряде security улучшений данной версии, но можно ознакомиться и с другими обзорами [1,2,3].
  • 👍 13
  • 🔥 8
  • ❤ 4
Post #1394 5.38K
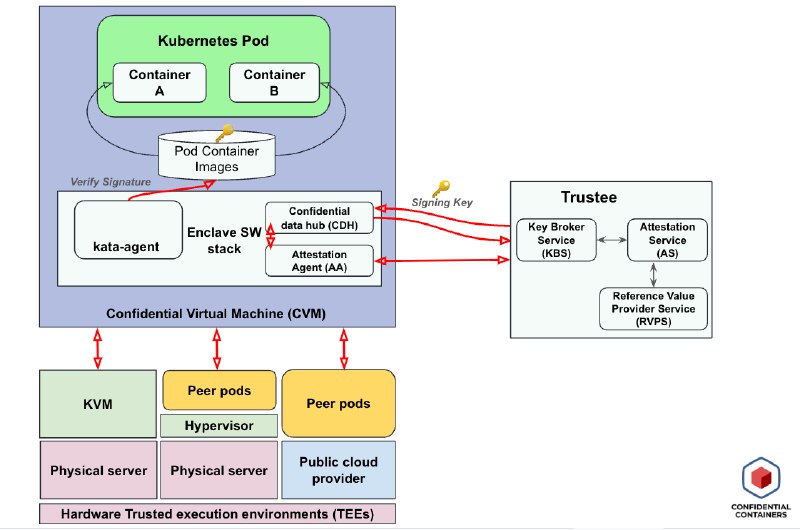
Если вы используете в своей инфраструктуре confidential containers, то статья "How your confidential containers can securely retrieve secrets?" как раз для вас.

В ней автор рассказывает как CoCo безопасно извлекают секреты, а также как устроен процесс аутентификации, resource retrieval flow и как выглядят запросы от ворклоадов до Confidential Data Hub endpoint.
Medium How your confidential containers can securely retrieve secrets? Handling secrets in confidential containers
  • 👍 8
  • 🔥 6
  • ❤ 1
Post #1393 6.14K
KubeLab - offline платформа для изучения Kubernetes. На ее базе можно выполнять и создавать практические лабораторные работы. Проект находится в ранней стадии, но определенно многим будет полезен для изучения.

В качестве online платформы IMHO безусловным лидером является iximiuz Labs!
  • 👍 20
  • 🔥 7
  • 🥰 4
  • ❤ 1
  • 👏 1
Post #1391 5.25K
Прием заявок на доклады на БеКон 2025!

Если мы на предыдущие конференции только приглашали докладчиков из наших клиентов, друзей и партнеров, на конкретные темы, то сейчас появляется возможность предложить свою тему самостоятельно ;)

Требования к заявке:
- Продолжительность доклада — не более 25 минут
- Тема по безопасности контейнеров и Kubernetes
- Выступление рассчитано на технических специалистов
- Доклад актуален и основан на личном опыте
- Доклад ранее нигде не был представлен
- Доклад глубоко раскрывает тему и имеет практическое применение

P.S. Анонс сделали сильно заранее, чтобы было достаточно времени продумать и подготовить тему!
  • 🔥 26
  • ❤ 2
  • 🥰 2
  • 👍 1
  • 🍓 1
  • 🤓 1
Post #1390 4.58K
Релиз Kubernetes 1.32 уже не за горами (на этой неделе), все изменения внесены, а это значит что можно посмотреть, что нового, с точки зрения security, нас ждёт в версии 1.32.

Наверное, одно из самых заметных изменений это добавление Feature Gate KubeletFineGrainedAuthz, благодаря которому доступ до эндпоинтов /health и получению списка Pods на конкретной Nodes будет разрешен соответствующими правами RBAC nodes/healthz и nodes/pods.

Также внесли ряд улучшений в Kubernetes Audit Policy, а вернее в логи, которые отставляет после себя этот механизм.

Нельзя не отметить изменения в Authentication и Token Management – добавлен JTI claim, и другая дополнительная информация к Service Account Token, AnonymousAuthConfigurableEndpoints перешел в beta и теперь включен по умолчанию.

В следующих постах обязательно рассмотрим эти улучшения по подробнее.
GitHub KEP-2862: Fine-grained Kubelet API Authorization by vinayakankugoyal · Pull Request #126347 · kubernetes/kubernetes What type of PR is this? /kind feature What this PR does / why we need it: Adds fine-grained kubelet API Authz checks for kubelet /configz, /healthz and /pods API. This allows users to acess the ku...
  • 👍 13
  • 🔥 3
  • ❤ 2
Post #1389 4.2K
11 и 12 декабря команда Luntry участвует в открытой конференции ИСП РАН в Москве.

В 2024 г. конференция посвящена 30-летию ИСП РАН, который был основан крупным советским и российским учёным В.П. Иванниковым. Участниками конференции станут эксперты отечественных и зарубежных научных и образовательных организаций, представители ведущих ИТ-компаний и государственных ведомств.

Мероприятие пройдет в Москве, в инновационном кластере «Ломоносов». Зарегистрироваться на мероприятие и ознакомиться с программой можно по ссылке.
  • 🔥 10
  • 👍 5
Post #1388 4.28K
Разрабатывая решение для безопасности контейнеров, приходится отслеживать и изучать большое количество различных спецификаций, интерфейсов, сторонних решений, чтобы поддерживать большое количество разнородных окружений клиентов. Всем этим разработка очень усложняется и приходится тестировать все на очень большом количестве разных вариаций окружений.

Если вы, например, думали что спецификация runtime зафиксирована и не изменяется, то вы ошибаетесь. Вот тут в changelog для Open Container Initiative Runtime Specification можно посмотреть как они тихо, без громких анонсов уже доросли с версии 1.0 до 1.2.

P.S. Напоминаем, что завтра в 11:00 наша команда Luntry проведет вебинар/стрим/эфир «Подпись и валидация образов в Kubernetes».
GitHub runtime-spec/ChangeLog at main · opencontainers/runtime-spec OCI Runtime Specification. Contribute to opencontainers/runtime-spec development by creating an account on GitHub.
  • 👍 9
  • ❤ 3
  • 🔥 3
  • 🥰 1
Post #1387 5.06K
В начале декабря вышла новая версия Calico – 3.29 и в ней есть достаточно много мажорных изменений:

1) nftables dataplane. nftables использует новую реализацию nftables-based kube-proxy (представленную в Kubernetes 1.31) и обеспечивает совместимость с новыми функциями ядра, а также использует преимущества улучшенной безопасности, заложенные в новые функции ядра.

2) Tiered Network Policies. Новый ресурс в OpenSource версии Calico, позволяет группировать политики и выстраивать их приоритеты. Более подробно об этом можно почитать тут.

3) AdminNetworkPolicy support. Теперь Calico поддерживает AdminNetworkPolicy, которую должны добавить в следующих релизах. Об этом ресурсе мы рассказывали ранее на канале.
  • 👍 11
  • 🔥 5
  • ❤ 2
Post #1386 5.25K
Недавно копаясь и разбираясь с различными container runtimes, данное действие привело к проекту на Go под названием runj.

runj - это экспериментальный OCI-совместимый runtime для FreeBSD jails! Лично для меня это можно сказать завершение определённого цикла. Ведь механизм FreeBSD jails появился в 2000 году, а это за 13 лет до появления Docker, 15 лет до Kubernetes и 17 лет до OCI спецификация v1.0.0 для образов контейнеров. И тут можно сказать, что один из прародителей концепции контейнеров встретился со своим потомком =)
GitHub GitHub - samuelkarp/runj: runj is an experimental, proof-of-concept OCI-compatible runtime for FreeBSD jails. runj is an experimental, proof-of-concept OCI-compatible runtime for FreeBSD jails. - samuelkarp/runj
  • 👍 10
  • 🔥 6
Post #1385 5.63K
Среди инструментов (коих немного) упрощающих процесс проведения пентеста контейнерных окружений очередное пополнение – Am I Isolated.

В целом, ничего нового, очень похоже на уже давно имеющиеся botb и amicontained. Из плюсов – написан на Rust и активно развивается.

Сейчас, например, в нём есть проверки на:

- возможность эксплуатации опасных capabilities
- возможность эксплуатации namespaces
- наличие проброшенного containerd/docker socket
- определение использования microVM
- поиск участков памяти для RWX
  • 🔥 14
  • 👍 7
  • 🥰 2
Post #1384 4.84K
Если вам мало CRI,CNI,CSI,CDI,CMI,CPI, то встречайте еще один интерфейс в Kubernetes под названием NRI.

NRI - это Node Resource Interface. По сути это механизм плагинов, позволяющий расширять возможности containerd с 1.7 и CRI-O c 1.26. Можно добавить собственную логику, которая будет выполняться в такие моменты жизни Pods как run, stop, remove и контейнеров как creation, post-creation, starting, post-start, updating, post-update, stopping, removal.

В первую очередь это было создано для более низкоуровневой, эффективной работы с ресурсами и устройствами, на пример, которых нельзя описать просто OCI спецификацией. Это может быть очень полезно облачным провайдерам или тем кто контролирует все свое железо и хочет заточится по его специфику. Примеры можно посмотреть тут и тут.

Также отдельно отметим очень высокий уровень критичности данного компонента, который по сути разливается привилегированным daemonset - при написании подобного помните о безопасности.

P.S. В процессе изучения данной темы был найден интересный показательный проект Koordinator (QoS-based scheduling), на котором можно проследить эволюцию подходов к управлению ресурсами в K8s.
  • 👍 15
  • 🔥 3
  • ❤ 2
  • 🥰 1
  • 👾 1
Post #1383 4.88K
Начинаем эту неделю с eBPF тематики, а точнее со свежего документа "A Security Threat Model for eBPF" от eBPF Foundation. Этот документ будет полезен для тех, кто рассматривает внедрение технологии eBPF в своих системах, чтобы понимать связанные с этим риски и способы их снижения.

Отдельно хотим отметить раздел "Detailed Threats and Controls". Очевидно, что там отражены не все возможные угрозы, многие из них обобщены, описаны необходимые меры для митигации рисков.
  • 🔥 15
  • 👍 6
  • ❤‍🔥 1
  • ❤ 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →