TGViewer
k8s (in)security k8s (in)security @k8security · 13.1K subscribers
Post #1933 3.53K
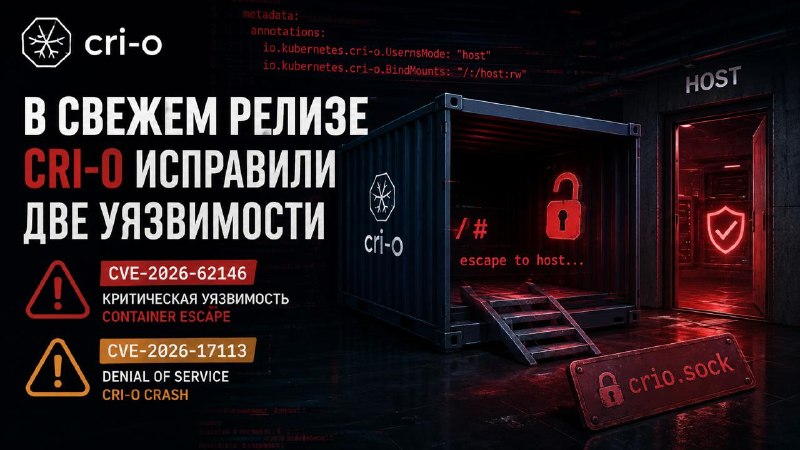
В свежем релизе cri-o исправили две уязвимости, одна из которых имеет критический уровень и может привести к побегу из контейнера. CVE-2026-62146 позволяет пользователю с правом создавать Pods отравить сохранённое состояние sandbox через произвольные annotations, а после рестарта CRI-O или перезагрузки ноды — добиться монтирования контролируемых host paths и получить доступ к crio.sock.

Вторая уязвимость, CVE-2026-17113, позволяет вызвать падение CRI-O через специально сформированный OCI image с некорректной переменной окружения. Через стандартный Kubernetes API сценарий не эксплуатируется, поскольку kubelet добавляет переменные окружения по умолчанию, но риск остаётся для прямых клиентов.

Исправления доступны в CRI-O 1.34.12, 1.35.7 и 1.36.4. Для CVE-2026-62146 после обновления разработчики также рекомендуют удалить все запущенные контейнеры на нодах.
  • 😱 4
  • 🔥 3
  • ❤ 2
More from @k8security
  1. Sep 23, 2026Из статьи "Migrating a critical Kubernetes deployment from the default namespace without a…
  2. Sep 22, 2026В официальном блоге Kubernetes появилась заметка "Kubernetes v1.37: Hardening Container St…
  3. Sep 21, 2026Все-все-все сейчас озадачены то как и чем лучше всего и надежнее изолировать AI-агенты, AI…
  4. Sep 18, 2026Итоги конкурсов! Конкурс: "Самый желанный доклад". Победитель @Nuclearm С докладом про «ка…
  5. Sep 18, 2026Если UI ваших Kubernetes платформ выглядит не так, то даже не зовите нас на пентест/аудит:…
  6. Sep 17, 2026Завтра последний день, чтобы участвовать в конкурсах и выиграть проходку на: 1) DevOops 20…
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →