
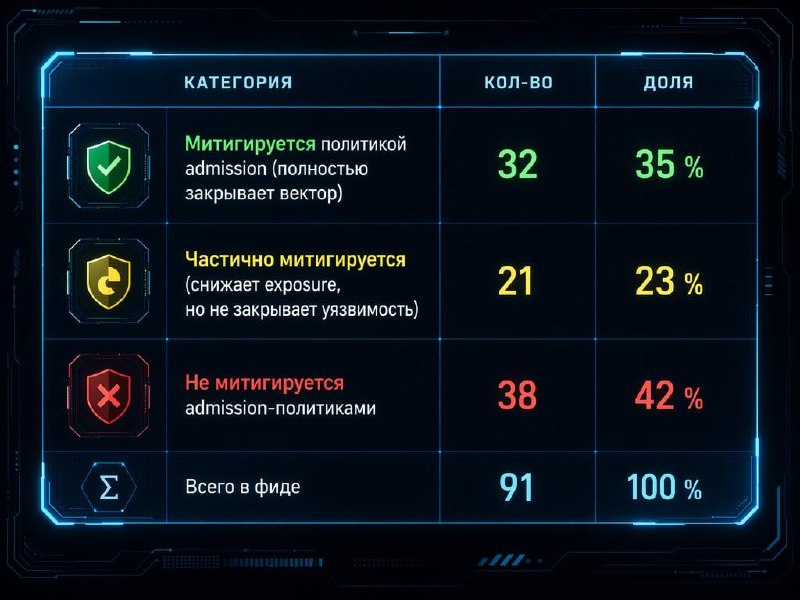
CVE из официального Kubernetes feeds можно закрыть политиками PolicyEngine (Kyverno/Gatekeeper)? И после нехитрого исследования получили следующие цифры.
1. Митигируется политиками (
32 CVE)1.1. Инъекции конфигурации
ingress-nginx через объект Ingress (16 CVE)1.2. Вектор — поля
Pod/PV/Service/EndpointSlice спеки (16 CVE)2. Частично митигируется (
21 CVE)Политика снижает вероятность/последствия, но не закрывает уязвимость: либо режет только часть векторов, либо требует хрупкой кастомной эвристики, либо «лечит» ценой отключения легитимной функциональности.
3. Не митигируется
admission-политиками (38 CVE)3.1. Баг в обработке запроса
apiserver — срабатывает до/вне admission (8 CVE)3.2. Протокольные/сетевые баги
kubelet, kube-proxy, apiserver-прокси (7 CVE)3.3. Уязвим сам
admission-вебхук ingress-nginx (3 CVE)3.4. Утечки секретов/токенов в логи
control-plane (6 CVE)3.5. Клиентские инструменты и библиотеки (
4 CVE)3.6. Инфраструктура вне кластера:
Image Builder, ОС нод, сторонние UI (6 CVE)3.7. Поведение рантайма/контроллеров, не выражаемое в
admission-объектах (4 CVE)PolicyEngine — не патч-менеджмент, а срез одного слоя. Но этот слой закрывает треть фида «малой кровью». Остальное — только обновления, RBAC, NetworkPolicy и контроль логов.