



Вчера стало известно об одной из крупнейших хакерских атак за последнее время — Аэрофлоту крупно досталось. Масштаб впечатляет — убытки компании составили от 300 до 500 млн. рублей 😰
В свете атаки хочу подсветить, на что обязательно нужно обратить внимание для повышения информационной безопасности ваших сервисов.
Все пункты ниже — абсолютный MUST HAVE, критически важный для вашей компании. Хорошая новость — вы можете проверить их самостоятельно. Рекомендую потратить 15 минут вашего времени на проверку.
☑️ 1. Публично доступные репозитории
Иногда исходный код может стать доступен всем. Если злоумышленник получит к нему доступ, ему будет проще развить атаку. Если повезет, он сможет узнать оттуда и пароли от вашей внутренней инфраструктуры.
Как проверить? Допишите к адресу вашего сайта
/.git/config, например https://test.ru/.git/config. Если вы видите не ошибку 403/404, а текст — бейте тревогу. В случае обнаружения проблемы недостаточно будет скрыть этот репозиторий, нужно будет менять пароли, которые когда-либо были засвечены в исходном коде.☑️ 2. Публично доступная админка
Если админка вашего сайта не закрыта дополнительным паролем, злоумышленник может воспользоваться уязвимостью (того же Битрикса или Wordpress), либо же подобрать пароль. Дополнительный надежный пароль над админкой резко снижает вероятность взлома.
Как проверить? Введите адрес вашей админки. Если сразу появилась форма авторизации вашей CMS — значит дополнительной защиты не стоит.
☑️ 3. Порты
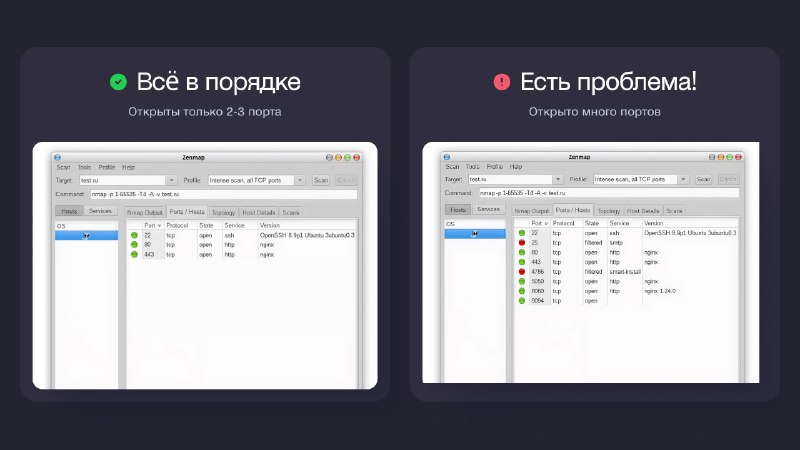
У сервера, на котором работают ваши сайты, есть порты. Это как розетки, к которым можно подключиться. Они могут быть открыты или закрыты. Если открыто больше, чем нужно — существенно повышается риск взлома.
Как проверить? Скачайте программу Zenmap с этого прекрасного современного сайта. Введите адрес вашего сайта, справа выберите "Intense scan, all TCP ports", нажмите Scan. Через несколько минут вы увидите результаты. Если на вкладке Ports больше трех портов (22, 80, 443) — это повод для беспокойства.
☑️ 4. Пароли
Банально, но важно: пароли должны быть сложными (буквы-цифры-спецсимволы) и длинными (12+ символов). Нельзя хранить их в открытом виде: в заметках, в экселях, в Google Documents. Нельзя сохранять их и в браузере!
Для безопасного хранения есть специальные программы, например: Lastpass, Keepass (страшный, но бесплатный). Для командной работы есть Bitwarden / Vaultwarden, которые позволяют безопасно делиться паролями с командой. Очень рекомендую для внедрения на уровне компании.
☑️ 5. Бекапы
Про это я уже писал, но напоминание не будет лишним. Есть ли у вас резервные копии всего, что позволит восстановить вашу инфраструктуру? Копии находятся в отдельной локации? Если нет — это задача номер один.
☑️ 6. Второй фактор
Большинство сервисов предлагает установить второй пароль, либо одноразовый код при авторизации. Телеграм, панель управления хостингом, Битрикс24 и т.д. Крайне желательно воспользоваться этой возможностью.
☑️ 7. Бывшие сотрудники
Это еще одна популярная зона риска. Перепроверьте регламенты увольнения. Все ли ушедшие сотрудники заблокированы во всех ваших сервисах?
⚠️ Важно:
🔸Пункты 1-3 нужно повторить для всех ваших сайтов и сервисов. Т.к. один может оказаться защищен, а другой — нет;
🔸Не забудьте проверить и тестовые площадки;
🔸Всё написанное выше — лишь верхушка айсберга. Но это самые часто встречающиеся проблемы, через которые происходит значительная часть взломов и утечек.
Если вам нужна поддержка по этой части — напишите мне. Ведь мало у кого есть квалифицированные DevOps инженеры в штате. А у нас есть.
Спасибо, что дочитали и желаю, чтобы такие проблемы обходили вас стороной!