TGViewer
Channel Public Channel
КРЕДО-С

КРЕДО-С

@itcredos

Системный интегратор
🔹Защита персональных данных / ГИС
🔹Защита КИИ
🔹Автоматизация бизнес-процессов
🔹Электронный документооборот
🔹 Инфраструктура / Импортозамещение
🔹 Консалтинг в сфере ИТ
Subscribers
212
Photos
364
Videos
4
Links
231

Showing posts older than #585 · Back to latest

Older Posts 11 shown
Post #581 238
🚀 Сотрудники компании «КРЕДО-С» выступили на футбольном турнире Fintech IT Cup 2026 Весна!

🔹 Наша команда уверенно прошла групповой этап и вышла в плей-офф Золотого кубка со второго места.

🔹 Ребята показали настоящий бойцовский характер и сплочённый командный дух на протяжении всего турнира.

🔹 Несмотря на непростые матчи и сильных соперников, они боролись до самого конца и не сдавались.

🔹 В четвертьфинале наши футболисты уступили только будущему чемпиону — это по-настоящему сильный и достойный результат!

🔥 Мы гордимся нашими коллегами и их волей к победе — настоящие молодцы!
  • 🔥 14
  • ❤ 8
Post #579 284
🚀 Компания "КРЕДО-С" приняла участие в 22-м Партнерском форуме Directum 2026 — значимое событии года для экспертов в области цифровизации.

🔹 На мероприятии мы обсудили новейшие ИТ-тренды, развитие экосистемы Directum и стратегии эффективного импортозамещения ПО.

🔹Особое внимание уделили инновациям в области искусственного интеллекта и новым мобильным решениям, которые помогут нашим клиентам работать еще быстрее.

🔹Участие в форуме позволило нам обменяться опытом с ведущими экспертами отрасли и укрепить партнерские связи.

🔹Мы привезли с собой свежие идеи и готовые кейсы по оптимизации бизнес-процессов, которые уже внедряем в наши проекты. Кроме того, поделились и собственным опытом автоматизации компаний.

🔹"КРЕДО-С" продолжает развивать экспертизу, чтобы предлагать самые современные инструменты для цифровой трансформации бизнеса.

👉 Будем рады применить полученные инсайты для решения ваших задач!
  • 🔥 14
  • ❤ 3
  • 👏 1
Post #578 213
🛡 Вебинар | Взаимодействие заказчика и подрядчика при соблюдении требований приказа ФСТЭК № 117

📅 18 марта, 12:00 (МСК)

✍️ Регистрация

«Забор» между заказчиком и подрядчиком: как разделить ответственность по 117-му приказу и не получить штраф

На вебинаре разберем пошаговый алгоритм: от выбора надежного исполнителя до проверки его ИТ-инфраструктуры в процессе работ. Узнайте, как выполнить требования закона, не парализуя бизнес-процессы сложными проверками.

В программе вебинара:

🔹 117 приказ ФСТЭК: что именно заказчик обязан требовать от подрядчика;
🔹 Классификация: типы подрядчиков и уровни доступа к вашим данным;
🔹 Юридическая броня: как правильно включить требования ИБ в текст договора;
🔹 Чек-лист: ключевые требования к системе защиты информации самого подрядчика;
🔹 Compliance: методы оценки и аудита исполнителя перед стартом работ;
🔹 Мониторинг: как контролировать действия внешних специалистов «в моменте»;
🔹 Взгляд с другой стороны: что нужно внедрить подрядчику, чтобы соответствовать запросам крупных заказчиков.

🔸Кому будет полезно: CISO (Директор по ИБ), сотрудники служб безопасности, ИТ-директор (CIO), Руководители юридических департаментов, Владельцы бизнеса и топ-менеджмент

🔸 Спикеры: Дмитрий Колесник (Директор по ИБ); Дмитрий Елисеев (Специалист по ИБ), компании «КРЕДО-С»

👉 Участие бесплатное. Зарегистрируйтесь сейчас
  • 👍 9
Post #577 208
🛡 Оценивать защищенность ГИС стало проще!

🔹 С 1 марта 2026 года вступает в силу приказ ФСТЭК №117, который обязывает операторов госсистем регулярно рассчитывать показатель защищенности.

🔹 Забудьте о громоздких таблицах и ручном пересчете 16 критериев каждые полгода.

🔹 Специалист по информационной безопасности «КРЕДО-С» Дмитрий Елисеев представляет бесплатный онлайн-калькулятор, который сделает всю сложную работу за вас всего за 5–10 минут.

🔹 Инструмент автоматически определит ваш уровень защищенности (от 0 до 1) и сформирует готовые отчеты в Excel и Word для отправки в ведомство.

🔹 Переходите к системному подходу в ИБ и обеспечьте соответствие новым требованиям без лишних усилий.

📺 Смотрите полный видеообзор и узнайте, как быстро рассчитать КЗИ по новой методике!

👉 Смотреть видео

👉 Онлайн-калькулятор
  • 🔥 17
Post #576 280
🚀 Готовиться к требованиям Приказа ФСТЭК № 117 нужно уже сейчас, ведь дедлайн — 1 марта 2026 года.

🔹 Чтобы снять нагрузку со специалистов по ИБ, компания «КРЕДО-С» запустила бесплатный онлайн-калькулятор показателя защищенности.

🔹 Сервис позволяет всего за 5 минут провести оценку и автоматически сгенерировать готовые документы (отчеты в Word и таблицы Excel) для отправки регулятору.

🔹Инструмент исключает математические ошибки и наглядно показывает, какие направления требуют доработки.

🔥 Не ждите дедлайна:
1 марта 2026 года наступит быстрее, чем кажется. Те организации, которые начнут приводить свои системы в соответствие с Приказом № 117 в последний момент, столкнутся с ростом цен на СЗИ и риском штрафов.

👉 Рассчитайте свои показатели защищенности за 5 минут - бесплатно!
  • ❤ 7
  • 👏 4
Post #575 328
🚀 КРЕДО-С в числе лидеров: мы на карте рынка ИБ 2025!

🔹 Отличные новости: компания «КРЕДО-С» вошла в новую «Карту российского рынка информационной безопасности 2025», подготовленную аналитическим центром TAdviser. Мы заняли свое место в ключевом блоке «Услуги и сервисы», подтвердив статус надежного системного интегратора и поставщика ИБ-решений.

🔹 Это знаменательное событие, так как карта объединяет всего 290 ведущих отечественных игроков, формирующих современный ландшафт кибербезопасности в России.

🔹 Присутствие в этом престижном обзоре означает признание нашей экспертизы профессиональным сообществом и подтверждает, что компания успешно развивается в тренде импортозамещения и технологической независимости.

🔹Для наших клиентов это еще один знак качества: доверяя свою безопасность «КРЕДО-С», вы работаете с одним из лучших участников рынка.

🔗 Подробнее с картой можно ознакомиться на сайте TAdviser.
  • 🔥 11
  • 👍 1
Post #573 335
  • ❤ 5
  • 👍 3
Post #567 400
🚀 КРЕДО-С на «Код ИБ ИТОГИ 2025»

🔹 Наш коллега Александр Губский посетил в Москве одно из ключевых событий конца года — конференцию «Код ИБ ИТОГИ 2025», где собрались ведущие эксперты отрасли.

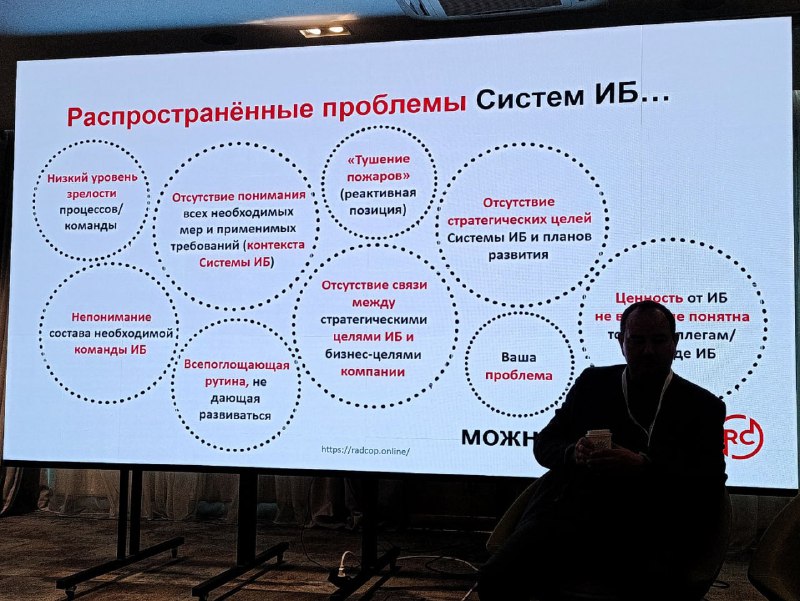
🔹 Главным инсайтом встречи стало обсуждение реального положения дел: рынок осознал, что отечественные ИБ-решения, изначально созданные для жестких госструктур, требуют серьезной адаптации под гибкие бизнес-процессы.

🔹 Эксперты честно говорили о рисках использования «коробочных» российских продуктов и критической опасности устаревающих западных систем, для которых больше не выходят патчи. Отдельное внимание уделили растущему давлению регуляторов, которое теперь занимает до 40% рабочего времени ИБ-команд.

🔹 Понимание того, что баланс между защищенностью и удобством для бизнеса сейчас хрупок как никогда, позволяет нам корректировать свои стратегии. КРЕДО-С остается в центре происходящих изменений, чтобы предлагать клиентам безопасность, соответствующую вызовам 2026 года.
  • 🔥 5
  • ❤ 2
Post #566 273
🚀 Госдума уточняет ответственность за кибератаки на КИИ: конкретика и «амнистия»

🔹 В Госдуму внесен законопроект, который меняет подход к наказанию за инциденты на объектах критической информационной инфраструктуры. Вместо размытого «причинения вреда» вводятся четкие критерии: уничтожение, блокировка или копирование данных. Главное нововведение — разделение ответственности: уголовная для штатных ИТ-специалистов при тяжких последствиях и административная для остальных при мелком ущербе.

🔹 Важным пунктом стала возможная «амнистия» в УК РФ для сотрудников, которые нарушили правила, но помогли раскрыть и устранить инцидент. Это решение призвано стимулировать ответственное раскрытие уязвимостей внутри компаний, а не их замалчивание. Закон становится более предсказуемым, делая наказание пропорциональным реальной вине.

🔸 Рынок кибербезопасности уже испытывает дефицит порядка 50–70 тысяч квалифицированных специалистов, а количество атак на объекты КИИ за последний год выросло, по разным оценкам, на 60–80%. В таких условиях государство не может позволить себе терять инженеров из-за страха уголовного преследования. Ожидаемый эффект — дестигматизация «права на ошибку»: специалисты перестанут скрывать инциденты, что кратно повысит скорость реагирования на устранение угроз.

👉 Как вы оцениваете перспективу такой «сделки» с законом для ИТ-специалистов?
  • 👍 4
Post #565 257
🚀 Исполнительный директор «КРЕДО-С» Николай Сеничев посетил SOC Forum с важной целью: сверить часы с лидерами рынка и определить вектор развития отрасли на ближайший год.

🔹 Главный инсайт мероприятия очевиден: ИБ сегодня — это уже давно не просто закупка «железа» или формальное выполнение требований регуляторов.
🔹 В первую очередь, это фундамент доверия между бизнесом и службой безопасности, без которого невозможна высокая скорость реакции на инциденты. Кроме того, безопасность стала сложным объектом управления, требующим такого же зрелого менеджмента и метрик, как финансы или HR.
🔹Участники форума подчеркнули, что технологии дают лишь инструменты, а настоящую защиту строит культура осознанности людей.
🔹Переход от мышления «как бы не нарушить» к принципу «как делать правильно» становится главным индикатором зрелости компании.
🔹Мы живем в мире, где цифровой сбой может остановить работу целой отрасли, поэтому защита данных — это условие выживания социума.
🔹Можно смело утверждать, что ИБ перестала быть просто функцией, превратившись в ДНК современного мира.

👉 Итоги первого дня форума подвел сам Николай Сеничев:

«Главный вывод — ИБ больше не роль и не функция. Это ДНК, на котором держится современный цифровой, да и не только цифровой, мир».
  • 🔥 9
  • 👍 4
Post #564 244
🚀 «Призраки» в системе — хакеры научились долго оставаться незамеченными

🔹 Вне зависимости от того, какую цель преследует киберпреступник — движет ли им корысть, политические мотивы или любопытство — для ее достижения необходимо проникнуть в ИТ-инфраструктуру компании-жертвы и оставаться незаметным для ИБ-специалистов... Как долго? Пока не будут выполнены все «манипуляции», необходимые для достижения цели.

🔹 Что же они делают все это «тихое» время? Злоумышленники не просто «сидят» в сети. Они ведут тщательную разведку: изучают внутреннюю переписку, анализируют сетевой трафик, отслеживают поведение ключевых пользователей (например, системных администраторов или финансистов) и ищут уязвимости. Их цель — максимально глубоко понять, как устроена система, и дождаться идеального момента для атаки или кражи данных, не вызвав подозрений.

🔹 Как правило, хакеров в системе обнаруживают достаточно быстро, но в последнее время участились случаи, когда злоумышленники удерживают доступ к необходимым им ресурсам неделями и даже месяцами. Один из таких примеров – группировка PhantomCore. Используя гибридный арсенал, хакеры PhantomCore остаются в ИТ-инфраструктуре «невидимыми» и ведут свою противоправную деятельность. Выявлены случаи, когда им удавалось незаметно сохранять доступ до 78 суток.

🔹 Другой пример «вредоносных призраков» в системе – группировка Silent Crow. Именно эти хакеры взяли на себя ответственность за взлом ИТ-инфраструктуры крупнейшего авиаперевозчика страны – «Аэрофлота». По заявлениям злоумышленников, они незаметно находились внутри корпоративной сети около года, что позволило им проникнуть «до самого ядра инфраструктуры».
  • 🤔 3
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →