TGViewer
Channel Public Channel
КРЕДО-С

КРЕДО-С

@itcredos

Системный интегратор
🔹Защита персональных данных / ГИС
🔹Защита КИИ
🔹Автоматизация бизнес-процессов
🔹Электронный документооборот
🔹 Инфраструктура / Импортозамещение
🔹 Консалтинг в сфере ИТ
Subscribers
213
Photos
364
Videos
4
Links
231
Recent Posts 14 shown
Post #603 95
🚨 Ваше учреждение уже нарушает закон? С 1 сентября правила в соцсфере и госсекторе изменились!

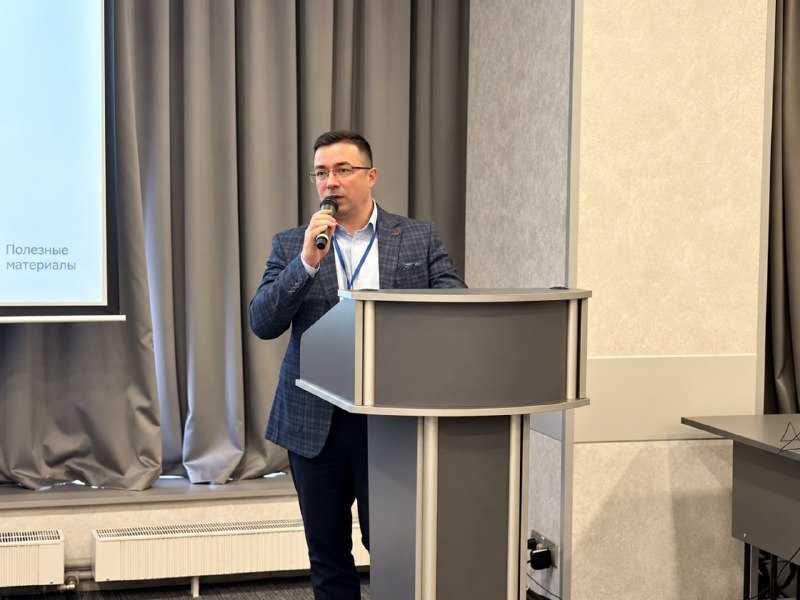
🎤 Команда «КРЕДО-С» приняла участие в семинаре, посвящённом новым требованиям по защите информации в социальной сфере. Заместитель руководителя Центра ведомственных решений Евгений Варчев рассказал, что изменилось в законодательстве об информационной безопасности с 1 сентября 2026 года.

📜 Закон 568-ФЗ и приказ ФСБ № 297 обязали госучреждения взаимодействовать с ГосСОПКА, а приказ ФСТЭК № 60 полностью обновил порядок аттестации.

☁️ Также определены условия размещения госсистем в облаке, а с 1 марта 2027 года часть расчётов показателя зрелости перейдёт к подрядчику.

⚠️ Важно: требования касаются не только регионального органа соцзащиты, но и каждого центра социального обслуживания со своей учётной системой.

✅ Евгений назвал три первых шага: провести инвентаризацию систем и данных, назначить ответственных за ИБ и актуализировать документы.

💰 Ни один из этих шагов не требует бюджета, поэтому примерно половину работы учреждение может выполнить своими силами.

🗺 Для остального эксперт предложил региональный подход: единая модель угроз, централизованные закупки и общая система реагирования для всех подведомственных учреждений.

🔥 Доклад вызвал живую дискуссию, и участники задали множество вопросов, от выбора инструментов до перестройки процессов в командах.

😂 Хотите понять, что делать вашему учреждению уже сейчас? Скачивайте презентацию по ссылке

#КРЕДОС #ИнформационнаяБезопасность #СоцСфера #ГосСОПКА #ФСТЭК
  • 🔥 5
  • ❤ 3
Post #602 116
🇨🇳 Что меняется в кибербезопасности: инсайты из Гуанчжоу

Исполнительный директор «КРЕДО-С» Николай Сеничев вернулся с партнёрской конференции Kaspersky в Китае.

За цифрами роста рынка стоят 3 главных вызова для бизнеса:

⚡️ Окно уязвимостей сжалось до часов
Рабочий эксплойт появляется уже через час после выхода патча — ИИ ускорил анализ кода. Привычка «обновиться в плановое окно через пару недель» становится критически опасной.

👥 Софт не защищает без процессов
Рынок ИБ в РФ вырастет со 135 до 240 млрд ₽ к 2030 году. Но покупка XDR или SIEM — лишь старт. Без команды SOC и регламентов реагирования (кто изолирует узел и блокирует доступ) инструменты не спасают от инцидентов.

🤖 Корпоративный ИИ — новая зона риска
Сотрудники загружают в чат-боты договоры, финансы и базы клиентов, а ИИ-агенты получают доступы во внутренние системы. Защищать нужно всю цепочку: от промпта пользователя до действий агента.

💡 Чтобы безопасно внедрять технологии без утечек коммерческой тайны и ПДн:
👉 Регламент использования ИИ и нейросетей от КРЕДО-С

#КРЕДОС #Кибербезопасность #Kaspersky #ИИ #SOC #ИнформационнаяБезопасность
  • 🔥 5
  • 👍 3
  • ❤ 2
Post #600 136
🤖 ИИ-бот или кибератака?

Злоумышленники начали маскировать атаки на сайты российских компаний под обращения популярных ИИ-сервисов — ChatGPT, DeepSeek, Claude, Perplexity и Grok.

Для этого они подменяют техническую информацию о запросе так, чтобы сайт «думал», что к нему обращается обычный ИИ-бот. Первые такие атаки специалисты Solar WAF зафиксировали в августе 2026 года.

📊 Что обнаружили специалисты:

• 53% атак были связаны с попытками получить доступ к внутренним ресурсам компании;
• 12% запросов могли привести к утечке данных;
• 4% — попытки получить доступ к закрытым файлам;
• остальные использовали другие способы поиска и эксплуатации уязвимостей.

🚨 Почему это важно?

Компании всё чаще используют ИИ-сервисы и воспринимают связанный с ними трафик как обычный и полезный. Злоумышленники пытаются воспользоваться этим доверием.

При этом количество атак растёт: в июле 2026 года специалисты зафиксировали 417 млн веб-атак на российские компании.

🔐 Что это значит для бизнеса

Даже если запрос выглядит как обращение известного ИИ-сервиса, автоматически доверять ему нельзя.

Важно контролировать:
• необычную активность на сайтах и веб-сервисах;
• подозрительно частые запросы;
• попытки получить доступ к закрытым данным;
• признаки поиска и использования уязвимостей.

ИИ становится частью корпоративной ИТ-инфраструктуры. Поэтому его использование уже необходимо учитывать при оценке рисков и построении системы защиты.

👉 КРЕДО-С помогает оценивать реальную защищённость ИТ-инфраструктуры и веб-приложений: проводит аудит ИБ, в том числе при использовании ИИ, анализ защищённости и тестирование на проникновение, а также помогает выстраивать комплексную систему защиты.

Источник: CNews / Solar WAF, 15.09.2026

#КРЕДОС #Кибербезопасность
  • 👍 6
  • 🔥 1
Post #599 193
✅ «КРЕДО-С» подтвердило государственную аккредитацию ИТ-компании

🔹 Мы успешно прошли ежегодную процедуру подтверждения государственной аккредитации организаций, осуществляющих деятельность в области информационных технологий.

🔹 Статус аккредитованной ИТ-компании подтверждает соответствие установленным государством требованиям и отражает наш системный подход к развитию технологической экспертизы, команды и компетенций.

🔹 Продолжаем создавать и внедрять надёжные решения в области информационных технологий, системной интеграции и информационной безопасности.

#КРЕДОС #ИТ #ИнформационныеТехнологии #ИнформационнаяБезопасность #АккредитацияИТ
  • 🔥 8
Post #598 188
🛡 Не только про ИБ. Про устойчивость бизнеса.

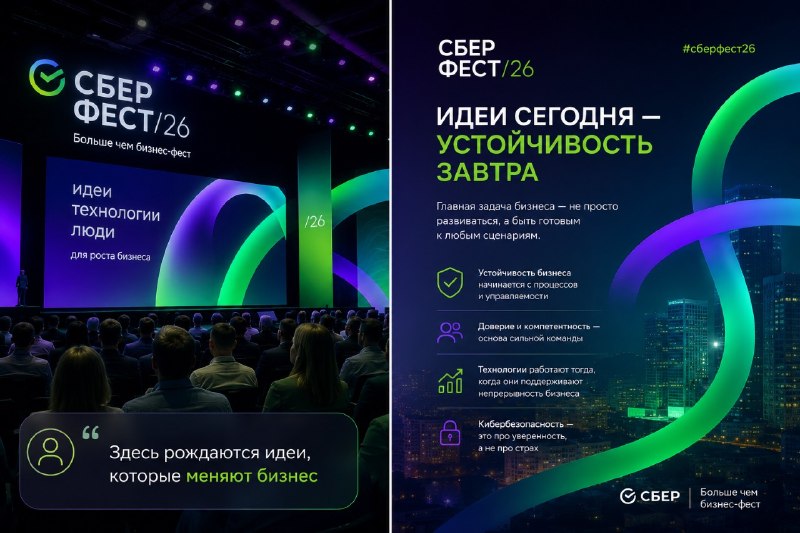
🎤 9 июля сотрудники КРЕДО-С посетили масштабную конференцию СБЕР Бизнес Фест, где выступали Игорь Манн, Илья Авербух и Максим Батырев.

Главный тезис Батырева — устойчивость бизнеса как способность сохранять процессы и быстро восстанавливаться после кризисов — оказался неожиданно близок нашей повседневной работе.

Ведь сегодня в кибербезопасности главный вопрос звучит уже не «как защититься от всех атак?», а «продолжит ли компания работать, когда атака всё-таки произойдёт?» 🤔

📌 Что мы вынесли для себя и что важно для наших клиентов:
⏳ Самые дорогие решения — непринятые. Отложенная многофакторная аутентификация, бэкапы без выноса в отдельный сегмент, отсутствие сегментированной сети — крупнейшие убытки рождаются не из ошибок, а из вечно откладываемых решений.
⚡️ Старый мир — контроль, новый мир — управляемость. Выигрывает не тот, кого не атакуют, а тот, кто быстро обнаруживает инцидент, локализует его и восстанавливает сервисы, сохраняя доверие клиентов.
🤝 Большинство конфликтов рождается из обманутых ожиданий. Пока зоны ответственности бизнеса, ИТ и ИБ не зафиксированы в документах, спор после инцидента неизбежен.

💡 Такие площадки полезны именно тем, что позволяют посмотреть на ИБ глазами собственника и топ-менеджера, а не только через призму регламентов ФСТЭК. Мы приносим этот взгляд в проекты: КРЕДО-С помогает выстраивать безопасность, которая позволяет бизнесу работать, а не просто соответствовать требованиям
  • 👍 5
Post #595 185
🚀 КРЕДО-С на конференции Directum Pro Проекты 2026

В июне наша команда приняла участие в конференции Directum Pro Проекты для руководителей проектов и аналитиков, которая прошла в Ижевске — в офисе Directum.

🤝 Три насыщенных дня мы изучали опыт партнёров и вендора по внедрению новых продуктов экосистемы Directum, синхронизировались в вопросах управления проектами и осваивали свежие методики на практике.

🧩 Особенно ценными для нас стали разборы по декомпозиции задач и распределению зон ответственности, управлению требованиями (в том числе для госзаказчиков) и экспресс-исследованию при верхнеуровневых требованиях и жёстких сроках.

💡 Отдельный фокус — доклады про Directum Projects: как переходить от кастомных решений к «коробке», организовывать работу команды с No-code и выстраивать эффективное сопровождение клиентов.

🎯 Всё это — реальные кейсы, цифры и инструменты, которые мы уже готовы применять в проектах наших заказчиков.

🔥 КРЕДО-С продолжает наращивать экспертизу, чтобы внедрять решения Directum быстро, прозрачно и с измеримым результатом.

👉 Если вам интересно посмотреть или попробовать Directum Projects в деле — пишите нам: https://directum.credos.ru/
  • 🔥 10
  • ❤ 1
Post #594 195
🚨 Наш партнер F6 опубликовал подробный разбор атак русскоговорящей группы вымогателей Masque, которая с января 2024 года атакует российские компании, преимущественно малый и средний бизнес.

В статье эксперты F6 рассказывают:
🔹 как злоумышленники получают первичный доступ через уязвимости в публично доступных сервисах;
🔹 какие инструменты используют для закрепления в инфраструктуре и повышения привилегий;
🔹 почему резервные копии и корректная настройка защиты остаются критически важными;
🔹 чем интересен обнаруженный загрузчик MystiqueLoader;
🔹 какие признаки компрометации стоит учитывать специалистам по ИБ.

🤝 Партнёрство «КРЕДО-С» и F6 — это не только обмен экспертизой, но и совместная практическая работа по защите бизнеса от современных киберугроз. Ранее в рамках совместного проекта с F6 нам удалось обеспечить защиту крупной российской финансовой организации от широкого спектра киберрисков как внутри, так и за пределами защищенного периметра.

📢 Материал будет полезен ИТ- и ИБ-специалистам, руководителям инфраструктурных подразделений и всем, кто отвечает за устойчивость компании к атакам шифровальщиков.

👉 Читайте полную статью партнера «КРЕДО-С» — компании F6:
https://www.f6.ru/blog/masque/
  • 👍 4
Post #593 213
🛑 Защита КИИ в 2026: время «бумажной» безопасности официально прошло.

🔹 С 20 апреля вступили в силу новые штрафы по КоАП (ФЗ № 76 и № 77), и теперь регуляторы наказывают до 500 тыс. рублей за сам факт нарушений в эксплуатации систем, даже если реального взлома не произошло. При этом персональную ответственность и штрафы ввели напрямую для руководителей, а срок давности по нарушениям вырос до одного года.

🔹 Масла в огонь подливает и свежая майская инициатива ФСТЭК: ведомство требует ввести жесткий KPI — не менее 80% объектов инфраструктуры должны быть технически защищены от реальных угроз.

🔹 Отписаться формальными актами больше не получится, так как правительство уже разрабатывает математический порядок расчета этих показателей.

👉 Для ИТ-директоров это явный сигнал: пора срочно переводить ИБ-бюджеты из теории в жесткую практику, пока не пришли первые проверки.
  • 🤔 2
  • 🔥 1
Post #592 206
🚨 Кибербезопасность в цифрах: во сколько бизнесу обходится компрометация облаков в 2026 году

🔹 Одной из горячих тем кибербезопасности B2B-сегмента стал стремительный рост атак на цепочки поставок (Supply Chain Attacks).

🔹 Согласно свежим отчетам, в первом квартале 2026 года количество таких инцидентов через облачную инфраструктуру подскочило на 44%, при этом средний ущерб от одного успешного взлома для бизнеса теперь варьируется от 6 до 50 млн рублей.

🔹 Одной из самых опасных тактик стало использование украденных OAuth-токенов, что позволяет обходить многофакторную защиту и дает хакерам доступ к данным тысяч клиентов через одного провайдера.

🔹 Статистика показывает, что 53% пострадавших компаний сталкиваются с полной остановкой производственных процессов, а восстановление может затянуться на месяцы.

🔸 Для защиты бизнеса в условиях такой агрессивной среды компания «КРЕДО-С» предлагает услуги по глубокому аудиту защищенности и внедрению систем мониторинга 24/7.

🔸 Мы фокусируемся на контроле внешних интеграций и облачных сервисов, что позволяет выявлять угрозы на ранних стадиях и минимизировать финансовые риски.

👉 https://soc.credos.ru/
  • 🔥 5
Post #591 216
📢 За каждым успешным проектом КРЕДО-С стоит не только наша команда, но и надёжные технологические партнёры.

🔹Мы выстраиваем долгосрочные отношения с компаниями, которым доверяем, — и Cloud4Y один из них.

🔹 Недавно партнёр опубликовал статью о нашем совместном проекте: как мы защитили облачную инфраструктуру крупного клиента, выстроив архитектуру с буферной DMZ-зоной.

👉 Читайте материал — и если вы тоже хотите стать частью нашей партнёрской экосистемы, будем рады познакомиться.
  • 👏 7
  • 🔥 3
Post #588 227
📢 КРЕДО-С на конференции «Код ИБ | Санкт-Петербург 2026»

📆 23 апреля сотрудники компании «КРЕДО-С» приняли участие в ежегодной конференции «Код ИБ | Санкт-Петербург 2026», прошедшей в Конгресс-центре «Ленполиграфмаш».

🔹 Мероприятие объединило на одной площадке регуляторов, заказчиков и поставщиков средств защиты для обмена опытом и обсуждения актуальных вызовов в сфере информационной безопасности. «КРЕДО-С» выступила официальным партнёром конференции.

🔹 В рамках секции «Технологии» с докладом «От Wazuh до Приказа №117: реальная стоимость «бесплатного» SOC и когда пора звать внешнюю экспертизу» выступил Дмитрий Елисеев, архитектор комплексной кибербезопасности «КРЕДО-С».

🔹 В презентации Дмитрий разобрал три столпа эффективного SOC — людей, технологии и процессы, — показал реальные затраты на построение и содержание собственного центра мониторинга, объяснил типовые риски при попытке «собрать SOC на коленке» из open-source решений и ответил на ключевой вопрос: в какой момент бизнесу выгоднее привлечь внешнего провайдера.

👉 Полная версия презентации доступна по ссылке — рекомендуем ознакомиться всем, кто планирует развивать или пересматривать модель собственного SOC.
  • 🔥 13
  • ❤ 4
  • 👏 1
Post #587 275
🤖 ИИ научился взламывать корпоративные сети без участия человека

🔹 Свежие тесты новой модели Claude Mythos Preview показали резкий скачок её возможностей в кибербезопасности: ИИ самостоятельно находит уязвимости и выстраивает многоэтапные атаки.

🔹 В заданиях Capture the Flag повышенной сложности модель справилась в 73% случаев — ещё год назад этот уровень был для ИИ недостижим.

🔹 В симуляции атаки на корпоративную сеть из 32 шагов (на которую человеку нужно около 20 часов) модель трижды из десяти полностью захватила инфраструктуру.

🔹 Правда, в тестах не было активной защиты и систем обнаружения, так что против хорошо защищённых систем такие инструменты пока бессильны.

🔐 Вывод очевиден: базовая гигиена безопасности — патчи, контроль доступа, мониторинг — становится критически важной уже сейчас.

👉 https://soc.credos.ru/
  • 🔥 7
Post #586 244
🚨 Кибератаки на промышленность выросли на 38% за I квартал 2026 года — такие данные привели эксперты по ИБ.

🔹 При этом 80% успешных инцидентов начинаются с банального фишинга, а около 60% приводят к утечкам данных и остановке операционной деятельности.

🔹 Главная проблема в том, что без круглосуточного мониторинга среднее время обнаружения атаки достигает 207 дней — за это время злоумышленники успевают украсть всё ценное и зашифровать инфраструктуру.

🔹 Штатный ИБ-специалист физически не способен закрыть режим 24/7, а собственный SOC обходится компании от 10 млн рублей единовременно.

🔸 SOC "КРЕДО-С" берёт мониторинг вашей сети на себя: команда из 25+ специалистов, оповещение о критичных инцидентах до 30 минут и подключение всего за 2 недели.

Не ждите, пока вы окажетесь в статистике следующего квартала — рассчитайте стоимость защиты прямо сейчас.

👉 https://soc.credos.ru/
  • 👍 10
  • ❤ 1
Post #585 204
🚀 25 марта «КРЕДО-С» приняла активное участие в первом установочном заседании Комитета по развитию ИТ и цифровой экономики Тульской ТПП.

🔹 На заседании обсудили одну из самых актуальных тем — безопасность хранения персональных данных в условиях растущих угроз.

🔹 Особенно точно ситуацию обозначил заместитель директора Василий Сеничев: «Безопасность — это процесс, а ландшафт угроз постоянно расширяется. Мы на острие атаки, потому что через ИТ-компании, согласно статистике, взламывают всё чаще и чаще. И по политическим причинам, и по техническим».

🔹 Дмитрий Колесник представил информацию о кибератаках в 2026 году: их принципах работы и причинах, по которым ИТ-компании, выступающие в качестве подрядчиков, оказываются в эпицентре таких атак.

🔸 Именно поэтому «КРЕДО-С» продолжает развивать комплексные решения по информационной безопасности и помогает предприятиям выстраивать надёжную защиту.
  • 👍 10
  • 🔥 2
  • ❤ 1
  • 👏 1
Older posts →

About this channel

How can I read @itcredos without a Telegram account?
TGViewer shows the public web preview Telegram publishes for КРЕДО-С: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does КРЕДО-С have?
КРЕДО-С (@itcredos) has 213 subscribers on Telegram, refreshed roughly every 30 minutes.
Does КРЕДО-С know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →