TGViewer
Channel Public Channel
Iran Open Source (IOS)

Iran Open Source (IOS)

@iranopensource

کانال IOS:
💎امنیت سایبری، امنیت اطلاعات، امنیت شبکه
💎شبکه، زیرساخت و مراکز داده
💎مجازی‌سازی و پردازش ابری
💎مباحث DevOps و Open Source
💎هوش مصنوعی (AI)
💎مدیریت IT و اخبار فناوری اطلاعات

🌀مدیر کانال: میثم ناظمی
@Meysam_Nazemi
🌀مدیر تبلیغات: @MoNaITCU
Subscribers
2.97K
Photos
7.6K
Videos
167
Links
1.2K

Showing posts older than #12489 · Back to latest

Older Posts 20 shown
Post #12488 417
💎 ایلان ماسک:
کدام شغل ها در برابر AI دوام بیشتری خواهند آورد؟


🌀 پی نوشت:
📌 خلاصه صحبت های ایلان ماسک به نظرم اینه که تنها کاری که میمونه که AI شغلتون رو تهدید نکنه، کابل کشی دیتاسنتر هست!!! البته اگر اون رو هم فردا روز براش یه ربات هوشمند نسازن...

@iranopensource🌎
  • 🤣 2
  • 👍 1
  • 🤡 1
Post #12486 390
💎 کتاب CRISC
Certified in Risk and Information Systems Control

📌 سال انتشار: 2026
📌 تعداد صفحات: 355

@iranopensource🌎
  • 👍 1
Post #12485 327
💎 اگر در یک شرکت یا سازمان ایرانی کار کرده‌ایم، از کجا بفهمیم در فهرست تحریم‌ها قرار دارد؟ (قسمت دوم)
✍️ میثم ناظمی

🌀 استرالیا/DFAT
استرالیا هم فهرست رسمی خودش را دارد: DFAT Consolidated List
Australia — DFAT Consolidated List
این فهرست توسط Australian Sanctions Office (ASO) نگهداری و مرتباً به‌روزرسانی می‌شود و شامل افراد، شرکت‌ها و کشتی‌های مشمول تحریم‌های استرالیاست. این فهرست شامل تحریم‌هایی است که استرالیا تحت قوانین خود اعمال می‌کند، از جمله تحریم‌های مربوط به UN Security Council و تحریم‌های مستقل استرالیا.
نکته مهم: فهرست استرالیا فقط فهرست‌های تحریمی استرالیاست و قرار گرفتن یا نگرفتن نام یک شرکت در آن، وضعیت آن شرکت در قوانین کشورهای دیگر را مشخص نمی‌کند.
 
🌀 نیوزیلند/MFAT
نیوزیلند نیز New Zealand Sanctions Register دارد که توسط Ministry of Foreign Affairs and Trade (MFAT) مدیریت می‌شود.
New Zealand — Sanctions and Sanctions Register
این Register برای بررسی افراد و نهادهایی که تحت رژیم‌های تحریمی نیوزیلند قرار گرفته‌اند استفاده می‌شود و در سال ۲۰۲۶ نیز با Designationهای جدید بروزرسانی شده است. در مورد نیوزیلند نیز نباید فقط به یک Name Match اکتفا کرد؛ بررسی شرایط تحریم و در صورت لزوم Ownership / Control اهمیت دارد.
 
🌀 کانادا/SEMA
کانادا نیز فهرست‌های تحریمی رسمی خودش را دارد که بر اساس قوانین مختلف از جمله Special Economic Measures Act (SEMA) اعمال می‌شوند. برای شروع بررسی:
Government of Canada — Canadian Sanctions
همچنین Consolidated Canadian Autonomous Sanctions List یکی از منابع مهم برای بررسی اشخاص و نهادهای تحریم ‌شده کاناداست. دولت کانادا در راهنمای تحریم‌های خود نیز توصیه می‌کند علاوه بر فهرست تحریم‌های مستقل کانادا، UN Security Council Consolidated List نیز بررسی شود.
 
🔎 در عمل چه چیزی را جست‌وجو کنیم؟
اگر قصد دارید سابقه کاری خودتان را بررسی کنید، فقط نام فارسی شرکت را وارد نکنید.
بهتر است این موارد را بررسی کنید:
▪️ نام رسمی انگلیسی شرکت
▪️ نام قبلی شرکت
▪️ نام تجاری
▪️ اختصار نام شرکت
▪️ شرکت مادر (هلدینگ)
▪️ شرکت‌های تابعه
▪️ نام اشخاص کلیدی در صورت مرتبط بودن
▪️ کشور محل ثبت
مثلاً اگر نام یک شرکت در فهرست پیدا نشد، نباید فوراً نتیجه گرفت که هیچ ارتباطی با تحریم‌ها ندارد. در بعضی نظام‌های تحریمی، مالکیت یا کنترل یک نهاد توسط اشخاص تحریم‌ شده نیز می‌تواند اهمیت داشته باشد.

@iranopensource🌎
  • 👍 2
Post #12484 302
💎 اگر در یک شرکت یا سازمان ایرانی کار کرده‌ایم، از کجا بفهمیم در فهرست تحریم‌ها قرار دارد؟ (قسمت اول)
✍️ میثم ناظمی

این موضوع برای افرادی که قصد مهاجرت، ادامه تحصیل یا کار در خارج از کشور دارند می‌تواند مهم باشد؛ به‌خصوص اگر سابقه کار در بانک، شرکت دولتی، شرکت‌های نفتی، فناوری، دفاعی یا مجموعه‌هایی داشته باشند که احتمال قرار گرفتن آنها در فهرست‌های تحریمی وجود دارد.
اما قبل از هر چیز یک نکته بسیار مهم:
⚠️ کار کردن در یک شرکت تحریم‌ شده، به‌خودی‌خود به معنی تحریم‌ شده بودن کارمند نیست. توجه کنید «Sanctioned Entity» با «Sanctioned Individual» دو موضوع متفاوت هستند. با این حال، بسته به کشور مقصد، نوع ویزا، سمت شغلی، ماهیت فعالیت شرکت و فرآیندهای Security Screening یا Compliance ممکن است سابقه اشتغال فرد مورد بررسی قرار بگیرد.

🌀 آمریکا /OFAC
مهم‌ترین ابزار برای بررسی تحریم‌های آمریکا و وزارت خزانه داری این کشور یا همون OFAC، ابزار رسمی OFAC Sanctions List Search  هست. کافیه اسم شرکتی که در آن مشغول بوده اید را در این ابزار Search کنید.
OFAC Sanctions List Search Tool
این ابزار می‌تواند نام‌ها را با Fuzzy Search بررسی کند و در دو مجموعه اصلی جست‌وجو می‌کند:
1️⃣ لیست SDN: این لیست که Specially Designated Nationals and Blocked Persons هم نامیده می شود، فهرستی شامل افراد، شرکت‌ها و سایر اشخاصی است که توسط OFAC در چارچوب برنامه‌های تحریمی مختلف Designate شده‌اند، می باشد. قرار گرفتن نام یک شخص یا شرکت در SDN معمولاً با محدودیت‌های بسیار جدی همراه است؛ از جمله مسدود شدن دارایی‌هایی که مشمول صلاحیت آمریکا هستند. یک اشتباه رایج این است که تصور کنیم: «اگر نام شرکت در لیست SDN نبود، پس تحریم نیست.» این نتیجه‌گیری درست نیست. چرا که‌ OFAC علاوه بر ‌SDN، فهرست‌های Non-SDN نیز دارد که هرکدام می‌توانند محدودیت‌های متفاوتی ایجاد کنند. بنابراین در بررسی یک شرکت، فقط SDN را بررسی نکنید؛ Non-SDN Listها، برنامه تحریمی (Sanctions Program) و نوع محدودیت نیز باید بررسی شوند.
2️⃣ لیست Non-SDN: یا Non-SDN Consolidated Sanctions List. طبق توضیح رسمی ‌OFAC، مجموعه Non-SDN شامل چندین فهرست از جمله ‌FSE و SSI و CAPTA و برخی فهرست‌های دیگر است.
 
🌀 اتحادیه اروپا /EU
اتحادیه اروپا دقیقاً معادل SDN آمریکا را ندارد، اما یک Consolidated List of Financial Sanctions دارد که افراد، گروه‌ها و سازمان‌های مشمول تحریم‌های مالی اتحادیه اروپا را شامل می‌شود.
https://search-uk-sanctions-list.service.gov.uk/
EU Consolidated Financial Sanctions List
همچنین EU Sanctions Map برای بررسی رژیم‌های تحریمی مختلف اتحادیه اروپا بسیار کاربردی است.
EU Sanctions Map
کمیسیون اروپا اعلام می‌کند که فهرست مالی Consolidated List توسط DG FISMA مدیریت و در صورت نیاز بروزرسانی می‌شود و منعکس‌کننده متون رسمی منتشر شده در Official Journal of the EU است. بنابراین اگر مقصد شما آلمان، فرانسه، هلند، ایتالیا، سوئد و سایر کشورهای عضو EU است، این فهرست یکی از منابع اصلی بررسی است.
 
🌀بریتانیا
بریتانیا فهرست تحریمی مستقل خودش را دارد:
UK Sanctions List
و ابزار جست‌وجوی مستقیم:
Search the UK Sanctions List
⚠️ یک نکته مهم: از ۲۸ ژانویه ۲۰۲۶، فهرست قدیمی OFSI Consolidated List of Asset Freeze Targets دیگر بروزرسانی نمی‌شود و UK Sanctions List منبع رسمی فعلی برای ‌Designationهای تحریمی بریتانیا است.
 
🌀 سوئیس / SECO
سوئیس عضو EU یا اتحادیه اروپا نیست و سیستم تحریم‌های خودش را دارد که توسط SECO یا State Secretariat for Economic Affairs مدیریت می‌شود.
Swiss SECO Sanctions
همچنین SECO ابزار جست‌وجوی رسمی برای افراد، شرکت‌ها و سازمان‌های تحریم ‌شده دارد:
SECO — Searching for subjects of sanctions
نکته مهم این است که خود SECO هشدار می‌دهد ابزار جست‌وجو فقط نتایج مربوط به اشخاص، شرکت‌ها و سازمان‌هایی را که مستقیماً تحریم شده‌اند نشان می‌دهد و اطلاعات مربوط به روابط مالکیت یا کنترل را ارائه نمی‌کند. بنابراین برای بررسی دقیق‌تر، صرفاً Search Result کافی نیست و باید موضوع Ownership / Control نیز بررسی شود.


@iranopensource🌎
  • 👍 2
Post #12482 366
💎 کتاب Mastering Cloud Storage

📌 سال انتشار: 2024
📌 تعداد صفحات: 315

@iranopensource🌎
  • 👍 1
Post #12481 337
💎 هشدار درباره باج‌افزار Gunra؛ تهدید جدید برای سازمان‌های دولتی

یکی از باج‌افزارهایی که در سال ۲۰۲۶ توجه نهادهای امنیتی را جلب کرده، Gunra Ransomware است.

این باج‌افزار با مدل Ransomware-as-a-Service (RaaS) فعالیت می‌کند و مهاجمان می‌توانند از زیرساخت آن برای هدف قرار دادن سازمان‌های مختلف استفاده کنند؛ از جمله نهادهای دولتی و زیرساخت‌های حیاتی.

🔴 روش حمله فقط رمزگذاری فایل‌ها نیست.

در بسیاری از حملات مدرن، مهاجم ابتدا اطلاعات حساس را سرقت می‌کند و سپس سیستم‌ها را Encrypt می‌کند. بعد قربانی تهدید می‌شود که اگر باج پرداخت نشود، اطلاعات سرقت‌شده منتشر خواهد شد.

این روش به نام:

Double Extortion

شناخته می‌شود.

مسیر احتمالی حمله:

Initial Access → Credential Theft → Privilege Escalation → Lateral Movement → Data Exfiltration → Encryption → Extortion

🛡 برای مقابله با چنین حملاتی، سازمان‌ها باید روی این موارد تمرکز کنند:

• Patch کردن سریع سیستم‌های Internet-Facing
• فعال‌سازی MFA برای VPN و حساب‌های ادمین
• Network Segmentation
• محدود کردن دسترسی‌های Privileged
• استفاده از EDR/XDR و SIEM
• Backup آفلاین یا Immutable
• مانیتور کردن Data Exfiltration و Lateral Movement
Mehdi Eshghi

@iranopenaource🌎
  • 👍 1
Post #12480 381
💎 هوش مصنوعی شاید یکی از مشهورترین معماهای حل‌نشده ریاضیات را حل کرده باشد.

شرکت OpenAI اعلام کرده یک سیستم هوش مصنوعی داخلی توانسته برای «مسئله ناویر–استوکس» راه‌حلی ارائه کند؛ مسئله‌ای که نزدیک به ۹۰ سال ذهن ریاضی‌دان‌ها را درگیر کرده و یکی از هفت «مسئله هزاره» است.

معادلات ناویر–استوکس رفتار مایعات و گازها را توصیف می‌کنند؛ از جریان آب و گردباد گرفته تا حرکت هوا اطراف هواپیما، پیش‌بینی آب‌وهوا و حتی جریان خون.

سؤال بزرگ این بود: آیا یک جریان کاملاً آرام و منظم می‌تواند طبق همین معادلات، در مدت زمان محدودی به نقطه‌ای برسد که رفتار ریاضی آن «بی‌نهایت» شود و مدل عملاً از کار بیفتد؟

نتیجه‌ای که OpenAI منتشر کرده می‌گوید: بله.

طبق توضیح شرکت، راه‌حل شامل نوعی گرداب است که مدام به سمت داخل فشرده و کشیده می‌شود، سرعتش افزایش پیدا می‌کند و در نهایت به یک «تکینگی» می‌رسد؛ در حالی که انرژی کل سیستم همچنان محدود باقی می‌ماند.

بخش عجیب‌تر ماجرا اینجاست: شرکت OpenAI می‌گوید حدود ۱۰ هزار عامل هوش مصنوعی به‌طور هم‌زمان روی مسئله کار کردند و پس از حدود ۸۸ ساعت به این نتیجه رسیدند. سپس اثبات با زبان رسمی Lean نیز بررسی و صورت‌بندی شد.

اگر این اثبات پس از بررسی مستقل ریاضی‌دان‌ها تأیید شود، اهمیت ماجرا فقط حل یک مسئله ریاضی نیست؛ ممکن است یکی از واضح‌ترین نشانه‌ها باشد که هوش مصنوعی از «کمک به پژوهشگر» به سمت «تولید مستقل کشف علمی» در حال حرکت است.

@iranopenaource🌎
OpenAI On the Navier–Stokes Millennium Prize Problem We’re sharing an AI-generated solution to the Navier–Stokes Millennium Prize Problem, including a writeup and a formal proof in Lean.
  • 👍 1
Post #12479 398
💎 بانک‌ها از SSL خارجی به گواهی داخلی کوچ می‌کنند

🔹بانک‌های ایرانی به دلیل تحریم‌ها ملزم به مهاجرت از گواهی‌های SSL بین‌المللی به گواهی‌های صادرشده از سوی مرکز ریشه ایران شده‌اند. این تصمیم پس از آن گرفته شد که طی یک ماه گذشته گواهی امنیتی تعدادی از بانک‌ها پی‌درپی لغو و سایت آنها موقتاً از دسترس خارج شد.

🔹بانک‌ها تاکنون با تغییر صادرکننده گواهی یا انتقال دامنه از com. به net. یا ir. سرویس خود را دوباره برقرار می‌کردند، اما این راه‌حل گاهی فقط چند روز دوام داشت.

🔹 گواهی داخلی نیز یک چالش دارد؛ مرکز ریشه ایران به‌صورت پیش‌فرض در فهرست مراکز مورد اعتماد مرورگرها و سیستم‌عامل‌های رایج قرار ندارد. این مشکل در اپلیکیشن‌های بانکی قابل حل است، اما در کامپیوترهای شخصی نیازمند راهکاری برای ایجاد زنجیره اعتماد است.

🔹 تغییر مداوم دامنه بانک‌ها نیز می‌تواند تشخیص سایت اصلی را دشوارتر و خطر فیشینگ را بیشتر کند.

🆔 @iranopensource🌎
  • 👍 1
  • 🤣 1
Post #12478 393
💎 ۷ سال آزمون و خطا؛ سندباکس‌ها هنوز به نتیجه نرسیده‌اند

🔹تعداد سندباکس‌های تخصصی از سال ۱۳۹۸ تاکنون به ۷ سندباکس رسیده، اما هنوز کارنامه عمومی و یکپارچه‌ای از عملکرد آنها وجود ندارد؛ کارنامه‌ای که نشان دهد چند طرح آزمون را با موفقیت پشت سر گذاشته‌اند، چند طرح رد یا متوقف و چند مورد درنهایت به صدور مجوز یا تدوین و اصلاح مقرره منجر شده‌اند. درحالیکه قرار بود محیط‌های آزمون بی‌نتیجه تعیین‌تکلیف شوند، نه گزارش روشنی از سرنوشت آنها منتشر شده و نه مشخص است هرکدام تا چه اندازه توانسته‌اند مأموریت خود را به نتیجه برسانند.

🔹پورمحمدی، دبیر کارگروه مدیریت یکپارچه و هماهنگی محیط‌های آزمون تنظیم‌گری می‌گوید:
دوره جا انداختن مفهوم سندباکس گذشته و حالا زمان نتیجه گرفتن است.


🔹داده‌های منتشرشده نشان می‌دهد تا سال ۱۴۰۱ حدود ۲۵ طرح در دو محیط آزمون بانک مرکزی و سازمان بورس بررسی شده بود و از سال ۱۴۰۱ تا ۱۴۰۴ نیز بیش از ۸۵ طرح در محیط‌های آزمون بخشی جدید در حال پردازش قرار داشت.

🌀 پی نوشت:
📌پول یامفت مملکت تو جیب سندباکسی ها. هر چند وقت یکبار به موجی راه میوفته یکسری شرکت میان بودجه میگیرن و آخرش هیچی!!!

@iranopensource🌎
Post #12477 386
💎 روترهای MikroTik بدون رمز عبور هک می‌شوند

🔹روترهای MikroTik در پی وجود یک آسیب‌پذیری امنیتی که تنها چند روز پیش وصله شده، هدف حملات فعال قرار گرفته‌اند. مرکز واکنش به حوادث رایانه‌ای لهستان (CERT Polska) روز ۵ سپتامبر ۲۰۲۶ از شناسایی شش آسیب‌پذیری در RouterOS خبر داد که در میان آن‌ها دو نقص امنیتی بحرانی در سرویس SSH قرار دارند.

🔹مهاجمان می‌توانند با زنجیره‌کردن این دو آسیب‌پذیری، بدون در اختیار داشتن رمز عبور یا کلید خصوصی معتبر، کنترل کامل روترهای متصل به اینترنت را به دست بگیرند.


🆔@iranopensource🌎
  • 🤣 1
Post #12476 316
💎 بیمه سایبری؛ ایده ایرانی یا یک روند جهانی؟

🔹 اخیراً موضوع «بیمه امنیت سایبری» در حاشیه الکامپ ۲۹ مورد توجه قرار گرفته و کانون هماهنگی دانش، صنعت و بازار افتا نیز نشست‌هایی را در این زمینه برگزار کرده است.

اما یک سؤال مهم:
❓ آیا Cyber Insurance یک ایده جدید و بومی است یا در دنیا هم وجود دارد؟
🔹 پاسخ روشن است: بیمه سایبری یک بازار واقعی و چندمیلیاردد لاری در جهان است.
در آمریکا و اروپا، شرکت‌ها می‌توانند برای ریسک‌هایی مانند:
▪️ حملات باج‌افزاری
▪️ نشت و سرقت داده
▪️ اختلال سرویس و توقف کسب‌وکار
▪️ هزینه بازیابی سیستم‌ها و اطلاعات
▪️ هزینه‌های حقوقی و اطلاع‌رسانی پس از رخداد
▪️ مسئولیت ناشی از نقض داده‌ها
پوشش بیمه‌ای دریافت کنند.

🔷 طبق گزارش ۲۰۲۵ انجمن ملی کمیسرهای بیمه آمریکا (NAIC)، حق‌بیمه جهانی بیمه سایبری در سال ۲۰۲۴ نزدیک به ۱۵ میلیارد دلار بوده است. بازار آمریکا به‌تنهایی حدود ۹.۱۴ میلیارد دلار حق‌بیمه نوشته‌شده داشته است.

🔷 در آمریکا بیمه سایبری پوشش‌هایی مثل باج‌افزار، نشت اطلاعات، اختلال کسب‌وکار، هزینه بازیابی داده، هزینه‌های حقوقی و تحقیقات و حتی برخی هزینه‌های مربوط به اطلاع‌رسانی به مشتریان را پوشش می‌دهد.

🔷 همچنین Lloyd's of London به‌صورت تخصصی بازار Cyber را دارد و طبق اطلاعات خود Lloyd's نیز ۷۷ بیمه‌گر تخصصی Cyber Risk در این بازار فعالیت می‌کنند.

🔷 در بریتانیا نیز موضوع کاملاً جدی است؛ در پیمایش دولتی ۲۰۲۵/۲۰۲۶، ۴۷٪ کسب‌وکارها نوعی پوشش بیمه سایبری داشته‌اند و ۱۰٪ دارای بیمه‌نامه اختصاصی Cyber بوده‌اند. برای شرکت‌های بزرگ این رقم بیمه‌نامه اختصاصی به ۳۲٪ رسیده است.
حتی دولت بریتانیا از سال‌ها قبل روی توسعه بازار Cyber Insurance کار کرده و در سال ۲۰۲۵ نیز وزارت خزانه‌داری این کشور رسماً بیمه سایبری را یکی از ابزارهای تاب‌آوری اقتصادی کسب‌وکارها دانسته است.

💰 اندازه بازار جهانی Cyber Insurance در سال‌های اخیر به ده‌ها میلیارد دلار رسیده و شرکت‌های تخصصی متعددی در این حوزه فعالیت می‌کنند.
اما داستان ایران متفاوت است.
🔸 مسئله اصلی این نیست که «بیمه سایبری چیست؟»؛ این موضوع سال‌هاست در دنیا وجود دارد.
🔸 سؤال مهم‌تر این است که:
آیا صنعت بیمه ایران زیرساخت لازم برای ارزیابی و قیمت‌گذاری ریسک سایبری را دارد؟
برای یک بیمه‌نامه سایبری باید بتوانیم به‌صورت نسبتاً دقیق بدانیم:
📍سطح امنیت سازمان
📍احتمال وقوع حادثه
📍نوع حادثه
📍میزان خسارت
📍هزینه توقف سرویس
📍هزینه بازیابی
📍خسارت داده
📍خسارت حقوقی

و این یعنی نیاز به داده تاریخی، مدل‌های اکچوئری، استانداردهای ارزیابی امنیت و متخصصان Cyber Risk داریم.
📌 بنابراین اصل «بیمه سایبری» قطعاً یک بازار و صنعت جدید است؛ اما چالش اصلی، بومی‌سازی واقعی آن برای بازار ایران است.

به نظر شما:
❓ آیا بیمه سایبری در ایران می‌تواند به یک بازار جدی تبدیل شود یا به دلیل نبود داده و مدل دقیق ارزیابی ریسک، بیشتر در حد یک ایده باقی خواهد ماند؟

@iranopensource🌎
  • 👌 1
Post #12474 302
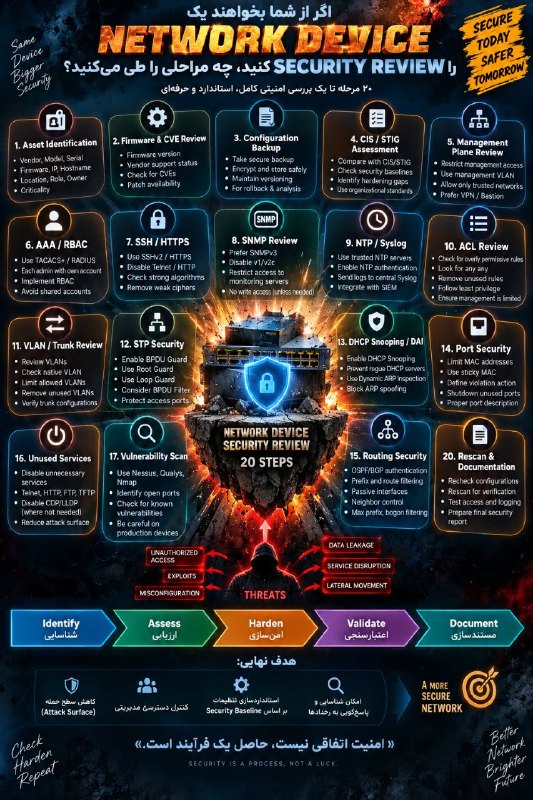
💎 اگر بخواهیم یک Network Device را Security Review کنیم، چه مراحلی را باید طی کنیم؟

بررسی امنیتی یک تجهیز شبکه فقط دیدن Config نیست؛ باید کل سطح حمله بررسی شود.

مراحل اصلی:

شناسایی تجهیز و نقش آن
بررسی Firmware و CVEها
Backup از Configuration
مقایسه با CIS / STIG
بررسی Management Plane
کنترل AAA و RBAC
بررسی SSH / HTTPS
بررسی SNMP
تنظیم NTP و Syslog
بازبینی ACLها
بررسی VLAN و Trunk
امن‌سازی STP
DHCP Snooping و DAI
Port Security
Routing Security
غیرفعال‌کردن سرویس‌های غیرضروری
Vulnerability Scan
دسته‌بندی ریسک‌ها
Remediation
Rescan و مستندسازی

✅ یک Security Review حرفه‌ای باید این چرخه را دنبال کند:

Identify → Assess → Harden → Validate → Document
Mehdi Eshghi

@iranopensource🌎
  • ❤ 1
  • 👍 1
Post #12473 301
Iran Open Source (IOS) 💎 کارت زرد مجلس به وزیر ارتباطات 🟨 رسیدگی به سوال علی جعفری آذر نماینده تبریز در مجلس شورای اسلامی در دستورکار نمایندگان در جلسه علنی امروز قرار داشت. وزیر ارتباطات در این جلسه توضیحاتی پیرامون محورهای سوال نماینده تبریز ارائه کرد اما نمایندگان از توضیحات…
💎 وزیر ارتباطات: برای آنتن‌دهی جاده‌ها باید برق داشته باشیم

🔹 ستار هاشمی در پاسخ به سؤال نماینده تبریز درباره ضعف آنتن‌دهی تلفن همراه، گفت بخشی از مشکل پوشش جاده‌ای به تأمین برق سایت‌های ارتباطی مربوط می‌شود.

🔹 هاشمی در جلسه علنی مجلس گفت:
«بخشی از پوشش جاده‌ای از حوزه ما خارج است؛ یعنی باید برق داشته باشیم که سایت روشن شود.»


🔹 او افزود:
«با توجه به شرایط کشور، اگر برق امکانش فراهم باشد، ما حتماً این کار را انجام خواهیم داد و این موضوع را دنبال خواهیم کرد.»


@iranopensource🌎
  • 🤔 1
Post #12472 357
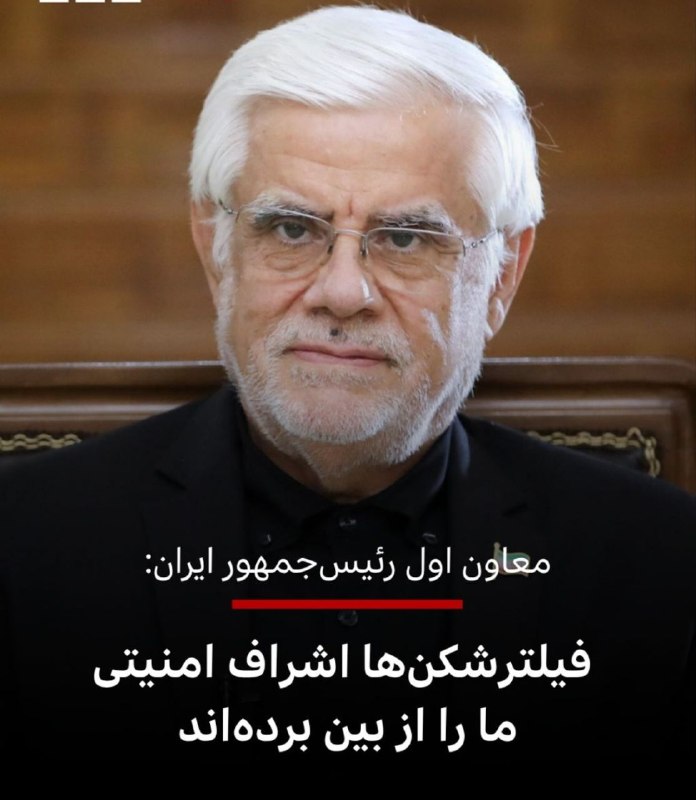
💎 معاون اول رئیس جمهور: فیلترشکن‌ها اشراف امنیتی را از بین برده‌اند

🔹معاون اول رئیس جمهور، محمدرضا عارف اعلام کرد که در حال حاضر فیلترشکن‌ها اشراف امنیتی را از بین برده‌اند؛ این درحالی است که باید بتوانیم حاکمیت بر فضای مجازی را به‌دست آورده و آن را مدیریت کنیم. به‌گزارش ایسنا عارف همچنین اشاره کرد که در جنگ‌های اخیر از این مسئله ضربه وارد شده است. معاون اول رئیس جمهور در ادامه گفت که رویکرد تحریم فناوری جواب نمی‌دهد و نمی‌شود به‌خاطر تخلف یک خودرو، بزرگراه را مسدود کرد.


🆔@iranopensource🌎
  • 👍 1
Post #12471 347
💎 کارت زرد مجلس به وزیر ارتباطات
🟨
رسیدگی به سوال علی جعفری آذر نماینده تبریز در مجلس شورای اسلامی در دستورکار نمایندگان در جلسه علنی امروز قرار داشت.

وزیر ارتباطات در این جلسه توضیحاتی پیرامون محورهای سوال نماینده تبریز ارائه کرد اما نمایندگان از توضیحات وی قانع نشدند لذا وزیر از مجلس کارت زرد گرفت.

@iranopensource🌎
  • 👍 3
Post #12469 376
💎 ایلان ماسک؛

تهِ تهش ۱۰ سال دیگه وقت داریم که با کار کردن پول دربیاریم بعد از اون، هوش مصنوعی بیشتر کارها رو دستش می‌گیره و واقعاً دیگه دلیلی نداره کسی بابت وقتی که می‌ذاری بهت پول بده.

+ اون فرمول قدیمی که چند ساعت در روز کار می‌کردی تا آخر ماه حقوق بگیری، رسماً داره به آخر خط می‌رسه.

@iranopensource🌎
  • 👍 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →