TGViewer
Channel Public Channel
امنیت سایبری | Cyber Security

امنیت سایبری | Cyber Security

@intsec

مرجع اخبار، تحلیل و روایت دنیای امنیت سایبری برای متخصصان و علاقه‌مندان

گروه تخصصی برای تبادل اطلاعات و دانش در تمام حوزه‌های امنیت سایبری
@IntSecGroup

ارتباطات و تبلیغات
@IntSecAdmin

کانال در پیام‌رسان بله
ble.ir/join/3FPZrprqKe
Subscribers
16.1K
Photos
3.7K
Videos
603
Links
3.4K

Showing posts older than #7539 · Back to latest

Older Posts 15 shown
Post #7538 4.73K
🔴 اطلاعیه مهم درباره ضرورت به‌روزرسانی اپلیکیشن اندروید دیوار

در جریان بررسی‌های امنیتی دیوار، یک آسیب‌پذیری مهم در برخی نسخه‌های اپلیکیشن اندروید شناسایی شد که در شرایط مشخصی می‌توانست امنیت اطلاعات یا دستگاه کاربر را تحت تأثیر قرار دهد.
پس از شناسایی این موضوع، آسیب‌پذیری برطرف و نسخه به‌روزشده اپلیکیشن منتشر شده است. همچنین برای کاهش ریسک، نسخه‌های تحت تأثیر غیرفعال شده‌اند یا کاربرانی که یکی از نسخه‌های تحت تأثیر روی دستگاه آن‌ها نصب بوده است، از طریق کانال‌های ارتباطی در دسترس به‌صورت مستقیم مطلع شده‌اند.

اقدام لازم برای کاربران
کاربران نسخه‌های تحت تأثیر لازم است در اولین فرصت اپلیکیشن خود را به نسخه ۱۱.۱۵.۰ یا بالاتر به‌روزرسانی کنند.
غیرفعال‌شدن نسخه‌های تحت تأثیر، آسیب‌پذیری نسخه نصب‌شده روی دستگاه را برطرف نمی‌کند. تا زمانی که این نسخه روی دستگاه باقی مانده باشد، ممکن است همچنان ریسک امنیتی وجود داشته باشد؛ بنابراین نصب نسخه به‌روزشده ضروری است.

نسخه امن
شماره ۱۱.۱۵.۰ یا بالاتر

منابع رسمی دریافت اپلیکیشن
دریافت نسخه رسمی از کافه بازار یا https://divar.ir/download

از زحمتی ‌که این به‌روزرسانی ممکن است برای شما ایجاد کند پوزش می‌خواهیم و از همراهی شما در انجام سریع آن سپاسگزاریم.
۶ مهرماه ۱۴۰۵
#هشدار #دیوار
✅ Channel
💬 Group
  • ❤ 8
  • 😁 3
  • 👍 1
Post #7537 2.08K
پیامک آگاهی‌رسانی امنیتی #دیوار به کاربران‌اش
🔴
نسخه دیوار شما آسیب‌پذیری امنیتی مهمی دارد. فوراً نسخه جدید را از سایت رسمی دیوار یا کافه‌بازار نصب کنید.
https://divar.ir/download
🔴

✅ Channel
💬 Group
  • 😁 10
  • ❤ 1
  • 👍 1
  • 😐 1
Post #7534 2.66K
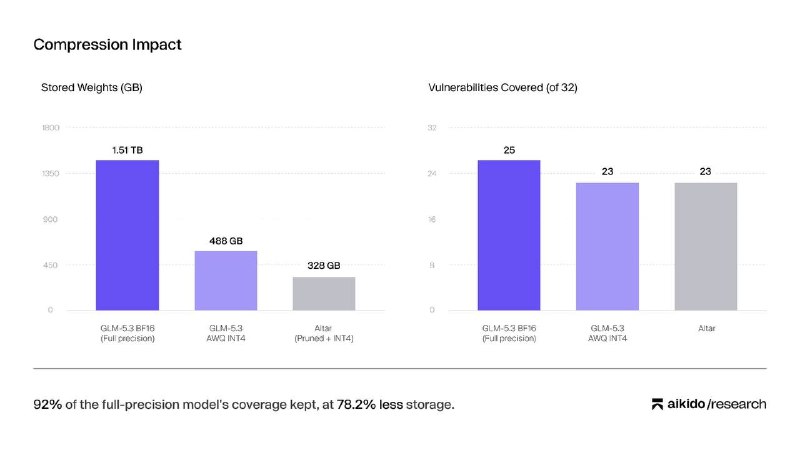
هوش مصنوعی Altar-1 معرفی شد؛ مدل پیشرفته برای دفاع دیجیتال

- شرکت Aikido Security مدل هوش مصنوعی Altar-1 را برای کاربردهای دفاعی در امنیت سایبری معرفی کرد. سازمان‌ها می‌توانند این مدل را مستقیما روی زیرساخت‌های خود اجرا کنند تا از ارسال کدهای حساس به سرویس‌های ابری خارجی جلوگیری شود.
- پایه و اساس این مدل بر پایه مدل GLM-5.3 شرکت Z.AI بنا شده است. توسعه‌دهندگان با استفاده از روش‌های quantization و expert pruning، حجم مدل را از ۱٫۵۱ ترابایت به ۳۲۸ گیگابایت کاهش داده‌اند. این مدل با حدود ۵۰۴ میلیارد پارامتر، امکان استقرار محلی را فراهم می‌کند. Aikido Labs قصد دارد در آینده مدل‌های اختصاصی دیگری را برای تحلیل کد و تست نفوذ توسعه دهد.

https://www.aikido.dev/blog/aikido-altar-open-weight-ai-sovereign-security

#AI
✅ Channel
💬 Group
  • 😁 2
Post #7533 2.76K
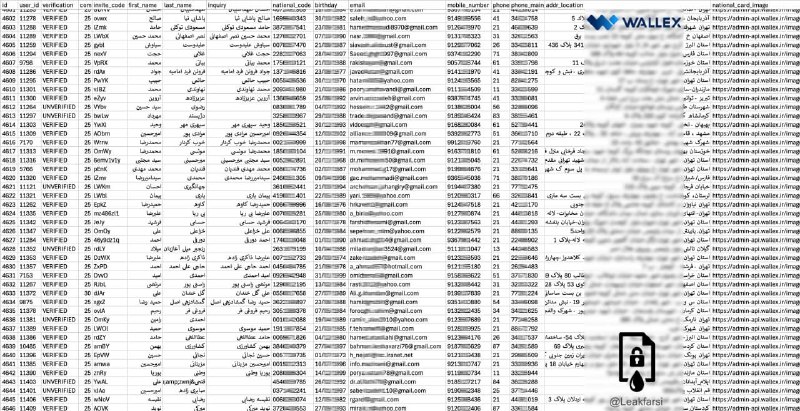
🔍 نشت جدید: اطلاعات حساس صدها هزار کاربر صرافی والکس در معرض افشا

- مجموعه‌ای در حدود 750 هزار رکورد از اطلاعات مرتبط با کاربران صرافی ارز دیجیتال «والکس» مربوط به سال‌های 1397 تا 1401، در فهرست فروشندگان بانک‌های اطلاعاتی غیرمجاز مشاهده شده است. این داده‌ها شامل اطلاعات هویتی مانند نام، نام خانوادگی، شماره ملی، تاریخ تولد، شماره تلفن، آدرس، ایمیل، اطلاعات مرتبط با احراز هویت و همچنین اطلاعات مالی از جمله شماره کارت بانکی، شماره شبا، اطلاعات صاحب حساب، آدرس و موجودی کیف‌پول‌های رمزارزی و سایر اطلاعات مرتبط با کاربران است. اطلاعات حساب‌های کارکنان و برخی داده‌های مرتبط با سامانه‌های داخلی نیز در این مجموعه مشاهده شده است.
- افشای این اطلاعات می‌تواند زمینه‌ساز فیشینگ هدفمند، کلاهبرداری مالی، مهندسی اجتماعی و سوءاستفاده از اطلاعات هویتی و بانکی کاربران شود. به کاربران توصیه می‌شود در صورت فعال بودن کارت، برای تعویض آن اقدام کنند، نسبت به تماس‌ها، پیام‌ها و لینک‌های مشکوک هوشیار باشند و از ارائه اطلاعات شخصی خود به افراد ناشناس خودداری کنند.
- صحت داده‌های ارائه‌شده توسط لیکفا در بررسی نمونه‌ای تایید شد.

#نشت
✅ Channel
💬 Group
  • 😁 1
Post #7532 2.28K
گروه هکری «اویس قرنی» از انتشار اطلاعات سری وزارت دفاع سعودی در سانسور تلفات خبر داد

- گروه هکری «اویس قرنی» با انتشار پیامی در فضای مجازی اعلام کرد که طی ساعات آینده اقداماتی علیه وزارت دفاع عربستان انجام خواهد داد.
- این گروه اعلام کرده است که «سورپرایز بسیار بزرگی» برای وزارت دفاع عربستان در راه است و اعلام کرده اطلاعاتی را منتشر خواهد کرد که به گفته این گروه، پیش از این پنهان مانده است.
- اویس قرنی در این پیام همچنین با اشاره به ادعاهای مطرح‌شده درباره تلفات و خسارات نیروهای سعودی، مدعی شد که جزئیات جدیدی در این زمینه ارائه خواهد کرد.
✅ Channel
💬 Group
  • 👍 9
  • 👎 3
  • ❤ 2
  • 😁 2
  • 🤔 1
Post #7531 2.86K
🪙 نامه میلی گلد به محسن رضایی: بانک مرکزی یک تن طلایمان را نمی دهد!

✅ Channel
💬 Group
  • 😁 23
  • 😐 4
  • 👍 3
  • 🤔 3
  • 👎 1
Post #7530 2.29K
🔹️ قبل از این‌که همه‌چیز را به هوش مصنوعی #AI بگویی، خوب فکر کن …

یک نگرانی رو‌به‌رشد در سال ۲۰۲۶:
افشای ناخواسته اطلاعات شخصی یا اسرار شغلی توسط کارمندان، با آپلود فایل‌های حساس در محیط هوش مصنوعی برای خلاصه‌سازی یا تحلیل.

#آگاهی_رسانی
✅ Channel
💬 Group
  • ❤ 12
  • 👍 4
  • 😁 3
Post #7528 2.66K
#کتاب فرهنگ لغت امنیت سایبر

#Abbreviations
✅ Channel
💬 Group
  • 👍 7
Post #7527 3.46K
🌐 بهزاد اکبری، معاون وزیر ارتباطات و فناوری اطلاعات و مدیرعامل شرکت ارتباطات زیرساخت:
اختلال در بخشی از مسیرهای ارتباطی بین‌المللی عبوری از روسیه، از صبح امروز باعث افت کیفیت اینترنت برای برخی کاربران در ایران شده است.
این #اختلال در شبکه برخی اپراتورهای روسیه گزارش شده و موضوع در حال پیگیری است.
✅ Channel
💬 Group
  • 👍 5
Post #7526 3.42K
اگه کسی ازتون #کلاهبرداری کرده و پول زدین براش و پولتون نداده
اپلیکیشن پلیس من نصب کنید،
برید تو قسمت خدمات آگاهی
نوشته «ثبت کلاهبرداری کارت به کارت»
مشخصات رو اونجا وارد کنید
پیگیری میشه پولتون بر می‌گرده …

#آگاهی_رسانی
✅ Channel
💬 Group
  • ❤ 11
  • 👍 3
  • 👎 3
  • 😁 2
Post #7522 3.14K
یک فرد/گروه هکری (ایرانی) به‌نام MrHex ادعا کرد: سه زیرساخت مهم در آمریکا، هدف حمله سایبری قرار گرفت

- واحد تزریق مواد شیمیایی خط لوله شهر Knoxville که باعث الوده شدن کل خط لوله شده است
- ایستگاه تقویت فشار گاز و خط لوله شهر Granite City که با دستکاری واحد فشار گاز و رطوبت بخشی از ایستگاه منفجر شده
این ایستگاه متعلق به شرکت Infinity Natural Resources بوده است
- ایستگاه اتوماتیک تحویل نفت خام به کامیون‌ها در شهر East Ridge که باعث از کار افتادن پمپ ایستگاه شده
✅ Channel
💬 Group
  • 👍 31
  • 👎 6
  • ❤ 5
  • 😁 4
  • 🤔 2
Post #7519 2.81K
CAIRN (Cognitive Artifact Intelligence Research Network)

واحد تحقیقات تهدیدات سیسکو (Cisco Talos) ابزار متن‌باز و متدولوژی جدید CAIRN را برای شکار و دسته‌بندی بدافزارهایی که از AI استفاده می‌کنند، منتشر کرد.

قابلیت‌های کلیدی CAIRN:
- تحلیل ایستا: برای شناسایی نیازی به اجرا یا دانلود باینری ندارد.
- شکار نشانه‌ها (Markers): جستجوی تمپلیت‌های پرامپت، آدرس اندپوینت‌ها، پیشوندهای API Key، کدهای جیل‌بریک و منطق ارکستریشن برای شناسایی منشاء و ماهیت بدافزار.
- کشف بدافزار CLOSEDQUORUM:
همزمان با معرفی این ابزار، سیسکو تالوس بدافزار ویندوزی CLOSEDQUORUM را شناسایی کرد. این اولین بدافزار مستند شده‌ای است که تصمیمات تاکتیکیِ Command & Control (C2) را به‌صورت خودکار به هوش مصنوعی واگذار کرده است. به این ترتیب، بدافزار می‌تواند بدون نیاز به دخالت مستقیم اپراتور (مهاجم)، تصمیمات عملیاتی اتخاذ کند.

روندها این‌طور نشان می‌ده که، تغییر ماهیت بدافزارها به سمت خودمختاری (Autonomous) هست، که این نیازمند بازنگری در متدهای فعلی شکار تهدید (Threat Hunting) است.

🔗 https://blog.talosintelligence.com/introducing-cairn-frontier-tracking-for-ai-integrated-malware/

#AI
✅ Channel
💬 Group
  • ❤ 5
Post #7517 2.07K
⚫️ #کلاهبرداری با اسامی جدید

#هشدار #آگاهی_رسانی
✅ Channel
💬 Group
  • 😁 2
  • ❤ 1
Post #7516 2.45K
امنیت سایبری | Cyber Security 📈 Gartner® Magic Quadrant™ for Server Virtualization Platforms (August 2026) #Gartner #Report ✅ Channel 💬 Group
گارتنر: خرید VMware توسط برادکام، مجازی‌سازی سرور را «جان تازه‌ای بخشیده است»

گارتنر می‌گوید بازار مجازی‌سازی سرور بزرگ‌ترین اختلال خود در بیش از یک دهه گذشته را تجربه می‌کند و خرید VMware توسط برادکام محرک اصلی این تحول است. تغییرات لایسنس، بسته‌بندی اجباری و استراتژی‌های متغیر فروشندگان، همراه با افزودن قابلیت‌های هوش مصنوعی، شرکت‌ها را به بازنگری سرمایه‌گذاری‌های بلندمدت واداشته و فرصت‌های تازه‌ای برای فروشندگان تجاری، ارائه‌دهندگان ابری و پروژه‌های متن‌باز ایجاد کرده است.

نکات کلیدی:
- در Magic Quadrant گارتنر (تا اوت ۲۰۲۶)، Nutanix بالاترین توانایی اجرا و Broadcom (VMware) کامل‌ترین چشم‌انداز را دارد. مایکروسافت و Red Hat نیز در ربع رهبران هستند.
- مشتریان گارتنر افزایش هزینه‌های قابل توجه در گذار به اشتراک‌های مبتنی بر هسته و انعطاف مذاکره حداقلی را گزارش کرده‌اند. مدل اشتراکی VMware Cloud Foundation مستلزم خرید پشته کامل از جمله vSAN و NSX است.
- رقبا با مدل‌های تجاری جایگزین متمایز می‌شوند: قیمت‌گذاری ثابت هر گره Canonical، لایسنس مبتنی بر سوکت HPE، مدل هر سرور فیزیکی VergeIO و پشته سازمانی رایگان Proxmox.
- دامنه بازار فراتر از هایپروایزر رفته و شامل زیرساخت نرم‌افزارمحور، مدیریت یکپارچه VM و کانتینر، رایانش محرمانه، پشتیبانی GPU و معماری‌های ARM، IBM Power و RISC-V می‌شود.
- گارتنر بر حفظ زیرساخت موجود تأکید می‌کند و به ابزار vJailbreak پلتفرم۹ برای تبدیل خودکار خوشه‌ها روی سخت‌افزار موجود اشاره می‌کند.
- مهاجرت مجازی‌سازی یک تصمیم زیرساختی گسترده است، نه فقط جایگزینی هایپروایزر؛ استفاده مجدد از سخت‌افزار، پشتیبان‌گیری، ابزار مدیریت، مهارت کارکنان و وابستگی‌های ابری نیز باید در نظر گرفته شوند.
- هوش مصنوعی بخشی از رقابت پلتفرم‌ها شده است؛ پشتیبانی GPU و پارتیشن‌بندی منابع در قابلیت‌های اختیاری قرار گرفته و رهبران به بارهای کاری هوش مصنوعی نیز می‌پردازند.
- گارتنر بیش از ۴۰ فروشنده را رصد می‌کند که ۱۷ مورد شرایط ورود به این Magic Quadrant را برآورده کرده‌اند.

🔗 https://virtualizationreview.com/articles/2026/09/23/gartner-broadcoms-vmware-deal-has-reinvigorated-server-virtualization.aspx

#Gartner #Report
✅ Channel
💬 Group
  • 👍 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →