
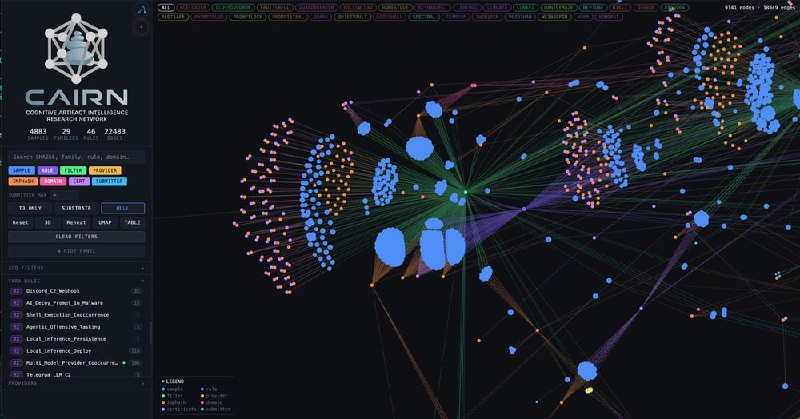
CAIRN (Cognitive Artifact Intelligence Research Network)
واحد تحقیقات تهدیدات سیسکو (Cisco Talos) ابزار متنباز و متدولوژی جدید CAIRN را برای شکار و دستهبندی بدافزارهایی که از AI استفاده میکنند، منتشر کرد.
قابلیتهای کلیدی CAIRN:
- تحلیل ایستا: برای شناسایی نیازی به اجرا یا دانلود باینری ندارد.
- شکار نشانهها (Markers): جستجوی تمپلیتهای پرامپت، آدرس اندپوینتها، پیشوندهای API Key، کدهای جیلبریک و منطق ارکستریشن برای شناسایی منشاء و ماهیت بدافزار.
- کشف بدافزار CLOSEDQUORUM:
همزمان با معرفی این ابزار، سیسکو تالوس بدافزار ویندوزی CLOSEDQUORUM را شناسایی کرد. این اولین بدافزار مستند شدهای است که تصمیمات تاکتیکیِ Command & Control (C2) را بهصورت خودکار به هوش مصنوعی واگذار کرده است. به این ترتیب، بدافزار میتواند بدون نیاز به دخالت مستقیم اپراتور (مهاجم)، تصمیمات عملیاتی اتخاذ کند.
روندها اینطور نشان میده که، تغییر ماهیت بدافزارها به سمت خودمختاری (Autonomous) هست، که این نیازمند بازنگری در متدهای فعلی شکار تهدید (Threat Hunting) است.
🔗 https://blog.talosintelligence.com/introducing-cairn-frontier-tracking-for-ai-integrated-malware/
#AI
✅ Channel
💬 Group
Post #7519
2.82K


- ❤ 5