TGViewer
Channel Public Channel
امنیت سایبری | Cyber Security

امنیت سایبری | Cyber Security

@intsec

مرجع اخبار، تحلیل و روایت دنیای امنیت سایبری برای متخصصان و علاقه‌مندان

گروه تخصصی برای تبادل اطلاعات و دانش در تمام حوزه‌های امنیت سایبری
@IntSecGroup

ارتباطات و تبلیغات
@IntSecAdmin

کانال در پیام‌رسان بله
ble.ir/join/3FPZrprqKe
Subscribers
16.1K
Photos
3.7K
Videos
605
Links
3.4K

Showing posts older than #7444 · Back to latest

Older Posts 18 shown
Post #7443 2.6K
Agentic AI Harnesses
The layer above the model

First published:
September 2026

#AI #ACSC
✅ Channel
💬 Group
  • ❤ 2
Post #7442 2.57K
🛡 از کشف آسیب‌پذیری تا امنیت مدل‌های زبانی

- شناسایی و تحلیل آسیب‌پذیری‌ها همراه با انتشار PoC

- بررسی و تحلیل گزارش‌های Threat Intelligence

- آموزش و پژوهش در حوزه LLM Security (اولین دوره تخصصی مبتنی بر OWASP GenAI در ایران)

- ارائه محتوای فنی و پژوهشی برای محققین امنیتی

👈 کانالی مخصوص محققین امنیتی، باگ‌هانترها و علاقه‌مندان حرفه‌ای امنیت سایبری همراه با آموزش برای تمامی رنج‌های سنی

➡️ @ThreatSignal
➡️ @ThreatSignal
  • 👍 32
  • ❤ 21
  • 🤯 1
Post #7441 3.33K
هوش مصنوعی رایگان، تله وابستگی و سرقت نامرئی

#آگاهی_رسانی
✅ Channel
💬 Group
  • 👍 11
  • ❤ 3
Post #7438 2.9K
✅ رئیس مافیای ایتالیا که ۲۰ سال مخفی شده بود، با کمک Google Street View دستگیر شد!

جوزاکینو گامینو، مافیای اهل سیسیل، به اتهام قتل به حبس ابد محکوم شد، اما در سال 2002 موفق شد از زندان "ربیبیا" در رم، که در آن زمان برای فیلمبرداری استفاده می‌شد، فرار کند. او بیست سال بعد در اسپانیا، با نام "مانوئل"، زندگی می‌کرد، یک مغازه میوه و سبزی‌جات داشت و به عنوان سرآشپز در رستوران کوچکی کار می‌کرد.

اداره دادستانی پالرمو سال‌ها تحقیقات معمول را انجام می‌داد و مشکوک بود که فراری در جایی در اسپانیا پناه گرفته است. یک عکس تصادفی نقطه عطفی در این جستجوها بود: یک خودروی گوگل استریت ویو که در سال 2018 از شهر کوچک "گالاپاگار" در نزدیکی مادرید عبور می‌کرد، دو مرد را که در حال صحبت در نزدیکی ورودی یک مغازه میوه و سبزی‌جات بودند، فیلمبرداری کرد. یکی از این افراد، به نظر کارآگاهان، شبیه گامینو بود که پیر شده بود.

این عکس، اگرچه تنها سرنخ نبود، اما سرنخ تعیین‌کننده‌ای بود که کار عملیاتی طولانی‌مدت را تأیید کرد. در 17 دسامبر 2021، گامینو دستگیر شد.

اولین کلمات او به پلیس: «چطور من را پیدا کردید؟ من حتی به خانواده‌ام ده سال است که زنگ نزده‌ام.»

tiivik
✅ Channel
💬 Group
  • 😁 13
  • ❤ 8
Post #7437 2.62K
💻 روزتون مبارک

فقط حواستون باشه، هر کدی که AI براتون نوشته، لزوماً امن نیست. قبل از ورودش به پروژه، یه نگاهی بهش بندازید.

✅ Channel
💬 Group
  • ❤ 11
  • 😁 6
Post #7436 3.36K
قانون ملی هوش مصنوعی.pdf949.6 KB
قانون ملی توسعه هوش مصنوعی ابلاغ شد

بر اساس ماده ۲ این قانون؛ با هدف ساماندهی و توسعه زیست بوم هوش مصنوعی، سازمان ملی هوش مصنوعی به عنوان یک سازمان مستقل و دبیرخانه شورای ملی راهبری صرفاً با استفاده از امکانات و اعتبارات و نیروی انسانی موجود و با رعایت قوانین و مقررات تشکیل می‌شود و ذیل رئیس جمهور فعالیت می کند.

#سند
✅ Channel
💬 Group
  • 😁 14
  • ❤ 3
  • 👎 2
  • 😐 2
Post #7435 3.09K
🪪 نسل جدید کارت‌های ملی با AI و بلاکچین

 رئیس سازمان ثبت احوال کشور از آغاز صدور نسل جدید کارت‌های هوشمند ملی از بهار ۱۴۰۶ خبر داد و گفت: کارت‌های ملی منقضی تا پایان سال ۱۴۰۵ معتبر خواهند بود و نسل جدید کارت‌ها با بهره‌گیری از هوش مصنوعی و بلاکچین، امنیت و فرایند احراز هویت را ارتقا می‌دهد.
 
محمد جمالو در گفت‌وگو با ایسنا درباره جزئیات نسل جدید کارت‌های ملی اظهار کرد: نسل جدید این کارت‌ها با هدف افزایش امنیت، تسهیل احراز هویت و حذف کپی مدارک هویتی طراحی شده است و برنامه‌ریزی‌ها به‌گونه‌ای است که از بهار ۱۴۰۶ وارد چرخه توزیع و بهره‌برداری شود.
 
حذف تراشه فیزیکی و افزایش امنیت کارت‌ها
وی افزود: در طراحی جدید، ضمن حفظ ویژگی‌های امنیتی کارت‌های قبلی، تراشه فیزیکی حذف شده و به جای آن یک QR Code رمزگذاری‌شده با زوج کلیدهای مشخص قرار گرفته است. از آنجا که خدمات به‌صورت برخط ارائه می‌شوند، امنیت کارت جدید افزایش می‌یابد.
به گفته جمالو، در نسل جدید، احراز هویت تنها بر اساس مشاهده تصویر کارت انجام نمی‌شود و فرآیند با استفاده از زیرساخت‌های آنلاین، هوش مصنوعی و کدهای یک‌بارمصرف (OTP) ارسال‌شده از طریق پیامک انجام خواهد شد.
رئیس سازمان ثبت احوال کشور همچنین از استفاده از فناوری‌هایی مانند هوش مصنوعی و بلاکچین برای افزایش امنیت و هوشمندی این کارت‌ها خبر داد و گفت: این زیرساخت امکان حذف نیاز به کپی مدارک هویتی در فرایند دریافت خدمات را فراهم می‌کند.
 
«کیف هویت من» در کنار کارت ملی جدید
جمالو گفت: در زنجیره خدمات هویتی نسل جدید، «کیف هویت من» نیز پیش‌بینی شده است که در کنار کارت ملی، در زمان عدم دسترسی فیزیکی به مدارک هویتی، نیازهای ضروری شهروندان را پوشش می‌دهد.
وی افزود: زیرساخت جدید به دستگاه‌های ریدر خاص نیاز ندارد و هر دستگاه، بانک یا نهاد خدماتی می‌تواند با استفاده از دوربین‌های ساده یا اسکنرهای استاندارد، فرایند احراز هویت را انجام دهد.
 
حذف کپی مدارک هویتی
رئیس سازمان ثبت احوال کشور با اشاره به سازوکار جدید ارائه اطلاعات هویتی گفت: شهروند هنگام دریافت خدمت، کارت ملی خود را در اختیار اپراتور قرار می‌دهد و تصویر کارت با دوربین یا اسکنر ثبت می‌شود. سپس از طریق زوج‌کلیدهای امنیتی، فرایند احراز هویت آغاز شده و پیامکی برای شهروند ارسال می‌شود تا درباره اجازه ارائه اطلاعات به دستگاه مشخص تصمیم بگیرد.
وی تأکید کرد: تنها پس از تأیید شهروند، دستگاه ارائه‌دهنده خدمت می‌تواند اطلاعات مورد نیاز را دریافت کند. این فرایند با هدف کاهش کپی‌برداری از مدارک هویتی و کاهش هزینه‌های اداری طراحی شده است.
جمالو اعلام کرد: در مرحله نخست، همکاری دستگاه‌های خدماتی برای استفاده از این زیرساخت بر پایه تعامل و تفاهم خواهد بود، اما پس از صدور نسل جدید کارت‌های ملی و با هماهنگی سازمان اداری و استخدامی، ابلاغیه‌های لازم برای الزام دستگاه‌های اجرایی به استفاده از این زیرساخت تدوین خواهد شد.
 
اولویت با کارت‌های منقضی
رئیس سازمان ثبت احوال کشور گفت: از مجموع ۶۱ میلیون کارت هوشمند ملی صادرشده، بیش از ۴۰ میلیون نفر کارت‌هایی دارند که اعتبار آن‌ها پایان یافته یا در حال انقضاست. این افراد در اولویت دریافت نسل جدید کارت‌های ملی قرار دارند.
وی افزود: حدود ۶ میلیون نفر نیز در نوبت صدور کارت قرار دارند که عمدتاً نوجوانانی هستند که برای نخستین بار متقاضی دریافت کارت ملی شده‌اند. طبق برنامه‌ریزی، صدور و تحویل کارت‌های فعلی این افراد تا پایان پاییز امسال تکمیل خواهد شد.
جمالو ادامه داد: پس از تکمیل این مرحله، تعویض کارت‌های منقضی آغاز می‌شود و امکان درخواست زودهنگام برای تعویض کارت‌های دارای اعتبار نیز فراهم خواهد شد.
 
تحویل کارت جدید در کمتر از ۲۰ روز
وی اعلام کرد: در صورت همکاری دستگاه‌های ذی‌ربط و مشارکت مردم، پیش‌بینی می‌شود پس از راه‌اندازی کامل سیستم، کارت‌های ملی نسل جدید در کمتر از ۲۰ روز کاری صادر و تحویل متقاضیان شود.
به گفته جمالو، فراخوان تعویض کارت‌ها به‌تدریج و بر اساس شاخص‌هایی مانند بخشی از شماره ملی یا زوج و فرد بودن ارقام پایانی کارت‌ها اعلام خواهد شد و متقاضیان می‌توانند از طریق دفاتر پیشخوان دولت درخواست خود را ثبت کنند.
رئیس سازمان ثبت احوال کشور در پایان گفت: این سازمان با بیش از ۲۳۰ دستگاه اجرایی و حدود ۳۰۰ هزار نقطه ارتباطی در سراسر کشور، روزانه بیش از هشت میلیون رکورد تبادل اطلاعات را مدیریت می‌کند.

✅ Channel
💬 Group
  • 😁 20
  • 👍 2
  • ❤ 1
Post #7434 2.95K
ما در تیم فنی تپسی یک جای خالی داریم!

شما می‌تونین به عنوان «Senior Infrastructure Security Engineer» عضوی از تیم تپسی بشین؛ پس اگر:

✅ حداقل ۴ سال تجربه در حوزه Security Operations یا Infrastructure Security در کارنامه‌تون ثبت کردین؛
✅ تجربه عملی در پیاده‌سازی، پیکربندی و نگهداری WAF کسب کردین؛
✅ به WAF Rule Tuning، مدیریت False Positiveها و محافظت در برابر Application-Layer Threats مسلط هستین؛
✅ با ابزارهایی مثل PAM، Endpoint Protection / EDR یا DLP کار کردین؛
✅ درک خوبی از Networking، Web Protocols و Identity & Access Management دارین؛
✅ و با Scripting و Automation و ابزارهایی مثل Python، Bash یا PowerShell آشنایی دارین؛

خوشحال می‌شیم رزومه‌تون رو از طریق لینک زیر ارسال کنین.
✉️ careers.tapsi.ir/jobs/866

#فرصت_همکاری
✅ Channel
💬 Group
  • ❤ 2
Post #7432 4.59K
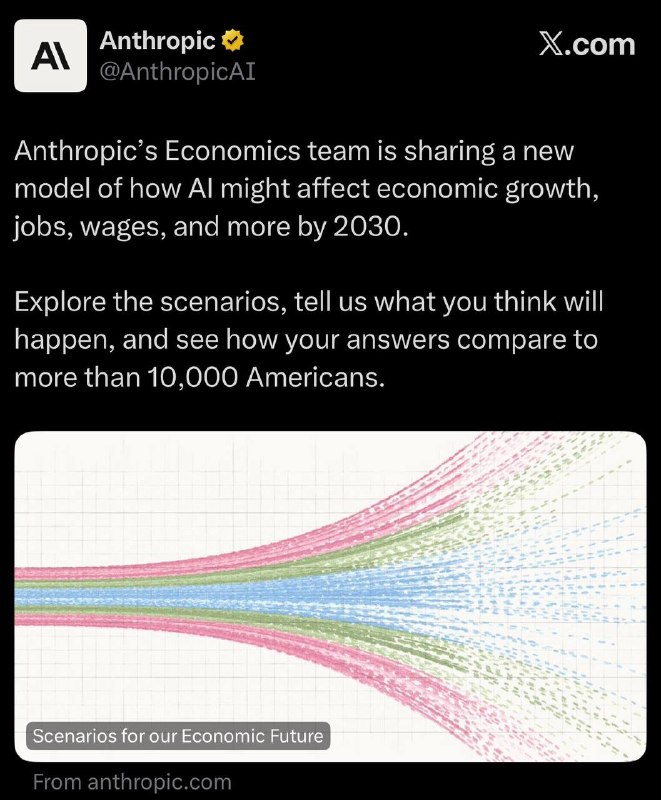
🤖 آنتروپیک نشسته حساب‌کتاب کرده ببینه اگه استفاده از هوش مصنوعی با حداکثر سرعت پیش بره چی می‌شه، و عددهایی که به دست اومده واقعاً تکان‌دهنده‌ست.
توی این سناریوی رادیکال، تا سال ۲۰۳۰ تولید ناخالص داخلی آمریکا ممکنه ۳۲٫۴ درصد رشد کنه و رشد سالانه‌ش حتی به ۱۵ درصد برسه؛ اما نکته تلخش اینجاست که هم‌زمان دستمزد مشاغل فکری و دانشی، یعنی کسایی که کارشون پشت‌میزنشینی و بر پایه فکر، تحلیل و دانشه، بیشتر از ۱۰ درصد افت می‌کنه. از اون طرف، سهم سرمایه از کل کیک اقتصاد از ۴۰ درصد می‌پره و می‌رسه به ۵۴٫۸ درصد.
ترس ماجرا اصلاً این نیست که هوش مصنوعی قراره دنیا رو فقیرتر کنه؛ برعکس، اقتصاد به‌شدت ثروتمندتر می‌شه، در حالی که برنامه‌نویس‌ها، تحلیل‌گرها، تولیدکننده‌های محتوا و بقیه متخصص‌های پشت‌میزنشین یا حقوق خیلی کمتری می‌گیرن، یا کلاً هوش مصنوعی جایگزین‌شون می‌شه.
خود آنتروپیک می‌گه این لزوماً یه پیش‌بینی قطعی نیست، اما همین که اومدن همچین چیزی رو برای سال ۲۰۳۰ مدل‌سازی کردن، نشون می‌ده شوک هوش مصنوعی به بازار کار تا چه حد جدی گرفته شده.

https://www.anthropic.com/institute/econ-scenarios

✅ Channel
💬 Group
  • 👍 6
  • ❤ 3
Post #7431 3.13K
🔴 #هشدار امنیتی مرکز مدیریت، پایش و عملیات امنیت فضای تولید و تبادل اطلاعات کشور (ماهر) در خصوص بحرانی cPanel/WHM

تاریخ اطلاع رسانی: ۱۴۰۵/۶/۲۰
به اطلاع تمامی دستگاه‌های اجرایی و سازمان‌های بهره‌بردار از سی‌پنل، مراکز داده و شرکت‌های ارائه‌دهنده خدمات میزبانی و نیز پیمانکاران مسئول نگهداری و پشتیبانی زیرساخت‌های cPanel/WHM می‌رساند آسیب‌پذیری بحرانی با شناسه CVE-۲۰۲۶-۶۷۴۰۱ و امتیاز ۹.۹ از ۱۰ در قابلیت EmailTrack نرم‌افزار سی‌پنل شناسایی شده است.
بهره‌برداری موفق از این آسیب‌پذیری می‌تواند منجر به ایجاد فایل دلخواه، اجرای کد با سطح دسترسی کامل و در نهایت در اختیار گرفتن سرور شود.
نسخه‌های آسیب‌پذیر: ۱۱.۱۱۰ پیش از ۱۱.۱۱۰.۰.۱۴۳، ۱۱.۱۳۴ پیش از ۱۱.۱۳۴.۰.۵۵، ۱۱.۱۳۶ پیش از ۱۱.۱۳۶.۰.۳۹، ۱۱.۱۳۸ پیش از ۱۱.۱۳۸.۰.۴ و WP۲ پیش از ۱۱.۱۳۸.۱.۹.

مجموعه اقدامات فوری:
۱. شناسایی تمامی سرورهای سی‌پنل تحت مدیریت و بررسی نسخه نصب‌شده
۲. به‌روزرسانی فوری نسخه‌های آسیب‌پذیر به نسخه‌های اصلاح‌شده
۳. بازبینی دسترسی کاربران مرتبط با خدمات پست الکترونیکی و حذف یا محدودسازی دسترسی‌های غیرضروری
۴. بررسی رویدادنگارها و فایل‌های ایجادشده در سرور، به‌منظور شناسایی فعالیت مشکوک یا نشانه‌های احتمالی نفوذ
در پایان تاکید می‌گردد، در صورت واگذاری نگهداری یا پشتیبانی زیرساخت به مراکز داده، شرکت‌های خدمات میزبانی یا پیمانکاران، هماهنگی لازم برای اجرای اقدامات فوق و اطمینان از رفع آسیب‌پذیری انجام شود.
#ماهر
✅ Channel
💬 Group
  • 👍 4
  • ❤ 1
Post #7430 3.19K
یه نفر اومده یه مجموعه Skill برای Claude ساخته که اگه بهش اضافه‌شون کنید، Claude رو برای کارهای Red Team و تست نفوذ خیلی تخصصی‌تر می‌کنه.
اسم پروژه Claude-Red هست و داخلش کلی SKILL.md برای حوزه‌هایی مثل Web، Active Directory، Exploit Development، Wireless، Cloud، Fuzzing و حتی EDR Evasion گذاشته.

یعنی به‌جای اینکه هر بار از صفر به Claude توضیح بدید چطور یک موضوع امنیتی رو بررسی کنه، Skill مربوط به همون حوزه رو بهش می‌دید و مدل با همون متدولوژی جلو میره.
برای بچه‌های امنیت، Red Team و حتی کسایی که می‌خوان با کاربرد #AI توی Pentest آشنا بشن، پروژه جالبیه.

💻 github.com/SnailSploit/Claude-Red

✅ Channel
💬 Group
  • ❤ 16
Post #7429 4.12K
یه نفر اومده ویروس استاکس‌نت (stuxnet) همون که باهاش به مجتمع غنی سازی نطنز نفوز کردن رو مهندسی معکوس کرده و سورسشو گذاشته گیتهاب
اگه تو حیطه امنیت کار میکنید واقعا میتونه کلی یادگیری داشته باشه
کدش حتی برا منکه تو این حوزه کار نمیکنم هم آموزنده بود:

💻 github.com/Sadpainy/Stuxnet

ixabolfazl
✅ Channel
💬 Group
  • ❤ 15
Post #7428 2.36K
محبوب‌ترین ابزارهای ٢٠٢۶

- چت‌جی‌پی‌تی در ژوئن ۲۰۲۶، ۵.۳ میلیارد بازدید وب داشته است که بیشتر از مجموع ۱۴ ابزار محبوب هوش مصنوعی بعدی (۴.۷ میلیارد) است. جمنای گوگل (Gemini) با ۱.۱ میلیارد بازدید ماهانه در رتبه دوم قرار دارد و پس از آن کلاود (Claude) شرکت آنتروپیک (Anthropic) با ۹۶۸ میلیون بازدید قرار دارد.
- دوازده مورد از ۱۵ ابزار پربازدید هوش مصنوعی آمریکایی هستند. کانوا Canva (استرالیا)، دیپ‌سیک DeepSeek (چین) و مگنیفیک Magnific (اسپانیا) تنها استثنا هستند.
- کمتر از چهار سال پس از راه‌اندازی چت‌جی‌پی‌تی ابزارهای هوش مصنوعی به برخی از پربازدیدترین مقاصد در اینترنت تبدیل شده‌اند. اما در حالی که ابزارهای جدید دائماً در یک بازار شلوغ عرضه می‌شوند، ترافیک وب همچنان در بین بزرگترین بازیگران بسیار متمرکز است.
- این تصویر ۱۵ ابزار محبوب هوش مصنوعی جهان را بر اساس بازدیدهای ماهانه وب در ژوئن ۲۰۲۶ با استفاده از داده‌های AlTools.xyz، که بر اساس داده‌های ترافیک SEMrush و Ahrefs مدل‌سازی شده است، رتبه‌بندی می‌کند.
#AI
✅ Channel
💬 Group
  • ❤ 2
Post #7427 3.17K
🔺گروه پژوهشی GReAT شرکت کسپرسکی از شناسایی یک کارزار جاسوسی سایبری هدفمند منتسب به گروه ایرانی Mirage Kitten خبر داده که توسعه‌دهندگان نرم‌افزار را از طریق پیام‌های جعلی استخدام در لینکدین هدف می‌گیرد.

در این روش، مهاجمان خود را به‌عنوان استخدام‌کننده شرکت‌های بزرگ فناوری معرفی می‌کنند و برای مهندسان فعال در حوزه‌های هوانوردی و فین‌تک، یک «آزمون کدنویسی» جعلی می‌فرستند. فایل آزمون روی سرویس‌های ابری معتبر میزبانی می‌شود و قربانی برای انجام آن تنها یک تا سه ساعت فرصت دارد. همچنین از او خواسته می‌شود از ابزارهای هوش مصنوعی برای بررسی کد استفاده نکند؛ زیرا این ابزارها ممکن است کد مخرب را شناسایی کنند.

با اجرای فایل، بدافزار به‌طور مخفیانه نصب می‌شود. این کارزار کشورهایی از جمله مصر، اتیوپی، افغانستان، آلمان، ترکیه، هند، ایرلند و اسرائیل را هدف قرار داده است. ابزارهای جدید گروه با Node.js و JavaScript نوشته شده‌اند و برخلاف نسخه‌های قبلی، قادرند روی Windows، macOS و Linux اجرا شوند.

کسپرسکی دو بدافزار جدید را شناسایی کرده است: NodeRabbit که یک تروجان دسترسی از راه دور است و می‌تواند در محیط‌های توسعه و مخازن کد ماندگار شود، و PollCat که پس از وارد شدن یک «رمز یک‌بارمصرف» جعلی، اطلاعات سیستم و فایل‌ها را جمع‌آوری و برای مهاجمان ارسال می‌کند.

به گفته کسپرسکی، توسعه‌دهندگان به دلیل دسترسی گسترده به شبکه‌های سازمانی، مخازن کد، کلیدهای SSH، توکن‌ها و اطلاعات ورود، اهداف باارزشی برای جاسوسی سایبری هستند و در نتیجه یک آزمون استخدامی آلوده می‌تواند به نفوذ گسترده در کل یک سازمان منجر شود.

✏️ بیانیه تیم کسپرسکی | تحلیل فنی

✅ Channel
💬 Group
  • 👍 4
  • ❤ 2
  • 👎 2
Post #7425 2.44K
پروژه Metto یک وب‌اپ رایگان، بدون تبلیغ و دوزبانه برای پیدا کردن سریع‌ترین مسیر بین ایستگاه‌های مترو تهرانه؛ با درنظرگرفتن زمان حرکت قطارها، تعویض خطوط و حتی تعطیلات

🔗 https://metto.ir
💻 https://github.com/aliinreallife/metto

✅ Channel
💬 Group
  • ❤ 6
Post #7424 3.34K
رئیس مرکز فرماندهی امنیت سایبری: امنیت سایبری کشور بدون استعدادهای جوان پیش نمی‌رود

- به گزارش پایگاه اطلاع رسانی مرکز ملی فضای مجازی، دکتر حجت رئیس مرکز فرماندهی عملیات امنیت سایبری مرکز ملی فضای مجازی، روز گذشته با اعضای تیم دانش‌آموزی جمهوری اسلامی ایران که عازم مسابقات امنیت سایبری شانگهای چین هستند، دیدار کرد؛ دیداری که بیش از آنکه رسمی باشد، به گفت‌وگویی صمیمی میان نسل جوان و مسئولان این حوزه تبدیل شد.

- دکتر حجت در این نشست با اشاره به اهمیت راهبردی امنیت سایبری گفت: امنیت سایبری یکی از حوزه‌های کلیدی کشور است و بدون سرمایه‌گذاری هدفمند روی نیروی انسانی متخصص و نخبه، نمی‌توان به توسعه واقعی توانمندی‌های ملی امیدوار بود.

- وی با بیان اینکه امنیت سایبری بدون استعدادهای جوان پیش نمی‌رود، تأکید کرد: باید فضایی ایجاد شود که همه دانش‌آموزان و جوانان مستعد، امکان شناسایی، آموزش و حضور در رقابت‌های ملی و بین‌المللی را پیدا کنند. این مسابقات فقط یک رقابت نیست؛ بستری برای کشف استعدادهای آینده و شکل‌گیری مسیر حرفه‌ای نسل جوان در حوزه امنیت سایبری است.

- دکتر حجت با اشاره به نقش تمرکز، خودباوری و کار تیمی افزود: نخبگان کشور باید به توانمندی‌های خود باور داشته باشند و با تقویت دانش و مهارت، برای حضور مؤثر در عرصه‌های بین‌المللی آماده شوند. مرکز ملی فضای مجازی آمادگی دارد در چارچوب مأموریت‌های خود از ظرفیت این جوانان حمایت کند.
در ادامه این دیدار، اعضای تیم اعزامی نیز آزادانه درباره چالش‌ها و نیازهای خود صحبت کردند.

- یکی از اعضای تیم با اشاره به محدودیت‌های آموزشی گفت: ما انگیزه و علاقه زیادی داریم، اما دسترسی به تجهیزات و محیط‌های تمرینی واقعی هنوز محدود است. اگر این فاصله کمتر شود، می‌توانیم در سطح بین‌المللی حرف بیشتری برای گفتن داشته باشیم.
عضو دیگری از تیم افزود: حضور در چنین رقابت‌هایی برای ما فقط کسب مدال نیست؛ فرصتی است تا تجربه عملی پیدا کنیم و ببینیم استانداردهای جهانی امنیت سایبری دقیقاً چیست. حمایت مستمر بعد از مسابقه هم خیلی مهم است تا این مسیر ادامه پیدا کند.
یکی دیگر از دانش‌آموزان نخبه نیز با اشاره به اهمیت کار تیمی گفت: بزرگ‌ترین نقطه قوت ما روحیه همکاری است، اما برای رقابت در سطحی مثل شانگهای، نیاز به مربیگری تخصصی‌تر و برنامه‌ریزی بلندمدت‌تری داریم.

- دکتر حجت در پایان این نشست، با ابراز امیدواری نسبت به موفقیت تیم، تأکید کرد که مرکز ملی فضای مجازی روند استعدادیابی و حمایت از نیروهای توانمند را ادامه خواهد داد تا جایگاه ایران در حوزه امنیت سایبری تقویت شود.

✅ Channel
💬 Group
  • 👎 13
  • 👍 7
  • ❤ 5
  • 😁 4
  • 🤔 1
Post #7423 2.78K
معاون وزیر ارتباطات و مدیرعامل شرکت ارتباطات زیرساخت:
کندی اینترنت ناشی از قطعی فیبرنوری در ارمنستان است و تیم‌های فنی در حال پیگیری و رفع این مشکل هستند.

✅ Channel
💬 Group
  • 👎 8
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →