
Кризис доверия. Часть 2: Proof of Personhood и Machine Authority
В прошлой заметке мы разобрали причины возникновения кризиса доверия в современном вебе, а сегодня рассмотрим возможные пути выхода из этой ситуации. Почему возможные? Потому что единого решения пока не выработано, а существующие варианты имеют те или иные недостатки.
При этом требуется решить две основные проблемы: обеспечить существование открытого гипертекстового веба и анонимность пользователей. Причем в последнем в равной мере заинтересованы как пользователи, так и владельцы сайтов, которые не горят желанием иметь дело с персональными данными.
В настоящее время разработан стандарт Privacy Pass / RFC 9505, который предполагает использование слепых криптографических токенов доступа, выданных доверенной стороной и подтверждающих только то, что их владелец является человеком и ничего более.
Такие токены являются одноразовыми и сгорают при первом же обращении к ним, что не позволит прочитать токен и передать его боту. Такой подход позволит человеку один раз пройти сложную проверку и после спокойно использовать полученный пакет токенов до его исчерпания или по истечении срока действия.
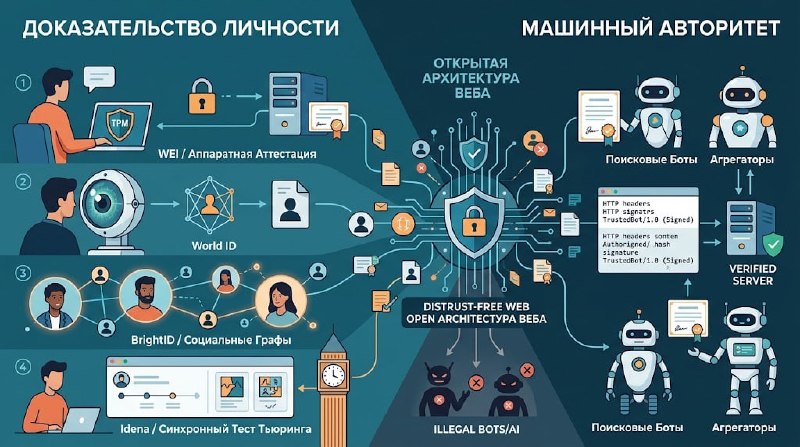
А вот с самим подтверждением не все так просто, сегодня наиболее активно продвигаются следующие методы:
🔹 WEI / Attestation – система аппаратного контроля, где источником доверия является TPM. Браузер запрашивает у аттестатора специальный криптографический токен, подтверждающий, что клиентская среда не модифицирована, используется «правильный браузер» и т.д.
Данная инициатива была подвергнута серьезной критике, так как вводит прямую зависимость от производителей железа и ограничивается одобренным списком ПО, что серьезно ограничивает конкуренцию и грозит монополией небольшого числа производителей.
🔹 World ID (Tools for Humanity) – предусматривает сканирование радужки глаза, которая является уникальной, при помощи специального Orb-сканера, на основе снимка вычисляется хеш и добавляется в специальную базу, сам снимок после этого удаляется.
Таким образом реализуется биометрия с нулевым разглашением, база просто подтверждает, что данный уникальный хеш есть в базе живых людей, без какой-либо возможности связать его с реальным человеком.
Из недостатков – требование наличия специального аппаратного Orb-сканера радужки и некоторые юридические трения с регуляторами персональных данных.
🔹 BrightID – построение графов социальных связей через групповые анонимные видеосозвоны. Цель созвонов – показать, что вы действительно живой человек и чем шире ваш граф, тем более высокий уровень доверия в системе вы имеете.
Недостаток – высокий порог входа, требующий реальных видеосозвонов, но в то же время не требующий привязки к железу или покупки дополнительного оборудования.
🔹 Idena – синхронный тест Тьюринга, предусматривает прохождение тестов на интеллект каждые несколько недель в строго определенное время. Синхронность исключает возможность пройти одним человеком тесты за себя и за своих ботов.
Недостаток очевиден – строгая привязка ко времени. Если ты пропустил время теста – твой уровень доверия в системе падает.
☝️ Хорошо, с пользователями разобрались, а как быть с легальными ботами? Например, поисковых сетей? Для них также предусмотрена аналогичная система - Machine Authority, которая аналогичным способом будет подтверждать, что данный бот является доверенным.
Чтобы сервер мог отличать поисковых ботов от ИИ-краулеров вводится новый протокол разметки, где боты будут четко представляться в заголовках кем они являются на самом деле.
Таким образом планируется сохранить открытую и анонимную структуру веба для людей и доверенных ботов, оградив его для всех остальных: начиная от классических скриптов-парсеров и заканчивая современным ИИ-ботами.
Но мы стоим пока в самом начале этого пути и как будет выглядеть окончательное решение пока никто не может сказать, хотя общие тенденции проглядываются достаточно четко.
Post #6607
1.96K
- 👍 12
- 👀 4
- ❤ 2
- 🤡 2
- 👌 1