


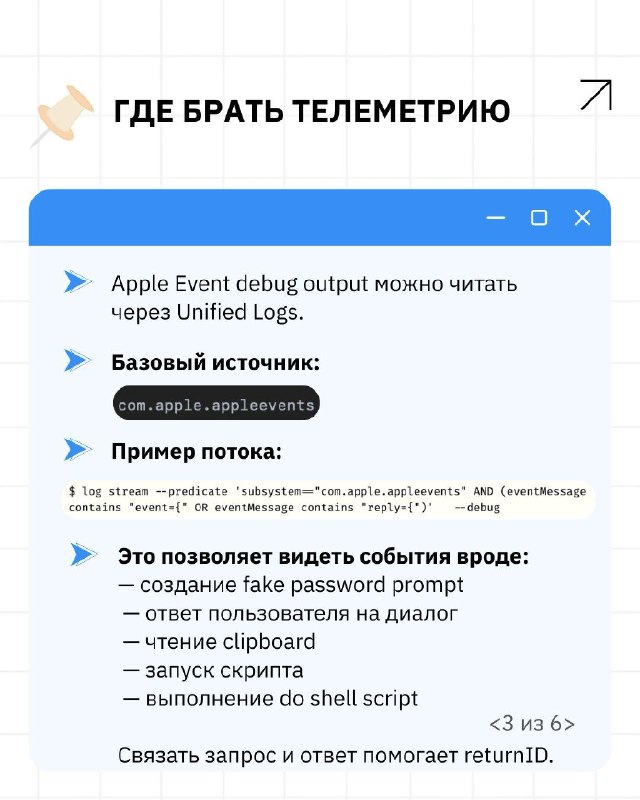


Многие правила до сих пор смотрят только на osascript и аргументы запуска. Но современные образцы обходят это проще: запускают скрипты через pipe, файлы или run script, поэтому в process logs почти не остаётся полезного контекста.
🟢 В статье показывают другой подход: анализировать не сам запуск, а поведение через Apple Events в macOS Unified Logs.
В карточках:
— где ломаются такие детекты
— как получить телеметрию глубже process logs
— что AEMonitor даёт для анализа malware
Полный разбор, кейсы и примеры правил — в статье по ссылке 🔗
📍 Навигация: [Вакансии]
🐸 Библиотека хакера
#resource_drop